


LONDON (IT BOLTWISE) – Sicherheitsvorfälle folgen zunehmend einem Muster, das sich wie ein Prozesshandbuch lesen lässt: erst ein standardisierter Einstieg per Social-Engineering-Flow, dann Ausführung mit bereits vorhandenen Admin-Tools. Microsofts Team ordnet „ClickFix“ als häufigste beobachtete Initial-Access-Methode ein und nennt dafür einen Anteil von 47% in den genannten Benachrichtigungen. Bitdefender beschreibt, dass bei 84% der besonders schweren Incidents bereits vorhandene Binaries ausgenutzt wurden, ohne dass dafür zusätzliche Schadsoftware installiert werden musste. Entscheidend ist damit nicht, ob Angreifer „besser“ angreifen, sondern ob sie den Ablauf in jeder Umgebung zuverlässig wiederholen können.
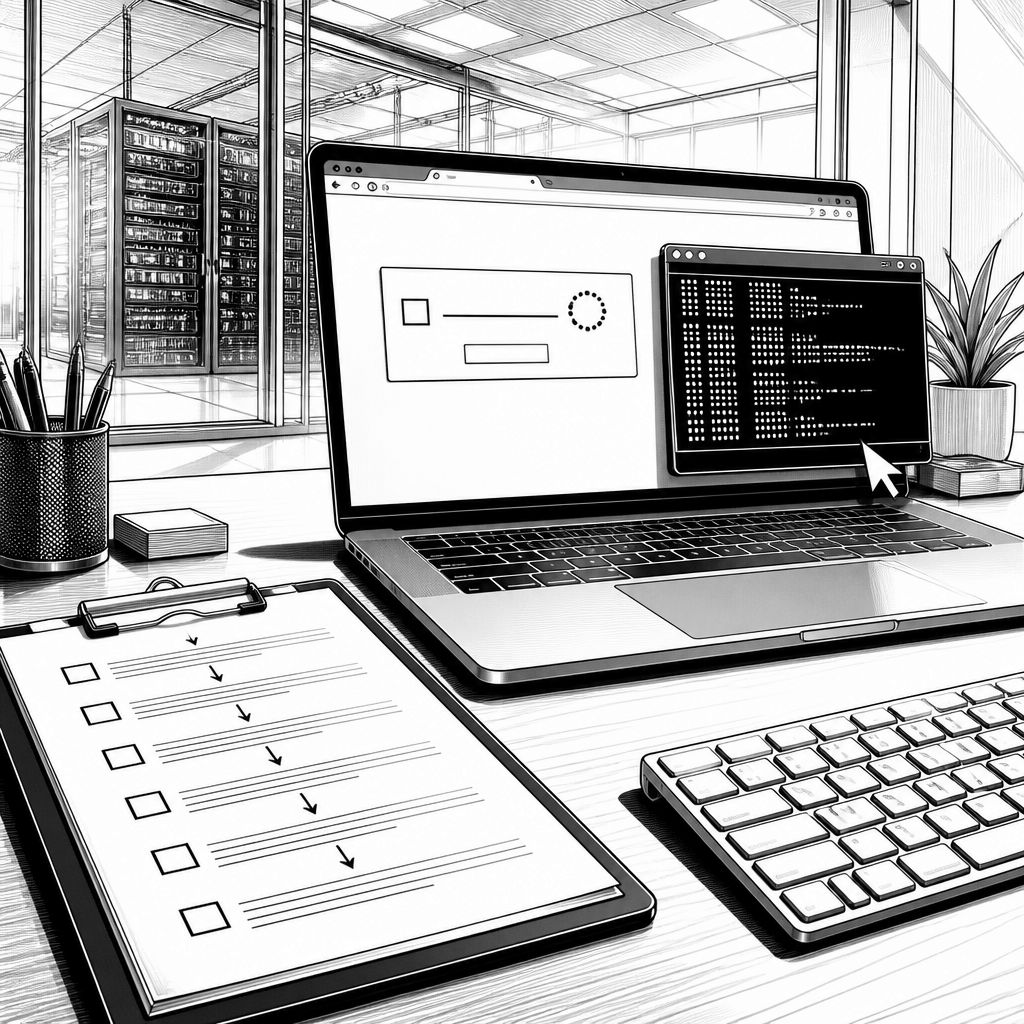
In vielen Sicherheitsdebatten wirkt es, als müssten Angreifer ständig neue Schwachstellen erfinden oder immer raffiniertere Exploits entwickeln. Der im Text beschriebene Befund dreht diese Erwartung um: Der dominante Vorteil liegt bei wiederholbaren Abläufen, die sich in verschiedenen Umgebungen mit minimalen Anpassungen abarbeiten lassen. Das betrifft nicht nur den Einstieg, sondern auch die Phase danach, in der aus einer ersten Kompromittierung ein zuverlässiger Schadenspfad wird. Wenn die Technik so gewählt wird, dass sie „am nächsten Unternehmen genauso funktioniert“, wird Kreativität zur Kostenstelle – und nicht zur Ressource.
Als konkretes Beispiel nennt der Text „ClickFix“ als häufigste beobachtete Initial-Access-Methode, die Microsoft in den Benachrichtigungen des letzten Jahres als 47% der Angriffe beschrieben habe. Die Logik ist dabei unaufgeregt: Eine Webseite fordert Besucher auf, „beweisen zu können, dass sie kein Roboter sind“, während sie im Hintergrund eine Anweisung auf die Zwischenablage legt. Anschließend führen die Seitenbetreiber den Nutzer Schritt für Schritt durch das Öffnen eines Terminals und das Einfügen der Inhalte. Entscheidend: Es wird keine Datei als Anhang geliefert, es gibt damit nichts, das ein Gateway oder Virenscanner typischerweise „scannen“ könnte; ebenso wird keine klassische Schwachstelle adressiert, die ein Patchen zwingend auslösen müsste. Damit verschiebt sich der Fokus von Schwachstellenmanagement hin zu Kontrolle über Benutzeraktionen und über das, was beim Einfügen und Starten von Prozessen auf dem Host passiert.
Der zweite Hebel aus dem Text erklärt, warum sich solche Muster auch in der Nachlaufphase skalieren lassen. Bitdefender habe bei 700.000 analysierten Sicherheitsvorfällen festgestellt, dass 84% der besonders schweren Fälle Binaries betrafen, die „bereits auf der Maschine“ vorhanden waren – also jene administrativen Werkzeuge, die IT-Teams im Alltag nutzen. Das bedeutet nicht automatisch, dass keine Verteidigung greift, aber es verändert die Signaturlage: Wenn kein neues Schadprogramm „geliefert“ werden muss, sinkt die Chance, die Kompromittierung an einer einzigartigen Payload festzumachen. Stattdessen entsteht ein Problem der Kontextanalyse: Legitime Tools laufen zwar „normal“, aber die Kombination aus Zeitpunkt, Benutzerkontext und Folgeaktion kann aus Sicht der Erkennung auffällig werden. Für Teams heißt das, dass sich die Detektionsqualität weniger an der Frage „Was ist neu?“ aufhängt, sondern stärker an der Frage „Welche Sequenz ist untypisch?“
Der Markt- und Geschäftslogik-Teil des Textes liefert dafür die ökonomische Begründung. Verizon ordne in seinem aktuellen Data Breach Investigations Report die Ausnutzung von Schwachstellen als „prominentesten Initial-Access-Vektor“ ein, mit 31% im Datensatz gegenüber 20% im Vorjahr – allerdings als Kategorie, die in dieser Erzählung besonders von „Scanning statt Skill“ profitiert. Gleichzeitig wird argumentiert, dass Standardprozeduren auf kurze, wiederholbare Abläufe optimiert werden, weil der Aufwand für Entwicklung und Erprobung sonst nicht skalieren kann. Der Text macht diese These an der Ransomware-„Durchsatz“-Logik fest: Die Ranglisten der Leak-Sites würden vor allem Opferzahlen zählen, nicht technischen Anspruch. Qilin habe über mehr als ein Jahr hinweg etwa 1.600 Opfer behauptet, dann sei die Spitzenposition im Juni durch „The Gentlemen“ verdrängt worden, mit 121 behaupteten Opfern gegenüber Qilins 80. Zwar handelt es sich laut Text um Selbstauskünfte der Gruppen und damit nicht um auditierte Zahlen, aber die Richtung der Argumentation ist klar: Wenn der Wettbewerb über Volumen statt über Innovation läuft, gewinnt die Methode, die am schnellsten und am verlässlichsten „weitergegeben und wieder ausgeführt“ werden kann.
Aus diesem Muster folgt eine zentrale Unterscheidung für die Rolle von KI in der Angriffspipeline. Der Text widerspricht der Vorstellung, dass KI automatisch „neue Exploits“ hervorbringt, die Angreifer dann gegen neue Ziele ausrollen. Stattdessen wird KI als etwas beschrieben, das zwar intern beim Erstellen von Playbooks helfen könnte, aber als Ausführer „live“ auf jedem Opfer zu teuer und zu variabel wäre. Eine autonome Agentenlogik, die je Umgebung eine eigene Route findet, würde die Wiederholbarkeit zerstören – und damit den Kern der Franchise-ähnlichen Betriebsform, die der Text als ransomware affiliate model beschreibt. Interessant ist hier die Kostenrechnung: Wenn Scans billig sind, ein Exploit „frei“ aus Forschung/Proof-of-Concepts kommt und die eigentliche Toolchain bereits im System steckt, dann verschiebt sich jede zusätzliche Komplexität in Richtung negativer Business Case. KI wird damit nicht als Gegner, der alles neu erfindet, behandelt, sondern als Werkzeug, das nur dann „zeitlich reinpasst“, wenn es die Kosten pro erfolgreichem Durchlauf senkt oder den Ablauf schneller stabilisiert.
Für Verteidiger bleibt die eigentliche Entlastung in dieser Analyse: Eine standardisierte Angriffsmethode führt zu einer standardisierten Verteidigungsaufgabe. Der Text formuliert dazu mehrere konkrete Ansatzpunkte. Erstens: Smart patching statt Vollabdeckung. Da die Angreifer-Filter im Narrativ als öffentlich lesbar erscheinen – internet-facing, Remote Code Execution, kein Authentifizierungszwang – lassen sich daraus Listen für priorisiertes Patchen ableiten, ohne „alles überall“ sofort schließen zu müssen. Zweitens: Das Zeitfenster zwischen Veröffentlichung einer Advisory und dem ersten funktionsfähigen Proof of Concept, der laut Text oft innerhalb von Tagen auf öffentlichen Repositories auftaucht. Wird in diesem Spalt gepatcht, erreicht die standardisierte Kette das Ziel womöglich gar nicht erst. Drittens: Reduzierung dessen, was grundsätzlich ausgeführt werden kann. Application Control und Script-Ausführungsrichtlinien sollen die ClickFix-Kette an der Stelle unterbrechen, an der ein eingefügter Befehl als Prozess startet. Selbst wenn das eigentliche Problem nicht „Scannen“ heißt, heißt es doch „Ausführung“.
Daneben setzt der Text auf die Faktoren, die in Living-off-the-land-Angriffen besonders schwierig zu erkennen sind: Identität und Beobachtbarkeit. Shared Credentials, überbreite Service-Accounts und überall administrative Keys werden als Mechanismus beschrieben, der aus einem kompromittierten Host schnell einen Incident macht. Hier wird „das Minimieren von Angriffsfläche“ konkret als Governance-Aufgabe beschrieben: Wer darf remote verwalten, wer darf Scripting-Engine-Funktionen starten, und wie eng sind die Rollen wirklich gezogen? Ebenso wichtig ist laut Text das Monitoring-Problem, das in vielen Incident-Response-Szenarien wieder auftauche: Entweder sei gar kein Endpoint-Detection-Mechanismus ausgerollt worden, oder er sei zwar aktiv, aber niemand habe ihn überwacht; es gebe dann keinen Security-Operations-Kanal, der Alarme prüft oder Maßnahmen auslöst. Noch frustrierender sei eine dritte Variante: die Technik funktioniert, aber die Meldung erreicht niemanden mit der Autorität, etwas zu stoppen. Genau hier wird aus „Detektion“ eine formal klingende, praktisch aber nutzlose Logdatei – und genau deshalb fordert der Text, Ereignisse zusammen zu betrachten.
Am Ende liefert der Text eine Metapher, die die gesamte Argumentation zusammenbindet: Angreifer „suchen“ nicht nach einem Sportwagen, sondern nach einer zuverlässigen Limousine. Ein Verfahren wie ClickFix sei eine Toyota-Lösung, die überall startet, von vielen Fahrern bedient werden kann und auch morgen noch den gleichen Job macht. Living off the land folgt derselben Idee: nicht durch neue Fähigkeiten glänzen, sondern durch Verlässlichkeit. Wenn Angreifer später KI nutzen, dann so, wie es diese Betriebsform bereits gewohnt ist – nicht, weil es am spektakulärsten ist, sondern weil es billiger ist als das, was bereits funktioniert. Für Unternehmen bedeutet das: Schließen sollte man vor allem jene Türen, die in den Playbooks als Voraussetzung gelten. Patchen gehört dazu, aber ebenso das harte Reduzieren ausführbarer Pfade, die strikte Rollenkontrolle und die konsequente Verknüpfung von Detection mit realer operativer Reaktionsfähigkeit.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Warum Angreifer KI nicht für neue Exploits brauchen: wiederholbare Playbooks statt Kreativität" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Warum Angreifer KI nicht für neue Exploits brauchen: wiederholbare Playbooks statt Kreativität" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Warum Angreifer KI nicht für neue Exploits brauchen: wiederholbare Playbooks statt Kreativität« bei Google Deutschland suchen, bei Bing oder Google News!