


FORT GORDON, GA / LONDON (IT BOLTWISE) – Die Army & Air Force Exchange Service warnt die Militärgemeinde in Fort Gordon vor betrügerischen E-Mails und SMS, die sich als Absender der Exchange ausgeben. Laut den Angaben der Verantwortlichen wurden bereits Nachrichten gemeldet, die unter anderem den Betreff „My Wishlist“ tragen. Empfänger sollen auf keine Links klicken, keine Anhänge öffnen und keine persönlichen oder Zahlungsdaten herausgeben. Stattdessen sollen die verdächtigen Nachrichten sofort gelöscht und bei Fragen über ShopMyExchange.com der Kundensupport kontaktiert werden.
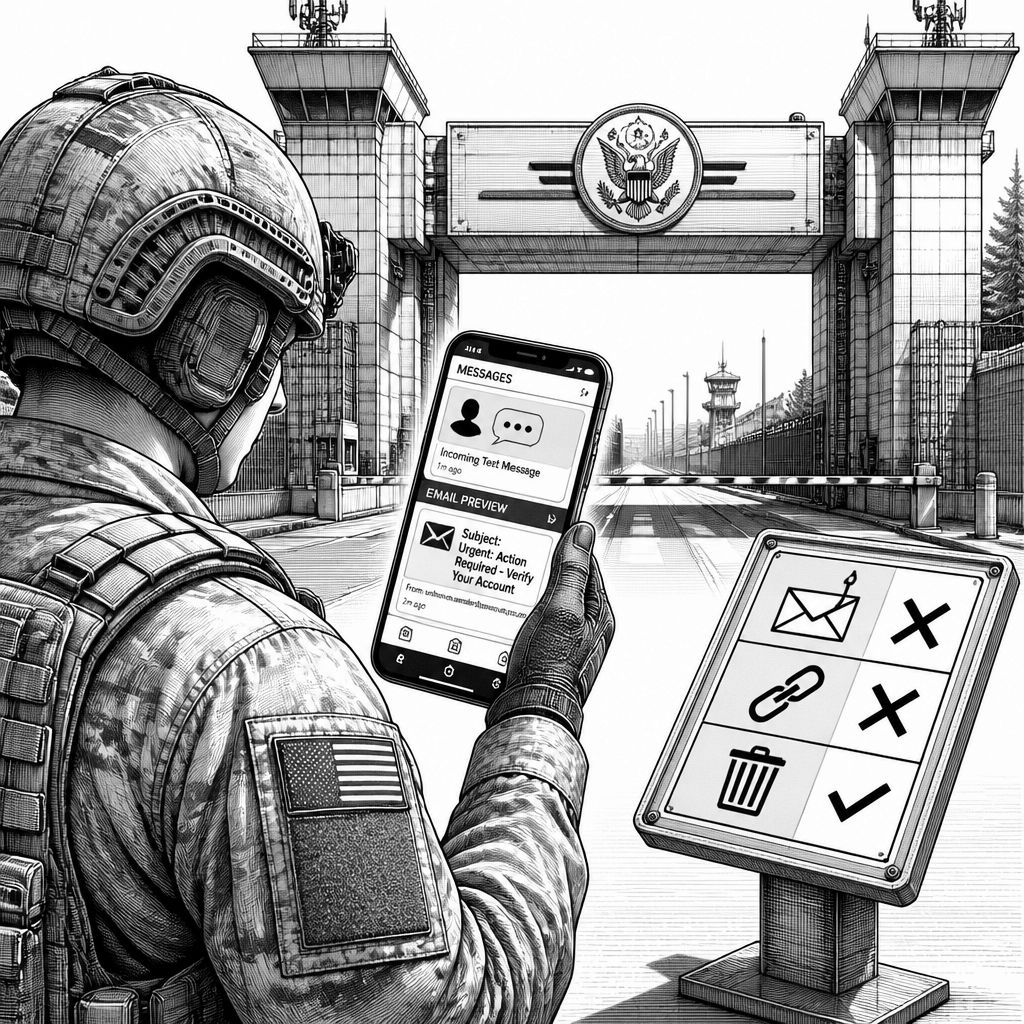
In der Militärgemeinde von Fort Gordon in Georgia macht eine neue Welle betrügerischer Nachrichten die Runde. Die Army & Air Force Exchange Service (AAFES) hat Service-Mitglieder und ihre Familien ausdrücklich dazu aufgerufen, gefälschte E-Mails und Textnachrichten zu erkennen, die sich als Kommunikation „von der Exchange“ ausgeben. Dabei geht es nicht um eine rein formale Sicherheitswarnung: Solche Phishing-Kampagnen zielen in der Praxis meist auf Kontozugriffe, Zahlungsinformationen und die schnellen Klickhandlungen aus Stress, Erwartung oder Gewohnheit heraus.
Nach Angaben der Verantwortlichen kursieren Nachrichten, die den Anschein erwecken sollen, sie kämen direkt aus dem Umfeld der Exchange. Als konkretes Beispiel wurde mindestens eine gemeldete E-Mail genannt, deren Betreffzeile „My Wishlist“ lautete. Genau dieses Detail ist typisch für viele Betrugsskripte: Der Betreff wirkt persönlich oder anlassbezogen und soll die Empfänger zum Öffnen der Nachricht bewegen, bevor sie die Absenderadresse oder die URL-Ziele gegenprüfen. AAFES weist außerdem darauf hin, dass neben den bereits gemeldeten Nachrichten weitere verdächtige Mitteilungen im Umlauf sein könnten.
Technisch betrachtet folgen solche Angriffe oft einem ähnlichen Muster: Eine Nachricht wird so gestaltet, dass sie wie eine legitime Kundenkommunikation aussieht, inklusive glaubwürdiger Sprache und teilweise auch scheinbar konsistenter Markenbezüge. Sobald die Nachricht einen Klick auf einen Link oder das Öffnen eines Anhangs auslöst, können je nach Ausspielung Zielseiten für Konto- oder Zahlungsabfragen erscheinen oder Schadsoftware nachgeladen werden. Entscheidend ist dabei weniger, ob die Nachricht sofort als „Betrug“ erkennbar ist, sondern wie zuverlässig sie die typischen Filter umgeht, etwa durch wechselnde Absenderdaten, kurze Inhalte oder das Ausnutzen aktueller Anlässe.
Die Exchange formuliert deshalb eine klare Sofort-Handlung: Wer eine unerwartete oder verdächtige E-Mail oder SMS erhält, soll keine Links anklicken, keine Anhänge öffnen und keine persönlichen, Konto- oder Zahlungsinformationen teilen. Stattdessen empfiehlt AAFES, die Nachricht unmittelbar zu löschen. In der Regel verhindert dieser Schritt, dass man dem Angriff überhaupt den entscheidenden Hebel gibt. Gerade bei mobilen Endgeräten, auf denen E-Mail- und SMS-Vorschauen schnell überflogen werden, ist das Risiko hoch, aus Versehen auf vermeintlich harmlose Elemente zu reagieren.
Ein weiterer Aspekt der Meldung: Die Exchange betreibt auf Militärinstallationen große Einkaufs-, Gastronomie- und Unterstützungsangebote. In Fort Gordon betrifft die Warnung damit nicht nur einen einzelnen Onlineshop, sondern ein Umfeld, in dem viele Menschen regelmäßig bestellen oder Informationen erwarten. Vor-Ort-Strukturen wie das „main Exchange Shopping Center“ sowie mehrere „troop stores“ auf dem Gelände erhöhen zugleich die Wahrscheinlichkeit, dass Nachrichten als relevant wahrgenommen werden – selbst wenn sie tatsächlich nicht von der Exchange stammen.
Für die praktische Einordnung gilt: Wer Fragen zu unerwarteten Mitteilungen hat, soll den Kontakt über den vorgesehenen Support-Kanal aufnehmen. AAFES verweist dabei auf den Kundensupport über ShopMyExchange.com. Das ist auch aus Security-Sicht sinnvoll, weil Nutzer so die Kommunikation in einen verlässlichen Prozess zurückholen: Statt im Zweifelsfall auf Links in der verdächtigen Nachricht zu reagieren, geht man direkt über die offizielle Anlaufstelle. Gerade in Organisationen mit hoher Mobilität – dazu zählen viele militärische Familien durch Versetzungen – sind solche klaren, wiederverwendbaren Handlungsanweisungen ein wichtiger Bestandteil von Incident-Response im Alltag.
Markt- und Branchenkontext: Phishing über E-Mail und SMS bleibt eines der häufigsten Einfallstore für Betrug, weil es mit relativ geringem Aufwand skalieren kann. Angreifer müssen dafür nicht einmal besonders komplexe Infrastruktur betreiben; entscheidend ist die Wahrscheinlichkeit, dass ein Teil der Empfänger den Schritt „öffnen oder klicken“ macht. Dass die Exchange hier explizit eine Betreffzeile nennt, zeigt zudem, dass die Betrüger Botschaften austauschen und Varianten testen. Für Verantwortliche in vergleichbaren Retail- und Service-Umfeldern liegt die Lehre daher weniger in einzelnen technischen Tools, sondern in einem konsequenten Zusammenspiel aus Nutzeraufklärung, schnellen Löschregeln und sauber geführten Supportwegen.
Für Unternehmen und Sicherheitsverantwortliche, die ähnliche Communities bedienen, lässt sich aus der Warnung eine pragmatische Leitlinie ableiten: Erstens, die Nutzer sollen wissen, was sie sofort tun (löschen statt klicken). Zweitens, es muss eine Alternative geben, wie man echte Informationen abruft (offizielle Support-Portale statt Links in Nachrichten). Drittens, selbst konkrete Beispiele wie „My Wishlist“ sollten als Hinweis auf den Kampagnencharakter verstanden werden: Man lernt daran, worauf man achten muss, aber man darf nicht darauf vertrauen, dass zukünftige Varianten dieselbe Betreffzeile tragen. Und ganz unabhängig vom eigentlichen Betrugsvektor können auch KI-gestützte Sicherheitsfunktionen wie Anomalieerkennung in Postfächern oder Textklassifikation die Erkennung verbessern – sie ersetzen aber nicht die Grundregel, verdächtige Links und Anhänge konsequent zu vermeiden.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Exchange warnt in Fort Gordon vor Phishing per E-Mail und SMS" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Exchange warnt in Fort Gordon vor Phishing per E-Mail und SMS" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Exchange warnt in Fort Gordon vor Phishing per E-Mail und SMS« bei Google Deutschland suchen, bei Bing oder Google News!