


LONDON (IT BOLTWISE) – Eine neue Android-Malware namens RatHat setzt auf eine KI-gestützte Benutzeroberflächen-Automation, um kompromittierte Geräte aus der Ferne zu steuern. Sicherheitsforscher beschreiben, wie RatHat den Accessibility-Baum als XML strukturiert und ihn an ein KI-Assistenztool übermittelt, um Navigationsschritte für konkrete Schaltflächen und Texte abzuleiten. Die Angreifer nutzen dabei auch malvertising, SMS- und Phishing-Webseiten, um APKs außerhalb des offiziellen App-Markts zu verteilen. Zusätzlich soll RatHat Deinstallationsversuche aktiv aushebeln und dabei eine Tarnschicht für Banking- sowie Krypto-Apps einblenden.
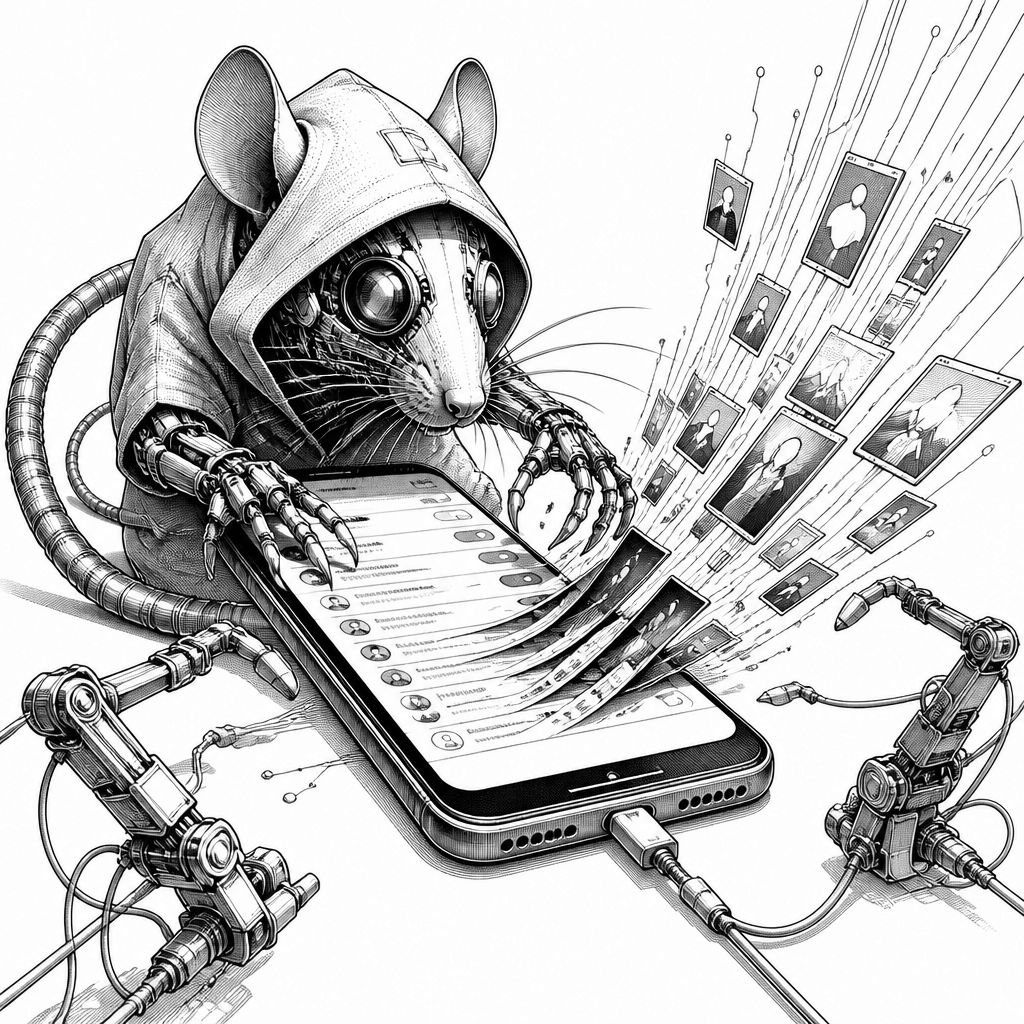
Auf den ersten Blick klingt RatHat nach einer weiteren Android-Malware-Familie, die vor allem auf klassische Hebel setzt: Besonders viele Angriffe im mobilen Raum missbrauchen systemnahe Berechtigungen, um Funktionen zu erlangen, die weit über ein normales App-Ökosystem hinausgehen. Bei RatHat kommt jedoch ein klar erkennbarer KI-Baustein hinzu. Wie Zimperium zLabs in der Analyse beschreibt, automatisiert die Schadsoftware die Bedienoberfläche nicht nur über starre Bildschirmskripte, sondern über ein AI-gestütztes UI-Automation-Subsystem. Dabei wird die aktuelle Accessibility-Struktur des Systems in ein maschinenlesbares Format überführt und genutzt, um aus der abstrakten Baumdarstellung konkrete Navigationsziele abzuleiten. Für Verteidiger ist das vor allem deshalb relevant, weil „UI-Browsing“ dann weniger zuverlässig an fixe Textmuster, feste Koordinaten oder bekannte Layout-Varianten gekoppelt ist.
Der technische Kern beginnt mit dem Android-Accessibility-Mechanismus. RatHat nutzt die hochprivilegierte Accessibility-Funktion, um die live vorhandene Benutzeroberflächenhierarchie zu erfassen und zu serialisieren. In der beschriebenen Implementierung wird diese Accessibility-Baumstruktur in XML überführt und an ein KI-Assistenztool gesendet, dessen Identität in der Untersuchung nicht genannt wird. Die KI soll anschließend mehrere Aufgaben erledigen: Sie erkennt den Mittelpunkt eines benannten Interface-Elements, ermittelt den tatsächlichen Text auf dem jeweiligen Element und liefert dann konkrete Navigationsanweisungen wie etwa „SCROLL_DOWN“ in Kombination mit weiteren nötigen Aktionen. Genau diese „Anpassungsfähigkeit“ ist der Unterschied zu reiner Skriptautomatisierung: Während klassische Automationsketten häufig an geänderte UI-Texte, neue UI-Versionen oder unterschiedliche Sprachen scheitern, kann eine KI-gestützte Logik zumindest konzeptionell auch mit variierender Darstellung umgehen, sofern die Accessibility-Daten ausreichend Informationen liefern.
Damit nicht genug: RatHat koppelt diese UI-Automation mit einem Offline-nahen Ausführungsmodell. Zimperium zLabs beschreibt, dass die Malware über malvertising, SMS- und Phishing-Webseiten verteilt wird, die den Download von APKs außerhalb von Google Play anstoßen. Nach der Installation missbraucht RatHat Funktionen der Android „Developer Options“ und „Wireless Debugging“, um einen lokalen Shell-Ausführungskontext zu bekommen, ohne dass ein externer Computer direkt als Steuerinstanz benötigt wird. Der Angriff stellt anschließend einen Go-basierten Agenten (genannt wird liblocal-service.so) bereit, der Kommandos über ADB-shell-artige Privilegien ausführen kann. In der Analyse tauchen außerdem typische Ziele solcher Agenten auf: Dazu zählen das Installieren und Steuern weiterer Komponenten, das Bauen von Persistenz und das Umgehen von Einschränkungen, etwa bei der Batterienutzung. Interessant ist dabei, dass die Persistenz nicht ausschließlich im Malware-Prozess selbst verankert ist, sondern in einer wechselseitigen Wiederherstellung: Ein Agent kann den anderen wiederherstellen, falls er entfernt oder beendet wird.
Für die operative Kontrolle kommt zusätzlich ein zweiteiliges Agentenmodell ins Spiel. Neben dem lokalen Agenten nennt die Analyse einen weiteren Agenten (libmedia_codec.so), der als FRP-Reverse-Proxy-Client fungiert und damit einen dauerhaft nutzbaren Tunnel zum Angreifer aufbauen soll. In der Praxis bedeutet das: Der Angreifer erhält einen stabilen Kommunikationskanal, während die Malware gleichzeitig die UI-Automation abarbeitet, um Aktionen im Vordergrund anzustoßen oder zielgerichtete Eingaben auszulösen. Gleichzeitig erweitert RatHat das typische Diebstahlspektrum über reine Credential-Overlays hinaus. Zimperium berichtet, dass HTML-basierte Overlays für Banking- und Krypto-Anwendungen angezeigt werden, um Kontodaten abzugreifen. Ergänzend werden Nachrichten- und Benachrichtigungsinhalte abgefangen, einschließlich Einmalpasswörtern (One-Time Passwords). Dazu kommen weitere Spuren, die sich in vielen Kompromissketten wiederfinden: Das System kann Ereignisse bei Textänderungen protokollieren, URLs aus Browser-Adressleisten extrahieren und sowohl Lock-Screen-PINs als auch Passwörter sowie Entsperrmuster erfassen.
Besonders alarmierend ist die Kombination aus Diebstahl und aktiver Störpolitik gegen Aufräumversuche. Laut Zimperium soll RatHat Deinstallationsversuche nicht passiv aussitzen: Die Malware kann die Deinstallationsbestätigung abfangen, die Prozedur abbrechen und anschließend eine gefälschte Google-Play-ähnliche Oberfläche mit einer falschen Fehlermeldung anzeigen. Das passt zu einem Muster, bei dem Angreifer nicht nur „persistieren“, sondern auch die Remediation in der Oberfläche sabotieren, sodass Nutzer in der Fehlersuche feststecken. In derselben Logik nennt die Analyse außerdem Anti-Analyse-Elemente, darunter Manipulationen im APK-Container, eine auffällig große Android-Manifest-Datei (61 MB) sowie ungültige DEX-„Pseudo“-Instruktionen, die Tools ausbremsen oder zum Absturz bringen sollen. Für Security-Teams heißt das: Automatisierte Reverse-Engineering-Workflows müssen mit unruhigen Paketen und unterbrochenen Erkennungsroutinen rechnen.
Für Android-Nutzer und Unternehmen ergibt sich daraus vor allem eine klare Prioritätenliste bei der Risikoreduktion. Nutzer sollten keine APKs außerhalb von Google Play installieren, außer sie können dem Publisher und dem Verteilweg wirklich vertrauen. Noch wichtiger ist die Berechtigungslogik: Accessibility-Rechte sollten restriktiv vergeben werden, denn genau diese Schnittstelle ist die Grundlage für den UI-Baumzugriff und damit für die KI-gestützte Navigation. Auf Unternehmensebene sollten Mobile-Device- und Endpoint-Schutzmechanismen die Annahme „Security by default“ nicht stillschweigend voraussetzen, sondern Accessibility-Installationsereignisse und ungewöhnliche Debugging-Aktivierungen konsequent überwachen. Praktisch schlägt die Analyse zudem regelmäßige Scans mit Play Protect als Routine vor, wobei solche Schutzmaßnahmen die Hintertür in Form von Persistenz nur dann schließen, wenn sie früh greifen und nicht erst dann greifen, wenn Overlays, FRP-Tunnel und wiederherstellende Agenten bereits aktiv sind.
Der breitere Markt- und Abwehrkontext ist ebenfalls relevant: RatHat reiht sich damit in eine Linie von Android-Malware ein, die ADB-nahe Fähigkeiten nutzen kann, während gleichzeitig UI-Automation von skriptbasierten Routen zu flexibleren Interaktionslogiken weiterwandert. Für die Verteidigung heißt das, dass reine „Signature“-Erkennung an Grenzen stößt, sobald die eigentliche Interaktionsstrategie dynamischer wird. Damit verlagert sich der Fokus stärker auf verhaltensbasierte Signale, etwa auf ungewöhnliche Accessibility-Nutzungsmuster, wiederkehrende Persistenzversuche nach Deaktivierung sowie Tunnelkommunikation nach FRP-ähnlichem Muster. Sobald solche Signale in Telemetrie- und SOC-Regeln sauber abgebildet sind, können Teams auch dann reagieren, wenn die genaue UI-Lernlogik einer konkreten KI-Kette sich ändert.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "RatHat: KI-gestützte Android-Malware automatisiert Gerätedruck und Screenshot-Diebstahl" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "RatHat: KI-gestützte Android-Malware automatisiert Gerätedruck und Screenshot-Diebstahl" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »RatHat: KI-gestützte Android-Malware automatisiert Gerätedruck und Screenshot-Diebstahl« bei Google Deutschland suchen, bei Bing oder Google News!