


LONDON (IT BOLTWISE) – Ein Sicherheitsforscher zeigt, wie sich Meta Muse auf macOS durch ein verborgenes Preference-Setting für diktierte Befehle umleiten lässt. Dadurch könnten Audio- und Textinhalte nicht an Meta gehen, sondern an einen Angreifer-Prozess auf demselben Gerät. Der Angriff setzt voraus, dass ein Angreifer bereits Code mit den Rechten des angemeldeten Benutzers ausführen kann. Kritisch ist zudem, dass ein gestohlener Anmelde-Token die Kontrolle über das KI-Assistant-Konto auf mehreren Geräten erleichtern kann.
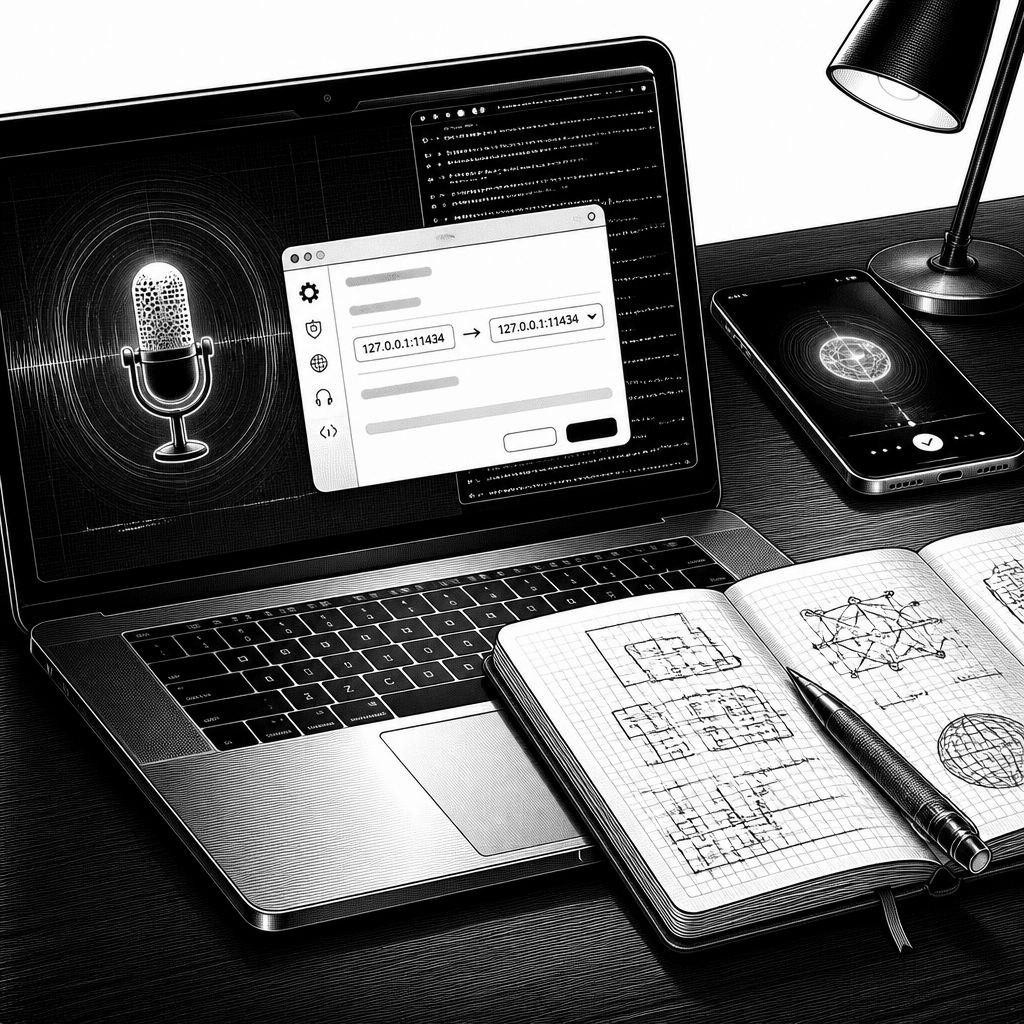
macOS gilt gemeinhin als vergleichsweise robust, wenn es um das Abschotten von Apps geht: Ein Programm soll grundsätzlich nicht einfach auf die Dateien, Mikrofone oder gespeicherten Log-ins eines anderen zugreifen können. Genau an dieser Annahme setzt der jetzt öffentlich gezeigte Angriff auf Meta Muse an. Ein Sicherheitsforscher hat laut Beschreibung einen Proof of Concept veröffentlicht, der nicht versucht, die üblichen Schutzbarrieren des Systems zu umgehen, sondern einen versteckten Konfigurationsparameter in der Muse-Mac-App ausnutzt. Der Kern ist deshalb weniger „Mac-Hacking“ im klassischen Sinn, sondern eher eine Abzweigung des Diktats: Wenn Muse auf die Spracheingabe des Nutzers reagiert, landet das Gesprochene nicht bei Meta, sondern bei einem vom Angreifer kontrollierten Ziel auf demselben Mac.
Technisch funktioniert das über eine undokumentierte Preference-Variable namens endo_voyager_dictation_endpoint. In den Details wird beschrieben, dass dieses Setting in den App-Einstellungen gespeichert ist und von jeder Software gesetzt werden kann, die als eingeloggter Benutzer läuft. Wichtig: Der Angriffsweg „bricht nicht von sich aus“ in macOS ein. Stattdessen braucht der Täter zunächst die Fähigkeit, Code unter dem Kontext des angemeldeten Users auszuführen. Gelingt das, kann er das Dictation-Endpoint so umstellen, dass Muse die Diktierdaten an eine Adresse sendet, die der Angreifer bereitstellt – ohne zusätzliche Berechtigungsabfragen. Der Nutzer tippt oder spricht dann wie gewohnt eine Anfrage, und Muse wirkt nach außen weiter normal, während Audio und Text den Umweg nehmen.
Aus Angreifersicht liegt der Mehrwert nicht nur in der Abhörmöglichkeit, sondern in der „Werkzeugkette“, die Muse damit ausführen kann. Der Sicherheitsforscher führt als Konsequenzen drei Hauptfähigkeiten an: Er kann nach eigener Beschreibung lesen, was der Nutzer diktiert, zusätzliche Anweisungen einbringen, die Muse anschließend „vertraut“ und ausführt, und er kann außerdem einen Token abgreifen, der die Anmeldung beim Muse-Konto ermöglicht. Mit diesem Token lässt sich laut Darstellung dann unter anderem auf den Chatverlauf zugreifen und die Steuerung des Assistenten direkt übernehmen. Da ein Konto typischerweise auf mehreren Geräten angemeldet werden kann, bedeutet ein gestohlener Token: Befehle sind nicht auf den kompromittierten Mac beschränkt, sondern können auch auf anderen verbundenen Endgeräten wirken.
Damit rückt ein zweites Muster in den Fokus: Die Angriffslogik setzt auf eine ClickFix-ähnliche Nutzerinteraktion, bei der der Angreifer den Nutzer dazu bringt, eine einzelne Befehlszeile auszuführen. Laut Beschreibung gibt es dafür keinen Download oder eine Installation zusätzlicher Komponenten „im eigentlichen Sinn“ – stattdessen wird über das Kopieren und Ausführen eines Kommandos das Endpunkt-Setting manipuliert. Genau solche Schritte sind sicherheitstechnisch heikel, weil sie aus Sicht der Erkennung wie ein legitim signiertes Verhalten aussehen können: Die Befehle kommen von Muse, also einer normalen, signierten App, nicht von einem klassischen Malware-Stub mit auffälliger Signatur. In der Praxis kann das heißen, dass Endpoint-Schutzsysteme zwar eine Veränderung am System bemerken, aber nicht zwingend den semantischen Missbrauch im Zusammenspiel zwischen Muse, Preferences und dem umgelenkten Diktier-Endpoint herausfiltern.
Gleichzeitig grenzt der Sicherheitsforscher den Umfang des Problems ein. Die Beschreibung legt nahe, dass der Angriff nicht darauf abzielt, macOS-Schutzmechanismen gegen das Lesen von gespeicherten Passwörtern und Tokens einzelner Apps zu „knacken“. Stattdessen sendet Muse seinen Token zusammen mit der umgelenkten Diktation an den vom Angreifer betriebenen Zielprozess; der Zugriff entsteht damit, weil Muse im Rahmen der Rechte agiert, die der Nutzer der App bereits gegeben hat. Ebenso wird betont, dass keine Evidenz dafür vorliegt, dass die von Meta aufgebaute Cloud-Logik, die Nutzeragenten isolieren soll, selbst gebrochen wäre. Das Problem sitzt damit im beschriebenen Szenario in der Mac-Client-Schicht: in der Art, wie Muse Diktierdaten verarbeitet und wohin es diese umleiten kann, wenn ein Angreifer das Endpoint-Preference kontrolliert.
Für Betreiber und Nutzer ergibt sich daraus eine klare Prioritätenliste, auch wenn die endgültige Bewertung davon abhängt, was Meta konkret „gefixt“ hat. Bis eine verifizierte Gegenmaßnahme vorliegt, wird empfohlen, Muse entweder zu beenden oder zu entfernen, die App-Berechtigungen und gehaltenen Zugriffe zu prüfen und unnötige Rechte zu entziehen. Falls ein Mac bereits kompromittiert sein könnte, sollte man den Fokus auf das Konto legen: Der Muse-Account und gekoppelte Konten werden in der Risikoabschätzung als potenziell betroffen behandelt, inklusive der Notwendigkeit, Passwörter zu ändern. Daneben wird pragmatisch an die Angriffsbedingung angeknüpft: Da der Weg über das Diktieren läuft, soll eine Nutzung des Voice-Inputs vermieden werden, und es gilt, keine Befehle aus Nachrichten oder Webseiten in Terminal einzufügen – besonders nicht dann, wenn das Ziel nur „ein Kommando“ sein soll. Für die Unternehmensebene ist außerdem relevant, dass diese Art Schwachstelle typischerweise nicht nur einzelne Funktionen betrifft, sondern das Zusammenspiel zwischen UI-/Client-Logik, Token-Handhabung und Berechtigungsmodellen.
Strategisch zeigt der Vorfall auch, wie unterschiedlich die Angriffsflächen ausfallen können, je nachdem, wie ein KI-Assistent Sprache verarbeitet. Der Sicherheitsforscher argumentiert, Meta habe einen eigenen Weg für die Diktierverarbeitung gewählt, der Audio abgreift und außerhalb des Geräts weiterleitet, statt standardmäßig eine Diktierfunktion zu nutzen, die stärker in macOS integriert ist. In der Branche sieht man häufig ähnliche Trade-offs: Eigenentwicklungen bieten mehr Kontrolle über Workflows, erhöhen aber das Risiko, dass Konfigurationspfade entstehen, die nicht ausreichend abgesichert sind oder deren Missbrauch nicht erwartet wurde. Für KI-Produkthersteller ist das ein Reminder, dass „Cloud-Isolation“ zwar wichtig bleibt, die entscheidende Sicherheitskette aber immer bis zum Client reichen muss – inklusive der Frage, welche lokalen Parameter ein Angreifer setzen kann, sobald er einmal Code im Kontext des Nutzers ausführen kann.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Recherchierter Hintertür-Vorfall: Meta Muse auf dem Mac umlenkbar" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Recherchierter Hintertür-Vorfall: Meta Muse auf dem Mac umlenkbar" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Recherchierter Hintertür-Vorfall: Meta Muse auf dem Mac umlenkbar« bei Google Deutschland suchen, bei Bing oder Google News!