


LONDON (IT BOLTWISE) – DORA zwingt Finanzhäuser im zweiten Jahr besonders dazu, Wirksamkeit in der Praxis nachzuweisen, nicht nur Policies zu dokumentieren. Im Fokus stehen durchgängige Sichtbarkeit im ICT-Umfeld, schnelle Erkennung von Anomalien und ein nachvollziehbares Vorgehen bei ICT-Vorfällen. Für SOC-Teams wird damit entscheidend, ob Netzwerkbelege blinde Stellen schließen, wenn Endpoint-Daten fehlen oder Lücken in der Infrastruktur bestehen. Netzwerk Detection and Response kann helfen, die Kommunikation zwischen Systemen verständlich und auswertbar zu machen.
Im Januar 2025 wurde der Digital Operational Resilience Act (DORA) in der gesamten EU verbindlich. Im ersten Jahr ging es für viele Finanzinstitute vor allem um das Aufsetzen von Governance: Risiko-Workflows wurden definiert, Verträge mit Dienstleistern angepasst und Meldepfade für ICT-Vorfälle dokumentiert. Im zweiten Jahr verschiebt sich der Schwerpunkt spürbar auf einen härteren Nachweis: Funktionieren die Kontrollen auch in realen Situationen – insbesondere dann, wenn Angreifer mit hoher Geschwindigkeit und wechselnden Taktiken agieren?
Genau hier wird aus regulatorischer Theorie schnell eine operative Frage an das Security Operations Center (SOC): Hat das Team genug Sicht, um eine aktive Intrusion in kritischen Systemen zu erkennen, zu untersuchen und sauber abzugrenzen? DORA schreibt zwar nicht einen konkreten Security-Stack vor, aber mehrere Anforderungen setzen kontinuierliche Transparenz voraus. Artikel 9 verlangt, dass finanzielle Einrichtungen die Sicherheit und Funktionsfähigkeit ihres ICT-Ökosystems kontinuierlich überwachen und Prozesse implementieren, die die Auswirkungen von ICT-Risiken minimieren.
Auf dem Papier klingt das machbar, denn DORA baut auf etablierten Bausteinen wie Asset-Inventaren, Konfigurationsdokumentation und Sicherheitslogs. Doch diese Quellen beantworten nicht automatisch die entscheidende Detailfrage: Wie kommunizieren Systeme tatsächlich miteinander – besonders über Altlasten, spezialisierte Appliances, nicht gemanagte Geräte oder Umgebungen, in denen Endpoint-Telemetrie nur eingeschränkt verfügbar ist. Wenn Angreifer Taktiken nutzen, die sich an Muster anpassen, werden gerade diese Kommunikationslücken zu Angriffspunkten. Unüberwachte Verbindungen können Belege für Ausnutzung enthalten; wer dort keine Daten hat, arbeitet im Zweifel mit zu großen Unsicherheiten.
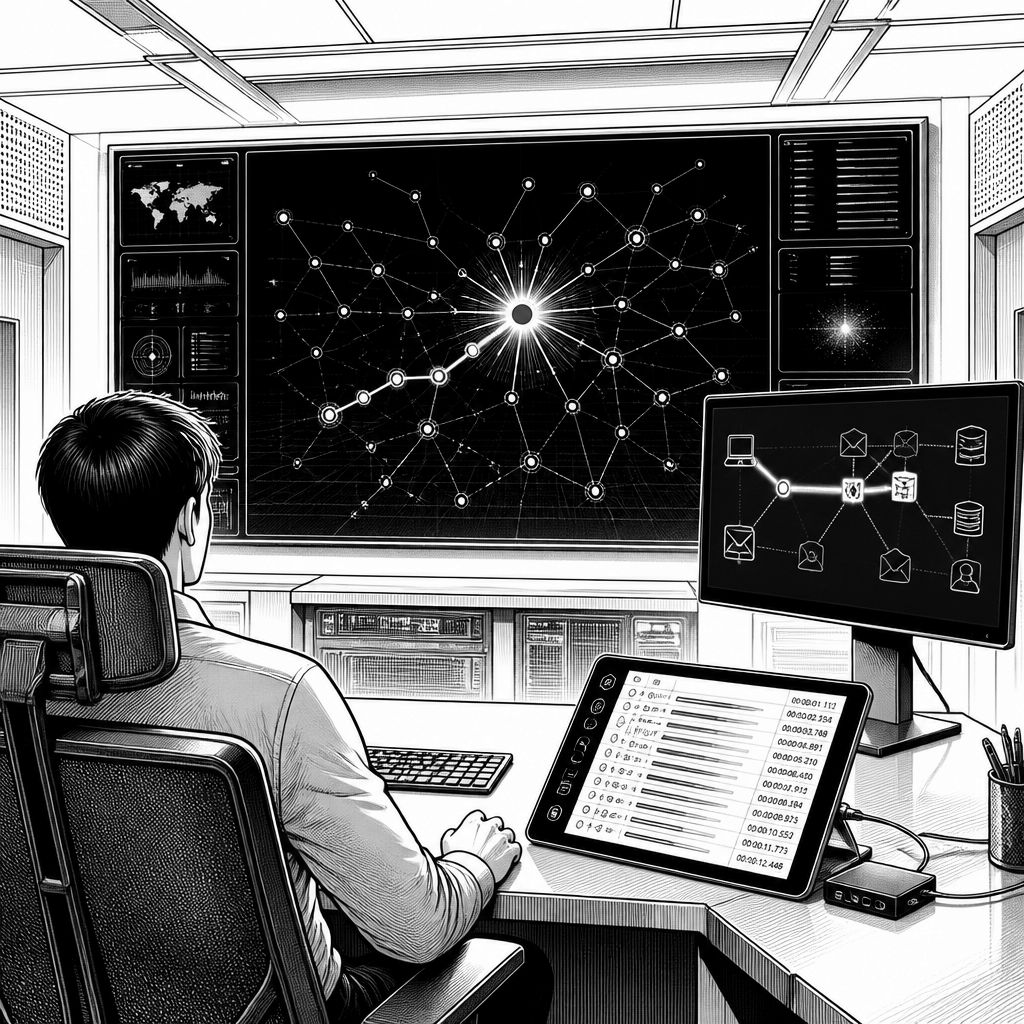
Network Detection and Response (NDR) adressiert diese Lücke, indem es Netzwerkbeobachtungen mit Protokoll- und Kontextinformationen zusammenführt. Mit kontinuierlicher Überwachung entsteht so eine belastbare Baseline für „normales“ Verhalten: Timing, Volumen und Kommunikationsrichtung werden nicht nur erfasst, sondern vergleichbar gemacht. Ein typisches Beispiel aus der Praxis: Eine Zahlungsrouting-Komponente kontaktiert normalerweise einen externen Kreditprüfungsdienst. Wenn sie plötzlich deutlich häufiger mit unbekannten internen Hosts kommuniziert – und das ausgerechnet außerhalb regulärer Arbeitszeiten –, kann Netzwerk-Telemetrie die Anomalie sichtbar machen, auch wenn die eigenen Anwendungslogs die Abweichung nicht ausreichend erklären.
Artikel 10 verschärft anschließend die Anforderungen an das Tempo und die Qualität der Reaktion. Finanzinstitute sollen anomale Aktivitäten schnell erkennen, einschließlich Netzwerkleistungsproblemen und damit zusammenhängender Vorfälle. Zusätzlich müssen Schwellenwerte definiert werden, ab wann ein Incident Response getriggert wird. Hier entsteht in vielen SOCs das gleiche Problem: Alerts sind zahlreich, das Signal ist aber oft in Rauschen versteckt. Der Kern liegt weniger im Finden einzelner Auffälligkeiten als darin, sie in einem größeren Zusammenhang zu bewerten. Wenn zum Beispiel ein Endpoint-Tool einen verdächtigen Prozess meldet und ein Identitätsdienst eine riskante Anmeldung, verbindet Netzwerkbeobachtung die Punkte – über Systeme, Protokolle und die anschließenden Schritte.
Entscheidend ist dabei auch, wie sich Belege für Incident-Scope und Auswirkungen zusammensetzen lassen. DORA verlangt, dass die Erstmeldung so früh wie möglich erfolgt, spätestens aber vier Stunden nach Einstufung als „major ICT-related incident“ und spätestens 24 Stunden nachdem die Organisation vom Vorfall Kenntnis erlangt hat. Um in dieser Zeitspanne verlässlich zu handeln, brauchen Teams schnelle Zugänge zu belastbaren Netzwerkdaten, um betroffene Systeme zu identifizieren, verdächtige Verbindungen zu isolieren und die für die Regulierung erforderlichen Incident-Dokumente zusammenzustellen. NDR kann diesen Prozess unterstützen, indem es strukturierte, protokollnahe Evidenz liefert, statt dass Analysten Vorfälle aus isolierten Silos mühsam rekonstruieren müssen.
Das gilt nicht nur für eigene Systeme, sondern besonders auch für Drittparteien. Artikel 28 bis 30 konzentrieren sich auf Third-Party-ICT-Risikomanagement und Vertragsvereinbarungen. Auf dem Papier definieren Verträge und Vendor Assessments den autorisierten Zugriff und die operativen Grenzen eines Dienstleisters. In der Realität entscheidet aber das gelebte Kommunikationsmuster: Welche Softwarepakete, Tunnel und API-Integrationen greifen tatsächlich – und folgen sie dabei den dokumentierten Datenpfaden? Wenn beispielsweise die Credentials eines als vertrauenswürdig eingestuften Vendors kompromittiert wurden, bleibt der Zugriff formal „legitim“, doch das Verhalten ändert sich häufig. Netzwerkbelege können dann Fragen beantworten, die Vendor-Dokumentation oft nicht leisten kann: Welche internen Systeme werden erreicht, passt das Traffic-Muster zur erwarteten Reichweite, und verändern sich Timing, Protokolle oder Datenvolumen?
Für das „Year Two“-Testing bedeutet das: Netzwerk-Sichtbarkeit ist nicht nur ein technisches Komfortfeature, sondern direkt verknüpft mit DORA-Logik in Artikel 9 und 10 – kontinuierliches Monitoring, Anomalieerkennung und schnelle, nachvollziehbare Reaktion. Gleichzeitig hilft sie, Untersuchungen zu Third-Party-Vorfällen zu beschleunigen und besser zu belegen. Genau damit stellt sich am Ende eine sehr praktische Frage, die über Compliance hinausgeht: Hat das SOC die Evidenz, um einen Angriff realistisch einzudämmen, statt nur Indikatoren zu sammeln? Anbieter wie Corelight positionieren NDR dabei explizit als „erklärbare“ Datengrundlage, die protokollbasierten Kontext erhält, Triaging-Zeit reduziert und die Grundlage für weitergehende KI-gestützte Analyse im SOC legt.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "DORA Year Two: Reicht die SOC-Sicht für Echtzeit-Angriffe?" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "DORA Year Two: Reicht die SOC-Sicht für Echtzeit-Angriffe?" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »DORA Year Two: Reicht die SOC-Sicht für Echtzeit-Angriffe?« bei Google Deutschland suchen, bei Bing oder Google News!