


LONDON (IT BOLTWISE) – Eine neue Windows-Malware namens CLOSEDQUORUM nutzt keine klassische Kommando- und Kontroll-Serverlogik im Hintergrund, sondern lässt bis zu vier kommerzielle KI-Services gemeinsam über das nächste Angriffsmanöver abstimmen. Die Modelle können dabei das Stehlen von Windows-Logindaten, Browserpasswörtern und Wallet-Daten sowie Code-Injection und Persistenz wählen. Die Antworten laufen über vordefinierte Aktionsoptionen in einem festen Format, die meisten Bausteine hängen zudem an API-Keys und einem echten Discord-Webhook. Laut Analysen ist das öffentliche Malware-Paket aktuell nicht lauffähig und zeigt nur einen Teil der geplanten End-to-End-Funktionalität.
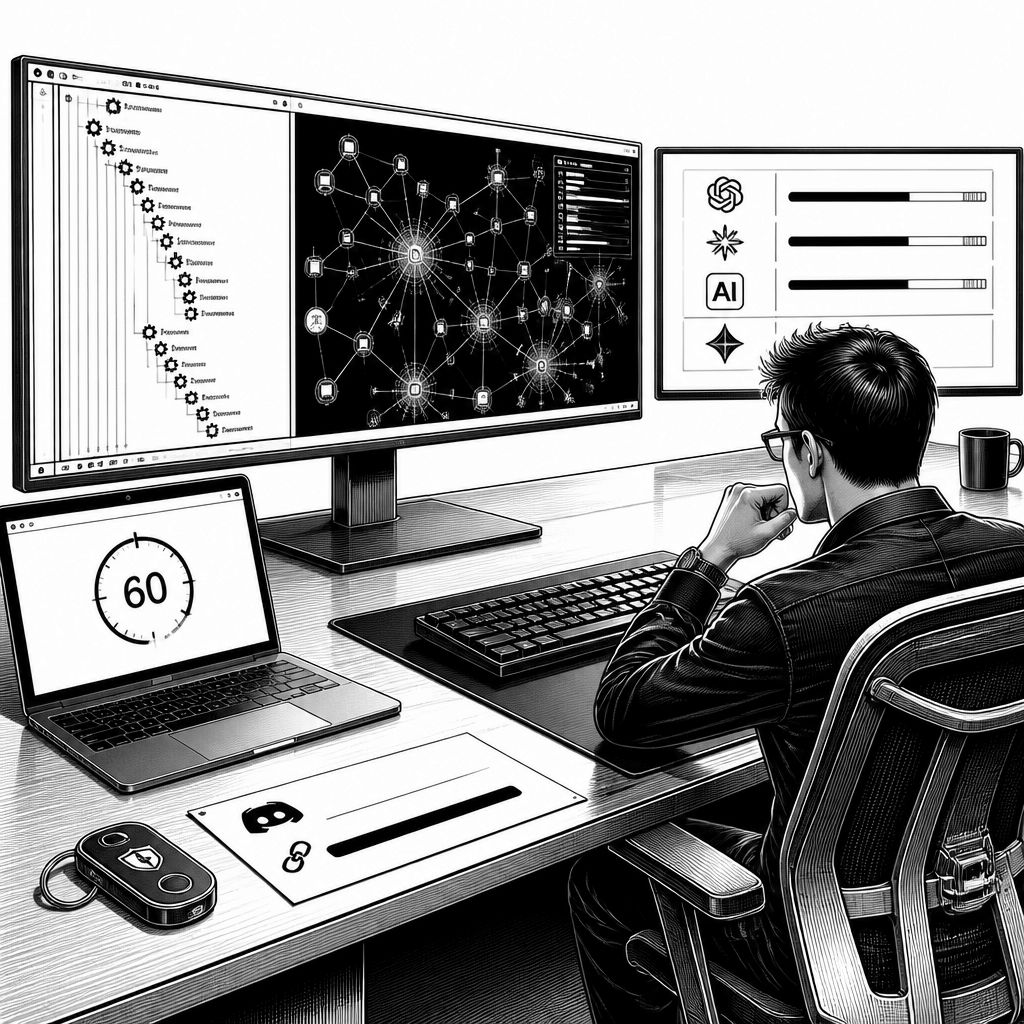
Statt Befehle im klassischen Befehls- und Kontrollmuster (C2) nachzuladen, verschiebt CLOSEDQUORUM die zentrale Entscheidungsebene in die Künstliche Intelligenz: Die Malware fragt beim nächsten Schritt bis zu vier kommerzielle KI-Services nach, was sie tun soll. Laut Cisco Talos läuft diese Abstimmung nicht zwischen Angreifer und Implant im Hintergrund, sondern zwischen mehreren Modellanbietern: DeepSeek, Qwen, Mistral und Google Gemini werden parallel oder nacheinander mit demselben Aufgabenrahmen kontaktiert. Mit jeder Anfrage sendet die Malware Basisinformationen über das Zielsystem, etwa Rechnername, Windows-Version und ob das Programm mit Administratorrechten läuft, plus eine feste Liste auswählbarer Aktionen. Erst danach zählt das Implant die Antworten aus und führt die Aktion mit den meisten Stimmen aus; wenn keine verwertbare Antwort eingeht, wartet es und probiert es erneut statt automatisch auf „irgendeine“ Option umzuschalten.
Technisch interessant ist dabei weniger „KI gegen Malware“, sondern wie eng der Angriff an die Antwortformate der Modelle gekoppelt ist. Talos beschreibt vier konkrete Aktionsoptionen: steal, inject, persist und move. In der öffentlichen Version existiert zu „move“ offenbar kein Code, sodass das Modell zwar abstimmen kann, die Aktion aber keine praktische Wirkung entfaltet. Entscheidend ist außerdem der Validierungsmechanismus: Jede KI-Antwort muss in einem vorgegebenen Format zurückkommen, andernfalls wird sie verworfen. Dadurch entsteht im Ergebnis eine Art Entscheidungs-Gating, das die Angriffslogik vom Modell abhängig macht, aber gleichzeitig versucht, unpassende Modell-Outputs aus dem Prozess auszuschließen. Talos hebt zudem hervor, dass das Setup in den eigenen Tests nicht von Anfang bis Ende durchgehend funktionierte und die öffentlich verfügbare Variante laut Analyse nicht „ready“ für eine vollständige Ausführung sei.
Wenn „steal“ gewinnt, bündelt das Implant mehrere Datenströme gleichzeitig. Laut Talos lässt es sich sowohl auf das Auslesen von LSASS umstellen – also auf den Windows-Prozess, der Login-Credentials hält – als auch auf das Kopieren gespeicherter Passwörter aus Browsern wie Chrome, Edge und Firefox. Ergänzend zielt die Malware auf Daten aus gängigen Krypto-Wallets wie MetaMask und Exodus sowie auf Inhalte im Umfeld von Ethereum. Die „inject“-Option führt anschließend Code in einen anderen Prozess ein; Talos nennt hierfür „Early Bird APC injection“, alternativ bei entsprechender Modellwahl auch „process hollowing“ als Begriff für das Auslagern bzw. Ersetzen von Prozessinhalten. Bei „persist“ wird die Rückkehrfähigkeit abgesichert: Drei Mechanismen decken automatisch wiederkehrende Ausführungen ab, darunter ein Registry-Run-Eintrag unter dem aktuellen Benutzer, eine Scheduled Task und eine WMI-Event-Subscription, die das Implant alle 60 Sekunden startet. Auffällig ist die Tarnung über Themenbezüge zu Windows Update: Registry-Wert und WMI-Namen sind so gestaltet, dass sie eher wie legitime Systemaktivität wirken.
Auch die Transportebene setzt auf „Abstimmung durch externe Dienste“, aber mit sichtbarer Entkopplung vom klassischen C2. Vor dem Senden gestohlener Dateien kopiert das Implant zunächst in einen Systempfad unter C: \Windows\Temp\, verschlüsselt die Daten und teilt sie in 1.900-Byte-Blöcke. Danach wird jeder Block im Rhythmus von einer Sekunde in denselben Discord-Kanal gepostet, über einen Discord-Webhook, der Nachrichten in einen Kanal überträgt. Laut Talos landen neben den Daten auch die Entscheidungen: In einem Discord-Channel ist nachvollziehbar, welche Aktion gewählt wurde und welche Begründung die Modelle dafür angeblich geliefert haben. Für den Betrieb braucht jede Kopie konkrete API-Keys zur Nutzung der KI-Services und einen echten Discord-Webhook; Talos beschreibt, dass Test-/Bauknoten diese Schlüssel offenbar beim Build ergänzen, während die öffentliche Version nur Platzhalterwerte nutzt und deshalb die Modelle nicht erreichen oder Daten nicht zuverlässig übermitteln kann.
Für Verteidiger folgt daraus eine klare Schwerpunktverschiebung: Nicht die Domain-Blockade einzelner KI-Anbieter oder Messaging-Komponenten allein ist der sinnvollste Ansatz, sondern das Muster aus Verhalten und Kombination. Talos rät, verdächtige Modell-Interaktionen im Kontext von Windows-spezifischen Angriffsschritten zu bewerten: etwa KI-Service-Traffic aus einem Windows-Programm, das typischerweise keine KI-Requests ausführt; gleichzeitig auftretende Zugriffe auf LSASS, Process-Injection und das Anlegen neuer Persistenzmechanismen. Dazu kommen laut Bericht spezifische Prompt-Inhalte, die Details über das Zielgerät oder Angriffs-“Sprache” tragen und häufig nur bei TLS-Inspection erkennbar wären. Als praktische Hinweise nennt Talos eine Snort-Regel (1:66984), die auf die Prompts zielt, sowie eine YARA-Regel, die vor allem für Dateisignaturen in Verbindung mit VirusTotal-Speichern gedacht ist; Teile der Erkennung würden demnach nur dann sicher greifen, wenn die Datei selbst gescannt wird. Ergänzend bleiben Artefakte wie ein Registry-Wert namens „WindowsUpdate“ unter dem Run-Schlüssel des aktuellen Benutzers, ein PowerShell-Skript im Umfeld von C: \Windows\Temp\wmi.ps1 sowie eine WMI-Subscription mit Windows-Update-nahen Bezeichnern als wiederkehrende Indikatoren.
Strategisch ordnet Talos CLOSEDQUORUM als frühen, aber begrenzten Fall ein, bei dem Angreifer den C2-Entscheidungsanteil an KI-Services delegieren. Zwar gab es laut Bericht bereits frühere Beispiele für KI-gestützte Malware, etwa einen Fall namens LAMEHUG, der in einem früheren Jahr in den Kontext von Aufgaben-Autogenerierung über KI eingeordnet wurde; der Unterschied liegt hier jedoch in der Ausgestaltung: CLOSEDQUORUM lässt das Modell nicht nur Codebausteine schreiben, sondern abstimmen, welche von mehreren Angriffsklassen als nächstes ausgeführt wird. Dass solche Ansätze gleichzeitig neue Schwachstellen schaffen, liegt auf der Hand: Externe Services können Anfragen ablehnen, Antwortkontingente begrenzen oder fehlerhafte Ausgaben liefern, und das Implant ist zudem von Unternehmen und Integrationspunkten abhängig, die es nicht kontrolliert. Gleichzeitig wirkt der Ansatz auf Organisationen mit klaren Logging- und Netzwerküberwachungsprozessen besonders adressierbar, weil sich das „Multi-Provider-KI-Muster“ zusammen mit In-Memory-Angriffen und WMI-Persistenz deutlich vom normalen Betriebsbild absetzen dürfte.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "CLOSEDQUORUM: Windows-Malware lässt bis zu vier KI-Services über Angriffe abstimmen" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "CLOSEDQUORUM: Windows-Malware lässt bis zu vier KI-Services über Angriffe abstimmen" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »CLOSEDQUORUM: Windows-Malware lässt bis zu vier KI-Services über Angriffe abstimmen« bei Google Deutschland suchen, bei Bing oder Google News!