


LONDON (IT BOLTWISE) – Innerhalb weniger Stunden nach der öffentlichen Bekanntgabe wird eine kritische WordPress-Schwachstelle aktiv ausgenutzt. Betroffen ist CVE-2026-87902 mit einem CVSS-Score von 9,2, die unter bestimmten Voraussetzungen Remote Code Execution ohne Anmeldung ermöglicht. Laut WordPress kann ein ungeauthentifizierter Angreifer die Auflösung von Page-Templates so beeinflussen, dass eine frei gewählte lokale PHP-Datei außerhalb der aktiven Theme-Verzeichnisse eingebunden wird. Sicherheitsdienstleister dokumentieren bereits gezielte Requests inklusive Dateischreiben nach /tmp und dem Einbinden von Webshell-Skripten.
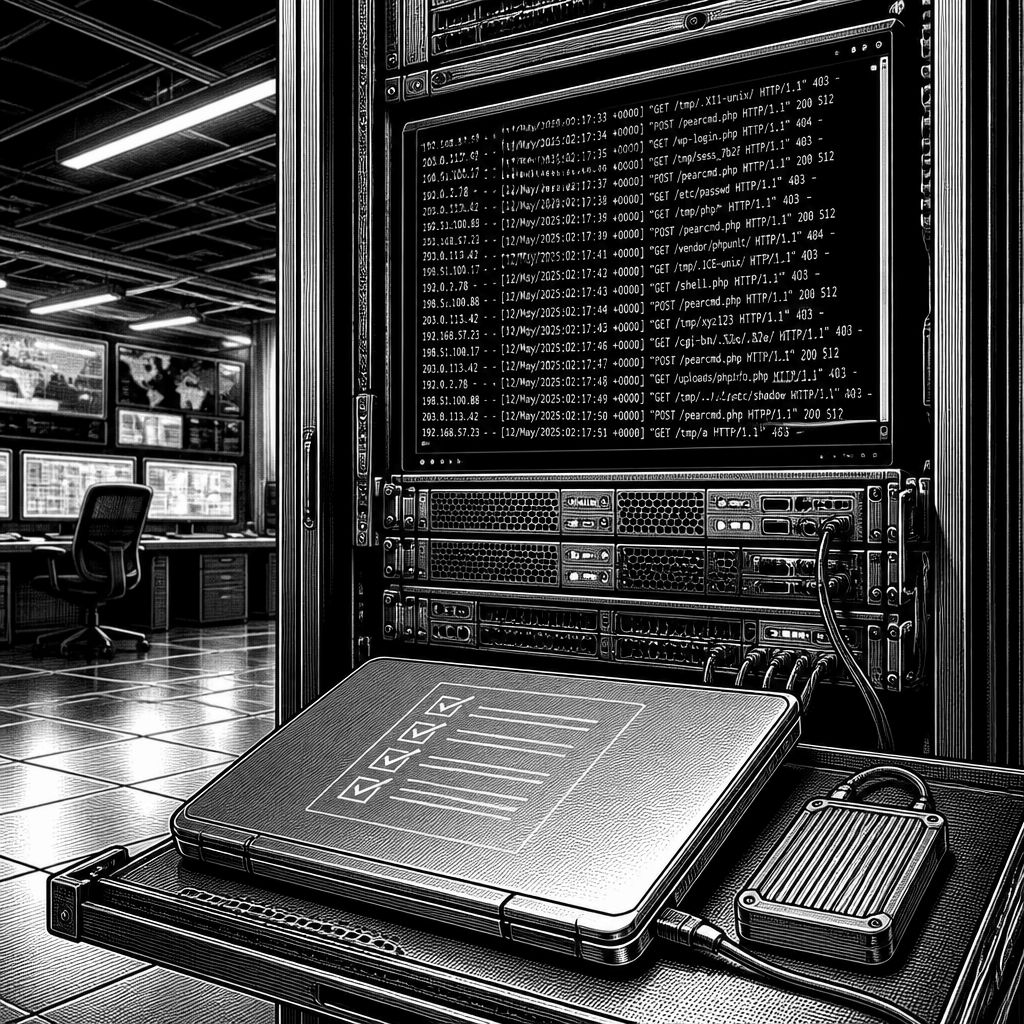
WordPress gerät erneut in den Fokus der Angreifer: Eine kritische Schwachstelle wird Berichten zufolge bereits innerhalb weniger Stunden nach der öffentlichen Offenlegung gezielt ausgenutzt. Im Zentrum steht CVE-2026-87902 mit einem CVSS-Score von 9,2. Die Sicherheitsbeschreibung adressiert dabei nicht nur ein theoretisches Problem, sondern skizziert einen Pfad zu Remote Code Execution (RCE), der ohne Authentifizierung starten kann. Für Administratoren ist vor allem die kurze Reaktionszeit brisant: Die ersten nachweisbaren Exploit-Versuche wurden am 22. September 2026 um 11:49 Uhr UTC registriert, also am selben Tag, an dem auch die Patches verfügbar wurden.
Technisch läuft der Angriff über die Funktion get_page_template() und die Art, wie WordPress Page-Templates auflöst. Laut WordPress kann ein ungeauthentifizierter Angreifer die Page-Template-Auflösung so manipulieren, dass sie eine gewählte lokale.php-Datei außerhalb der aktiven Theme-Verzeichnisse einschließt. Entscheidender Punkt: Das funktioniert nur, wenn zwei Voraussetzungen zusammenkommen. Erstens muss das aktive Child- oder Parent-Theme ein Verzeichnis aufweisen, dessen Name mit „page-“ beginnt (als Beispiel nennt die Advisory „page-templates“). Zweitens muss auf dem Server eine vom Angreifer auswählbare Ziel-PHP-Datei existieren, die für das Webserver-Account lesbar ist. Als Beispiel wird „pearcmd.php“ genannt – der Angriffsablauf ist damit eng an typische Dateistrukturen und Berechtigungen gebunden, aber eben nicht vollständig „ausgeschlossen“.
Aus Sicht der Incident-Analyse ist bemerkenswert, wie konkret die dokumentierten Exploit-Ketten bereits sind. Ein Sicherheitsanbieter, der Honeypots betreibt, berichtet über Ausnutzungsversuche, die auf seine Umgebung abzielen und dabei eine konkrete Pfadreferenz auf /usr/local/lib/php/pearcmd.php enthalten. In den beobachteten Requests tauchen zudem Schritte auf, die auf ein Datei-„Write“-Verhalten hinauslaufen: Es wird in /tmp geschrieben, anschließend soll ein PHP-Upload-Skript eingebunden werden, das aus einem öffentlich erreichbaren Git-Repository nachgeladen wird. Der beschriebene Ablauf kombiniert damit drei Phasen, die in der Praxis häufig Hand in Hand gehen: erst das Herbeiführen des ungewollten Dateiincludes, dann das Schreiben eines persistent nutzbaren PHP-Assets und schließlich das Ausführen dieser zuletzt abgelegten Payload.
Auch die geografische Streuung und die Frequenz deuten darauf hin, dass Angreifer nicht nur wenige Experimente machen. Telemetriedaten des genannten Anbieters verzeichnen insgesamt 68 Exploit-Versuche ab dem 23. September 2026. Einige Anfragen stammen zudem aus Indonesien; weitere Aktivitäten werden mit IP-Adressen verknüpft, die in verschiedenen Fällen aus den USA und anderen Regionen aufgefallen sind. Ergänzend warnt Patchstack vor einer Entwicklung von reiner Erkundung hin zur aktiven Ausnutzung: Die schädlichen Requests sollen sich von Recon-Aktivitäten gegen unkritische Core-Dateien zu Fällen verlagert haben, in denen „pearcmd.php“ tatsächlich verwendet wird, um PHP-Dateien auf dem System zu schreiben. Solche Muster sprechen typischerweise dafür, dass sich die Angreifer nicht nur auf eine statische PoC verlassen, sondern ihre Parameter an realen Zielumgebungen ausrichten.
Die in den Logs beobachteten Artefakte helfen, die Schadenssignatur einzuordnen. Es geht nicht nur um das reine Include einer Datei, sondern auch um willkürliche Dateischreibvorgänge mit angreiferseitig kontrolliertem PHP-Inhalt. Als Zielorte werden unter anderem „/tmp“ und „/var/tmp“ genannt. Bei den auftretenden Dateinamen werden Beispiele wie „wp-pear-rce-flag.php“, „poc87902.php“, „luci_.php“ und „zeta_.php“ erwähnt. Entscheidend ist hier weniger der konkrete Name als die Kombination aus Verzeichnis (typisch temporär oder world-readable in Fehlkonfigurationen), Dateiendung (.php) und der plausiblen Kette, die durch get_page_template() sowie die Theme-Struktur angestoßen wird. Wer diese Muster in seinen Web-Logs, Datei-Integritätsprüfungen oder Server-Audit-Daten wiederfindet, sollte das als ernstzunehmende Kompromittierung in der Bewertung behandeln.
Für die Abwehr ergibt sich daraus eine klare Prioritätenliste. WordPress empfiehlt, die betroffene Version so schnell wie möglich zu aktualisieren: genannt werden WordPress 7.1.2 sowie Alternativen für ältere Release-Linien (7.0.6, 6.9.9, 6.8.10). Gleichzeitig reicht „nur Patchen“ in der Praxis oft nicht, wenn bereits aktive Schreib- und Include-Vorgänge stattgefunden haben. Administratoren sollten die Dateisystem-Spuren in den relevanten Pfaden prüfen, insbesondere auf unerwartete PHP-Dateien in /tmp und /var/tmp. Daneben lohnt ein Blick in das Verhalten des Systems: Webserver-Logs zu verdächtigen URL-Patterns, ungewöhnliche Zugriffe auf Theme-Template-Verzeichnisse und Abfragen, die mit Pfaden wie „pearcmd.php“ oder vergleichbaren lokalen Dateien korrespondieren, sind starke Indikatoren. Weil WordPress in vielen Umgebungen Auto-Updates standardmäßig aktiviert hat, ist zwar mit Massenversuchen zu rechnen, doch Patch-Follow-up reduziert das Risiko realer Kompromittierungen deutlich.
Für Unternehmen, die WordPress betreiben, bleibt die Botschaft damit zweigeteilt: Erstens zeigt der Fall, wie schnell konkrete RCE-Angriffe nach Veröffentlichung anlaufen können – die Zeitspanne zwischen Patch-Versand und erster nachweisbarer Ausnutzung ist ein besonders scharfer Indikator. Zweitens macht das Setup den Unterschied: Das Sicherheitsmodell hängt an Theme-Strukturen, Vorhandensein und Lesbarkeit bestimmter Ziel-Dateien sowie an den Serverbedingungen. Genau diese Abhängigkeiten erklären auch, warum es trotz vieler Versuche nicht automatisch zu „flächendeckenden“ Inzidenzen kommt. Wer jedoch das Risiko ernst nimmt, kombiniert Update-Disziplin mit zeitnaher Forensik und prüft die für die Ausnutzung relevanten Pfade und Dateisignaturen. So lässt sich vermeiden, dass aus einer kritischen Schwachstelle eine dauerhaft nutzbare Einstiegskette wird.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "WordPress unter RCE-Angriff: CVE-2026-87902 wird bereits Stunden nach Veröffentlichung ausgenutzt" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "WordPress unter RCE-Angriff: CVE-2026-87902 wird bereits Stunden nach Veröffentlichung ausgenutzt" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »WordPress unter RCE-Angriff: CVE-2026-87902 wird bereits Stunden nach Veröffentlichung ausgenutzt« bei Google Deutschland suchen, bei Bing oder Google News!