


LONDON (IT BOLTWISE) – Eine aktive ClickFix-Kampagne kompromittiert ukrainische Unternehmenswebseiten, um gefälschte Cloudflare-Verifikationsseiten auszuliefern. Die Lures kopieren vor der eigentlichen Anleitung per Clipboard einen Windows-Befehl in die Zwischenablage und lenken Besucher so zum Ausführen der Installation. Danach lädt eine MSI-Kette einen bislang undokumentierten „Psychedelic Stealer“ nach, der Browserpasswörter, Kontentokens und Daten aus Krypto-Wallet-Erweiterungen exfiltriert. Gleichzeitig liefert ein Management-Panel nahezu in Echtzeit Messwerte zu Views, Klicks und vollständigen Events über Ländergrenzen hinweg.
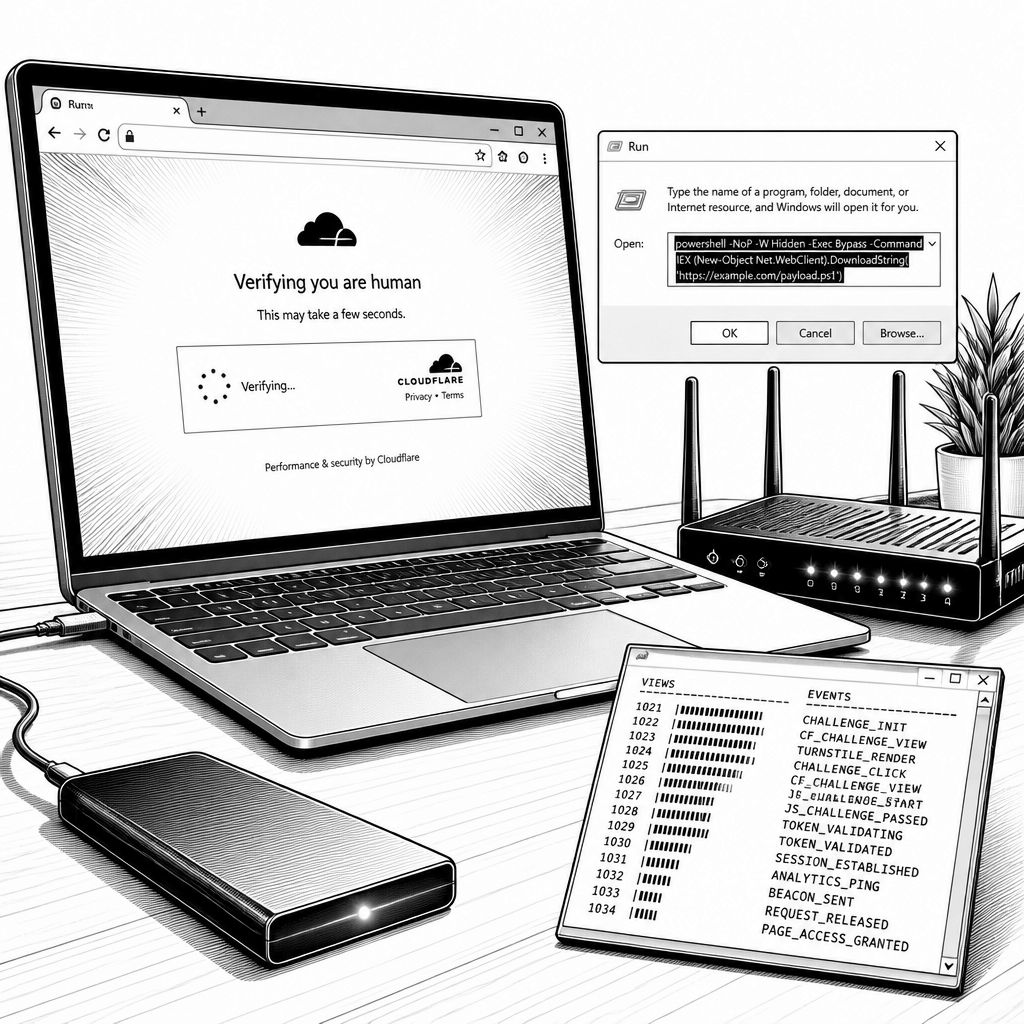
Die aktuelle Beobachtung zielt auf eine besonders dreiste Mischung aus Web-Überleitung und klassischer Windows-Infektion. Im Kern geht es um eine ClickFix-Kampagne, die legitime ukrainische Business-Websites so präpariert, dass Besucher eine nachgeahmte Verifikationsseite präsentiert bekommen – optisch angelehnt an eine Cloudflare-Bestätigungsmaske. Diese Web-Lure wird über eine injizierte iframe-Struktur und attacker-kontrolliertes JavaScript umgesetzt, wodurch der eigentliche Angriffspfad für den Nutzer im Browser wie ein harmlose „Freigabe“-Schritt wirken kann. Entscheidender Punkt: Der Dialog ist nicht nur ein „Klick-Ersatz“, sondern führt den Nutzer aktiv zu einer konkreten Betriebssystemaktion.
Technisch setzt die Kette früh auf einen Clipboard-Trick. Sobald ein Besucher mit der Lure interagiert, kopiert die Seite einen Windows Installer-bezogenen Befehl in die Zwischenablage und blendet erst danach die instruktionierenden Schritte ein, die der Nutzer über „Windows Run“ ausführen soll. Berichten zufolge nutzt der Ablauf dabei ein „msiexec.exe“-Skript, um einen MSI-Installer nachzuladen, der anschließend die Malware-Stage installiert. Auffällig ist auch das Design der Bedienoberfläche: Eine kurze Spinner-Phase und ein bewusst verlängertes Zeitfenster halten den Nutzer länger im Dialog – wobei die Lure offenbar nicht verifiziert, ob Windows Run tatsächlich geöffnet, der Befehl eingefügt oder die Installation abgeschlossen wurde. Genau dieses Muster reduziert die Abhängigkeit vom exakten Benutzerverhalten und maximiert die Wahrscheinlichkeit eines erfolgreichen Click-zu-Execution-Übergangs.
Die zweite Stufe der Infektion umfasst mehrere benannte MSI-Payloads, die über unterschiedliche Dateinamen und eine zentral gesteuerte Infrastruktur referenziert werden. Für den Nachladepfad wird laut Analyse eine MSI-Datei („elita.msi“) aus einem registrierten Domain-Umfeld verwendet; zusätzliche MSI-Varianten wie „miks.msi“, „astra.msi“, „harbor.msi“, „neon.msi“, „sova.msi“ und „vyse.msi“ deuten auf austauschbare Artefakte innerhalb derselben Kampagne hin. Danach folgt die eigentliche ausführbare Komponente „psychedeliclove.exe“ als 64-Bit-Windows-Binary. Diese Stage ist als Informationsstealer ausgelegt und adressiert dabei gleich mehrere Datentypen: Sie sammelt Credentials aus Chromium-basierten Browsern (u. a. Chrome, Edge, Brave, Opera, Vivaldi und weitere) und exfiltriert sie über einen spezifischen Passwörter-Endpunkt, zusätzlich werden Browser-Account-Tokens über einen Token-Endpunkt übertragen.
Damit endet es nicht bei einmaligen Geheimnissen. Die Malware durchsucht außerdem gezielt nach Krypto-Wallets, insbesondere nach Browser-Extensions wie MetaMask, Trust Wallet, OKX Wallet und SafePal, sowie nach Desktop-Software wie Exodus, Atomic Wallet, Electrum und weiteren Wallet-Kernkomponenten. Diese Ergebnisse werden in einem separaten Wallet-Exfiltrationspfad abgelegt. Parallel nimmt sie umfangreiche Host-Informationen auf und verschickt sie über ein Check-in-Ende; ebenso werden ausgewählte Browser-Prozesse beendet und Archivdaten in Browserprofile extrahiert. Besonders relevant für die Persistenz ist das Zusammenspiel aus Scheduled-Tasks sowie einer nativen Messaging-Brücke: In der Analyse wird beschrieben, dass so eine Struktur entsteht, die Browser-Profile dauerhaft veränderbar macht und eine Kommunikation zwischen im Browser laufenden Komponenten und einem lokalen Host-Baustein erlaubt.
Für den operativen Betrieb spielt die Infrastruktur-Ebene eine zentrale Rolle. Zusätzlich zum Implant-C2 wird ein separates Rublevka TDS genannt, das als „lure management panel“ genutzt wird, um Web-Lure-Kommandos zu konfigurieren und Interaktionen zu protokollieren. Das Dashboard soll Visitor-Records im kurzen Intervall von etwa zwei Sekunden abfragen und damit eine nahezu in Echtzeit nutzbare Sicht auf den Fortschritt in der Lure-Schnittstelle bieten – nicht zwingend auf Endpoint-Ausführung oder Installationsresultate. Zum Zeitpunkt der Analyse seien dabei weltweit mehrere hundert Views, Hunderte Klicks und Dutzende vollständig abgeschlossene Events erfasst worden, wobei Ukraine als klarer Schwerpunkt auftaucht. Dazu kommt Branding und Implementationslogik in russischer Sprache sowie die Ausrichtung der Nutzerführung auf Ukrainisch; aus diesen Indikatoren wird in der Auswertung eine starke Fokussierung auf ukrainische Nutzer abgeleitet, während das konkrete Täterkollektiv nicht abschließend zugeordnet wurde.
Die Entwicklung ordnet sich zudem in eine breitere Verschiebung im Malware-Ökosystem ein: Statt eines monolithischen „All-in-one“-Stealers wird häufiger ein modulares Setup sichtbar, das Persistenz und Datendiebstahl trennt. In einem weiteren Zusammenhang beschreiben andere Forschende ClickFix-basierte Ketten, bei denen RemotePanel als persistenter Remote-Zugriff (u. a. über eine Tarnung als Windows Time Service) und BoundSiphon als.NET-seitiger Credential- und Crypto-Stealer auftreten. RemotePanel soll dabei Operatoren über interaktive PowerShell-Sessions und Datei-/Prozessmanagement weitgehende Steuerung geben, inklusive Screen Access und modularer HVNC-Funktionalität. BoundSiphon wiederum sei primär auf Speicher-lokal geladenes Sammeln ausgelegt und schlage sowohl Chromium- als auch Firefox-Kontexte an; für die Wallet- und Dokumentebene werden Mechanismen genannt, die auch App-Bound Encryption aus neueren Browser-Sektionen wieder freilegen können. Für Unternehmen folgt daraus vor allem eine praktische Schlussfolgerung: Der Webzugriffs-Stack (Content Security, strikte Subresource-Kontrollen, Integritätsprüfungen für geladene Skripte) muss enger mit Endpoint-Schutz- und Monitoring-Strategien verzahnt werden, weil die eigentliche Bedrohung erst nach der scheinbar „harmlosen“ Browser-Interaktion sichtbar wird.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "ClickFix-Lures mit gefälschten Cloudflare-Seiten verteilen „Psychedelic Stealer“" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "ClickFix-Lures mit gefälschten Cloudflare-Seiten verteilen „Psychedelic Stealer“" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »ClickFix-Lures mit gefälschten Cloudflare-Seiten verteilen „Psychedelic Stealer“« bei Google Deutschland suchen, bei Bing oder Google News!