


LONDON (IT BOLTWISE) – Angreifer haben eine kritische Command-Injection in Citrix NetScaler ADC und NetScaler Gateway genutzt, um vor-authentifizierte Webshells abzulegen und Konfigurationen abzugreifen. Der beobachtete Ablauf umfasst Reverse-Shells, das Erzwingen von Prozessabbrüchen sowie das Anlegen eines Superuser-Accounts. Zusätzlich werden PHP-basierte Backdoors per URL-Mapping so getarnt, dass sie wie legitime CSS-Ressourcen wirken. Sicherheitsforscher ordnen die Schwachstelle CVE-2026-88771 als CVSS 9,5 und berichten über weitere missbrauchte Folgefähigkeiten in CVE-2026-88772.
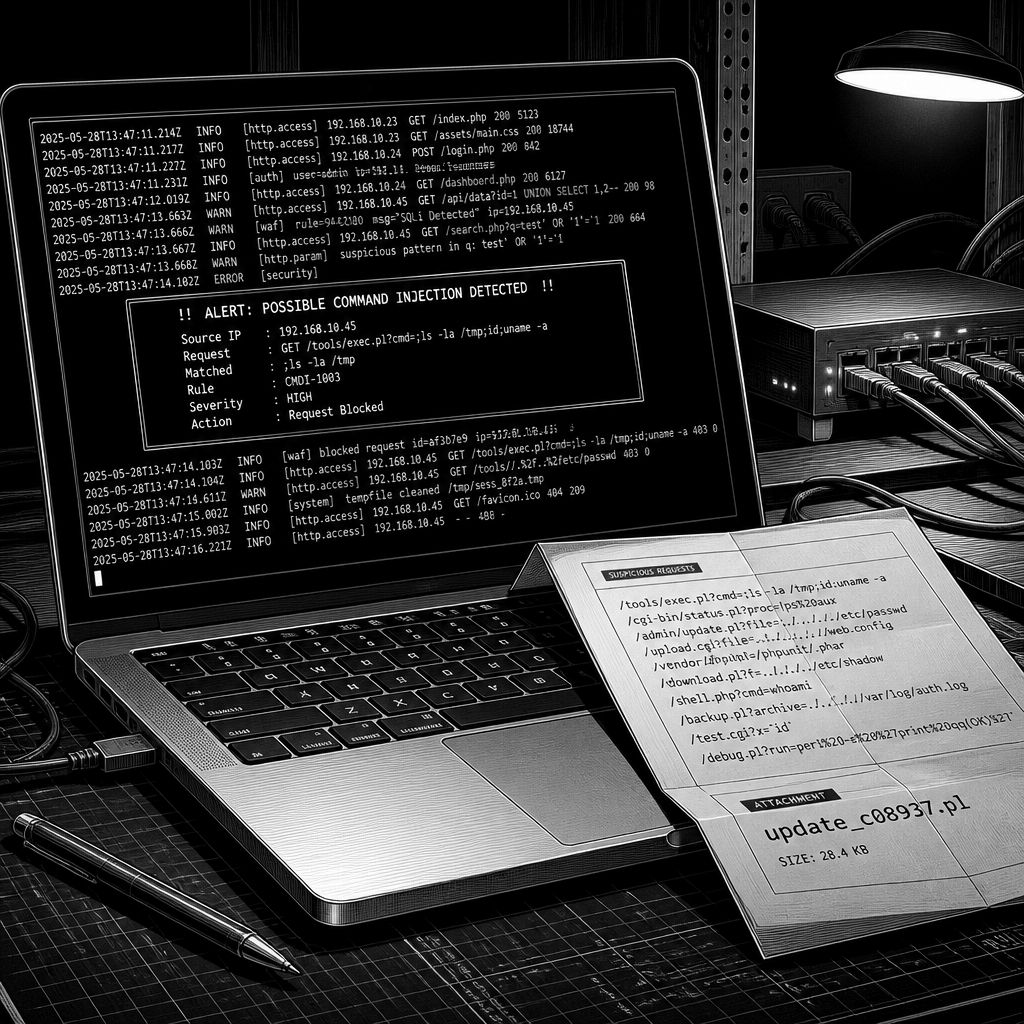
Bei Citrix NetScaler ADC und NetScaler Gateway ist erneut ein Szenario sichtbar geworden, das für Betreiber von Edge- und Reverse-Proxy-Infrastrukturen besonders kritisch ist: Eine bereits vor der Authentifizierung ausnutzbare Command-Injection wird nicht nur für einen kurzen Proof-of-Concept verwendet, sondern direkt in Richtung Post-Exploitation ausgerollt. Laut den Auswertungen des THOR-Teams von LevelBlue zeigen die beobachteten Ereignisse einen Musterwechsel von „Eingabeprüfung schlägt fehl“ hin zu echter Zugriffserweiterung, bei der sich Angreifer Systemzugriff verschaffen und anschließend Konfigurationsdaten sammeln. Damit rückt die Frage nach der Wiederherstellungssicherheit in den Mittelpunkt: Selbst wenn der anfängliche Exploit schnell gestoppt wird, bleiben Spuren und potenzielle Persistenzmechanismen häufig nur schwer auf einen einzelnen Angriffsschritt zurückzuführen.
Konkret wird CVE-2026-88771 als Improper-Input-Validation-Schwachstelle mit einem CVSS-Score von 9,5 eingeordnet. Diese Art von Fehler bedeutet in der Praxis meist, dass ein ungefilterter Parameter in eine Kommandowirkung übergeht, etwa weil Umgebungsvariablen, Sonderzeichen oder Shell-Kommandos nicht ausreichend neutralisiert werden. LevelBlue beschreibt in den analysierten Fällen für Angreifer-kontrollierte Authentifizierungsdaten Variationen von Strings wie „pitboss“ und „NSPPE“, die als wiederkehrendes Merkmal der Ausnutzung dienen. Auffällig ist dabei, dass die missbrauchten Daten nicht ausschließlich als „Trigger“ wirken, sondern offenbar als Teil einer Logik eingesetzt werden, um nachfolgende Payload-Bausteine anzustoßen.
Die zweite Phase wird in den Berichten besonders greifbar, weil die beobachteten Kommandofolgen mehrere typische Schritte einer Intrusion abdecken: Payload-Retrieval, Ausführung, Datensammlung und das gezielte Reduzieren von Forensik. LevelBlue nennt Beispiele wie das Abrufen weiterer Inhalte über Werkzeuge wie curl oder wget sowie das Extrahieren von NetScaler-Konfigurationsdaten. Zu den dokumentierten Beispielen gehören Pfade und Hosts wie „/update_c08937.pl“, „/lula“ und „/main.py“, die jeweils auf unterschiedlichen Zieladressen bereitgestellt wurden. Für Incident-Responder ist diese Breite wichtig, weil sie zeigt, dass es nicht nur um eine einzelne Datei oder einen einzelnen Befehl geht, sondern um eine Kette, in der externe Ressourcen und interne Sammelroutinen zusammenspielen.
Unter den beschriebenen Second-Stage-Payloads sticht ein Python-Skript namens „main.py“ heraus, das eine Reverse-Shell auf „45.141.21[.]130“ über TCP-Port 443 aufsetzen soll. Ergänzend implementiert das Skript scheinbar eine Prozesssuche nach „/var/python/bin/customsnmpd“ und beendet diese Prozesse über einen „kill -9“-Aufruf. Technisch betrachtet deutet das auf zwei Ziele hin: erstens auf den Aufbau eines durchgängigen Fernzugriffs, der durch einen eher „unauffälligen“ Port abgesichert werden soll, und zweitens auf die Störung möglicher Überwachungs- oder Persistenzkomponenten, die mit dem genannten Pfad in Verbindung stehen könnten. Daneben wird „update_c08937.pl“ als Perl-Skript beschrieben, das mehrere Post-Exploitation-Funktionen vereint.
Zu den konkreten Fähigkeiten von „update_c08937.pl“ zählt das Umformen der lokalen NetScaler-Konfiguration, um einen Account namens „sec_monitor“ anzulegen und ihm eine Superuser-Rolle zuzuweisen. Außerdem soll es die Verzeichnisse unter „/flash/nsconfig“ zu einem Archiv wie „/tmp/update_result_3567cs.tgz“ bündeln, das Archiv anschließend hochladen und danach sowohl das Archiv löschen als auch sich selbst entfernen, um die forensische Nachweisbarkeit zu reduzieren. Weiter wird beschrieben, dass die Berechtigungen von „/bin/sh“ auf 6555 verändert und zusätzlich eine PHP-Webshell im Pfad „/var/netscaler/logon/LogonPoint/.local_journal“ platziert werden. Entscheidend ist in diesem Zusammenhang das Mapping: Laut dem Bericht wird die Webshell über URLs „ähnlich legitimen NetScaler CSS-Ressourcen“ adressierbar gemacht. Dieses Verhalten passt zu einem klassischen Tarnmuster, bei dem „harmlose“ Ressourcenanfragen als Transportkanal für Codeausführung und Dateitransfer dienen.
Die Veröffentlichung der technischen Details steht im Kontext weiterer Meldungen über mutmaßlich laufende Ausnutzung von CVE-2026-88772. Der Bericht verweist darauf, dass Mandiant Consulting und eine Google-Threat-Intelligence-Einheit erklärt haben, Dutzende Organisationen seien von Angriffen betroffen, bei denen PHP-Webshells wie WHIPSHOT und ein Python-Tunneler namens SLAPSHOT ausgeliefert worden seien. Für Unternehmen bedeutet das: Der Blick darf sich nicht nur auf eine einzelne CVE verengen, sondern muss das Zusammenspiel von anfänglicher Kompromittierung, Persistenz und erreichter Zugriffstiefe berücksichtigen. Hinzu kommt der Timing-Faktor, den LevelBlue im Umfeld der Schwachstellen nennt: Es wird berichtet, dass es im Vorfeld eine Vorabbenachrichtigung für Organisationen in den Niederlanden gegeben haben soll, die zum Abschalten ihrer Appliances geraten haben soll, weil aktive Ausnutzung im Raum stand.
Für die praktische Abwehr ergibt sich daraus ein klarer Schwerpunkt auf den nächsten Schritten nach der Patch-Strategie. Erstens sollten Logs und Artefakte auf typische Indikatoren geprüft werden, etwa auf das Auftreten der beschriebenen Payload-Namen, Reverse-Shell-Verbindungen und Spuren von Konfigurationsarchiven. Zweitens muss geprüft werden, ob privilegierte lokale Konten wie „sec_monitor“ angelegt wurden oder ob Berechtigungsänderungen an „/bin/sh“ vorgenommen wurden, weil solche Änderungen häufig über Reboots hinweg bestehen. Drittens ist die webshell-nahe Persistenz besonders relevant: Wenn die Backdoor über CSS-ähnliche URL-Strukturen angesprochen wird, können herkömmliche Web-Angriffssignaturen die Aktivität unter Umständen übersehen. Dass Angreifer zudem Prozesse gezielt beenden, unterstreicht den Bedarf an kontrollierten Wiederherstellungen und einer forensisch sauberen Verifikation, nicht nur an einem „Service wieder hochfahren“-Reflex.
Langfristig zeigt der Fall, wie stark Edge-Gateways und ADC-/Gateway-Komponenten in der Angriffsarchitektur verankert sind: Sie sind oft die einzige öffentlich erreichbare Komponente im Netzwerk, und jede Schwachstelle mit vor-authentifiziertem Zugriff kann zum Sprungbrett werden. Gleichzeitig steigt der Druck auf Hersteller- und Betreiberprozesse: Von der schnellen Schwachstellenbewertung bis zur sicheren Patch-Einspielung müssen alle Schritte so gestaltet sein, dass Persistenzmechanismen nicht erst bei der eigentlichen Incident Response auffallen. Für Sicherheitsteams heißt das, Modelle für „Post-Exploitation-Risiko“ stärker in Priorisierung und Validierung einzubeziehen, denn genau dort entscheidet sich, ob ein Exploit nur kurz sichtbar bleibt oder zum vollständigen Kontrolleinstieg übergeht.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Citrix NetScaler: Command-Injection führt zu Webshell, Root-Account und Datenabzug" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Citrix NetScaler: Command-Injection führt zu Webshell, Root-Account und Datenabzug" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Citrix NetScaler: Command-Injection führt zu Webshell, Root-Account und Datenabzug« bei Google Deutschland suchen, bei Bing oder Google News!