


LONDON (IT BOLTWISE) – Eine aktive Phishing-Infrastruktur unter dem Namen Milk Dragon nutzt täuschend echte Social-Media-Angebote, um Käufer in professionelle Fake-Shops zu lotsen. Laut Group-IB sind 258 Phishing-Seiten in 66 Ländern nachgewiesen, die dabei auch Einmalcodes und die 3D-Secure-Bestätigung als Angriffsweg einbeziehen. Die Betrüger betreiben die Plattform offenbar seit mindestens Oktober 2025 und verknüpfen den Bezahlvorgang über ein zusätzliches Plugin mit ihrem Kontrollsystem. Besonders riskant: Ein „normal“ wirkender Warenkorb und eine zusätzliche Bankabfrage sind kein Vertrauensbeweis.
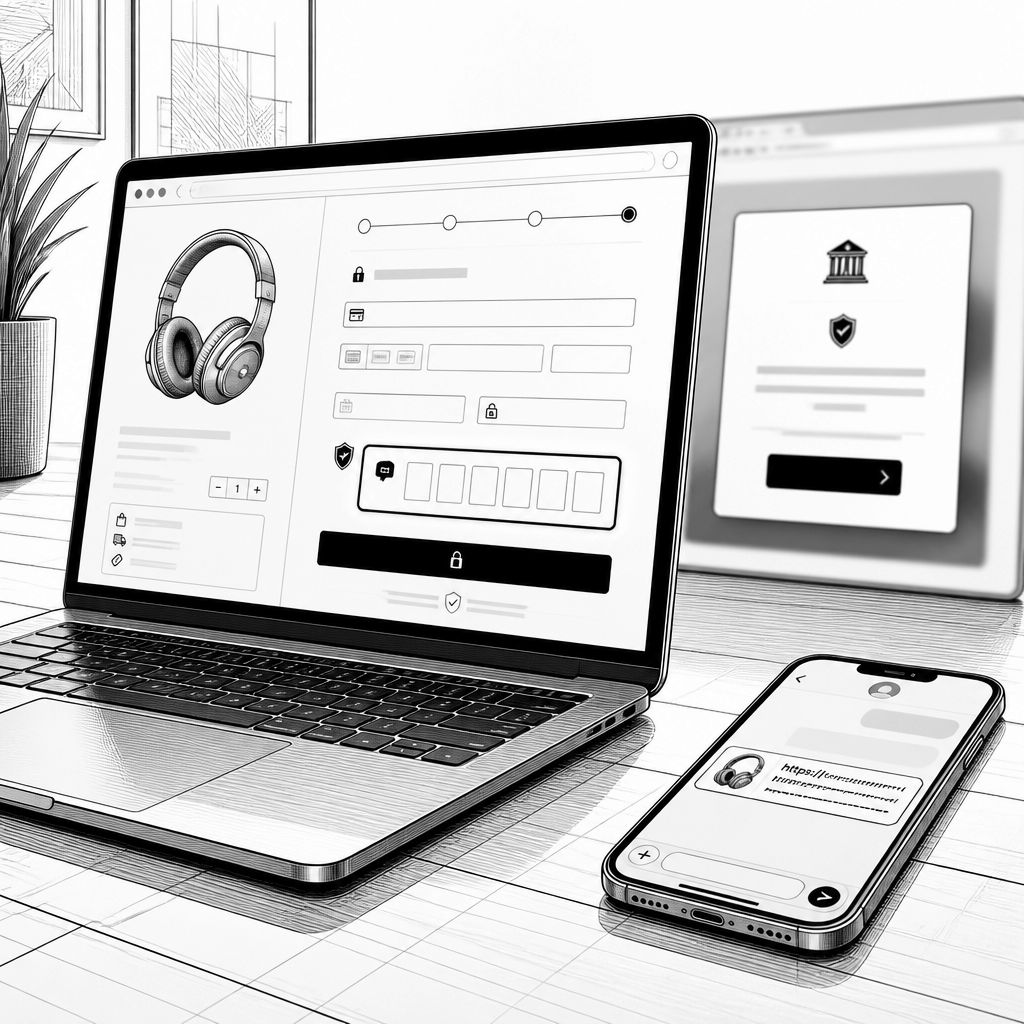
Milk Dragon nutzt kein klassisches „Klick-hier-und-es-passiert-was“-Schema, sondern eine Einkaufserfahrung, die auf den ersten Blick wie ein normaler Online-Kauf wirkt. Zwischen Beiträgen auf Facebook oder TikTok taucht ein auffällig günstiges Markenprodukt auf; ein Klick führt dann zu einem Shop mit Warenkorb und Bezahlseite. Dahinter steckt laut Group-IB eine weiterhin aktive Phishing-Infrastruktur, die speziell darauf ausgelegt ist, Kartendaten und Einmalcodes abzugreifen. Entscheidend ist dabei nicht nur die Tarnung als Händler, sondern die technische Ausgestaltung des gesamten Zahlungsflusses.
Die Ermittlungsergebnisse von Group-IB beziffern die beobachteten Zielseiten auf 258 Stück in 66 Ländern. Die Infrastruktur imitiert dabei laut den Angaben 21 Marken, darunter LEGO und Calvin Klein. Gleichzeitig betont Group-IB, dass bislang keine konkrete Kampagne in Österreich, Deutschland oder der Schweiz belegt ist. Diese Mischung aus breiter geografischer Streuung und selektiver regionaler Evidenz passt typischerweise zu Kriminellen, die automatisiert Landingpages ausrollen und die Wirksamkeit pro Zielmarkt nachträglich nachsteuern.
Technisch basiert die Betrugskette auf einem Setup, das für Unternehmen auf den ersten Blick „plausibel“ wirkt: Die Fake-Shops verwenden WordPress und das legitime Shopsystem WooCommerce. Zusätzlich setzen die Angreifer auf ein schädliches Zusatzprogramm namens BytePress, das den Bezahlvorgang mit dem Kontrollsystem der Betrüger verbindet. Nach Darstellung von Group-IB können sie Eingaben teilweise Zeichen für Zeichen mitlesen, noch bevor das Formular tatsächlich abgeschickt wird. Damit fällt ein wichtiges Sicherheitsargument häufig schon beim Client-Browser: Selbst wenn eine Seite später eine gültig erscheinende Serverantwort liefert, kann der Angreifer bereits den Eingabeprozess kompromittieren.
Der nächste Schritt zielt auf die 3D-Secure-Ebene, die viele Käufer als zusätzliche Hürde wahrnehmen. Nach den Kartendaten kann eine nachgebaute 3D-Secure-Seite erscheinen, die als zusätzliche Bestätigung einer Kartenzahlung dient, etwa mit einem Einmalcode. In den Befunden von Group-IB geht es jedoch nicht darum, 3D-Secure zu „knacken“ im Sinne einer kryptografischen Umgehung; stattdessen nutzen die Täter die Validierung als Moment der Übergabe. Sie lassen sich den gerade gültigen Code auf der falschen Seite geben und reichen ihn in Echtzeit an eine tatsächlich betrügerische Zahlung weiter, wodurch der Code in einem Kontext landet, den die Karteaussteller/Banken eigentlich nicht mit dem Kundenprozess verbinden sollen. Anschließend kann eine gefälschte Bestellbestätigung den Eindruck erwecken, der Einkauf sei korrekt abgeschlossen.
Auch wenn in den Angaben von Group-IB 36 Vorlagen für Finanzinstitute erwähnt werden, bedeutet das nicht, dass „Banken gehackt“ wurden. Laut der Beschreibung wurden offenbar vielmehr Bestätigungsseiten nachgebaut, um die Nutzerführung in die Irre zu führen und die visuelle Erwartungshaltung zu erfüllen. Für Sicherheitsverantwortliche ist das eine klare Botschaft: Ein professionalisierter Shop-Stack (WordPress + WooCommerce) plus eine bankähnliche Bestätigungsmaske deckt die eigentliche Schwachstelle nicht ab. Der eigentliche Angriff findet dort statt, wo der Nutzerprozess in der betrügerischen Seite endet – besonders dann, wenn Eingaben oder Code-Eingaben nicht zuverlässig mit dem echten Zahlungsanbieter-Kontext verknüpft sind.
Als weitere Facette nennt Group-IB, dass Milk Dragon über Telegram als Dienst angeboten wird, kostenpflichtig ab 300 USDT im Monat. Das unterstreicht den „Crime-as-a-Service“-Charakter, bei dem Kriminelle weniger Zeit in eigene Entwicklung stecken und eher vorhandene Module ausrollen. Für Unternehmen und deren Kundenbetreuung folgt daraus ein praktischer Punkt: Hinweise wie „Sie finden bei uns einen eingebauten Zahlungs-Check“ oder „die Seite hat einen Warenkorb“ ersetzen keine Validierung der tatsächlichen Ziel-Domains und des finalen Bezahlkontexts. Phishing beginnt hier nicht mit einer Drohung, sondern mit einem Angebot, das wie ein gewöhnlicher Einkauf aussieht – und genau deshalb wird es im Alltag oft zu spät erkannt.
Für die Abwehrplanung bedeutet das konkret, dass technische Maßnahmen auf mehreren Ebenen zusammenkommen müssen. Browser- und E-Mail-Filter helfen, aber sie reichen nicht, wenn die betrügerischen Seiten selbst die Zahlungslogik in den Vordergrund stellen. Ebenso wichtig ist die Nutzeraufklärung mit Handlungsanweisungen, etwa die Verifikation über offizielle Wege statt über Social-Media-Links und das Misstrauen gegenüber extremen Rabatten bei gleichzeitig ungewöhnlicher Zahlungsstrecke. Der Fall zeigt zudem, dass sich Angreifer konsequent auf reale Zahlungsunterstützung stützen: WordPress/WooCommerce sind nicht das Problem, sondern das Zusammenspiel aus Täuschung, Eingabeabgriff und nachgebauter Bestätigung. Genau dieses Zusammenspiel macht Milk Dragon so wirksam.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Milk Dragon Phishing: Fake-Shops stehlen Kartendaten und Einmalcodes" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Milk Dragon Phishing: Fake-Shops stehlen Kartendaten und Einmalcodes" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Milk Dragon Phishing: Fake-Shops stehlen Kartendaten und Einmalcodes« bei Google Deutschland suchen, bei Bing oder Google News!