


JAPAN / LONDON (IT BOLTWISE) – Ein kompromittiertes Microsoft-365-Konto hat offenbar eine Welle von rund 9.000 Phishing-E-Mails ausgelöst. Betroffen waren dabei interne Empfänger, aber auch externe Kontakte und Quellen, die auf präparierte Schadseiten gelockt werden sollten. Das Unternehmen meldet zusätzlich einen weiteren Vorfall in Google Workspace, bei dem Daten von 1.646 Personen und Geschäftspartnern betroffen gewesen sein sollen. Im Umfeld mehrerer ähnlicher Zwischenfälle rückt damit Cloud-Identitätsabsicherung und Nutzer-Awareness erneut in den Fokus.
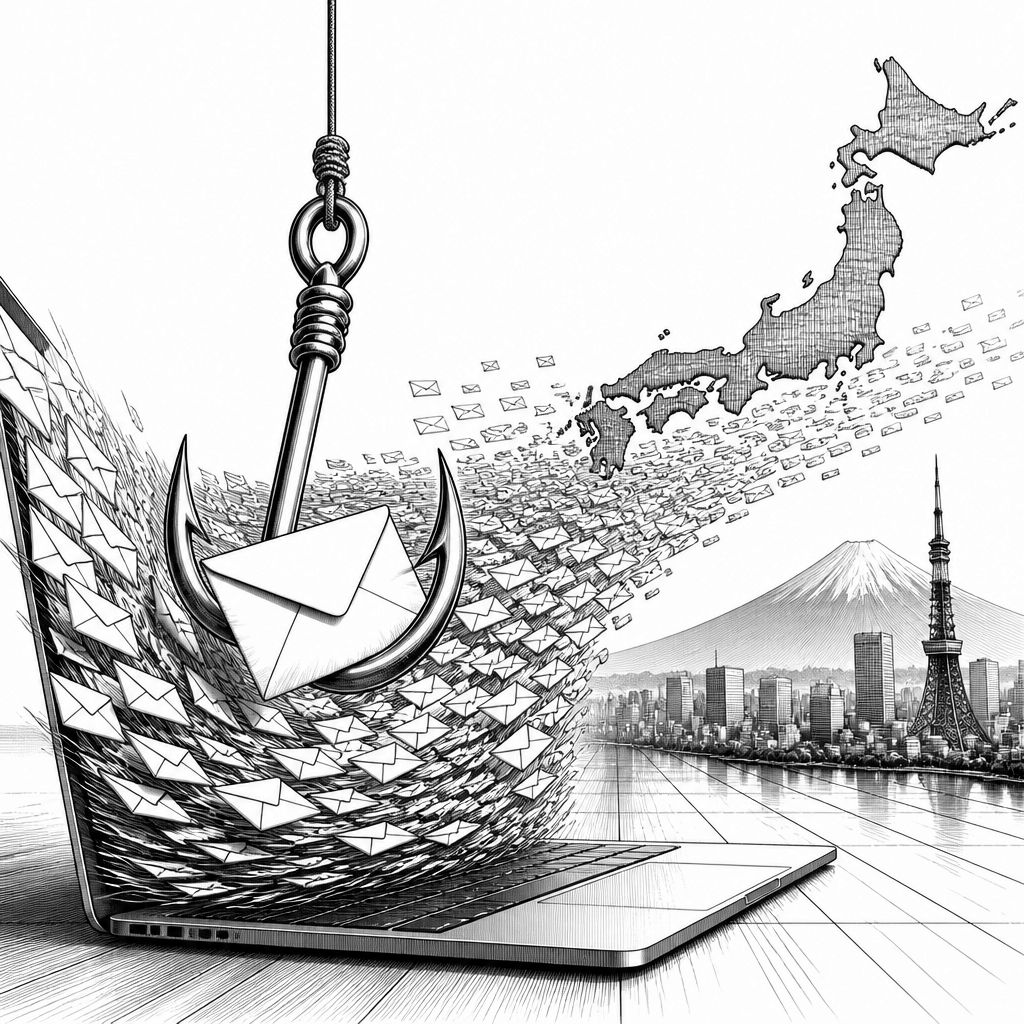
Die neue Sicherheitsmeldung aus Japan dreht sich um einen klassischen, aber im Cloud-Umfeld besonders wirkungsvollen Angriffsweg: Phishing über ein kompromittiertes Mitarbeiterkonto in Microsoft 365. Auslöser war offenbar die Übernahme eines einzelnen Zugangs, über den am 30. September 2026 rund 9.000 betrügerische E-Mails verschickt wurden. Die Nachrichten gingen nicht nur an Beschäftigte, sondern auch an nachrichtliche Quellen und externe Kontakte – ein Detail, das in der Praxis meist die Hemmschwelle für einen Klick senkt, weil Empfänger den Absender eher als „intern“ einordnen.
Technisch ist dabei vor allem die Kombination aus Identitätsdiebstahl und Social Engineering entscheidend. Die betrügerischen E-Mails enthielten Verweise auf präparierte Schadseiten, also Ziele, die nach dem Klick Daten abgreifen oder weitere Interaktionen anstoßen sollten. Das Medienhaus geht davon aus, dass durch den unbefugten Zugriff zumindest Namen und E-Mail-Adressen der Empfänger sowie Inhalte einzelner Nachrichten nach außen geraten sein können. Eine klare Abschlusszahl zur Reichweite steht noch aus, weil interne Untersuchungen weiterhin laufen und nicht jede forensisch relevante Spur sofort eindeutig ist.
Für Unternehmen zeigt der Vorfall zudem, wie eng „Account Security“ und „Kommunikationssicherheit“ zusammenhängen. Bereits nach einer umgehend vorgenommenen Änderung des betroffenen Passworts wurden keine weiteren unbefugten Anmeldungen festgestellt; das klingt nach wirksamem Containment, ist aber nur ein Teilerfolg. In der Realität bleiben nach einer Übernahme häufig drei Fragen offen: Wurden dauerhafte Zugangsmöglichkeiten (z. B. Token oder alternative Konten) installiert? Welche Zielsysteme wurden erreicht? Und wie viele der Zielpersonen haben den Content gesehen, ohne zu klicken? Genau diese Unsicherheiten machen Awareness-Kampagnen nicht zum „Bonus“, sondern zu einem Teil der Sicherheitsarchitektur – auch dann, wenn die technische Sperrung schnell greift.
Parallel ordnet das Unternehmen einen zweiten Zwischenfall in den Kontext eines anderen SaaS-Ökosystems ein: Google Workspace. Dort soll sich unbefugter Zugriff seit Ende Juli 2026 über die Umgebung erstreckt haben, während das Bekanntwerden auf einen Hinweis durch Google Anfang August 2026 zurückgeht. Nach aktuellem Ermittlungsstand handelt es sich dabei um kompromittierte Daten von 1.646 Beschäftigten sowie Geschäftspartnern; genannt werden insbesondere Namen und E-Mail-Adressen. Leser- und Quellendaten seien nicht betroffen gewesen, und konkrete Folgeschäden konnten bislang nicht bestätigt werden – ein Hinweis darauf, dass nicht jede Exfiltration automatisch zu weiteren Angriffsketten führt, aber der Vertrauensschaden bleibt.
Besonders bemerkenswert ist jedoch die Häufung innerhalb eines Jahres: Es handelt sich um die dritte und vierte offengelegte Übernahme von Unternehmenskonten in der Cloud. Dazu gab es bereits im November 2025 eine Kompromittierung des internen Nachrichtendienstes Slack, bei der 17.368 Personen betroffen gewesen sein sollen und sogar Chat-Verläufe eingesehen werden konnten. Im Mai 2026 folgte dann ein Vorfall bei einer US-amerikanischen Tochtergesellschaft, bei dem ein Microsoft-365-Konto übernommen worden sein soll; dabei wurden 291 Betroffene verzeichnet. Diese Abfolge verdeutlicht ein wiederkehrendes Muster: Angreifer zielen nicht primär auf einzelne Endgeräte, sondern auf die Identitätsschicht, also Accounts, Sessions und Zugriffsrechte in SaaS-Diensten.
Markt- und Branchenbezug entsteht hier weniger durch die Einzelfälle, sondern durch das Timing und die Konsequenzen für die Arbeitskommunikation. Cloud-Identitäten sind in vielen Organisationen der „Switch“ zwischen interner Kommunikation, externer Korrespondenz und automatisierten Workflows. Wenn Zugangsdaten erbeutet werden, lassen sich sehr schnell Nachrichten im Stil legitimer Postfächer versenden oder Inhalte in Kollaborationsplattformen einsehen – unabhängig davon, ob die eigentliche IT-Umgebung on-premises gut abgesichert ist. Für Informationsschutz bedeutet das: Sicherheitsmaßnahmen müssen nicht nur Patch- und Netzwerkthemen adressieren, sondern vor allem die Durchsetzung von Multi-Faktor-Authentifizierung, das schnelle Sperren verdächtiger Zugriffe sowie die konsequente Nachverfolgung von Session- und Rechteänderungen.
In der Praxis lohnt sich damit ein Blick auf „Awareness“ als operatives System statt als Kampagnenplakat. Wenn Empfänger E-Mails mit externen Quellen oder interner Tonalität bekommen, wird die psychologische Hürde reduziert. Daher sollten Schulungen stärker an realen Triggern ansetzen, etwa an ungewöhnlichen Link-Zielen, zeitlich verdächtigen Anfragen oder unerwarteten Rollenwechseln in Dialogen. Ergänzend braucht es technische Kontrollen wie domänenbasierte Schutzmechanismen, strenge Freigaben für Link-Reputation und eine Incident-Runbook-Strategie, die nach einer Passwortänderung automatisch weitere Checks auslöst. Die aktuelle Meldung wirkt damit wie ein praktischer Stresstest für viele Organisationen: Je mehr SaaS-Apps parallel genutzt werden, desto wichtiger wird ein konsistentes Identitäts- und Reaktionskonzept über Produktgrenzen hinweg.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Phishing über kompromittiertes Microsoft-365-Konto: 9.000 Mails in Japan" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Phishing über kompromittiertes Microsoft-365-Konto: 9.000 Mails in Japan" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Phishing über kompromittiertes Microsoft-365-Konto: 9.000 Mails in Japan« bei Google Deutschland suchen, bei Bing oder Google News!