


JORDAN / LONDON (IT BOLTWISE) – Ein mutmaßliches Mitglied der Hackergruppe ShinyHunters ist in Jordan festgenommen worden und arbeitet den Angaben von US-Quellen zufolge mit Ermittlern zusammen. Die Festnahme steht im Zusammenhang mit einem Vorfall, den ShinyHunters zuvor im Umfeld des FBI thematisierte. Unklar bleibt, wie groß die mutmaßliche Beteiligung weiterer Akteure ist und welche technischen Details hinter dem Zugriff stehen. Parallel wird weiterhin geprüft, wie die behauptete Lücke in Oracle PeopleSoft praktisch ausgenutzt wurde.
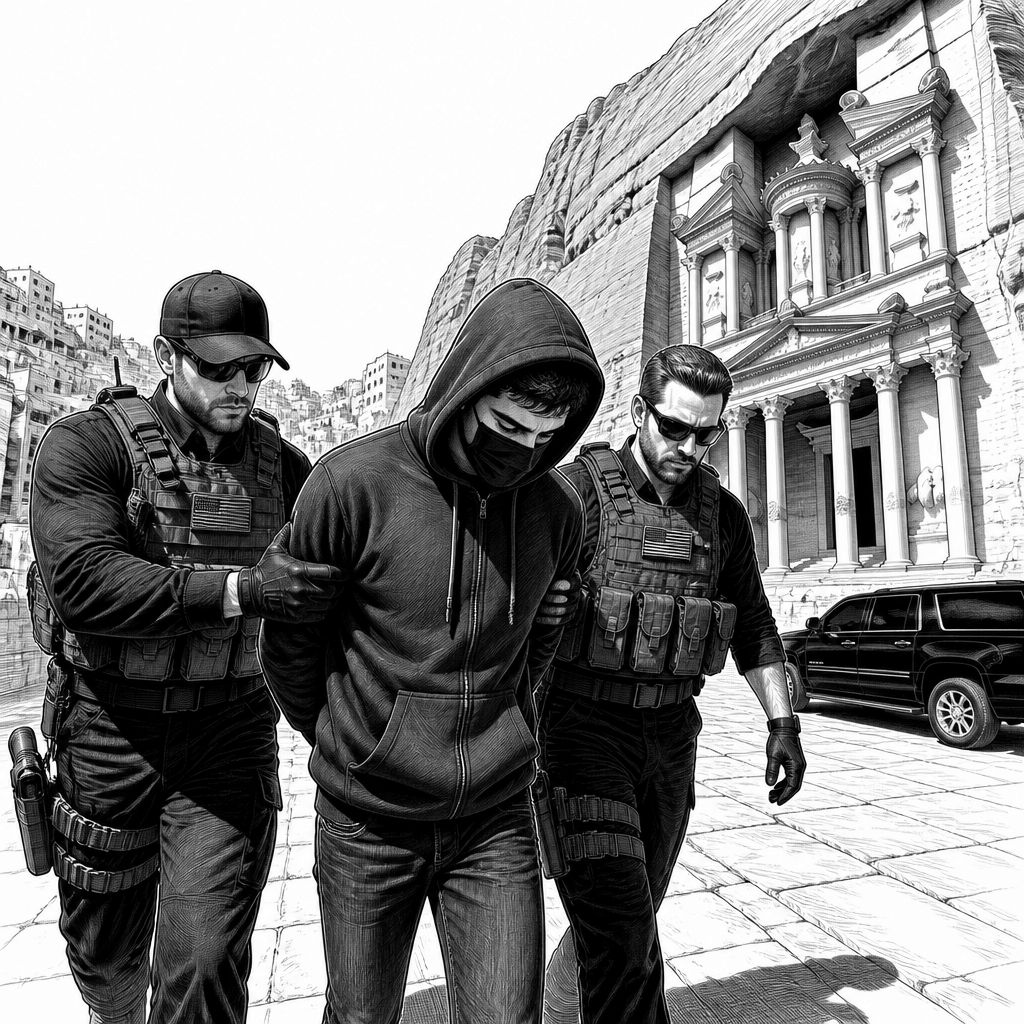
Die Festnahme eines mutmaßlichen ShinyHunters-Mitglieds in Jordan verschiebt den Schwerpunkt in einer laufenden Untersuchung zum digitalen Zugriff auf Strukturen im Umfeld des FBI spürbar in Richtung operativer Ermittlungsarbeit. Laut US-Behörden-Informationen wurde Saif al-Din Khader diese Woche in Jordan festgehalten und kooperiert derzeit mit den Ermittlern. Für die Praxis bedeutet das vor allem: Aussagen zu Angriffspfaden, Rollenverteilungen und eventuell genutzten Infrastruktur-Komponenten werden nun wahrscheinlicher, statt ausschließlich aus Forensik und aus den Behauptungen der Gegenseite rekonstruieren zu müssen.
Technisch relevant ist der Kontext der Behauptungen, mit denen ShinyHunters zuletzt Aufsehen erzeugte. Die Gruppe hatte in eigenen Mitteilungen und in Austauschformaten mit mehreren Medien berichtet, sie habe im Zusammenhang mit FBI-bezogenen Datenbeständen 2 bis 3 Terabytes erbeutet. Zentral ist dabei die zusätzliche Aussage, die Angreifer hätten eine „neue“ Schwachstelle in Oracle PeopleSoft genutzt, einem verbreiteten System für Human-Resources-Prozesse. Gerade weil PeopleSoft-Installationen in Unternehmen häufig historisch gewachsen sind (individuelle Anpassungen, wechselnde Patchstände, teils lange Migrationen), kann bereits eine einzige falsch konfigurierte oder unzureichend gepatchte Komponente den Zugriff auf weitere Bereiche ermöglichen. Das Risiko liegt dabei selten nur im Datenzugriff selbst, sondern auch in der Möglichkeit, Authentifizierungs- oder Autorisierungslogik indirekt zu unterlaufen.
Im Ermittlungsverlauf spielt auch die zeitliche Klammer eine Rolle: Ein zweiter mutmaßlicher ShinyHunters-Angehöriger, identifiziert als 24-Jähriger aus Amsterdam, wurde bereits am 15. September festgenommen. Den Angaben zufolge bestand der Verdacht auf eine Gruppenzugehörigkeit, und die Festnahme erfolgte damit mutmaßlich einige Tage, bevor ShinyHunters öffentlich kommunizierte, man habe eine „FBI Jobs“-Website gekapert. Diese Diskrepanz zwischen Festnahmezeitpunkt und öffentlicher Gruppenkommunikation ist für die Einschätzung wichtig, weil sie Hinweise darauf liefern kann, wie Ermittler und Angreifer zeitlich zueinander liegen: Entweder lagen zwischen Ereignis und Durchsetzung der Sicherheitsmaßnahmen mehrere operative Schritte, oder die Kommunikation der Angreifer lief verzögert im Vergleich zur tatsächlichen Kompromittierung. Für Unternehmen ist das ein Lehrstück darüber, dass die Außenkommunikation von Vorfällen nicht zwingend den technischen Realitäten folgt.
Rechts- und prozessual bleibt dennoch ein Kernpunkt offen: Die FBI-Stelle habe sich zu Details der Festnahme nicht öffentlich geäußert, zugleich aber betont, sie untersuche den „recent Cyber incident“ weiterhin aggressiv und habe bereits mit Partnern zusammengearbeitet, um mehrere Personen festzunehmen. Da der Ermittlungsstand in der Darstellung nicht als abgeschlossen gilt, bleibt es ein laufendes Verfahren: Ob und wie viele weitere Verdächtige identifiziert werden, hängt von der Beweislage ab, zu der die Zusammenarbeit des in Jordan festgenommenen Verdächtigen beitragen könnte. In solchen Fällen sind Kooperationsaussagen häufig ein Beschleuniger für die nächste Phase, etwa um Log-Ketten zu schließen, Zugriffswege zu verknüpfen oder technische Indikatoren (Indicators of Compromise) in eine konsistente Timeline zu überführen.
Die Nennung von Pepijn van der Stap als zweitem Abgestimmten macht zudem deutlich, wie sich ein Fall auch über internationale Zuständigkeiten erstrecken kann. Holländische Ermittlungsbehörden hatten den Verdächtigen zunächst ohne Namensnennung öffentlich beschrieben; US-Quellen und interne Kenntnisse, die in der Berichterstattung zusammengeführt werden, ordnen den Abgleich nun konkret zu. Gleichzeitig gibt es Gegenpositionen: In einer Reaktion, die ShinyHunters im Zusammenhang mit dem zweiten Verdächtigen übermittelt habe, sei sinngemäß erklärt worden, van der Stap habe „keine Verbindung“ zur Gruppe; außerdem seien Kritikpunkte an der niederländischen Polizeiarbeit geäußert worden. Für Leser und IT-Verantwortliche ist das weniger als „Beweis“ zu verstehen, sondern eher als Hinweis, dass die Gegenseite die Attribution und die öffentliche Wahrnehmung aktiv beeinflusst.
Aus Marktsicht ist die Meldung vor allem deshalb relevant, weil sie ein wiederkehrendes Muster in Cybercrime-Lagen illustriert: Angriffe zielen häufig auf Business-Software ab, die zwar nicht als „öffentliches Web-Frontend“ gedacht ist, aber operativ extrem wertvoll bleibt. Oracle PeopleSoft steht hierbei als Beispiel für eine Klasse von Enterprise-Anwendungen, in denen HR- und Identity-nahe Datenflüsse zusammenlaufen. Wer solche Systeme betreibt, braucht demnach nicht nur eine klassische Vulnerability-Management-Disziplin, sondern auch Kontrollen rund um Patch-Validierung, Segmentierung, privilegierte Zugänge und Monitoring auf ungewöhnliche Transaktionsmuster. Ergänzend wird die Frage nach der Incident-Response-Reife aufgeworfen: Wenn Angreifer Zugriff auf HR-nahe Komponenten gewinnen, muss die Detektion schnell genug sein, um Folgeschritte zu stoppen, bevor aus einem anfänglichen Einstieg ein breiter Datenabfluss wird.
Schließlich zeigt der Fall auch, wie eng Ermittlungen und operative Sicherheitsmaßnahmen in der Praxis zusammenhängen. Wenn Ermittler parallel mehrere Verdächtige festnehmen und dabei mit Partnern arbeiten, steigt die Chance, dass technische Spuren schneller als nur „im Nachhinein“ bewertet werden. Für Unternehmen ergibt sich daraus ein klarer Handlungsimpuls: Selbst wenn die genaue Schwachstelle nicht öffentlich bestätigt wird, sollte die eigene Umgebung PeopleSoft-nahe Komponenten auf Patchstand, Konfigurationsabweichungen und ungewöhnliche Zugriffsmuster prüfen. Die laufenden Untersuchungen zu ShinyHunters bleiben dabei ein dynamischer Teil der Bedrohungslage – und die nächste Phase dürfte weniger von Schlagzeilen als von der Frage bestimmt sein, welche technisch belastbaren Details die Kooperation und die Forensik liefern.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Verdächtiger ShinyHunters-Hacker in Jordan festgenommen und kooperiert mit dem FBI" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Verdächtiger ShinyHunters-Hacker in Jordan festgenommen und kooperiert mit dem FBI" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Verdächtiger ShinyHunters-Hacker in Jordan festgenommen und kooperiert mit dem FBI« bei Google Deutschland suchen, bei Bing oder Google News!