


AMSTERDAM / LONDON (IT BOLTWISE) – Die niederländische Polizei hat einen 24-Jährigen aus Amsterdam festgenommen, der im Umfeld der Hackergruppe ShinyHunters stehen soll. Die Gruppe hatte zuvor behauptet, sensible Daten von rund 38.000 FBI-Mitarbeitern erlangt zu haben. Bei der Durchsuchung wurden laut Polizei Geräte beschlagnahmt und auf einem Laptop eine große Menge an Informationen gefunden. Offen ist, ob es weitere Festnahmen geben wird und wie weit die mutmaßlichen Zugriffe in die betroffenen Systeme tatsächlich reichten.
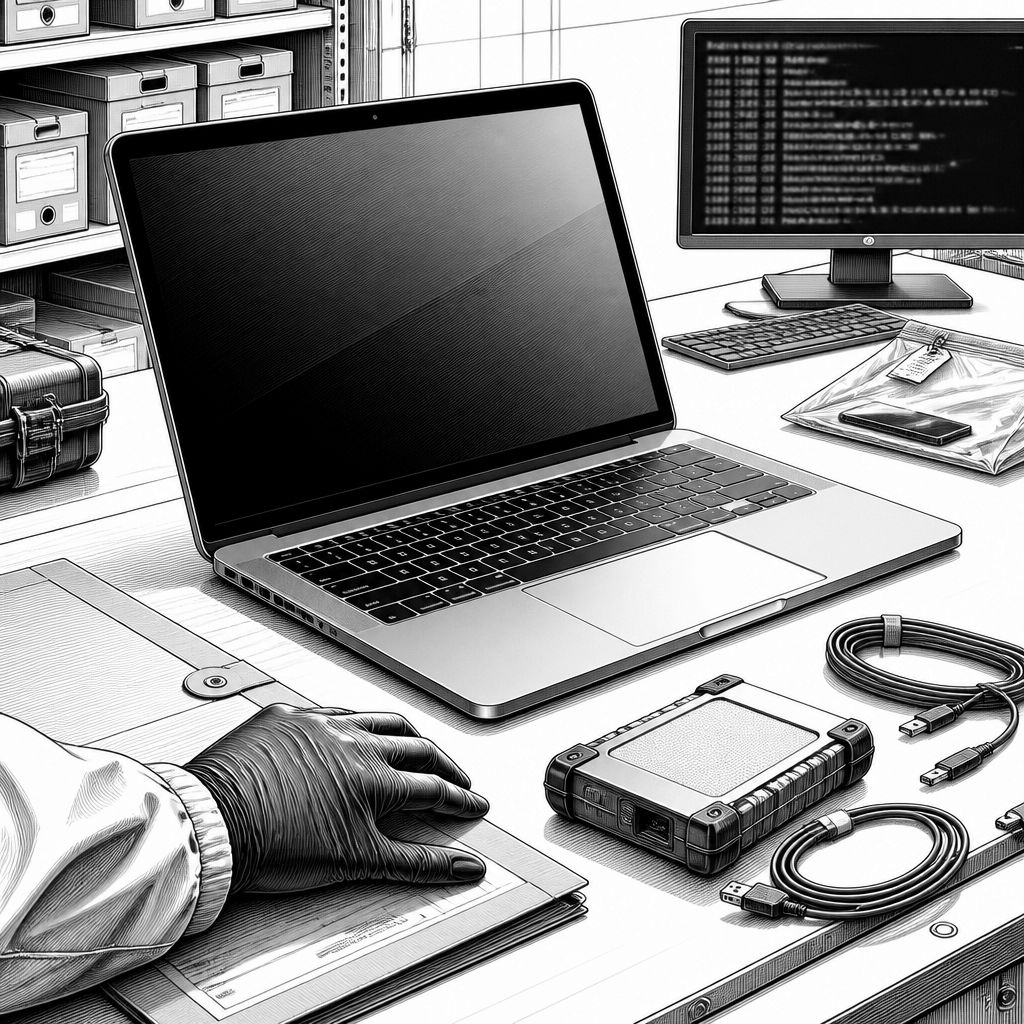
Die Festnahme eines 24-Jährigen aus Amsterdam bringt Bewegung in eine Ermittlungsrichtung, die schon allein wegen der Größenordnung Schlagzeilen gemacht hatte: ShinyHunters hatte behauptet, über besonders weitreichende Zugriffe zu verfügen und dabei auch Daten zu FBI-Bürobeschäftigten mit einem Umfang von etwa 38.000 Personen zusammengestellt zu haben. Niederländische Ermittler stufen die Tatverdächtigenrolle dabei nicht als ausgemachte Tatsache ein, sondern als Verdacht in einem laufenden Verfahren. Entscheidend für Unternehmen ist an dieser Stelle weniger die mediale Dramaturgie als das typische Zusammenspiel aus öffentlich inszenierten Anspruchsnachweisen, Datenexfiltration und anschließender Nachfrage nach Aufmerksamkeit oder Gegenleistungen.
Nach Angaben der Polizei wurde der Verdächtige am 15. September festgenommen, also noch vor der in den Behauptungen des Angriffs genannten Zeitlinie. In derselben Darstellung heißt es, die Person sei im Zusammenhang mit der Gruppe ShinyHunters aufgefallen. Zudem nennen die Behörden einen weiteren Ermittlungsstrang: Nach Angaben der Polizei besteht der Verdacht auf versuchte Anstiftung zu zwei Morden. Damit steht die technische Spur zwar im Vordergrund, juristisch aber überlagert sie sich mit strafrechtlichen Vorwürfen, die das Risiko-Niveau für Betroffene und Ermittler spürbar erhöhen. Auch die Sicherstellung der Geräte folgt diesem Muster: Ermittler wollen nicht nur Inhalte prüfen, sondern vor allem Taktiken, Zugriffswege und mögliche Komplizen rekonstruieren.
Technisch interessant ist die Detailtiefe, die ShinyHunters in den eigenen Veröffentlichungen behauptet hat: Laut den Angaben in der Berichterstattung umfassten die angeblichen Daten unter anderem Namen, Rollen, Badge-Nummern sowie private Kontaktdaten wie Wohnadressen und Telefonnummern. Dass der Gruppe anschließend Kontakte zu Reporterinnen und Reportern aufnahm und dabei Stichproben sowie Screenshots veröffentlichte, ist ein wiederkehrendes Muster bei Akteuren, die mit glaubwürdig wirkenden Dateninszenierungen Vertrauen in die eigene Leistungsfähigkeit erzeugen. Gleichzeitig blieb in diesem Fall der materielle Kern Gegenstand von Überprüfung: Laut dem vorliegenden Kontext wurde nur ein kleiner Teil der Daten betrachtet und der Inhalt wirkte dabei plausibel. Für die IT-Sicherheit bedeutet das: Selbst wenn Teile „echt“ wirken, kann die Gesamtpalette an geleakten Informationen übertrieben sein oder in der Breite variieren. Genau deshalb prüfen Ermittler bei der Auswertung von Laptops typischerweise Logspuren, Metadaten, Zeitpunktketten und die Verknüpfung zu konkreten Systemen, statt sich allein auf Screenshots zu verlassen.
In der technischen Einordnung wird außerdem genannt, welche Angriffsoberflächen die Gruppe für ihr Vorgehen reklamiert: ShinyHunters habe laut eigenen Angaben eine Schwachstelle im Oracle-Cloud-Speichersystem ausgenutzt, das im Umfeld der betroffenen Systeme eingesetzt wird. Genannt werden dabei mehrere Zielbereiche wie FBIJOBS, FBI BEAST (für Hintergrundprüfungen), FBI MedLink (für medizinische Aufzeichnungen) sowie FBI BICS (für Ermittlungsinformationen). Hier lohnt die vorsichtige Lesart: Die Behauptung einer Schwachstelle in einer konkreten Cloud-Komponente beschreibt einen möglichen Pfad, sagt aber noch nichts über die tatsächliche Ursache, die konkrete Konfiguration oder die Frage, ob es sich um eine klassische Schwachstelle, einen Fehlkonfigurationszustand oder um einen Umweg über andere Komponenten handelte. Für Sicherheitsverantwortliche ist deshalb vor allem relevant, wie Unternehmen ihre Cloud-Services absichern: Dazu gehören Zugriffskontrollen auf Rollen- und Objektebene, streng begrenzte Netzwerkpfade, Logging mit ausreichend Auflösung sowie konsequentes Secret-Management, das auch dann schützt, wenn einzelne Integrationen kompromittiert sind.
Die Ermittlungsseite zeigt derweil, dass die Informationsgewinnung nicht bei einem einzelnen Rechner endet. Laut niederländischen Stellen wurden die Geräte des Festgenommenen sichergestellt und dabei auf dem Laptop eine „große Menge an Informationen“ gefunden, darunter Details zu zwei Mordfällen, die nach Verdacht „im Ausland“ begangen werden sollten. Der formale Kern der Beweisführung liegt damit typischerweise in der Korrelation: Welche Dateien wurden zu welchem Zeitpunkt erstellt oder abgelegt? Welche Kommunikationsmetadaten existieren? Welche Artefakte stützen die Annahme, dass die Person Befehle ausführte oder Informationen vorbereitete? Stan Duijf, der die niederländischen Ermittlungen gegen Cyberkriminalität leitet, sagte: „The ShinyHunters group is responsible for a large number of national and international victims.“ In dieselbe Richtung geht die Feststellung: Es sei gelungen, einen Verdächtigen in der Untersuchung zu fassen. Ergänzend äußerte sich auch die FBI-Spitze in Richtung Zusammenarbeit und Datenlage; Kash Patel dankte auf X den Partnern und verwies darauf, dass FBI-Teams gemeinsam mit Partnern weitere Hinweise „obtain and execute more leads“ im laufenden Verfahren verfolgen. Auch Brett Leatherman adressierte die Gruppe in einer ähnlichen Dynamik mit dem Hinweis, dass sich Mitglieder „hand themselves in“ sollten, solange eine Entscheidung noch offen sei. Solche Botschaften sind nicht nur Kommunikation nach außen, sondern oft Teil einer Strategie, um interne Strukturen zu destabilisieren und Verhandlungsspielräume für Ermittler zu vergrößern.
Markt- und Branchenwirkung hat dieser Fall vor allem deshalb, weil ShinyHunters als international agierender Verbund beschrieben wird, der bereits zuvor in unterschiedlichen Kontexten auffällig war. Genannt werden unter anderem Vorfälle bei Rockstar Games im April und ein stark disruptiver Angriff auf die Bildungsplattform Canvas im Mai. Selbst wenn sich Details der einzelnen Vorfälle unterscheiden, folgt die Mustererkennung im Sicherheitsbetrieb meist denselben Leitplanken: Exfiltration großer Datenmengen, ein öffentlichkeitswirksames Drohnarrativ und die Nutzung von echten oder zumindest glaubwürdig wirkenden Datenproben, um Druck aufzubauen. Dass die Gruppe in ihrer Darstellung nicht primär auf Geld, sondern auf eine Rücknahme einer behördlichen Einschätzung zielte, zeigt zudem, wie eng in solchen Kampagnen PR-Komponenten und Sicherheitsvorfälle miteinander verflochten sein können. Für Unternehmen folgt daraus eine klare Konsequenz: Incident Response sollte nicht bei Technikfragen enden, sondern auch die Kommunikations- und Vertrauensdimension mitdenken. Wo immer sensible Stammdaten, Identitätsmerkmale oder personenbezogene Kontaktinformationen betroffen sein könnten, müssen Teams zugleich Datenhygiene, Notfallkommunikation und Nachweisführung so aufstellen, dass sich der eigene Status im Ernstfall belastbar dokumentieren lässt.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "ShinyHunters: Niederlande nehmen Verdächtigen nach FBI-Datenraub-Vorwürfen fest" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "ShinyHunters: Niederlande nehmen Verdächtigen nach FBI-Datenraub-Vorwürfen fest" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »ShinyHunters: Niederlande nehmen Verdächtigen nach FBI-Datenraub-Vorwürfen fest« bei Google Deutschland suchen, bei Bing oder Google News!