


LONDON (IT BOLTWISE) – Das neue Wazza-Phishkit versteckt seine finale Device-Code-Phishingseite hinter einem mehrstufigen Routing- und Token-Workflow. Statt jeden Besucher direkt umzuleiten, prüft die Infrastruktur Kampagnenzugehörigkeit, erzeugt sitzungsgebundene Tokens und validiert Browser-Telemetrie. Für Security-Teams heißt das: Ein harmlos wirkender Link liefert erst in der richtigen Umgebung die eigentliche Betrugsseite. Für MSSPs verschiebt sich die Arbeit damit vom Blocken einzelner URLs hin zur reproduzierbaren Analyse der gesamten Lieferkette.
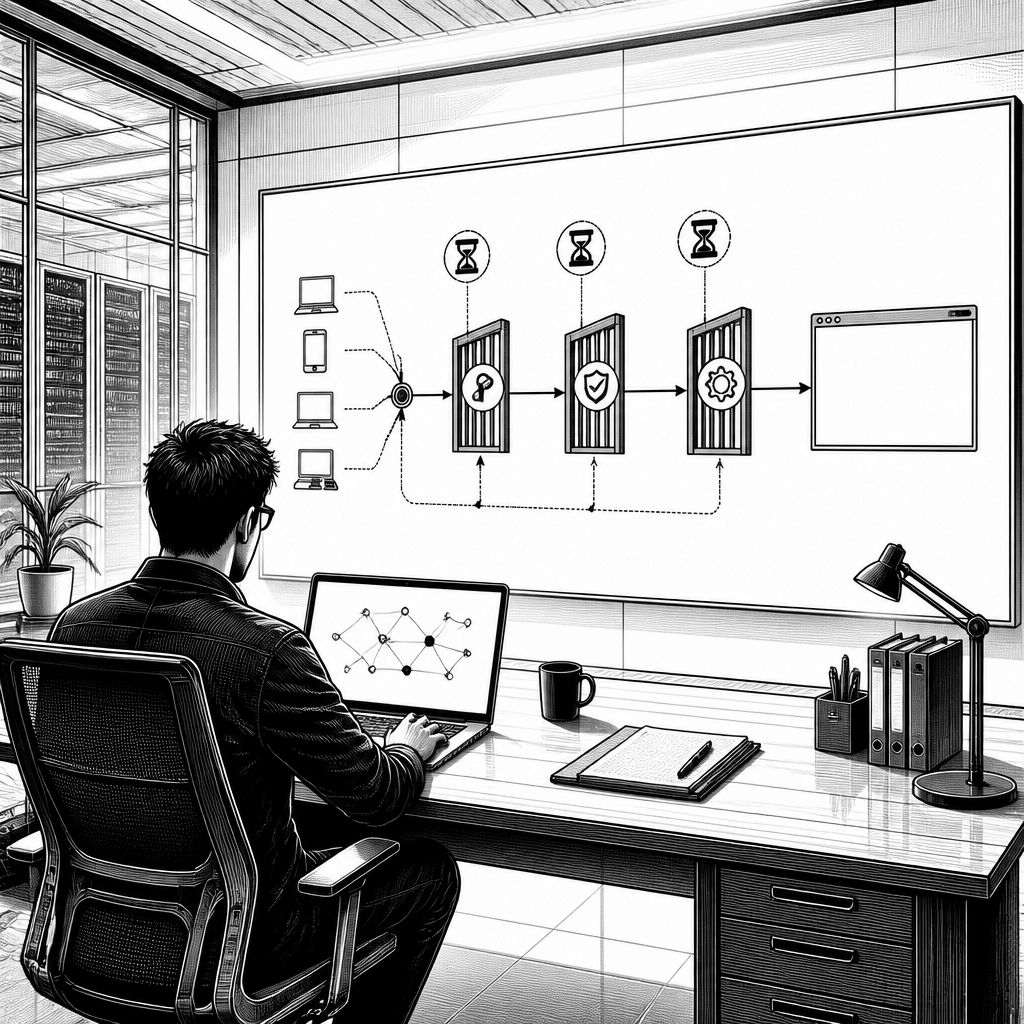
Wazza zeigt, wie Phishing heute nicht nur als „Landing-Page“-Problem verstanden wird, sondern als kontrollierter Lieferprozess. Die beobachtete Infrastruktur arbeitet mit mehrstufigem Routing: Besucher landen zunächst auf einem Platzhalter-Domainpfad, der den Nutzer nicht sofort zum eigentlichen Köder führt. Erst nachdem mehrere Prüfungen durchlaufen sind, erscheint am Ende eine Adobe-themenbasierte Device-Code-Seite, die darauf abzielt, eine Authentifizierungsaktion anzustoßen statt sich allein auf klassischen Passwortdiebstahl zu verlassen. Diese Architektur verändert die Ermittlungslogik für Defender spürbar, weil ein einzelner URL-Eintrag lange Zeit wie ein technischer Fehlversuch wirken kann, während der eigentliche Schwindel erst nach erfolgreicher Session-Validierung sichtbar wird.
Technisch beginnt der Ablauf bei einem Wildcard-Landing-Host, der den Request an einen Konfigurations-Endpoint weiterreicht. Dort wird geprüft, ob der Host zu einer aktiven Kampagne gehört und ob die Anfrage in den erlaubten Namensraum fällt. Danach kontaktiert die Infrastruktur eine weitere Server-Komponente, die einen Client Marker ausgibt, um den Besuch korrelieren zu können. Anschließend erzeugt ein Token-Endpoint ein sitzungsgebundenes, kurzlebiges, signiertes Session-Token; dieses Token dient als Schlüssel, damit später nicht jede beliebige Anfrage die gleichen Inhalte erhält. Erst wenn der nachfolgende Gate-Request das Token sowie Browser-Telemetrie validiert und Traffic-Filter greift, wird der Besucher überhaupt durch weitere Pfade zur finalen Landing-Page geleitet.
Für die Social-Engineering-Komponente ist genau diese „Unsichtbarkeit“ entscheidend. Eine bekannte Markenoptik wie das Adobe-Theme senkt die kognitive Hürde beim Ziel, während der Device-Code-Flow den Angreifern einen direkteren Zugriff auf Authentifizierungsentscheidungen ermöglicht. In der Praxis bedeutet das: Die finale Seite ist nur ein Teil des Betriebs. Die Infrastruktur entscheidet vorher, ob der Besucher überhaupt „passen“ muss – etwa anhand von Kampagnenprefixes, Token-Lebensdauer und plausibler Browser-Signatur – bevor der eigentliche Köder ausgespielt wird. Für Verteidiger wird dadurch weniger der Start-URL selbst zur Schwachstelle, sondern die Abfolge der Redirects, Endpoint-Aufrufe und Zustandswechsel, die ein System erst in einer passenden Ausführungsumgebung rekonstruieren kann.
Für Managed Security Service Provider (MSSPs) entsteht daraus ein organisatorisches Problem mit direkter Auswirkung auf den SOC-Alltag. Während bei einem „direkten“ bösartigen Link das Analyseschema häufig mit einer begrenzten Zahl an Reproduktionen endet, zwingt Wazza zu einer vollständigen Kettenanalyse: Ein Alarm kann zunächst so wirken, als wäre er nur ein harmloser Redirect oder ein Inhaltswechsel, weil die finale Phishingseite in der falschen Ausführungsumgebung nicht ausgeliefert wird. Dazu kommt die Herausforderung, dass Analysten oft mehrere Kundenumgebungen parallel betreuen und gleichzeitig definierte Antwort- und Eskalationsziele einhalten müssen. Wenn das Gate-Setup für menschliche Besucher andere Inhalte liefert als für automatisierte Checks, verlängert sich die Zeit bis zur Einstufung – und Fälle wandern schneller in Richtung Senior-Triage, obwohl der eigentliche Kern nur schwer reproduzierbar ist.
Aus diesem Grund gewinnt die Fähigkeit an Bedeutung, verdächtige URLs in einer isolierten Umgebung interaktiv zu öffnen und die gesamte Routingkette bis zur finalen Seite nachzuvollziehen. In der zugrunde liegenden Analyse wird beschrieben, dass eine interaktive Sandbox es ermöglicht, Redirects zu folgen, das Verhalten der Seite zu beobachten und dabei Netzwerk- sowie Prozessgraphen auszuwerten. Der Mehrwert liegt dabei nicht nur in „Screenshots“, sondern in der schnellen Wiederholbarkeit der entscheidenden Zustände: Ein Tier-1-Team kann so schneller zu einem belastbaren Urteil gelangen, wenn es den kompletten Token- und Validierungsablauf wirklich nachstellen kann. Für die operative Sicherheit heißt das außerdem, dass ein einziger Wazza-Vorfall nicht bei einem Domain-Block endet, sondern mehrere Pivot-Punkte liefert – etwa zusätzliche Endpoints, redirectbezogene Pfade und kampagnenspezifische Verhaltensindikatoren.
Auch die langfristige Verteidigung folgt aus der gleichen Architektur. Eine statische IOC-Liste verliert schneller an Wirkung, weil Angreifer Domains austauschen oder Routing-Logik anpassen können, solange die Grundstruktur wie Filterung, Session-Token-Validierung und selektive Auslieferung erhalten bleibt. Deshalb wird in dem beschriebenen Ansatz eine kontinuierliche Threat-Intelligence-Verarbeitung betont: Validierte Indikatoren und verhaltensbasierte Daten sollen in Form von Feeds fortlaufend in Sicherheitsumgebungen einfließen. Ergänzend helfen Lookup-Funktionen dabei, aus einem einzelnen Fund die verwandten Aktivitäten der Kampagne zu erkennen, selbst wenn die konkreten Einträge variieren. Für MSSPs wird so aus jeder Analyse eine wiederverwendbare Quelle für die Schutzwirkung über mehrere Kunden hinweg – ein Unterschied, der sich gerade bei skalierenden SOC-Teams stark bemerkbar macht.
Was die potenzielle Wirkung angeht, zielt Wazza auf den Kern der Authentifizierungsoberfläche: Die sofort sichtbare Device-Code-Phishingseite kann im Erfolgsfall Konten kompromittieren oder eine „Trusted Identity“ für Folgeschritte liefern. Dadurch sind nicht nur direkte Account-Übernahmen denkbar, sondern auch Folgeversuche über bereits vertrauenswürdige Kommunikationskanäle. Neben der direkten Kompromittierung liegt ein zweiter Hebel in der Infrastruktur selbst: Die mehrstufige Routingkette erzeugt weitere Domänen- und Endpoint-Bezüge, die Defender dazu nutzen können, den Umfang der Kampagne besser einzugrenzen. Entscheidend ist deshalb, Wazza nicht als einzelne URL zu behandeln, sondern als Lieferkette mit Prüfungen davor – und genau dort müssen Auswertung, Intelligence-Integration und operative Reaktionsfähigkeit ansetzen.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Wazza-Phishkit: Mehrstufiges Routing erschwert Erkennung für SOCs" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Wazza-Phishkit: Mehrstufiges Routing erschwert Erkennung für SOCs" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Wazza-Phishkit: Mehrstufiges Routing erschwert Erkennung für SOCs« bei Google Deutschland suchen, bei Bing oder Google News!