




Passkey-Phishing: Zwei Microsoft-Kampagnen kapern Cloud-Identitäten und Daten
LONDON (IT BOLTWISE) – Zwei voneinander getrennte Kampagnen zeigen, wie Angreifer Passkey-Themen für Social Engineering und Cloud-Übernahmen nutzen. In einer ersten Masche wurden innerhalb von nur drei Tagen über eine Million Betrugs-E-Mails verschickt, die an Accounts Payable gerichtet waren und ACH-Transfers anstoßen sollten. Die zweite Kampagne setzt auf manipulative Sign-in-Schritte, gefolgt von hohem Microsoft-Graph- und […]
CaptiveCrunch: WLAN-Portale als Einfallstor für Angriffe auf Microsoft-Konten
LONDON (IT BOLTWISE) – Eine KI-gesteuerte Kampagne namens CaptiveCrunch nutzt öffentliche WLAN-Portale, um Microsoft-Zugänge von Geschäftsreisenden zu übernehmen. Betroffen sind laut Microsoft und ReliaQuest vor allem ausgewählte Personen aus mehreren Branchen. Technisch setzt das Vorgehen am Captive-Portal-Mechanismus an und täuscht Anmeldeseiten, um auch MFA-Bestätigungen missbräuchlich zu verwenden. Außerdem verschleppen die Angreifenden gefälschte Updates Nutzer in […]
CaptiveCrunch: Russischer Angriff auf Hotel-WLANs und MFA-Umgehung
LONDON (IT BOLTWISE) – Microsoft-Sicherheitsexperten warnen vor der Spionagekampagne „CaptiveCrunch“, die gezielt Hotel- und Konferenz-WLANs ins Visier nimmt. Seit Anfang Mai 2026 sollen Angreifer in den USA, Indien und Saudi-Arabien aktiv sein – mit Fokus auf Geschäftsreisende. Der Angriff beginnt oft mit manipulierten WLAN-Portalen oder kompromittierten Routern und endet bei gefälschten Anmeldeseiten. Besonders kritisch: Die […]
Hotel-WLAN kapert Microsoft-365-Logins mit DNS-Umleitung und Phishing
LONDON (IT BOLTWISE) – Eine laufende Phishing-Kampagne nutzt kompromittierte Hotel-WLAN-Gateways, um Reisende auf gefälschte Microsoft-365-Loginseiten umzuleiten. Betroffene sehen oft weiterhin einen „normalen“ Sign-in-Prozess, obwohl die DNS-Antwort im Hintergrund umgeschrieben wird. In einzelnen Fällen kommt zusätzlich ein Device-Code-Flow zum Einsatz, bei dem nach einer legitimen Freigabe ein OAuth-Token an den Angreifer ausgestellt werden kann. ReliaQuest rät […]
Hotel-WLAN kapert DNS und fälscht Microsoft-365-Logins: So funktioniert die Attacke
LONDON (IT BOLTWISE) – Angreifer ändern bei Hotel-WLANs die DNS-Einstellungen, um Nutzer auf gefälschte Microsoft-365-Loginseiten umzuleiten. Die Kampagne läuft nach bisherigen Beobachtungen seit mindestens Juni und trifft Beschäftigte quer durch Branchen, die unterwegs sind. Entscheidend ist, dass bei einer Variante sogar ein Device-Code-Flow missbraucht wird, ohne Passwörter abzufischen. Für Security-Teams bedeutet das: Selbst „MFA-geschützte“ Unternehmenszugänge […]
Forg365 als PhaaS: Gerätcode-Phishing und AitM gegen Microsoft 365
LONDON (IT BOLTWISE) – Forg365 ist eine neue Phishing-as-a-Service-Plattform, die Microsoft-365-Konten mit Device-Code-Tricks und AitM-Man-in-the-Middle gezielt übernimmt. Betreiber nutzen dabei legitime Zustellwege wie Amazon SES und Twilio SendGrid, um Lures wie reguläre E-Mail-Weiterleitungen wirken zu lassen. Besonders riskant: Nach dem Token-Zugriff können Session-Cookies über eine Chromium-Erweiterung fortgeschrieben und dann für OWA, OneDrive und SharePoint eingesetzt […]
Fehlkonfigurierter Server entlarvt drei Evilginx-M365-Phishingkampagnen
BUDAPEST / LONDON (IT BOLTWISE) – Ein falsch konfigurierter Webserver hat eine Live-Phishing-Operation offengelegt: Verzeichnislisten zeigten Konfigurationen, Token-Logs und sogar RMM-Komponenten. Aus diesem einen Serverfehler leitete die Analyse nicht nur eine, sondern drei Kampagnen ab – basierend auf angepassten Evilginx-Proxies. Besonders kritisch: Zwei Varianten umgehen Absicherung auf unterschiedliche Weise, während eine dritte den Microsoft OAuth […]
Vishing und SharePoint-Kaperung: Helix nutzt KI-Stimmenklone gegen MFA
HONGKONG / LONDON (IT BOLTWISE) – Sicherheitsforscher melden eine neue Welle von Vishing-Angriffen, die Zwei-Faktor-Mechanismen gezielt umgehen. Im Fokus steht unter anderem die Helix-Gruppe, die SharePoint-Umgebungen über Telefonbetrug und anschließende MFA-Registrierung kapert. Parallel warnen Identitäts- und Sicherheitsanbieter vor Rückruf-Phishing und gefälschten Login-Seiten, bei denen Passkeys im Hintergrund manipuliert werden. Während Regulierer wie Hongkong SMS-OTP im […]
Helix: Voice-Phishing und Device-Code-Angriffe auf Microsoft 365 ohne Malware
LONDON (IT BOLTWISE) – Eine neue Angreifergruppe namens Helix soll Daten aus Microsoft-365-Umgebungen stehlen, ohne dabei klassische Schadsoftware einzusetzen. Stattdessen setzen die Täter auf Voice-Phishing (Vishing) und Device-Code-Phishing, um Sitzungs-Token und MFA-Faktoren zu missbrauchen. Für Unternehmen wird dadurch der Schutz der Identitätslandschaft zur zentralen Aufgabe – von Konfigurationen bis zur Mitarbeiter-Schulung. Der Beitrag zeigt die […]
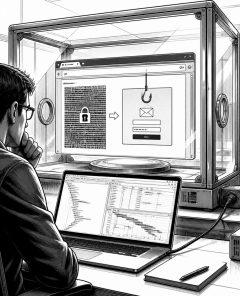
Ghost Phishing: Wie verschlüsselte Seiten Microsoft 365-Angriffe verschleiern
LONDON (IT BOLTWISE) – Eine neue Ghost-Phishing-Welle nutzt verschlüsselte HTML-Seiten, die erst im Browser „lebendig“ werden, nachdem eine anfänglich harmlos wirkende E-Mail bereits die Sicherheitschecks passiert hat. Laut den vorliegenden Analysen basiert der Angriff auf einem Microsoft-Device-Code-Flow, der keine klassische Passwortbeschaffung erzwingt, sondern Zugang über die Browser-Interaktion autorisiert. Für SOC-Teams wird damit der blinde Fleck […]
Device-Code-Attacken und KI-Deepfakes: Betrug explodiert um 1.380 Prozent
BADEN-WÜRTTEMBERG / LONDON (IT BOLTWISE) – Laut Sicherheitsbehörden steigt die Zahl der Device-Code-Attacken in der Region massiv an: +1.380 Prozent im ersten Halbjahr. Betrüger nutzen gefälschte Handelsplattformen, um Anleger mit scheinbaren Gewinnen zunächst zu ködern und dann Auszahlungen zu blockieren. Zusätzlich verstärkt KI den Effekt durch Deepfakes, die Prominente als Werbeträger imitieren. Im Fokus stehen […]
FluBot-Welle über Paket-SMS: Malware stiehlt Bankdaten und trifft nun Ungarn
LONDON (IT BOLTWISE) – Eine neue FluBot-Welle verbreitet sich über gefälschte Paket-SMS und zielt auf Bankdaten. Laut Berichten aus Ungarn häufen sich dort bereits tausende Meldungen betroffener Nutzer. Sicherheitsunternehmen sehen in Deutschland einen deutlichen Trend zu Scams auf mobilen Geräten. Apple arbeitet parallel an einem neuen iOS-Sicherheitsframework, das Social Engineering direkt auf dem Gerät erkennen […]
Device-Code-Phishing trifft Microsoft 365: Angriffe steigen massiv
BERLIN / LONDON (IT BOLTWISE) – Experten warnen vor einem deutlichen Anstieg von Device-Code-Phishing-Angriffen gegen Microsoft 365. Dabei werden keine Passwörter gestohlen, sondern Geräte und OAuth-/Token-Flüsse missbraucht, um Outlook-, SharePoint- und OneDrive-Zugriff zu erlangen. Allein im März 2026 sollen mehr als 340 Organisationen betroffen gewesen sein. Die Betreiber des Ansatzes vermarkten die Infrastruktur zudem als […]
Device-Code-Phishing explodiert: KI-Kits und Token-Diebstahl treffen Microsoft 365
WASHINGTON / LONDON (IT BOLTWISE) – Device-Code-Phishing-Angriffe sind Anfang 2026 im Vergleich zum zweiten Halbjahr 2025 um 1.380 Prozent gestiegen. Hinter der Welle steht ein Phishing-as-a-Service-Angebot, das Microsoft-365-Token automatisiert. Gleichzeitig verschieben Angreifer ihre Kampagnen von E-Mail zu Teams und nutzen KI-generierte, schwer zu filternde Inhalte. Sicherheitsforscher reagieren mit In-Browser-Analyse und Rekonstruktion ganzer Angriffsketten. Device-Code-Phishing gewinnt […]
Device-Code-Phishing nimmt rasant zu: MFA wird über OAuth-Flow umgangen
LONDON (IT BOLTWISE) – Device-Code-Phishing entwickelt sich laut Sicherheitsexperten von einem Nischenproblem zu einer echten Massentransaktion: In sechs Monaten steigt die Attacke um das 37-Fache. Besonders kritisch ist der Umstand, dass Angreifer MFA und Passwortabfragen gezielt über OAuth-Device-Login-Flows aushebeln. Konkrete Kampagnen kompromittieren dabei hunderte Organisationen, während erbeutete Tokens auch nach Passwortänderungen funktionieren. Parallel verschärft die […]
DoH, KI-Chat und npm-Lieferketten: Warum Vertrauen heute der neue Angriffsvektor ist
WASHINGTON, D.C. / LONDON (IT BOLTWISE) – In dieser Woche zeigt sich erneut: Angreifer brechen selten „von außen“ ein, sondern missbrauchen schon vorhandenes Vertrauen—von Browser-Add-ons über OAuth-Device-Flow bis hin zu KI-Chatlinks. Microsoft macht DNS-over-HTTPS auf dem Windows-DNS-Server allgemeingültig, während parallel Search-Hijacks, fileless macOS-Ketten und neuartige Stealer unter Nutzung legitimer Plattformsignale Geld und Zugang abgreifen. Gleichzeitig […]
Kali365: KI-gestütztes Device-Code-Phishing hebelt Microsoft-365-MFA aus
LONDON (IT BOLTWISE) – Kali365 zeigt, wie KI-gestützte Phishing-as-a-Service-Plattformen selbst MFA in Microsoft-365-Umgebungen in Echtzeit umgehen können. Statt klassische Passwörter abzufischen, setzt der Angriff auf Device-Code-Phishing und täuscht Authentifizierungsflüsse so, dass Nutzer selbst Zugriff freigeben. Parallel analysieren Ermittler weitere PhaaS-Angebote, die Einmalpasswörter und Sitzungstoken live abfangen. Der Beitrag ordnet die Technik ein, beleuchtet den Markt […]
FBI warnt vor Kali365: Device-Code-Phishing zur Übernahme von Microsoft-365-Konten
LONDON (IT BOLTWISE) – Das FBI warnt vor Kali365, einem Phishing-as-a-Service (PhaaS), das Microsoft-365- und Entra-Konten über OAuth-Device-Code missbraucht. Angreifer nutzen dabei legitime Authentifizierungsmechanismen, um Session-Token zu erbeuten und Multi-Faktor-Authentifizierung zu umgehen. Dadurch erhalten sie vollständigen Zugriff auf Cloud-Apps – ohne Passwörter stehlen oder MFA-Codes abfangen zu müssen. Für Unternehmen bedeutet das: Strategien gegen Phishing […]
Mobile KI-Phishing treibt Schäden auf 442 Milliarden Euro – Microsoft setzt auf Passkeys statt SMS
BERLIN / LONDON (IT BOLTWISE) – KI-gesteuerte Phishing-Angriffe und Banking-Trojaner erhöhen 2026 den Druck auf Unternehmen und Privatnutzer deutlich: Für mobile Cyberkriminalität werden Schäden von rund 442 Milliarden Euro erwartet. Während Kriminelle mit KI täglich Millionen Nachrichten automatisieren und neue Betrugsformen wie Quishing skalieren, stellt Microsoft die SMS-basierte Zwei-Faktor-Authentifizierung auf biometrische Passkeys um. Gleichzeitig verschärfen […]
 #Sophos
 #AmazonPrime
 #Bestseller

