


LONDON (IT BOLTWISE) – Nach Berichten über Krypto-Diebstähle wird ein Hardware-Implantat in einzelnen Ledger-Wallets als mögliche Ursache diskutiert. Ledger hat laut eigenen Angaben einen autorisierten Hardware-Einbau in betroffenen Geräten bestätigt und fordert den Reseller CryptoBillis zum Verkaufsstopp auf. Medien- und Nutzerbeiträge zeigen demnach kleine Schaltkreise, die unter dem Display angebracht sein könnten. Der Angriff soll sich offenbar über eine Lieferkette verbreitet haben, ohne dass Ledger-eigene Systeme kompromittiert wirken.
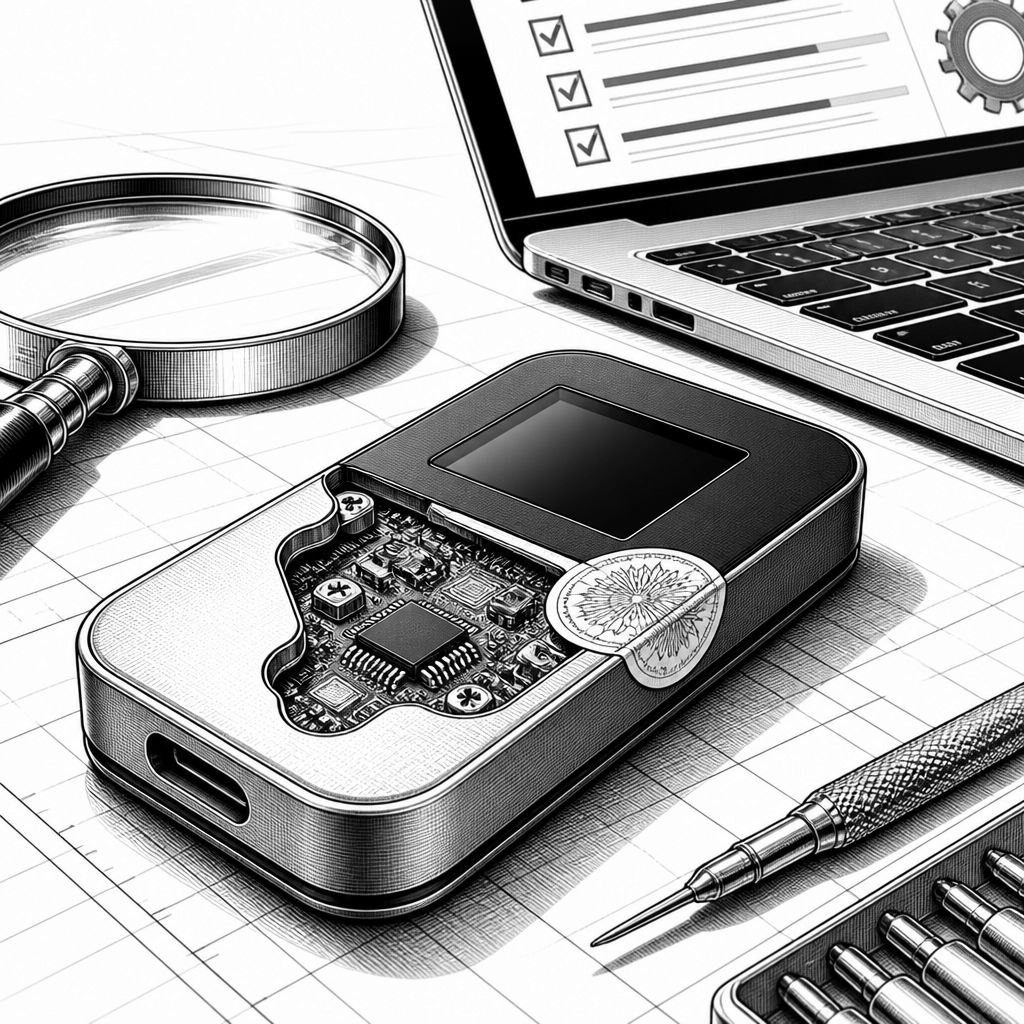
Die Diskussion um kompromittierte Krypto-Hardware-Wallets nimmt eine neue, besonders sensible Richtung: Nach Berichten über entleerte Konten rückt ein möglicher Supply-Chain-Angriff in den Fokus. Laut den zugrundeliegenden Meldungen soll in bestimmten Ledger-Geräten ein „spy implant“ verbaut worden sein, das im Setup-Betrieb und im späteren Alltag eingreift. Diese Art Angriff ist deshalb so gefährlich, weil Hardware-Wallets gerade für ihre Offline-Schutzwirkung bekannt sind – also dafür, Transaktionen ohne permanente Netzwerkverbindung signieren zu können.
Ledger berichtet, dass einige der betroffenen Geräte einen nicht autorisierten Hardware-Einbau enthalten haben. Entsprechend ordnet das Unternehmen das Problem nicht als klassischen „Malware“-Fall ein, bei dem ein kompromittierter Rechner oder eine unsaubere Software die entscheidende Schwachstelle darstellt. Vielmehr lautet die zentrale Annahme: Ein Angreifer hat bereits auf der Lieferkettebene Einfluss genommen – und zwar offenbar über Wallets, die nicht direkt aus dem Ledger-Vertrieb stammen. Die Berichte sprechen zudem davon, dass keine Hinweise auf eine Kompromittierung von Ledger-Systemen vorliegen und dass vor allem Nutzer in Südostasien sowie der Reseller CryptoBillis im Zusammenhang stehen.
Technisch wird das Szenario in den Meldungen recht konkret beschrieben: Nutzer sollen ein Hardware-Implantat gesehen haben, und in Beiträgen auf Plattformen wie X und Threads werden Fotos sowie Videos erwähnt, auf denen ein kleiner Schaltkreis unter dem Display zu erkennen sein soll. Der Mechanismus zielt dabei auf die visuelle Ausgabe ab – das Implantat soll Inhalte abfangen, die auf dem Display angezeigt werden, einschließlich der Seed-Passphrase, die bei der Erstinstallation angezeigt wird. Im Anschluss, so die Darstellung, würde das Implantat über eine integrierte SIM-Karte die Informationen an den Angreifer übermitteln. Genau in diesem Punkt wird der „Offline“-Vorteil einer Hardware-Wallet indirekt ausgehebelt: Wer die Seed-Passphrase besitzt, kann die Wallet unabhängig vom eigentlichen Signaturprozess vollständig kontrollieren.
Marktseitig ist die Zahl der Betroffenen und die Größenordnung des Schadens ein weiterer Belastungstest für das Vertrauen in Hardware-Wallet-Ökosysteme. Laut den vorliegenden Berichten geht es um mehr als 86 Millionen US-Dollar an gestohlenen Krypto-Werten aus hunderten Wallets. Gleichzeitig wird die Reichweite in der Einordnung relativiert: Es gibt demnach „keine Indikation“, dass Wallets betroffen sind, die direkt beim Hersteller gekauft wurden. Diese Kombination – hoher Gesamtschaden bei gleichzeitig eingeschränkter Trefferquote – passt eher zu gezielten Lieferkettenmanipulationen als zu einer breitflächigen Schwachstelle in der Ledger-Software oder im grundlegenden Wallet-Design.
Ledger reagiert mit einer klaren Maßnahme in Richtung des vermuteten Verursachers in der Lieferkette. In den Meldungen heißt es, Ledger habe CryptoBillis aufgefordert, den Verkauf aller betreffenden Wallets zu pausieren, während eine Untersuchung läuft. Für die Praxis bedeutet das: Wer eine Hardware-Wallet in Betracht zieht, muss nicht nur auf Firmware-Updates achten, sondern auch auf die Vertriebswege. In vielen Organisationen wird die Lieferkette für solche Geräte zwar als „erwiesene Vertrauenskomponente“ betrachtet – die aktuellen Hinweise zeigen aber, dass gerade dort technische Vertrauensanker angreifbar werden, wenn Manipulationen vor der Auslieferung passieren.
Für Anwender stellt sich damit vor allem eine Frage: Wie erkennt man, ob ein Gerät kompromittiert wurde, ohne bereits Zugriff auf die Seed-Passphrase zu haben? Ledger soll in den Berichten eine Anleitung bereitgestellt haben, wie man prüfen kann, ob das Gerät manipuliert wurde. Ohne diese Schritte im Detail zu erraten, lässt sich aus dem beschriebenen Angriffsmuster dennoch ableiten, worauf die Prüfung zielen sollte: auffällige Hardware-Bauteile rund um Screen und Gehäuse, Unstimmigkeiten bei der Verarbeitung sowie jede Form von Hinweis auf nicht autorisierte Änderungen. Entscheidend ist dabei die zeitliche Komponente: Wer sein Wallet bereits eingerichtet hat und auf verdächtige Abflüsse stößt, sollte die Situation nicht „abwarten“, sondern die empfohlenen Prüf- und Sicherungsmaßnahmen konsequent umsetzen.
Für die Branche ergibt sich daraus ein größerer technischer und organisatorischer Lernimpuls. Hardware-Wallets sind zwar gegen viele Angriffe resilient, aber sie sind nur so stark wie die Integrität der gesamten Produktions- und Distributionskette. Neben „Secure Element“- oder Signaturmechanismen werden Lieferkettenkontrollen – von Verpackung und Seriennummern bis zu Händlerprozessen – zum gleichrangigen Sicherheitsbaustein. Auch Wettbewerber und Anbieter verwandter Sicherheitskomponenten dürften das Thema nun stärker als End-to-End-Problem betrachten: Nicht nur „Kann das Gerät offline signieren?“, sondern auch „Bleibt die Hardware während Transport und Wiederverkauf unverändert?“
Unterm Strich zeigt der aktuelle Fall, wie schnell sich die Bedrohungslage von klassischen Softwareangriffen zu physischen beziehungsweise supply-chain-nahen Angriffen verschiebt. Wenn ein Implantat tatsächlich die Anzeige des Seed-Setup abgreifen und anschließend per Mobilfunk übertragen kann, ist der Sicherheitswert einer Wallet nicht verloren, weil die Krypto-Funktionen gebrochen wären, sondern weil das Geheimnis bereits „abgreifbar“ wurde. Bis die Untersuchung abgeschlossen ist, bleibt entscheidend, dass Ledger die betroffenen Pfade sauber aufklärt und dass Nutzer die Hinweise zur Prüfung ernst nehmen – gerade dann, wenn das Gerät nicht direkt vom Hersteller bezogen wurde.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Ledger: Verdacht auf Hardware-Implantat nach Berichten über Krypto-Diebstähle" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Ledger: Verdacht auf Hardware-Implantat nach Berichten über Krypto-Diebstähle" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Ledger: Verdacht auf Hardware-Implantat nach Berichten über Krypto-Diebstähle« bei Google Deutschland suchen, bei Bing oder Google News!