


LONDON (IT BOLTWISE) – Ledger bestätigt erstmals offiziell, dass ein betroffenes Gerät ein unautorisiertes Hardware-Implantat enthielt. Der Vorfall steht damit im Zusammenhang mit dem südostasiatischen Vertriebspartner CryptoBilis. Das Unternehmen nennt weiter keine Hinweise auf eine Kompromittierung der eigenen Sicherheitsinfrastruktur und verifiziert auch keine konkreten Verlustsummen. Ob das Implantat tatsächlich die Ursache der gemeldeten Abflüsse war, bleibt zunächst offen.
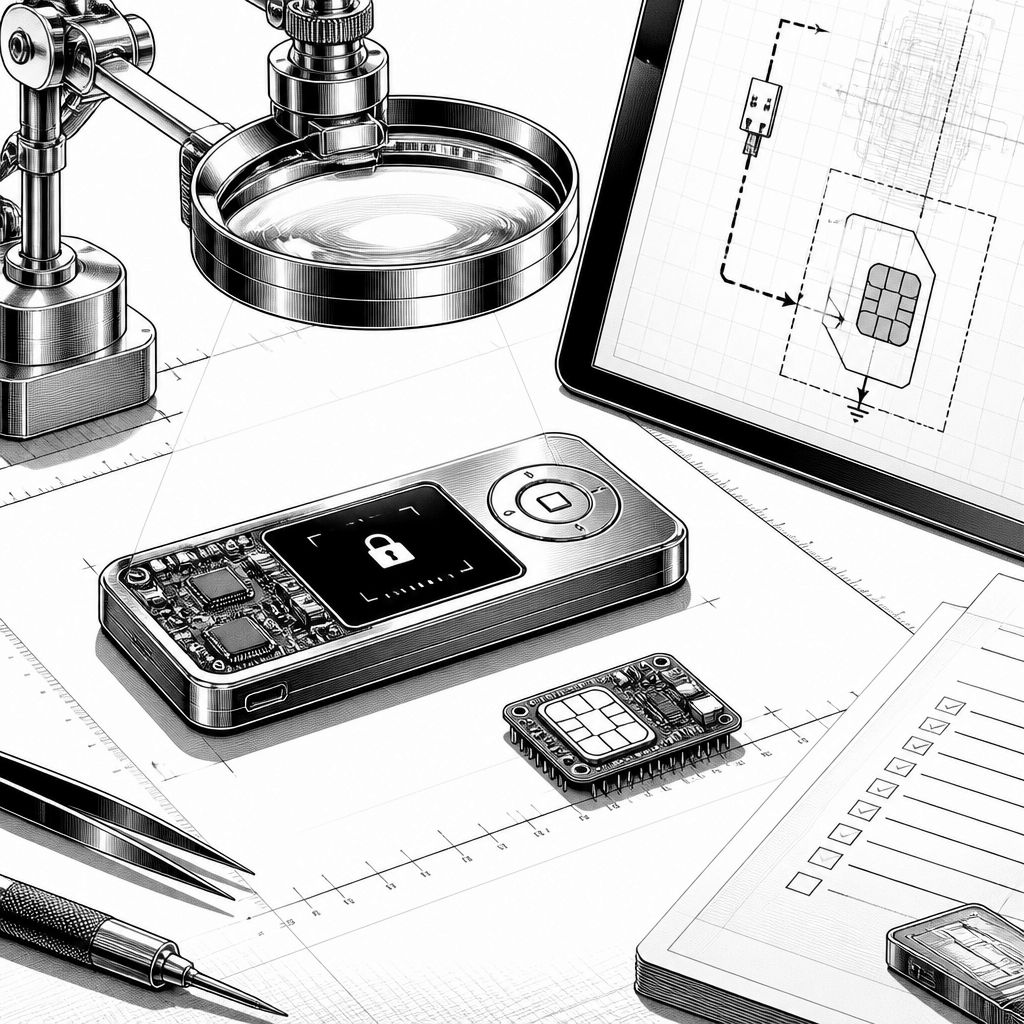
Der Hardware-Wallet-Hersteller Ledger hat erstmals offiziell bestätigt, dass ein Gerät eines betroffenen Kunden ein unautorisiertes Hardware-Implantat enthielt. Damit verschiebt sich die Debatte von spekulativen Warnungen hin zu einem konkreteren Angriffspunkt: eine physische Manipulation an einem Endgerät, verbunden mit dem südostasiatischen Vertriebspartner CryptoBilis. Wichtig ist dabei die zeitliche Einordnung: Berichte über leere Krypto-Wallets hatten zuvor erheblichen Unmut bei Anwendern ausgelöst, während Ledger zunächst keine konkrete Bestätigung zur Art der Manipulation gegeben hatte.
Ledger betont zugleich, dass es weiterhin keine Hinweise auf eine Kompromittierung der eigenen Sicherheitsinfrastruktur gibt. Die laufenden Untersuchungen laufen nach Angaben des Unternehmens in Zusammenarbeit mit zuständigen Behörden sowie der Sicherheitsinitiative SEAL 911. Für die Bewertung der Schadenslage bleibt entscheidend, dass Ledger bislang nicht bestätigt hat, ob das entdeckte Implantat tatsächlich die Ursache für die gemeldeten Vermögensverluste war. Ebenso liegt noch keine konkret verifizierte Verlustsumme vor, was in der Praxis häufig darauf hindeutet, dass Wallet-Zuordnung, Zeitlinien und Forensik-Details noch nicht vollständig abgeglichen sind.
Schon am 9. Oktober 2026 hatte Ledger Berichte über fehlende Vermögenswerte bei Kunden aus dem südostasiatischen Raum aufgegriffen und den malaysischen Wiederverkäufer CryptoBilis aufgefordert, Verkäufe und Auslieferungen einzustellen. CryptoBilis setzte daraufhin den Verkauf sämtlicher Hardware-Wallet-Bestände bis zum Abschluss der Untersuchungen aus. Parallel dazu richtete Ledger eine dringende Handlungsempfehlung an Kunden: Wer in den vorausgegangenen 90 Tagen Geräte über CryptoBilis erworben hat, sollte die aktuell verwalteten Kryptowerte zeitnah auf ein neues Signiergerät übertragen, das eine komplett neu erzeugte Wiederherstellungsphrase verwendet. Für Geräte, die noch nicht eingerichtet wurden, gilt nach der Empfehlung entsprechend: nicht erst nachträglich konfigurieren, sondern das Risiko durch die Einrichtung vermeiden.
Dass die Dimension des Vorfalls über Einzelfälle hinausgehen könnte, unterstreichen unterschiedliche Schätzungen unabhängiger Analyse- und Sicherheitsorganisationen. Während Ledger selbst keine Zahlen bestätigt, beziffern Beobachter den potenziellen Gesamtschaden auf zweistellige Millionensummen. So nannte ein Branchendienst vorläufig mehr als 86 Millionen US-Dollar aus hunderten betroffener Wallets über Bitcoin, Ethereum und TRON. Eine Analyse von Bitquery ordnete den Schaden mit rund 92,9 Millionen US-Dollar ein, verteilt auf 311 Wallets über fünf Blockchains. Weitere Tracking-Ansätze berichteten Summen von über 71 Millionen US-Dollar in einer übergreifenden Markierung von Abflüssen, und andere Plattformen kamen auf Werte im Bereich von rund 93,4 Millionen US-Dollar über Hunderte Adressen. Auch wenn diese Zahlen nicht automatisch die endgültige Gesamtsumme abbilden, zeigen sie ein typisches Muster solcher Angriffe: Sobald eine kompromittierte Einführungs- oder Einrichtungsphase genutzt wird, kann sich ein einmaliger Lieferkettenfehler in vielen Wallets spiegeln.
Technisch wird die Angriffslogik durch dokumentierte Analysen konkreter Gerätevarianten plausibel gemacht. In diesem Kontext beschreibt Mark Karpelès ein modifiziertes Modell vom Typ Ledger Nano X, bei dem hinter dem Bildschirm eine zusätzliche Platine mit Antenne, eSIM und Mobilfunkmodul verbaut war. Das Implantat soll dabei die Datenleitung des Bildschirms abgreifen, während der Nutzer die 24 Wörter umfassende Wiederherstellungsphrase im Einrichtungsvorgang eingibt, und die abgelesenen Informationen anschließend per Mobilfunk weiterleiten. Entscheidend für die Bedrohungswirkung: Eine direkte Verbindung des Computers zum Internet wäre demnach nicht nötig gewesen, weil die Exfiltration über das integrierte Funkmodul erfolgen kann. Karpelès hielt zudem fest, dass das untersuchte Gerät von einem anderen Händler stammte, und auch Tibane Labs untersuchte im September 2026 zwei über japanische Plattformen erworbene Exemplare mit ähnlichen Modifikationen – ohne jedoch eine direkte Verbindung zu CryptoBilis belegt zu haben.
Für die Sicherheitsteams in Unternehmen und Wallet-nahe Teams ist das vor allem eine Erinnerung daran, dass „Secure Element“ allein nicht jede physische Manipulation ausschließt. Solche Eingriffe können Ledgers interne Echtheitsprüfung bestehen, weil der eigentliche Sicherheitschip unverändert bleibt; eine Prüfung erkennt nicht jede Änderung um den Baustein herum. Ein entsprechendes Risiko über OLED-Seitenkanäle wurde bereits 2019 in einem herstellerbezogenen Laborbericht unter der Kennung CVE-2019-14354 beschrieben. Der aktuelle Fall zeigt damit auch, wo die Grenzen klassischer Hardware-Vertrauensmodelle liegen: Sie sind stark, solange der Liefer- und Einrichtungsprozess unverfälscht ist, aber sie brauchen zusätzliche robuste Kontrollen gegen Manipulationen, die genau während sensibler Nutzerinteraktionen ansetzen.
In der Markt- und Betriebsrealität bedeutet das: Wallet-Anwender und Verantwortliche sollten Lieferkettenrisiken mindestens genauso ernst nehmen wie die Software-Seite. Für technische Teams heißt das konkret, die Übergabeprozesse beim Erst-Setup zu betrachten, Abweichungen an Hardware zu erkennen und – wo möglich – die Wiederherstellungsschnittstellen so zu gestalten, dass eine spätere Kompromittierung nicht in den vollständigen Verlust mündet. Gleichzeitig bleibt offen, welche Rolle das konkrete Implantat im Einzelfall spielte und wie groß die Überschneidung zwischen den gemeldeten Verlusten und den Geräten ist, die CryptoBilis in Umlauf brachte. Sobald Ledger die Forensik abschließt, werden sich auch die Lücken in der Verlustverifizierung schließen – bis dahin bleibt die praktikabelste Risikoreduktion die konsequente Migration auf neue Geräte mit neu generierter Wiederherstellungsphrase und das Unterbrechen potenziell kompromittierter Einrichtungswege.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Ledger bestätigt Hardware-Implantat bei CryptoBilis-Fällen – Update zu Verlusten" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Ledger bestätigt Hardware-Implantat bei CryptoBilis-Fällen – Update zu Verlusten" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Ledger bestätigt Hardware-Implantat bei CryptoBilis-Fällen – Update zu Verlusten« bei Google Deutschland suchen, bei Bing oder Google News!