


LONDON (IT BOLTWISE) – Sicherheitsforscher warnen vor einer Android-Firmware-Malware, die bereits ab Werk ausgeliefert wird. Sie läuft mit Systemrechten auf Geräten mit MediaTek-Plattformen und kann weitere Module nachladen, App-Berechtigungen missbrauchen und Partner-Apps heimlich installieren oder entfernen. Das Ziel ist vor allem Werbe- und Klickbetrug über Proxy-Relay-Nodes, die aus scheinbar normalen Endgeräten „zombiehafte“ Botnetz-Knoten machen. Betroffen sind laut Analyse besonders viele Geräte in Mexiko, weitere Länder liegen in der zweiten Welle.
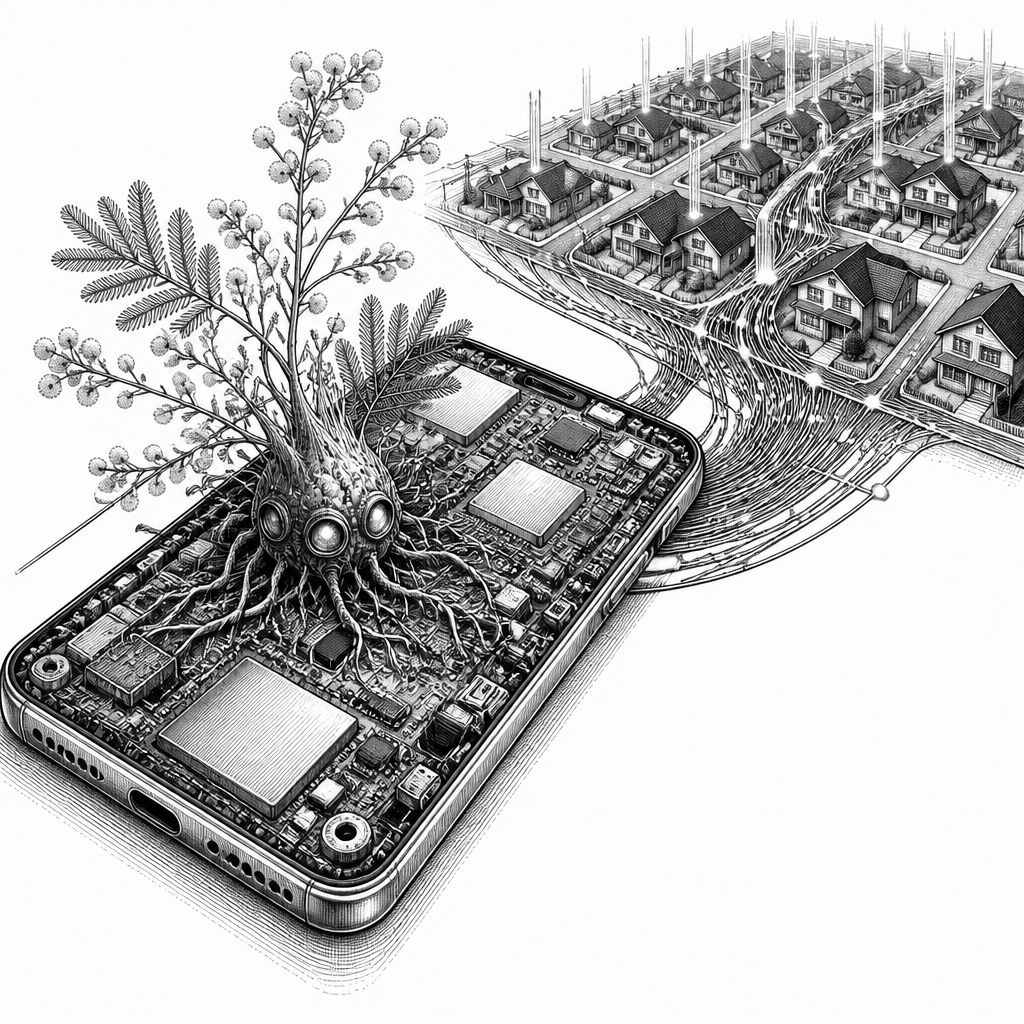
Ausgerechnet bei den günstigsten Android-Geräten wird die Angriffsfläche besonders hart: Eine in der Firmware verankerte Schadsoftware wird laut Bitdefender unter dem Namen „Midnight Mimosa“ verfolgt und soll sich bereits beim Auslieferungszustand einschleusen. Der Kernpunkt ist dabei weniger das klassische Infektionsmuster über App-Downloads, sondern die Tatsache, dass ein vorinstallierter Bestandteil die Kontrolle mit System-Privilegien erhält. Dadurch kann die Malware nicht nur Apps installieren oder deinstallieren, sondern auch Berechtigungen erweitern – etwa für Accessibility-Dienste, Benachrichtigungen und SMS – und anschließend per Fernkonfiguration weitere Codebausteine nachladen. Für Unternehmen und Sicherheitsteams ist das deshalb so kritisch, weil die übliche Annahme „der Nutzer hat die Installation bewusst angestoßen“ bei vorkonfigurierten Systemkomponenten nicht mehr trägt.
Technisch beschreibt Bitdefender einen Prozess in mehreren Stufen: Zuerst holt die Malware eine Remote-Konfiguration von einem externen Server. Danach lädt sie zusätzliche Payloads herunter und führt sie aus, wobei diese Module für Werbebetrug und für das stille Installieren bzw. Entfernen von Partner-Apps ausgelegt sein sollen. Entscheidend ist auch die Flexibilität in der Steuerung: Die vorinstallierte Komponente kann laut Analyse Berechtigungen an jede Android-App-Paket-ID vergeben und damit die nächste Angriffskette passgenau an die Umgebung anpassen. Diese „Dropper“-Logik wird dabei vom eigentlichen Betrug getrennt betrachtet: Die Firmware-Komponente selbst führt nicht die betrügerischen Klicks aus, sondern dient als Startpunkt, während spezielle Dropper-Apps im späteren Schritt das monetarisierende Verhalten auslösen. Damit ähneln die Mechanismen einer taktischen Aufteilung in Bootstrapping (Firmware) und Execution (App-Kette), was die Erkennung erschweren kann.
Für die Werbeökonomie bedeutet das: Die Droper-Apps sollen als vermeintlich harmlose Utility-Anwendungen getarnt sein und echte Werbelogik über ein legitimes Advertising-Software-Development-Kit (SDK) nachladen. Das eigentliche Monetarisierungsziel ist, zusätzlich zu normalen App-Oberflächen eine unsichtbare Fenster-Ebene zu platzieren, die Werbung erfasst und aus Sicht der Werbe-Messung ausliefert. Gleichzeitig erwähnt Bitdefender eine Besonderheit zur Umgehung von Schutzmechanismen: Vor dem Start der Payload deaktiviert die Malware den Google-Play-Store und aktiviert ihn nach der Ausführung wieder. Im Ergebnis wirkt das wie ein Versuch, Play-Integritätsprüfungen bzw. „Play Protect“-Schutzpfade zu unterlaufen, zumindest während der kritischen Phase der Installation und Bereitstellung. Solche zeitlich begrenzten Schutzumgehungen sind in der Praxis schwer zu erkennen, weil sie nicht dauerhaft, sondern in einem schmalen Fenster stattfinden.
Ein weiterer Hinweis betrifft die Lieferkette und die Signatur-Historie. Bitdefender berichtet, dass die Malware auf Geräten gefunden wurde, deren Firmware mit Zertifikaten signiert war, die Shenzhen Zediel Co., Ltd zugeschrieben werden – einem Hersteller von Android-Geräten. Ob der Zertifikatsinhaber selbst in die Deployment-Phase involviert ist oder davon wusste, bleibt laut Analyse unklar. Neben der „Preinstalled“-Natur der Malware deutet das allerdings auf Kompromisse in Prozessschritten hin, die normalerweise als vertrauenswürdig gelten: Build-Pipelines, Firmware-Anpassungen beim Hersteller oder Zwischenstufen beim Laden von Software in das Gerät. Ergänzend verweist Bitdefender auf Überschneidungen mit früher dokumentierten Kampagnen aus dem Android-Ökosystem; so wurden bei früheren Beobachtungen von Doctor Web ähnliche Click-Fraud-Fähigkeiten in modifizierten Anwendungen beschrieben. In diesem Kontext ist die Strategie plausibel: Wenn die Basis (Firmware) kompromittiert ist, lassen sich verschiedene App-Szenarien nachträglich anpassen, ohne dass jedes einzelne Gerät erneut eine klassische „User-Installation“ durchläuft.
Auch die regionale Verteilung liefert ein wichtiges Signal für Betreiber von Werbetechnik und für Security-Teams im Handel: Bitdefender nennt als besonders häufigen Ursprung der infizierten Geräte Mexiko, gefolgt von Frankreich, Italien, den USA und Deutschland sowie weiteren Ländern wie Brasilien, Spanien, dem Vereinigten Königreich, Kanada, Rumänien, Polen und Thailand. Das ist nicht nur eine Statistik, sondern ein Hinweis auf Rollout-Mechanismen: Wenn die Verteilung mehrere Länder abdeckt, spricht das für wiederkehrende Integrationspunkte in Gerätesegmenten oder Distributor-Ketten. Zudem taucht in der Meldung ein Muster auf, das bereits bei anderen „firmware-level“-Backdoors sichtbar wurde: Im späten Vorjahr hatte Kaspersky eine andere Preinstallations-Kampagne mit dem Namen Keenadu auf bestimmten Android-Tablet-Modellen beschrieben, die ebenfalls vor allem auf Werbebetrug zielte. Für die Einordnung ist entscheidend: Preinstalled Malware bildet eine eigene Bedrohungsklasse, weil sie die typischen Schutzannahmen der Nutzeroberflächen und Sicherheitsmechanismen unterläuft.
Genau diesen Punkt macht Bitdefender auch aus operativer Sicht deutlich. In einer normalen App-Sicherheitswelt verlassen sich Abwehrmaßnahmen darauf, dass der Geräteeigentümer die Installation zumindest indirekt mitauslöst – etwa über die Installationsabfrage, Store-Reviews, Play Protect oder die Möglichkeit, eine App später wieder zu entfernen. Bei Root-Komponenten in der Systempartition klappt dieses Modell nicht: Das Unternehmen schreibt, dass eine Betroffenen-Entfernung über das Standard-Deinstallieren nicht ausreicht. Stattdessen sei ein „Firmware-level cleanup“ oder das gezielte Deaktivieren über ADB erforderlich; beides wird für die meisten privaten Besitzer als unrealistisch eingeordnet. Damit verschiebt sich die Verantwortung weg vom Endnutzer und hin zu Herstellern, die Firmware-Versionen korrigieren müssen, sowie zu Marktplätzen und Händlerkanälen, die fehlerhafte Images ausrollen oder zurückziehen. Für Sicherheitsverantwortliche heißt das: Incident Response muss stärker auf Geräteflotten-Handling, Versionserkennung und Vendor-Abstimmung setzen.
Für die nächsten Schritte im Alltag ist die wichtigste Konsequenz eine härtere Prüfung der Gerätemodelle in Beschaffungsprozessen, besonders bei Android-Geräten für bestimmte Aufgaben wie Field-Services, Consumer-Ersatzgeräte oder kostensensible Rollouts. Auch wenn nicht jede Organisation direkt von „Residential-Proxy“-Nutzung betroffen ist, kann der indirekte Schaden über verfälschte Werbeereignisse, manipulierbare Endgeräte und daraus entstehende Reputationseffekte eintreten. Gleichzeitig sollten Unternehmen ihre Schutzarchitektur so planen, dass sie nicht nur auf „App-Level“ reagiert, sondern Anomalien bei Berechtigungen, ungewöhnlicher SMS-/Accessibility-Nutzung, sowie dynamischen Netzwerk- und Werbe-Workflows berücksichtigt. Die Meldung zeigt damit nicht nur eine neue Kampagne, sondern macht ein altes Muster sichtbar: Je näher die Angriffe an die Firmware-Integrität rücken, desto stärker werden klassische Enduser-Abhilfen entwertet – und desto mehr zählt die Vertrauenskette im Herstellungs- und Marktzugang.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Midnight Mimosa: Firmware-Malware in Android-Billighandys als Residential-Proxy" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Midnight Mimosa: Firmware-Malware in Android-Billighandys als Residential-Proxy" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Midnight Mimosa: Firmware-Malware in Android-Billighandys als Residential-Proxy« bei Google Deutschland suchen, bei Bing oder Google News!