


PARIS / LONDON (IT BOLTWISE) – Angreifer haben in Frankreich offenbar hunderte Supermarkt-Kühlanlagen über zentrale Danfoss-Regler fernübernommen. In betroffenen Filialen wurden die Systeme in den Abtau- bzw. Aufheizmodus gezwungen, wodurch Temperaturen von bis zu 50 °C erreicht wurden. Das führte dazu, dass Händler große Mengen Ware entsorgen mussten. CERT-FR fordert Betreiber auf, die betroffenen Controller sofort vom Internet zu trennen oder den Zugriff stark zu filtern.
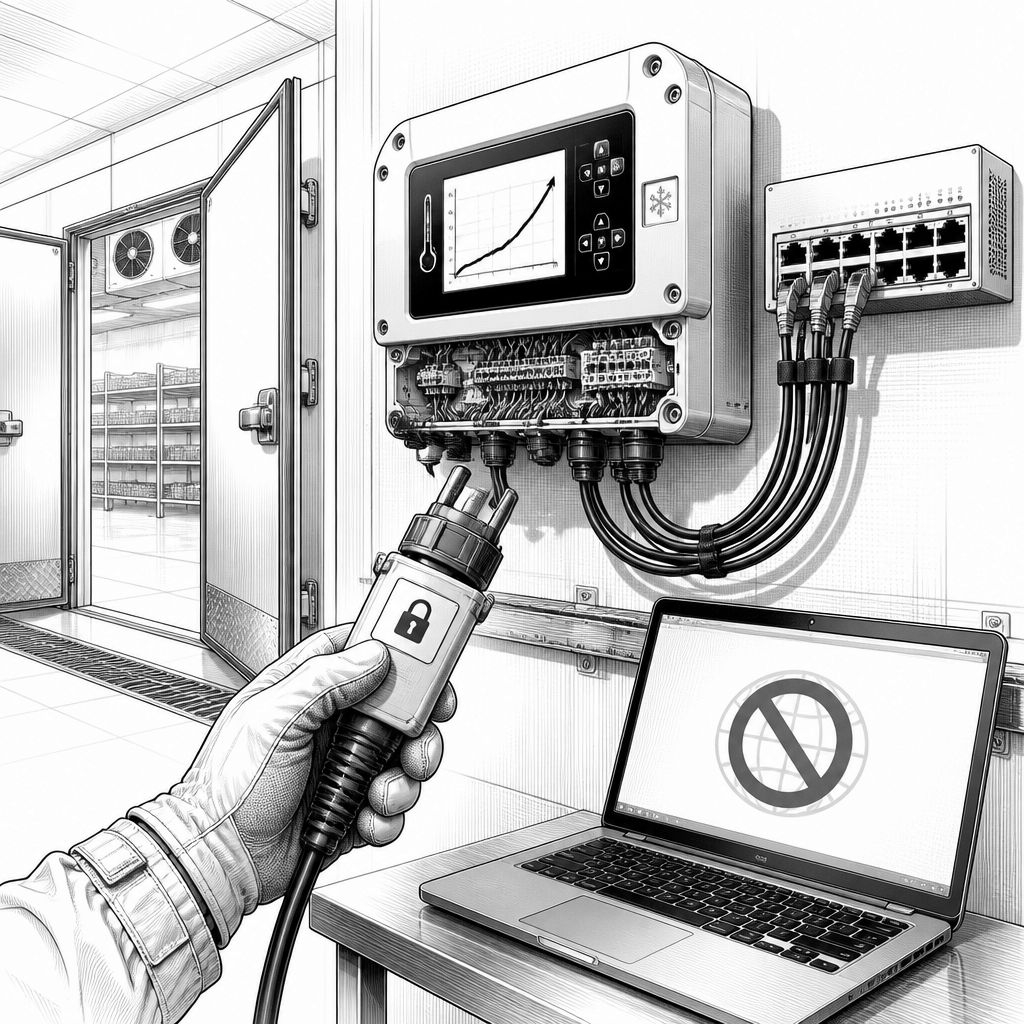
In der Nacht zum 11. Oktober sind offenbar Hunderte Kühl- und Gefrieranlagen in französischen Supermärkten über zentrale Controller-Systeme gestört worden. Mehrere Händler erklärten, dass die Angreifer die Geräte aus der Ferne in einen Abtau- bzw. Aufheizmodus versetzten und dadurch Lebensmittel verdorben oder zumindest nicht mehr sicher beherrschbar waren. Besonders brisant ist dabei nicht nur das unmittelbare Schadensbild, sondern der Weg über die Betriebsführung: In vielen Filialen steuert ein einzelner Regler die Temperatur- und Betriebslogik für eine Vielzahl von Kühlgeräten. Laut CERT-FR betraf der Vorfall dabei zwei Serien von Danfoss-Reglern, die AK-SM und die AK-SC.
Das französische Computer Emergency Response Team CERT-FR, das bei ANSSI eingebunden ist, veröffentlichte am 12. Oktober eine Warnung, die vor allem auf die Abschottung dieser Management-Schnittstellen zielt. In dem Hinweis wird Betreiber konkret aufgefordert, die betroffenen Controller entweder vollständig zu trennen oder den Zugriff so zu filtern, dass sie nicht mehr direkt aus dem Internet erreichbar sind. Dass das kein bloßes „Best Practice“-Schild ist, zeigt der operative Kontext: Ein Regler, der als Remote-Management-Knoten für Wartungsfirmen gedacht ist, erweitert in der Praxis die Angriffsfläche, sobald seine Schnittstelle falsch segmentiert oder „open“ ins Netz gestellt wird. ANSSI-Chef Vincent Strubel bezeichnete den Handlungsbedarf in Medienberichten als dringend, unter anderem mit dem Ziel, die beiden Regler-Serien entweder offline zu nehmen oder den Zugriff sehr eng zu begrenzen.
Wie groß der wirtschaftliche Schaden ausfallen kann, lässt sich bislang nur näherungsweise aus den Händlerangaben ableiten. AFP-, Reuters- und weitere Medienberichte nennen für verschiedene Ketten unterschiedliche betroffene Filialzahlen: Bei Intermarché und Netto werden insgesamt mindestens 300 Standorte über beide Marken genannt. Für weitere Häuser wurden rund 80 Supermärkte für eine größere Kette berichtet, etwa 150 Läden für eine andere Gruppe und außerdem kleinere zweistellige oder dreistellige Größenordnungen für weitere Retailer. Dabei ist die Wirkung nicht gleichmäßig: Ein CEO erklärte, dass in einem großen Teil der betroffenen Filialen die Kaltkette zwar belastet, aber noch stabil genug geblieben sei, sodass nur eine Minderheit Ware nicht rechtzeitig sichern konnte. Andere Händler schilderten hingegen, dass betroffene Produkte komplett entsorgt werden mussten. Diese Differenz ist technisch erklärbar: Entscheidend ist unter anderem, wie schnell Personal und Dienstleister den Moduswechsel bemerken, wie schnell sie den Regler abschalten können und welche Puffer- bzw. Regelstrategien in der Kühlanlage installiert sind.
Technisch wird der Kern des Problems über die Regler-Generationen greifbar. Danfoss erklärte, dass bei den meisten betroffenen Einheiten ältere Geräte im Spiel waren, die keine Software- oder Sicherheitsaktualisierungen mehr erhalten. Genannt wurden zum einen der AK-SM 800 (End-of-Life seit Mai 2021) sowie der AK-SC 355 (abgekündigt bzw. ausgerollt ab 2016). Darüber hinaus gab es Hinweise, dass auch ein aktuelleres Modell, der AK-SM 800A, betroffen sein kann, wenn veraltete Firmware genutzt wird; in dem Zusammenhang wurde eine Paketversion 5.3.x als aktuellster Stand für den 13. Oktober genannt. CERT-FR und Danfoss verweisen dabei auf ein klassisches Muster aus OT-Security: Wo ältere Geräte ohne nachgelieferte Fixes laufen, helfen spätere Patches wenig, wenn die Angriffsseite die Systeme bereits kompromittiert hat oder wenn vorhandene Management-Schnittstellen weiterhin erreichbar sind. Für den AK-SM 800A ist zudem beschrieben, dass ab Version 4.0 eine Funktion namens „Strict Session Control“ standardmäßig aktiv ist und HTTPS erzwingt; das zielt auf ein reduziertes Risiko bei nicht abgesicherten Verwaltungsverbindungen.
Für Betreiber folgt daraus eine Schrittfolge, die CERT-FR in der Warnung in eine klare Reihenfolge bringt: Zuerst soll der Netzwerkzugang auf Service-Provider beschränkt werden. Anschließend wird ein Factory Reset empfohlen, danach das Einspielen aller verfügbaren Sicherheitsfixes, das Ersetzen von Geheimnissen wie Passwörtern und das Prüfen bestehender Konten. Abschließend rät der Hinweis zur vollständigen Neubestätigung der Konfiguration. Besonders wichtig ist dabei der praktische Realismus: Für die abgekündigten Modelle AK-SM 800 und AK-SC 355 gibt Danfoss an, dass es keine neuen Fixes mehr gibt. Für solche Installationen reduziert sich der Hebel damit stark auf Abschottung, konsequente Regelanpassung und den Austausch gegen aktuell gewartete Hardware. Ergänzend wird von Danfoss eine Sicherheitsgrundlinie kommuniziert, die im Kern darauf hinausläuft, Regler nicht direkt aus dem Internet erreichbar zu machen, Default-Credentials zu vermeiden und Remote-Zugriffe über einen zentral verwalteten Einstiegspunkt zu bündeln.
Offen bleibt bislang, wie Angreifer in die Regler gelangten. CERT-FR benannte nach Stand der Berichte keine konkrete Schwachstelle, keine betroffene Firmware-Version und auch keine eindeutigen Indikatoren zur Kompromittierung, die Betreiber zum schnellen „Suchen und Finden“ nutzen könnten. In Medienberichten hieß es, dass ANSSI möglicherweise eine Schwachstelle in von einem dänischen Anbieter gelieferten Softwarekomponenten identifiziert und Kontakt mit dem Hersteller aufgenommen habe, ohne dabei einen CVE oder die verwendete Angriffstechnik abschließend zu belegen. Für den AK-SM 800A wurden allerdings bereits bekannte Sicherheitslücken in der Vergangenheit beschrieben, darunter ein Authentifizierungs-Bypass und eine Command-Injection- bzw. Remote-Code-Execution-nahe Schwäche sowie eine Denial-of-Service-relevante Lücke. Zudem wurde in Forschungsberichten erwähnt, dass Tausende Management-Endpunkte dieses Modells öffentlich erreichbar sein könnten; zugleich wird dort betont, dass die Tests als Laborarbeiten an einer neueren Gerätevariante durchgeführt wurden und keine direkten Aussagen über reale Angriffe auf diese spezifischen Schwachstellen in diesem Kontext gemacht wurden.
Während Frankreich seine Ermittlungen aufgenommen hat, weitet sich der Blick auch auf mögliche Folgeschäden in anderen Ländern. Nach Angaben in Medienberichten hat die Staatsanwaltschaft in Paris ein Verfahren von Amts wegen angestoßen, um die Zahl der Betroffenen zu ermitteln und die Verbindung zwischen dem technischen Angriff und den gemeldeten Schäden zu bewerten. Dazu zählen nicht nur verdorbene Ware, sondern auch Schadbilder an Technik, etwa wenn Geräte in Folge der Manipulation in gefährliche Zustände geraten. Gleichzeitig berichten Threat-Intelligence-Analysten, dass weitere Staaten ebenfalls betroffen sein könnten; dabei werden unter anderem Länder in Europa genannt. Für Unternehmen und Betreiber von Kühlketten ergibt sich damit eine klare Lehre: OT-Umgebungen mit vernetzten Management-Interfaces müssen als eigenes Sicherheitsprodukt behandelt werden – mit konsequentem Netzwerk-Segregationskonzept, „no direct internet exposure“ als Grundregel und einem Lebenszyklus-Plan, der End-of-Life-Geräte nicht nur dokumentiert, sondern operational ersetzt.
Mit Blick auf die nächsten Wochen entscheidet sich in der Praxis, wie schnell die Betreiber betroffene Controller aus dem Betrieb nehmen, wie zuverlässig Firmwarestände geprüft und aktualisiert werden und ob Dienstleister ihre Fernwartungswege nachweislich so absichern, dass nicht nur „Zugriff“ möglich ist, sondern vor allem „Zugriff nur für die richtigen Akteure“. Gerade in Kettenbetrieben mit Hunderten Filialen wird die technische Schadensbeseitigung zwangsläufig mit Prozessfragen zusammenfallen: Wer hat in der Nacht die relevanten Alarme gesehen, wer konnte welche Schnittstelle umschalten und wie schnell ließ sich die Kühlkette wieder stabilisieren? Genau diese Schnittstelle zwischen IT-Management und physischer Verfügbarkeit macht den Vorfall strategisch, nicht nur taktisch. Wer die nächsten Schritte jetzt sauber dokumentiert, schafft außerdem die Grundlage für spätere Audits, Nachweise gegenüber Versicherern sowie eine bessere Risikoabschätzung für die eigene Infrastruktur.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Angriff auf Kühlketten: Danfoss-Controller in Frankreich lassen Frischware auf 50 °C aufheizen" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Angriff auf Kühlketten: Danfoss-Controller in Frankreich lassen Frischware auf 50 °C aufheizen" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Angriff auf Kühlketten: Danfoss-Controller in Frankreich lassen Frischware auf 50 °C aufheizen« bei Google Deutschland suchen, bei Bing oder Google News!