


LONDON (IT BOLTWISE) – Mit RISE with SAP, SAP BTP und SaaS wächst die Verknüpfung zwischen On-Premises und Cloud, und damit auch die Angriffsfläche. Angreifer müssen dafür nicht zwingend Firewalls überwinden: Sie nutzen falsch konfigurierte Vertrauensbeziehungen, Diagnose- und Protokollfunktionen sowie freigegebene Dienstzugänge. Besonders kritisch wird es, wenn Tracing aktiviert ist oder wenn unternehmensweite Kommunikationsbenutzer in der Cloud zu weitreichend sind. Der Beitrag zeigt drei konkrete Angriffswege und erklärt, wie sich die Risiken in Cloud Connector, SAP-Transaktionen und Cloud-Foundry-Workloads reduzieren lassen.
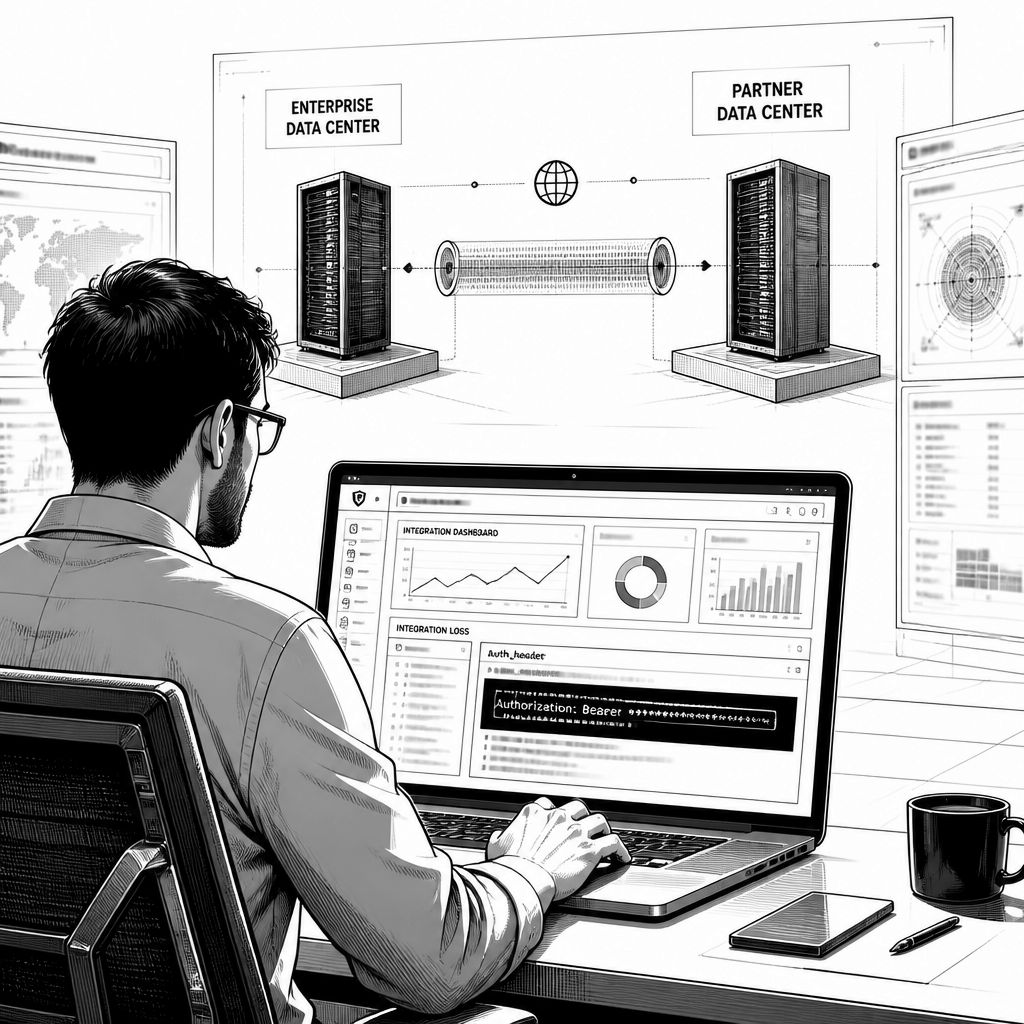
Wer SAP-Systeme im Rahmen von RISE with SAP, der SAP Business Technology Platform (BTP) und SaaS-Lösungen zusammenführt, verschiebt die Sicherheitsarchitektur in Richtung Integration. Die klassische Annahme „ERP liegt hinter der Unternehmensfirewall“ trägt dann nur noch für Teile der Landschaft. Sobald Cloud Connector, RFC-Ziele und gemeinsam genutzte Cloud-Dienste Brücken bauen, entsteht eine neue Angriffsoberfläche zwischen Applikationen, Diagnosetools und Authentifizierungsflüssen. Der Kernpunkt: Viele Angreifer setzen weniger am gehärteten Anwendungskern an, sondern dort an, wo Systeme um Konnektivität und Fehleranalyse ringen – also bei Protokollen, Tokens, Service-Bindings und Verwaltungs-APIs.
Technisch betrachtet werden dabei drei Muster besonders deutlich. Erstens kann der Weg über den SAP Cloud Connector führen: Er verbindet BTP-Anwendungen mit lokalen Systemen als Reverse-Invoke-Proxy und baut dabei ausgehende Tunnel auf. Dadurch sind eingehende Firewall-Ports oft nicht das Engpass-Problem – entscheidend ist stattdessen, ob im Cloud Connector „Tunnel Traffic Trace“ aktiv ist und wer Zugriff auf diese Diagnoseprotokolle bekommt. In dem beschriebenen Ablauf aktiviert ein Administrator für die Fehlersuche das Tracing, danach greift ein Angreifer mit einer Monitor- oder Support-Rolle auf die Protokolldaten zu. Da die Nutzdaten HTTP/REST-Informationen enthalten und Base64-kodierte Basic-Authentication-Header enthalten können, lassen sich die Zugangsdaten so rekonstruieren, dass sich der Angreifer anschließend direkt mit dem internen Anwendungsserver verbindet.
Zweitens zeigt der Beitrag, wie kompromittierte lokale Systeme in Richtung Cloud eskalieren können, ohne dass in der Cloud „von außen“ gebrochene Grenzen sichtbar werden. Der Hebel sind vorhandene Vertrauensbeziehungen, etwa über SM59-RFC-Ziele und OAuth-Client-Konfigurationen, die häufig für Testzwecke oder Integrationsartefakte eingerichtet wurden und in der Produktion verbleiben. Der Ablauf wird dabei konkret: Nach Erhalt von Ausführungsrechten auf einem internen S/4HANA- oder ERP-System findet der Angreifer mit SM59 aktive Verbindungen zu ABAP auf SAP BTP. Über einen Kommunikationsbenutzer mit zu weitreichenden Berechtigungen kann er dann mit einem selbst eingespielten ABAP-Bericht BTP-Verwaltungs-APIs ansteuern. Ergebnis: Er legt einen neuen Kommunikationsbenutzer und einen Geschäftsbenutzer mit erweiterten Rechten an – eine Hintertür, die im Alltag zunächst wenig auffällt, weil die Mechanik über „bestehende“ Vertrauensketten läuft.
Drittens wird die verbreitete Vorstellung relativiert, Unterkonten oder Cloud-Foundry-Bereiche seien automatisch harte Sicherheitsgrenzen. Wenn mehrere Anwendungen Konnektivität und Zieldienste teilen, kann eine Schwachstelle in einer vermeintlich „unwichtigen“ UI5- oder Node.js-Anwendung den Zugriff auf wertvolle Unternehmensdatenbanken öffnen. Der Angriff startet mit einer Remote-Code-Ausführung, zum Beispiel durch Command Injection. Anschließend liest der Angreifer im Container über Betriebssystembefehle die Umgebungsvariable VCAP_SERVICES aus; darin stehen JSON-Objekte mit API-Schlüsseln, Tokens und Passwörtern für die gebundenen Dienste oft im Klartext. Da der gemeinsam genutzte Zieldienst Zugriff sowohl auf ein gering priorisiertes „supplier_prod“ als auch auf „HR_prod“ bereitstellt, kann der Angreifer mit dem HR_prod-Token Abfragen über den vom Cloud Connector bereitgestellten internen Proxy weiterleiten und so HR-Daten wie Gehaltsinformationen, Bankverbindungen und persönliche Unterlagen abziehen.
Für die Abwehr werden im Beitrag mehrere Gegenmaßnahmen aufeinander abgestimmt – und genau diese Kaskade macht das Thema operativ interessant. Beim Cloud Connector lautet der Einstieg: Tracing konsequent deaktivieren, also „Tunnel Traffic Trace“ unter „Tools > Trace“ ausschalten, und die Aktivierung an ein Vier-Augen-Prinzip koppeln. Dazu kommt die Kontrolle der Rechte: Dienstkonten in BTP-Zielen erhalten nur die erforderlichen Funktionsbausteine, ICF-Dienste lassen sich bei Bedarf in SICF abschalten, und Zugriffslisten sollten statt pauschalem RFC-Zugriff auf einzelne Funktionsbausteine verengt werden. Als Prüfmechanismus wird die Transaktion SM20 (Security-Audit-Log) oder ein automatisierter Scan über Assess genannt, um zu sehen, ob SOAP-RFC-Aufrufe aus externen IP-Bereichen blockiert und protokolliert werden.
Im Bereich der Vertrauensbeziehungen setzt die Logik stärker an der „Lebensdauer“ von Konfigurationen an. Statt statischer Passwörter in SM59-Zielen sollen Konzepte wie Principal Propagation eingesetzt werden – etwa über gegenseitige X.509-TLS-Zertifikate oder OAuth-2.0-SAML-Bearer-Assertions. Daneben wird empfohlen, Transporte und Code vor der Migration systematisch zu prüfen: Über Onapsis Control lässt sich der Transportworkflow in SAP TMS, ChaRM oder Rev-Trac einbinden, um Eigenentwicklungen und potenziell unbefugte API-Aufrufe an externe Cloud-Mandanten zu entdecken. Im BTP-Cockpit steht außerdem das Kommunikationsmanagement im Fokus: Benötigte Kommunikationsvereinbarungen werden überprüft und nicht verwendete Szenarien widerrufen, und die Änderungsbelege unter „Benutzerverwaltung“ sollen zeigen, ob in den vergangenen 30 Tagen unbefugt Kommunikationsbenutzer oder Rollensammlungen angelegt wurden.
Für Cloud Foundry und gemeinsam genutzte Ressourcen zielt die Verteidigung auf Segmentierung, Testtiefe und Pfadkontrolle. Der Beitrag nennt als zentrale Maßnahme, Unterkonten mit hohem Schutzbedarf wie HR und Finanzen strikt zu trennen und einzelne Zieldienst-Bindungen nicht zwischen unverbundenen Anwendungen zu teilen. Parallel sollen DevSecOps-Prüfungen in CI/CD-Pipelines Command Injection, SQL Injection und fest codierte Geheimnisse bereits vor der Bereitstellung erkennen. Ergänzend wird im Cloud Connector das Prinzip „so genau wie nötig“ für freigegebene Ressourcenpfade betont: Statt pauschalem Domain-Zugriff sollen exakte URL-Pfade freigegeben werden. Abschließend wird als operatives Qualitätskriterium gefordert, dass in den Audit-Protokollen des Cloud Connectors Anfragen auf nicht autorisierte Backend-Pfade mit HTTP 403 („Forbidden“) beantwortet werden – weil nur so aus einer theoretischen Segmentierung auch messbare Schutzwirkung entsteht.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "SAP-Cloud in Hybridumgebungen: Drei Wege, wie Angreifer laterale Bewegungen starten" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "SAP-Cloud in Hybridumgebungen: Drei Wege, wie Angreifer laterale Bewegungen starten" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »SAP-Cloud in Hybridumgebungen: Drei Wege, wie Angreifer laterale Bewegungen starten« bei Google Deutschland suchen, bei Bing oder Google News!