
LONDON (IT BOLTWISE) – Forschende der University of Toronto beschreiben, wie Online-Werbung als Lieferkanal für „Zero-Click“-Spyware dienen kann. Im Zentrum steht ein System namens Controlium, das Zielpersonen über programmatische Werbeausspielung „mass-profile“ und anschließend anonymisierte Angriffe auslösen soll. Laut den Angaben erfolgt die Infektion innerhalb von Sekunden, ohne dass Nutzer auf Links oder Dateien klicken müssen. Die Vorwürfe zeigen, wie schnell Werbe-Ökosysteme im Hintergrund zu einem sicherheitstechnischen Risikofaktor werden.
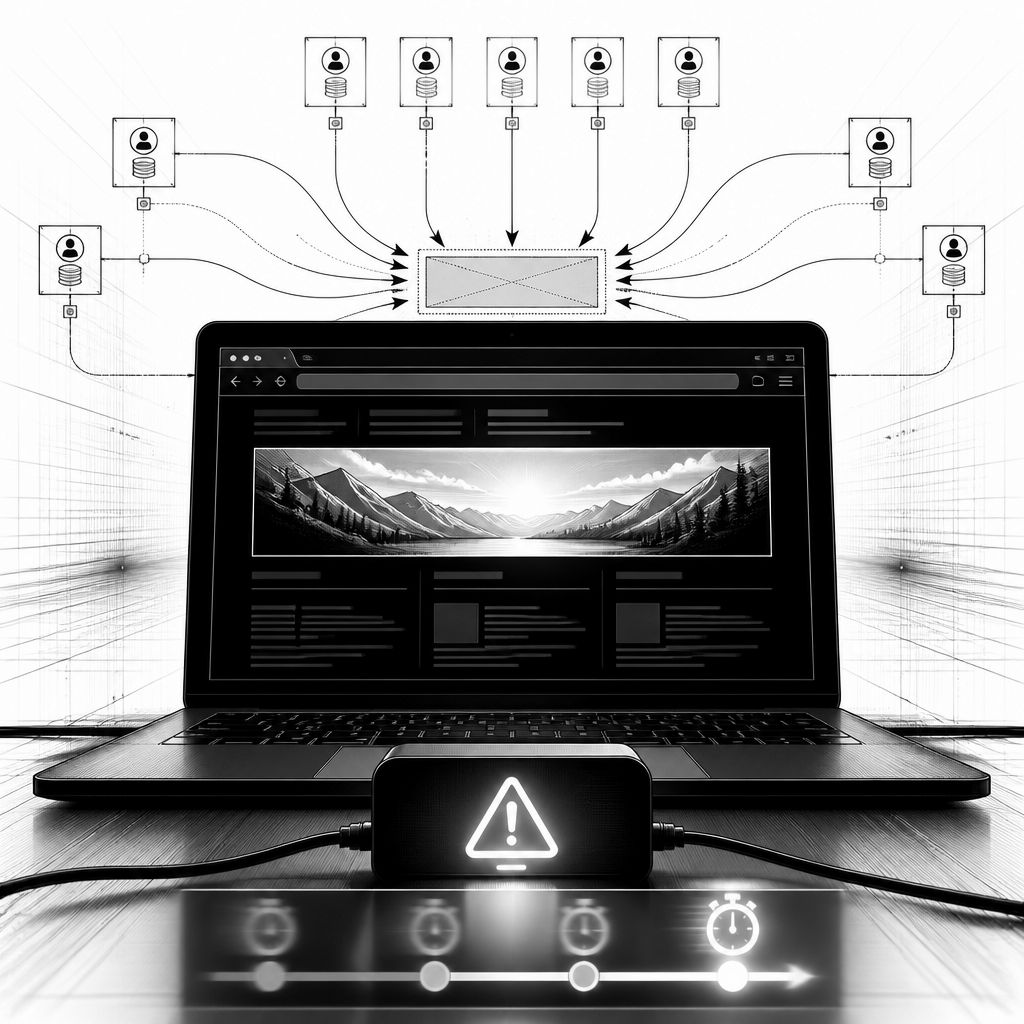
Im Hintergrund einer scheinbar harmlosen Webseitenwerbung soll sich ein kompletter Angriffskreislauf aufbauen lassen: Profiling, gezielte Auswahl eines konkreten Geräts und danach das stille Ausrollen von Schadcode. Laut einem Bericht von Forschenden des „Citizen Lab“ an der University of Toronto nutzt eine spezialisierte Werbeagentur- und Plattformlandschaft den Mechanismus der programmatischen Auktionen, um innerhalb von Sekunden personalisierte Anzeigen auszuliefern. Entscheidend ist dabei die technische Einbindung: Wenn eine Person eine Seite mit Werbebannern aufruft, konkurrieren zahlreiche Anbieter in Echtzeit darum, welche Anzeige für genau dieses Nutzerprofil eingeblendet wird.
Die Untersuchung führt diesen Ablauf auf die Plattform „Controlium“ zurück, die das Unternehmen Discover-Tech laut den Angaben betreibt. Statt dass Nutzer erst aktiv werden müssen, um den Angriff auszulösen, behauptet das Citizen Lab, dass die eingesetzte „Zero-Click“-Spyware ohne Interaktion installiert werden kann. Die Infektionskette soll bereits dann anstoßen, wenn die Zielperson eine „benign“ wirkende, individuell erstellte Anzeige sieht – etwa für ein digitales Spiel oder einen Mobilfunkdienst. Nach Darstellung der Forschenden reicht die Ausspielung der Anzeige aus, um Identitäts- und IP-bezogene Informationen zu erheben und so den weiteren Schritt der kompromittierenden Zustellung vorzubereiten.
Damit verändert sich die Sicherheitslogik gegenüber klassischen Phishing- oder Malware-Szenarien. Bei vielen verbreiteten Angriffswegen hängt der Erfolg davon ab, dass Betroffene auf einen Link klicken, eine Datei öffnen oder zumindest eine Interaktion bestätigen. Hier liegt der Fokus laut Bericht darauf, dass die Auswahl und das Nachladen des schädlichen Codes programmgesteuert ablaufen und der Nutzer nichts davon merkt. Zudem sprechen die Forschenden davon, dass Controlium „mass-profile“ und „deanonymise“ können soll, also Nutzer in großer Zahl erfassen und Anonymisierung rückgängig machen. Für Security-Teams ist das deshalb relevant, weil sich die Detektionspunkte von Endanwenderhandlungen weg in Richtung von Anzeigen-Rendering, Lieferketten und Echtzeit-Datenflüssen verschieben.
Der Bericht skizziert außerdem, welche Zielgruppen potenziell adressiert worden sein sollen: Er wird unter anderem mit Angriffen auf Regierungsvertreter, Journalisten, Geschäftsleute, Aktivisten, Forschende und Botschaftsmitarbeitende in Verbindung gebracht. Dabei geht es aus Sicht des Citizen Lab um „facilitator“-Funktionen, also um die Rolle als Vermittler zwischen Werbeausspielung und Drittsystemen, die anschließend die eigentliche Spyware-Schicht liefern. Konkrete Angaben nennen Funktionen, bei denen das Schadprogramm auf dem Gerät „alles“ zugreifen können soll: Nachrichten, Fotos und E-Mails auslesen, Telefonate aufzeichnen und Mikrofone heimlich aktivieren. Gleichzeitig räumen die Forschenden ein, dass die vollständige Reichweite des Targetings nicht abschließend bekannt ist – ein Punkt, der für die Interpretation der operativen Gefahr wichtig bleibt.
Technisch lässt sich der Kern gut in die Logik moderner Werbetechnologie einordnen: Wenn eine Seite geladen wird, entsteht ein programmatischer Marktplatz in Millisekunden. Dutzende oder sogar Hunderte Unternehmen erhalten dabei Nutzerdaten, die aus Tracking über das Web und aus Geräte-/Kontextsignalen bestehen können. Die Gebote (Bids) basieren laut Darstellung auf dem daraus gebildeten Profil; dadurch kann ein System so selektieren, dass beispielsweise eine bestimmte Zielpersonengruppe ein spezifisches Angebot wie einen Energie-Drink erhält – wobei genau diese scheinbare Werbebotschaft als „Träger“ für den späteren Schadcode fungieren kann, sofern die Person als Ziel ausgewählt wurde. Dass solche Prozesse kaum manuell überprüfbar sind, liegt in der Architektur: Automatisierung ist hier kein Feature, sondern das Funktionsprinzip.
Für den Markt und die Unternehmen folgt daraus eine unangenehme Konsequenz: Selbst Anbieter, die „nur“ im Werbekanal arbeiten, können in einen Sicherheitskontext hineinrutschen, der bisher eher mit Exploit-Lieferketten oder Infrastrukturen für Angreifer verknüpft war. Der Bericht nennt zudem eine Reihe von Regionen und Konstellationen, in denen betroffene Zielgruppen Berichten zufolge erreicht wurden, darunter Länder in mehreren Weltregionen. Daneben werden ergänzende Indizien anderer Forschungsarbeiten erwähnt, die eine Sichtbarkeit der Anzeigen auch in Umfeldern nahelegen, die mit Regierungen, internationalen Organisationen und Sicherheitsinstitutionen verbunden sind. Gleichzeitig bleibt, wie bei vielen OSINT-basierten Untersuchungen, die endgültige Kausalität einzelner Kampagnen und der technische Beleg bis auf Prozesslevel für Außenstehende nicht vollständig offen – die Richtung der Hinweise ist aber klar.
Für die Umsetzung bedeutet das weniger „einfach patchen“, sondern eine systematische Prüfung der gesamten Angabekette rund um Ad-Tech: Wie werden Nutzerprofile gebildet, welche Daten wandern in Echtzeit in Auktionen, und wie wird verhindert, dass Anzeigen als Transportmedium für schädliche Payloads dienen? Zudem rücken Fragen nach Transparenz und Kontrolle in den Vordergrund: Wenn die Auswahlentscheidung innerhalb von Sekunden passiert, müssen Monitoring- und Freigabeprozesse ebenfalls so gestaltet sein, dass sie nicht erst nach dem Ausspielen greifen. Der Bericht fordert entsprechend, dass Cybersecurity-Behörden, Regulierer und Gesetzgeber die beteiligten Akteure untersuchen und die systemischen Risiken adressieren. Wer Anzeigenplattformen betreibt oder in Unternehmensumgebungen Werbedaten verarbeitet, sollte jetzt prüfen, welche Schutzmaßnahmen gegen kompromittierte Werbe-Delivery bereits integriert sind und wo blinde Flecken entstehen.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Zero-Click-Spyware via Online-Ads: Controlium-Mechanismus im Fokus" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Zero-Click-Spyware via Online-Ads: Controlium-Mechanismus im Fokus" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Zero-Click-Spyware via Online-Ads: Controlium-Mechanismus im Fokus« bei Google Deutschland suchen, bei Bing oder Google News!