
LONDON (IT BOLTWISE) – Angreifer nutzen die wachsende Vernetzung im Haushalt, um aus unsicheren Geräten Einstiegspunkte ins Heimnetz zu machen. Schon ein scheinbar banaler Smarter-Kühlschrank kann in der Theorie angreifbar sein, wenn er über App, Cloud oder direkt ins Netzwerk eingebunden ist. Besonders häufig treffen Angriffe nicht die Appliance selbst, sondern den Router als zentralen Datenknoten. Der Text zeigt außerdem, was im Ernstfall passieren kann – von Datendiebstahl bis zur Manipulation von Temperaturregelungen.
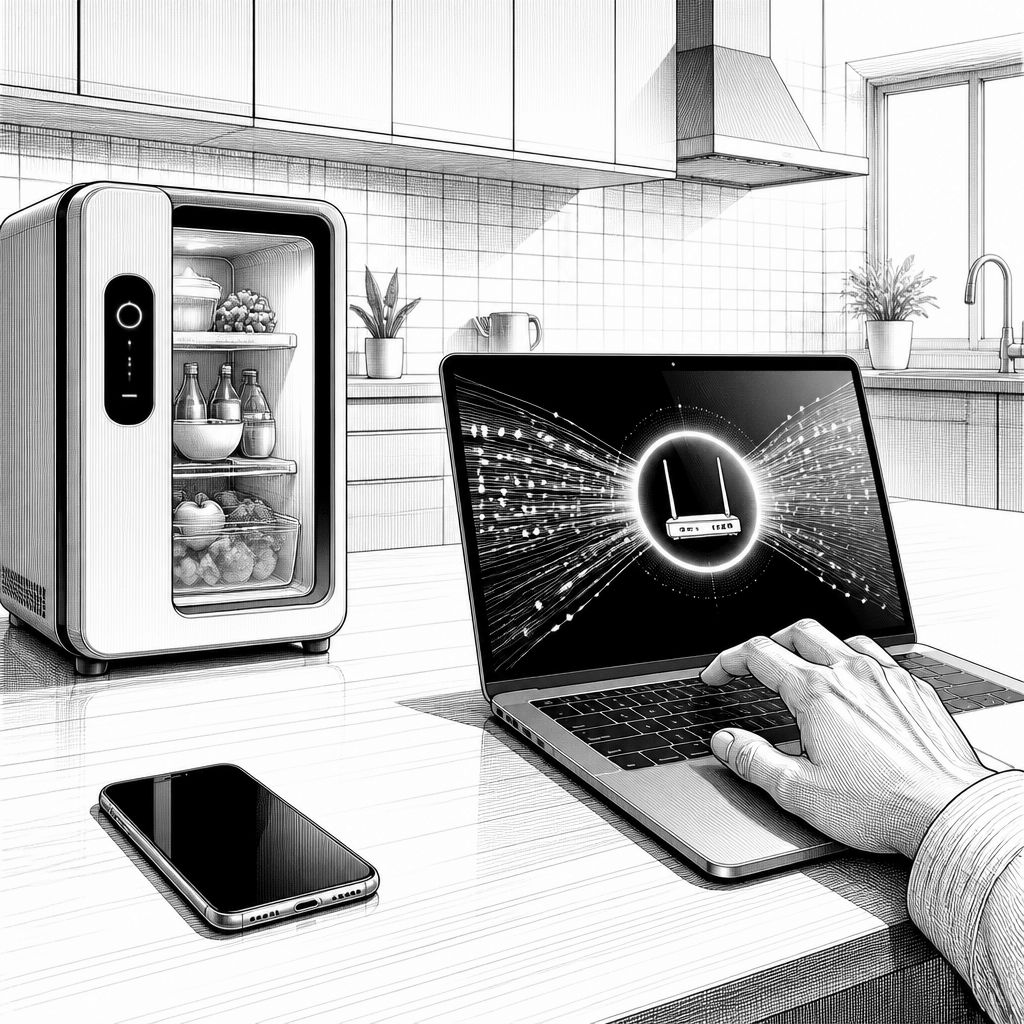
Die Vorstellung, dass ein Hacker sich „in den Kühlschrank einklinkt“, klingt nach Science-Fiction. Technisch betrachtet passt sie aber zu einem klaren Muster: Sobald ein Gerät mit dem Internet verbunden ist – direkt, über eine App oder über Cloud-Services und Home-Netzwerke – entsteht eine zusätzliche Angriffsfläche. Genau diese Entwicklung beschreibt der Beitrag am Beispiel sabotierter Kühlsysteme in französischen Supermärkten und ordnet sie in eine größere Bewegung ein: Was früher weitgehend mechanisch gesteuert wurde, lässt sich heute über Software überwachen und fernsteuern. Für Privathaushalte bedeutet das vor allem eines: Die Zahl potenzieller Zugangspunkte wächst schneller als viele Nutzer ihre Sicherheitsgewohnheiten nachziehen.
Die zugrunde liegende Gefahr entsteht nicht „weil der Kühlschrank intelligent ist“, sondern weil vernetzte Geräte sich verhalten wie kleine Computer mit Kommunikationswegen. In dem Artikel wird das mit einem konkreten Forschungsereignis untermauert: 2015 zeigten Forschende auf einer Hacking-Konferenz in Las Vegas, wie ein Samsung-Smart-Kühlschrank kompromittiert werden kann und dabei Internetverkehr abgezweigt wird, der über das Gerät läuft. Für die Praxis ist entscheidend, wie Angriffe typischerweise priorisiert werden: Oft geht es weniger um das spektakuläre Szenario, „einfach alles auszuschalten“, sondern um das Auslesen sensibler Daten, das Stören von Diensten oder das Nutzen eines kompromittierten Geräts als Sprungbrett in größere Netzsegmente. Besonders relevant wird das, wenn mehrere Systeme im Haushalt ohnehin miteinander kommunizieren.
Welche Geräte sind besonders häufig betroffen? Der Beitrag nennt vor allem Komponenten, die „online“ geschaltet und remote bedienbar sind: Sicherheitskameras, Video-Türklingeln, Alarmanlagen, smarte Schlösser, Thermostate sowie zentrale Heizungssteuerungen. Auch scheinbar harmlose Smart Appliances wie Kühlschränke, Öfen oder Waschmaschinen können verwundbar sein, sobald sie in die weitere Internet-Infrastruktur eingebunden werden. Selbst bei Konsumgütern wie inzwischen internetfähigen Zahnbürsten kann das Risiko entstehen, weil auch hier Firmware, Authentifizierung und Update-Strategien oft nicht im Fokus stehen. Gleichzeitig verschiebt sich der Schwerpunkt in Richtung der Netzwerkbasis: Laut Sicherheitsdaten entfallen mehr als drei Viertel aller Angriffe auf vernetzte Geräte nicht auf die Appliance selbst, sondern auf den Router – die zentrale Verkehrssteuerung im Heimnetz. Das ist ein wichtiger Unterschied, denn der Router ist für viele Protokolle und Routen die „Drehscheibe“, über die sich Reichweite und Sichtbarkeit für Angreifer erhöhen.
Was kann ein Angreifer nach einer Kompromittierung konkret tun? Der Beitrag beschreibt im Kern zwei Rollen: Informationsbeschaffung oder Kontrolle. Bei reiner Informationsgewinnung kann eine Kamera etwa das Innere eines Hauses sichtbar machen, ein Mikrofon-Gerät Audiosignale aufnehmen und ein kompromittierter Router den Datenverkehr offenlegen, der zwischen Endgeräten fließt. Geht der Angreifer in die Kontrollphase, ändern sich die Auswirkungen: Er kann Geräte ein- oder ausschalten, Einstellungen verändern oder Nutzerkonten aus dem Zugriff verdrängen. Bei Thermostaten kann das die Heizleistung beeinflussen; bei gefrorenen oder gekühlten Speichern kann eine Schwächung der Temperaturregelung zu echten Komfort- und im Extremfall Lebensmittelschäden führen. In ernsteren Fällen wird das kompromittierte Gerät zudem zur Brücke in andere Systeme derselben Netzwerkumgebung oder zum Sammelpunkt für persönliche Informationen, die mit Online-Konten verknüpft sind.
Wie weit reicht das Thema über den Haushalt hinaus? Der Artikel stellt die Kette zur Automobil- und Infrastrukturwelt her, indem er auf wiederholt demonstrierte Schwachstellen in vernetzten Fahrzeugen verweist: 2015 übernahmen Forschende remote die Kontrolle über ein fahrendes Jeep-Fahrzeug über das internetfähige Entertainment-System. Das führte dem Beitrag zufolge zur Rückrufaktion von rund 1,4 Millionen Fahrzeugen und zur Ausrollung von Software-Fixes. Nahezu ein Jahrzehnt später wird zudem eine Kia-Schwachstelle beschrieben, bei der Forschende bestimmte Fahrzeuge über die Kombination aus Kennzeicheninformationen verfolgen, aufschließen und starten konnten; die Forschenden hätten die Lücken an Kia gemeldet und die Fehler seien laut Text innerhalb weniger Monate behoben worden, ohne dass es Hinweise auf reale Ausnutzung gegeben habe. Gleichzeitig betont der Beitrag, dass moderne Fahrzeuge und Flugzeuge umfangreiche Sicherheits- und Rückfallsysteme besitzen und kritische Infrastrukturen wie Strom- und Wassernetze typischerweise mehrere Schutzschichten, Monitoring und regulatorische Vorgaben einziehen – damit sind sie nicht „immun“, aber im Vergleich zu einem standardmäßig eingebundenen Heim-Wi-Fi-Netz meist schwerer zu kompromittieren.
Für Verbraucher bleibt damit die praktische Frage: Wie reduziert man das Risiko, ohne sich in Detailwissen zu verlieren? Der Beitrag fasst Empfehlungen zusammen, die in der Security-Praxis seit Jahren gelten, weil sie direkt an die häufigsten Schwachstellen ansetzen. Dazu gehören das Abschalten bzw. Ersetzen von Standardpasswörtern, das Aktivieren von Zwei-Faktor-Authentifizierung (wo verfügbar) und das konsequente Einspielen von Software-Updates. Ebenso wichtig ist das Lifecycle-Denken: Geräte, die keine Sicherheitsupdates mehr erhalten, werden zu dauerhaften Angriffsobjekten und sollten entfernt oder ersetzt werden. Daneben empfiehlt der Text, die meisten Geräte im lokalen Netzwerk zu belassen und Produkte nur dann mit dem „breiten Internet“ zu verbinden, wenn es dafür einen klaren Anlass gibt. Am Ende läuft vieles auf ein einfaches Prinzip hinaus: Je weniger vernetzte Endpunkte im Haushalt existieren, desto kleiner wird die Zahl der möglichen Einstiegspunkte – und desto leichter wird es, die eigenen Regeln durchzusetzen.
Für Unternehmen und Technikverantwortliche ist der Kern des Beitrags zugleich eine klare Architektur- und Betriebsbotschaft: Die Sicherheit eines IoT-Setups hängt weniger an der einzelnen „smart“-Funktion als an der Gesamtkette aus Identität, Netzwerksegmentierung, Firmware-Updatefähigkeit und der Rolle des Routers als zentrales Kontroll- und Beobachtungssystem. Wer im Heim- oder Geschäftsumfeld IoT ausrollt, sollte daher besonders darauf achten, wie Datenpfade wirklich verlaufen, welche Dienste standardmäßig offen sind und welche Geräte im Fehlerfall Zugriff auf weitere Systeme ermöglichen. So wird aus dem Bild „Kann mein Kühlschrank gehackt werden?“ eine nüchterne Frage nach Angriffsflächen, die sich durch saubere Update- und Netzwerkstrategie messbar reduzieren lassen.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Smart-Home-Hack: Wie Angreifer Kühlschränke und andere Geräte kompromittieren" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Smart-Home-Hack: Wie Angreifer Kühlschränke und andere Geräte kompromittieren" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Smart-Home-Hack: Wie Angreifer Kühlschränke und andere Geräte kompromittieren« bei Google Deutschland suchen, bei Bing oder Google News!