
LONDON (IT BOLTWISE) – Angreifer missbrauchen gefälschte CAPTCHA-Abfragen zunehmend, um Nutzer direkt zur Ausführung schädlicher Befehle zu bringen. Laut einer Analyse nutzten 2025 43 Prozent der Phishing-Kit-Angriffe CAPTCHA-Elemente als Tarnmechanismus. Besonders perfide Varianten kombinieren das mit ClickFix, sodass beim Klick ein Befehl in die Zwischenablage kopiert und anschließend über einen Windows-Dialog gestartet wird. Für Anwender wird damit ein vermeintlich harmloser Prüfprozess zum Einstiegspunkt für Malware.
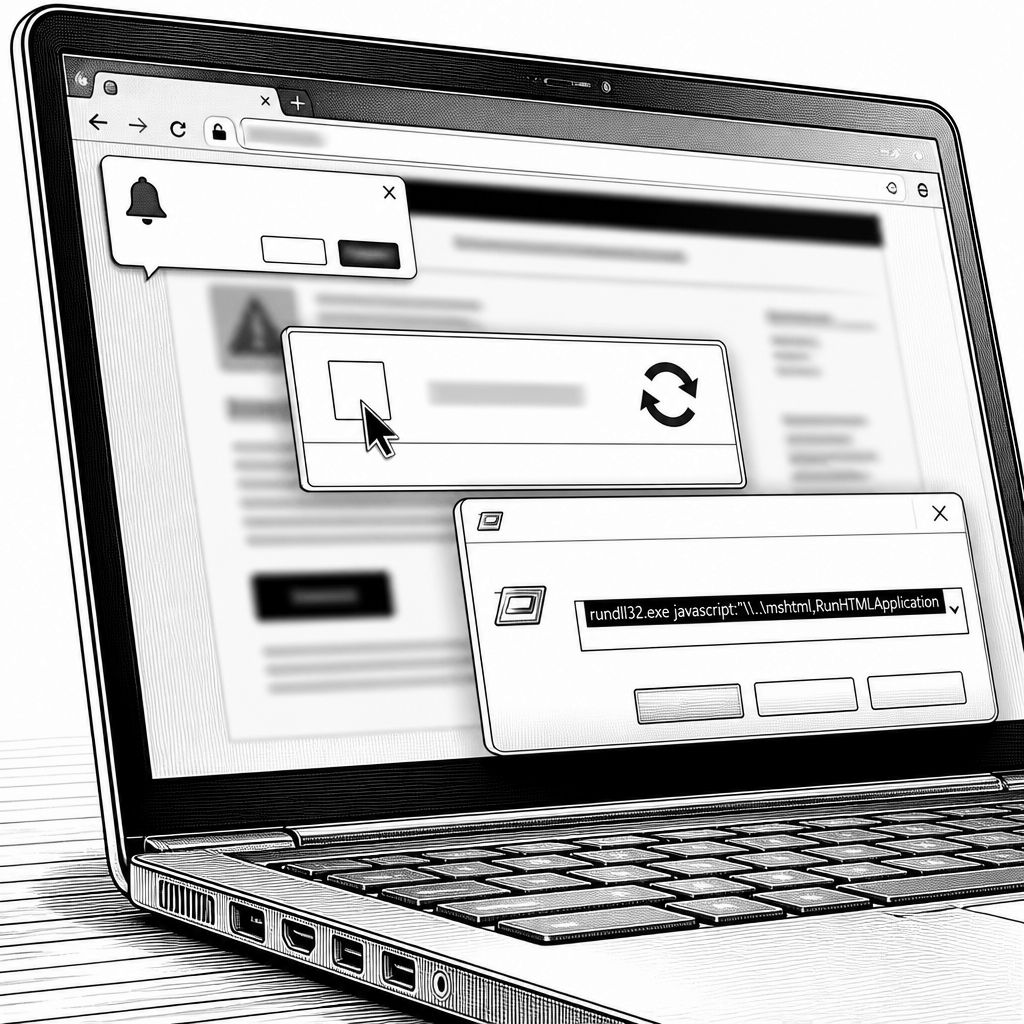
CAPTCHAs gelten im Alltag als robuste Hürde gegen automatisierte Angriffe. Genau dieses Vertrauen nutzen Angreifer inzwischen gezielt aus: Statt Nutzer lediglich „ausreichend menschlich“ wirken zu lassen, verwandeln sie die CAPTCHA-Interaktion in einen Auslöser für schädliche Aktionen. Laut einer Analyse des Sicherheitsunternehmens Barracuda wurden 2025 in 43 Prozent der untersuchten Angriffe mit Phishing-Kits CAPTCHA-Abfragen missbraucht. Damit verschwimmt die Grenze zwischen Benutzerverifikation und Schadensmechanismus – ein Problem, weil viele Sicherheitsteams CAPTCHAs eher als Indikator für „normales Web“ einstufen als für eine echte Bedrohung.
Technisch betrachtet geht es dabei nicht nur um das klassische Umleiten auf eine Phishing-Seite, um anschließend Zugangsdaten abzugreifen. Bei ausgefeilteren Kampagnen verbergen gefälschte CAPTCHA-Mechanismen schädliche Inhalte vor automatisierten Sicherheitsprüfungen, verbreiten Schadsoftware oder lenken Nutzer in Situationen, in denen sie Browser-Benachrichtigungen aktivieren. Solche Benachrichtigungsflüsse sind im Alltag besonders riskant, weil sie wie legitime Systemwarnungen wirken können und Folgeinhalte damit leichter durchkommen. Für die Verteidigung heißt das: Ein „CAPTCHA erscheint auf der Seite“ ist kein ausreichendes Signal mehr, um den Inhalt als harmlos einzustufen.
Besonders auffällig ist die Kombination mit ClickFix. Laut Barracuda führt ein Klick auf ein Kontrollkästchen oder eine Schaltfläche zur Verifizierung dazu, dass im Hintergrund ein schädlicher Befehl in die Zwischenablage kopiert wird. Anschließend fordert die Seite den Nutzer auf, den Ausführen-Dialog von Windows oder ein anderes Systemwerkzeug zu öffnen, den Befehl einzufügen und die Eingabetaste zu drücken. Genau an diesem Punkt wird Social Engineering extrem wirksam: Die Infektion startet nicht dadurch, dass die Schadsoftware sich selbst installiert, sondern weil der Nutzer den Schritt aktiv vollzieht, den die Seite als „letzte Verifikation“ tarnt.
In aggressiveren Varianten reicht nach den Angaben bereits eine einfache Interaktion mit der Seite oder sogar eine Mausbewegung, um den Befehl zu kopieren. Die eigentliche Täuschung verläuft parallel in der Oberfläche: Die Seiten sollen typische Benutzer- und Techniksignale erzeugen, um Misstrauen zu dämpfen, etwa durch Hinweise auf Browserfehler, fehlgeschlagene Dokumentvorschauen, Probleme in Online-Meetings oder „notwendige“ Softwareupdates. Ende September meldete zudem ein weiteres Sicherheitsunternehmen Huntress eine Kampagne, in der vorbereitete Custom-GPTs Nutzer auf ClickFix-Seiten mit gefälschter Cloudflare-Prüfung leiteten. Das unterstreicht, wie stark Angreifer inzwischen den Weg zur Zielseite automatisieren und dabei KI-gestützte Navigationshilfen missbrauchen können.
Für die Erkennung im Unternehmen ist deshalb wichtig, welche Art von Aktion ein CAPTCHA tatsächlich fordert. Echte CAPTCHAs sollten Nutzer nicht dazu anleiten, Befehle auszuführen, Software zu installieren oder Benachrichtigungen zu aktivieren. Ebenso lösen seriöse CAPTCHA-Mechanismen keine unerwarteten Downloads aus und verlangen keinen direkten Input von Passwörtern oder Einmalcodes als vermeintliche „Verifikation“. Wenn nach dem Klick auf einen Link in einer E-Mail plötzlich ein CAPTCHA erscheint, empfiehlt Barracuda daher, die URL zu prüfen und die Herkunft des Links über einen separaten Kanal zu verifizieren. Der zentrale Punkt: Ein CAPTCHA liefert allein keine Aussage darüber, ob eine Webseite sicher ist – entscheidend ist, was die Interaktion technisch und organisatorisch auslöst.
Auch aus Sicht der KI-Entwicklung und der Cyberhygiene verändert sich damit die Prioritätensetzung. KI- und No-Code-Werkzeuge senken die Hürde für professionell gestaltete CAPTCHAs und Phishing-Seiten, weil sie Layouts schneller generieren und Texte in überzeugende Dialogstrukturen bringen können. Das macht die Angriffslogik schwerer an einzelnen Templates festzumachen; stattdessen müssen Kontrollen stärker auf konkrete Nutzeraktionen und Systemfolgen schauen. Ein Blick in Protokolle hilft dabei, besonders wenn Browser-Interaktionen mit ungewöhnlichen Berechtigungsanfragen oder der Aufruf von Ausführungsdialogen korreliert werden.
Für IT-Leitung und Security-Teams ist die praktische Konsequenz klar: Die Hürde „Da kommt ein CAPTCHA“ darf nicht zu einer Passivität führen. Schulen Sie Nutzer gezielt auf den Unterschied zwischen Verifikation und Ausführung, etwa mit Beispielen dafür, wann ein Klick wirklich nur den Zugriff auf eine Seite freigibt und wann er Aufforderungen zum Ausführen, Installieren oder Aktivieren von Benachrichtigungen enthält. Gleichzeitig sollten technische Schutzmaßnahmen stärker dort greifen, wo ClickFix ansetzt: bei Interaktionen, die Zwischenablage und Ausführen-Dialoge missbrauchen, sowie bei der Bereitstellung von „Follow-up“-Schritten, die direkt nach einer Interaktion in den nächsten Schadschritt führen. So bleibt der Angriffsweg nicht nur auf dem Bildschirm sichtbar, sondern lässt sich frühzeitig an der Kette der Systemwirkungen unterbrechen.
Wenn Angreifer CAPTCHAs als mehrstufigen Schalter verwenden, wird aus „Erkennen“ zunehmend „Verhindern“. Das betrifft sowohl Endgeräte als auch Prozesse rund um Link-Freigaben und Posteingangsprüfung. Für die kommenden Monate ist mit weiteren Verfeinerungen zu rechnen, vor allem, weil sich die Tarnlogik ohne sichtbaren Qualitätsverlust in vielen Web-Layouts nachbauen lässt. Wer Security-Teams mit klaren Prüfregeln und nachvollziehbaren Incident-Signalen ausstattet, reduziert das Risiko, dass Nutzer in die Rolle des Ausführers gedrängt werden – genau dort, wo ClickFix den Angriff abschließt.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Gefälschte CAPTCHAs und ClickFix: So entgehen Angriffe Sicherheitschecks" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Gefälschte CAPTCHAs und ClickFix: So entgehen Angriffe Sicherheitschecks" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Gefälschte CAPTCHAs und ClickFix: So entgehen Angriffe Sicherheitschecks« bei Google Deutschland suchen, bei Bing oder Google News!