
SAN FRANCISCO, CA / LONDON (IT BOLTWISE) – Sift ergänzt seine ML-native Betrugspräventionsplattform um die „Fraud Attack Defense Suite“. Die Lösung orchestriert drei Agenten, die Angriffe bereits in der Entstehung erkennen, die relevanten Konten und Transaktionen aufbereiten und passende Playbooks für das Team bereitstellen. Im ersten Monat identifizierte Attack Detection Agent unter anderem einen mehrstündigen 20-fachen Transaktionssprung im Reiseumfeld sowie eine 13-stündige Card-Testing-Welle im Retail. Laut Anbieter wird dabei auf laufende Eventdaten gesetzt und keine zusätzliche Installation oder neue Felder benötigt.
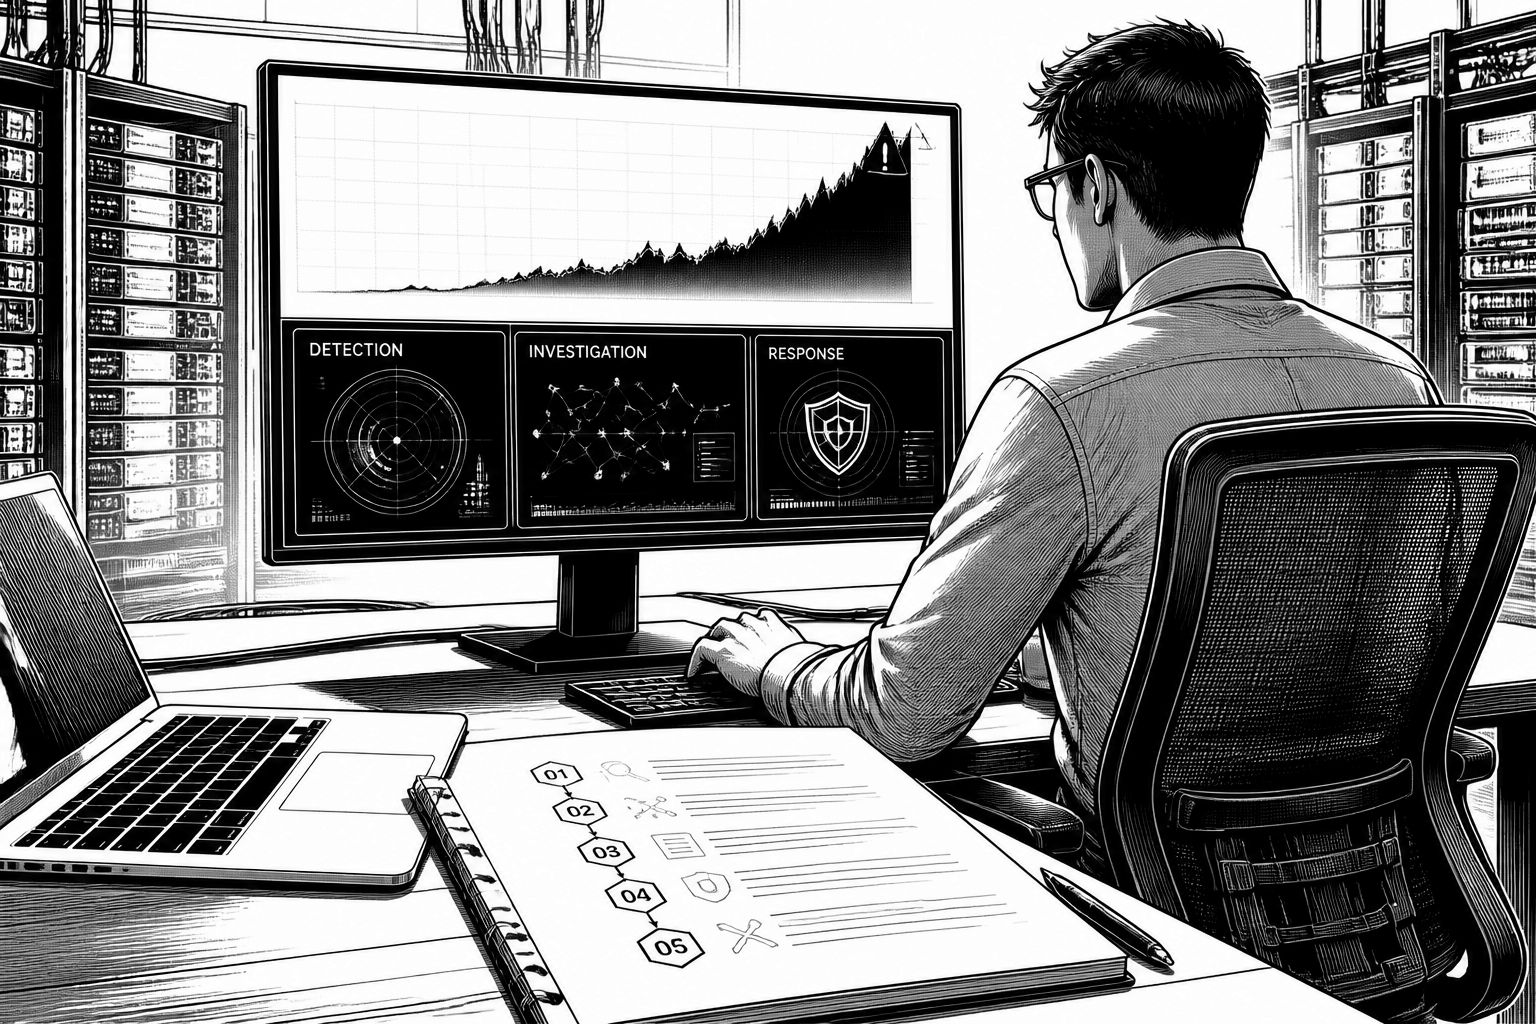
Sift positioniert sein aktuelles Update vor allem als Antwort auf ein organisatorisches Problem im Fraud Operations Center: Koordinierte Angriffe laufen oft in Mustern, die nicht „laut“ genug sind, um über einzelne Kennzahlen oder manuell beobachtete Dashboards sofort auffällig zu werden. Stattdessen wirken sie wie mehrere kleine Bausteine – etwa ein Batch gestohlener Karten mit Mikro-Belastungen, eine nächtliche Welle gefälschter Accounts oder über ein Wochenende langsam ansteigende Chargebacks. Genau diese Lücke adressiert die neue „Sift Fraud Attack Defense Suite“ mit einem agentenbasierten Ansatz, der das Team möglichst früh in den Incident zieht und nicht erst dann, wenn die Auswirkung in Reporting-Zahlen sichtbar wird.
Technisch baut die Suite auf Komponenten auf, die Sift-Kundinnen und -Kunden bereits aus der Plattform kennen. Dazu gehören Sift Score und Workflows, die laut Anbieter Ereignisse in weniger als 150 ms entscheiden, sowie der Risk Activity Agent, der bei Account-Takeover-Recherchen helfen soll. Neu ist vor allem die zusätzliche Schicht, die nicht nur Endzustände bewertet, sondern das Angriffsgeschehen selbst beobachtet. Ergänzt wird das Ökosystem durch den Sift MCP Server (read-only), der Teams erlauben soll, eigene KI-Tools mit den Sift-Daten zu verbinden, ohne dass sie in der Basis-Event-Verarbeitung neue Integrationslogik bauen müssen.
Im Kern handelt es sich laut Anbieter um ein zentrales Orchestrations-Setup aus drei Agenten, die in drei Phasen arbeiten: Attack Detection Agent für das Erkennen, Attack Investigation Agent für das Aufarbeiten und Attack Response Agent für die standardisierten nächsten Schritte. Der Detection-Teil lernt, „wie normales“ Verhalten im jeweiligen Geschäft aussieht – inklusive Zeit-of-Day- und Day-of-Week-Mustern – und löst eine Meldung aus, sobald der Verkehr von dieser Baseline oder den definierten Regeln abweicht. Entscheidend für den Betrieb ist dabei das Deduplizieren: Zusammengehörige Detektionen werden zu einer Alert gruppiert, damit ein koordiniertes Vorgehen nicht die gesamte Queue mit Einzelsignalen flutet. Als Starter Alerts nennt Sift fünf Live-Regeln ab Tag eins: BIN transaction velocity, BIN user velocity, chargebacks, low-value transaction surges und registration velocity.
Für die Ermittlungsphase verändert die Suite den Arbeitsweg der Analysten. Attack Investigation Agent soll aus jedem Alert per „One click“ die Ereignisse öffnen, die dahinterstehen – mit Accounts, Transaktionen und Attributen, die die Fälle miteinander verbinden. Das Ziel ist, aus dem „Zahl ist anders“-Moment herauszukommen und stattdessen ein zusammenhängendes Bild des Angriffs zu erzeugen. In der Response-Phase koppelt Attack Response Agent jeden Alert an ein Playbook mit konkreten Untersuchungsschritten und empfohlenen Aktionen. Sift beschreibt außerdem einen klaren Alert-Lifecycle, in dem eine Person den Status von „open“ über „acknowledged“ bis „resolved“ oder „false positive“ bewegt. Dazu kommt eine durchsuchbare Historie für Audit und Post-Incident-Review – also ein Mechanismus, der die Entscheidungspfade im Nachgang reproduzierbar macht.
Ein zentraler Punkt für den Markteinsatz ist die Setup-Last. Sift betont, dass die Suite auf den Eventdaten läuft, die Kundinnen und Kunden bereits an Sift übermitteln, und dass keine neue Installation, keine neuen Felder und kein zusätzlicher Integrationsaufwand nötig seien. Gleichzeitig bleibt die Suite nicht bei reinen Defaults stehen: Die fünf Starter Alerts sollen zwar sofort nutzbar sein, weil sie aus Branchenbenchmarks abgeleitet wurden, aber die eigentliche Schwellenlogik wird am Ende gegen die eigene Historie des jeweiligen Geschäfts kalibriert. Damit folgt Sift einem Muster, das sich in vielen Fraud-Setups bewährt hat: Erst mit generischen Leitplanken starten, dann in den Betrieb gehen und die Grenzwerte an die eigene Transaktions- und Kundenstruktur anpassen.
Auch die Datenbasis wird als Differenzierung hervorgehoben. Laut Anbieter wird die Suite auf dem Sift Global Data Network betrieben, das durch mehr als 1 Billion Events und Signale aus 34.000 Sites und Apps gespeist werde. Aus dieser Breite soll das System lernen, wie Aktivitäten über Merchants und Branchen hinweg zusammenhängen, während es gleichzeitig die Detection Engine gegen die eigene „Baseline“ des einzelnen Kunden ausspielt. Für Teams, die bislang oft erst über nachgelagerte Zahlen – also etwa über Chargeback-Statistiken oder BI-Reports – von Angriffen erfahren, kann das konkrete Timing den Unterschied machen: Ein Angriff, der noch läuft, ist operativ anders zu stoppen als ein Fall, der bereits in Langzeitmetriken „durchschlägt“.
In den ersten Ergebnissen nennt Sift für den Attack Detection Agent Beispiele aus dem „first month“-Betrieb: Ein mehrstündiger 20-facher Transaktionssprung bei einem Reise-Kunden sowie eine 13-stündige Card-Testing-Spitze bei einem Retail-Kunden. Besonders relevant ist hier, wie Sift die Art der Erkennung einordnet: Laut Anbieter basiert die Detection heute auf statistischen Methoden und nicht auf generativen KI-Ansätzen. Die Besonderheit, so die Argumentation, liege im agentenbasierten Arbeitsmodus – also darin, dass die Lösung die Aufgaben entlang der Prozesskette abarbeitet: vom Alarm bis zur verständlichen Evidenz und den nächsten Handlungsoptionen. Für Unternehmen bedeutet das vor allem eine Verschiebung im Betrieb: Fraud-Teams können stärker auf „Entscheidungen“ fokussieren, während die Kette aus Evidenzsuche und Strukturierung weiter automatisiert wird.
Sift macht zudem deutlich, dass der Ausbau der beiden späteren Phasen in Richtung „reasoning, recommendation und automation“ geplant ist. Bereits verfügbar seien Attack Detection Agent generell im Kern der Plattform sowie Attack Investigation Agent und Attack Response Agent zumindest auf „foundational level“. Für Verantwortliche in der Praxis ist das ein Hinweis, dass die Plattform nicht sofort alle Antwort-Entscheidungen automatisieren will, sondern es den Teams erlaubt, Alert-Sensitivität zu konfigurieren und Response-Schritte schrittweise zu automatisieren, sobald das Vertrauen in Muster und Playbooks wächst. Genau diese kontrollierte Automatisierung dürfte in regulierten oder besonders schadenrelevanten Use Cases der häufigste Einstiegspunkt sein – weil sie den Übergang von manueller Prüfung zu systematischem Ablauf ohne „Big Bang“-Umstellung gestaltet.
Alternativen im Markt existieren meist entweder als regelbasierte Systeme, die in schnellen Angriffsphasen überflutet werden, oder als hochinformative BI- und Datenplattformen, die das „Erkennen“ und „Handeln“ stärker beim Menschen lassen. Sift versucht hier, beides in eine zusammenhängende Operating Layer zu ziehen: Die Detection wird auf laufende Musteränderungen ausgerichtet, die Investigation bündelt die Evidenz und die Response bildet den Prozess in einem Lifecycle mit Playbooks ab. Damit wird die Suite weniger als weiteres Reporting-Tool verstanden und mehr als operative Sicherheitskomponente, die den Zeitpunkt verbessert, an dem Fraud-Teams den Angriffsstrom stoppen können – und damit potenziell auch die Kosten für Analystenzeit reduziert.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Sift erweitert KI-Plattform um Agenten gegen Fraud-Attacken in Echtzeit" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Sift erweitert KI-Plattform um Agenten gegen Fraud-Attacken in Echtzeit" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Sift erweitert KI-Plattform um Agenten gegen Fraud-Attacken in Echtzeit« bei Google Deutschland suchen, bei Bing oder Google News!