
AUSTRALIA / LONDON (IT BOLTWISE) – Die australische Signals- und Cyberabwehrbehörde ASD hat laut eigenen Angaben das Backend einer Amadey-Malware-Operation gekappt. Damit wurde der Zugriff auf rund 180.000 infizierte Rechner weltweit unterbunden, darunter auch Systeme in Australien. ASD beschreibt, dass die Betreiber das Steuerungs-Backend übernehmen konnten, um die betroffenen Opfer-Umgebungen vom Controller zu trennen. Die Maßnahme räumt jedoch nicht mit bereits gestohlenen Daten oder missbrauchten Zugangsdaten auf.
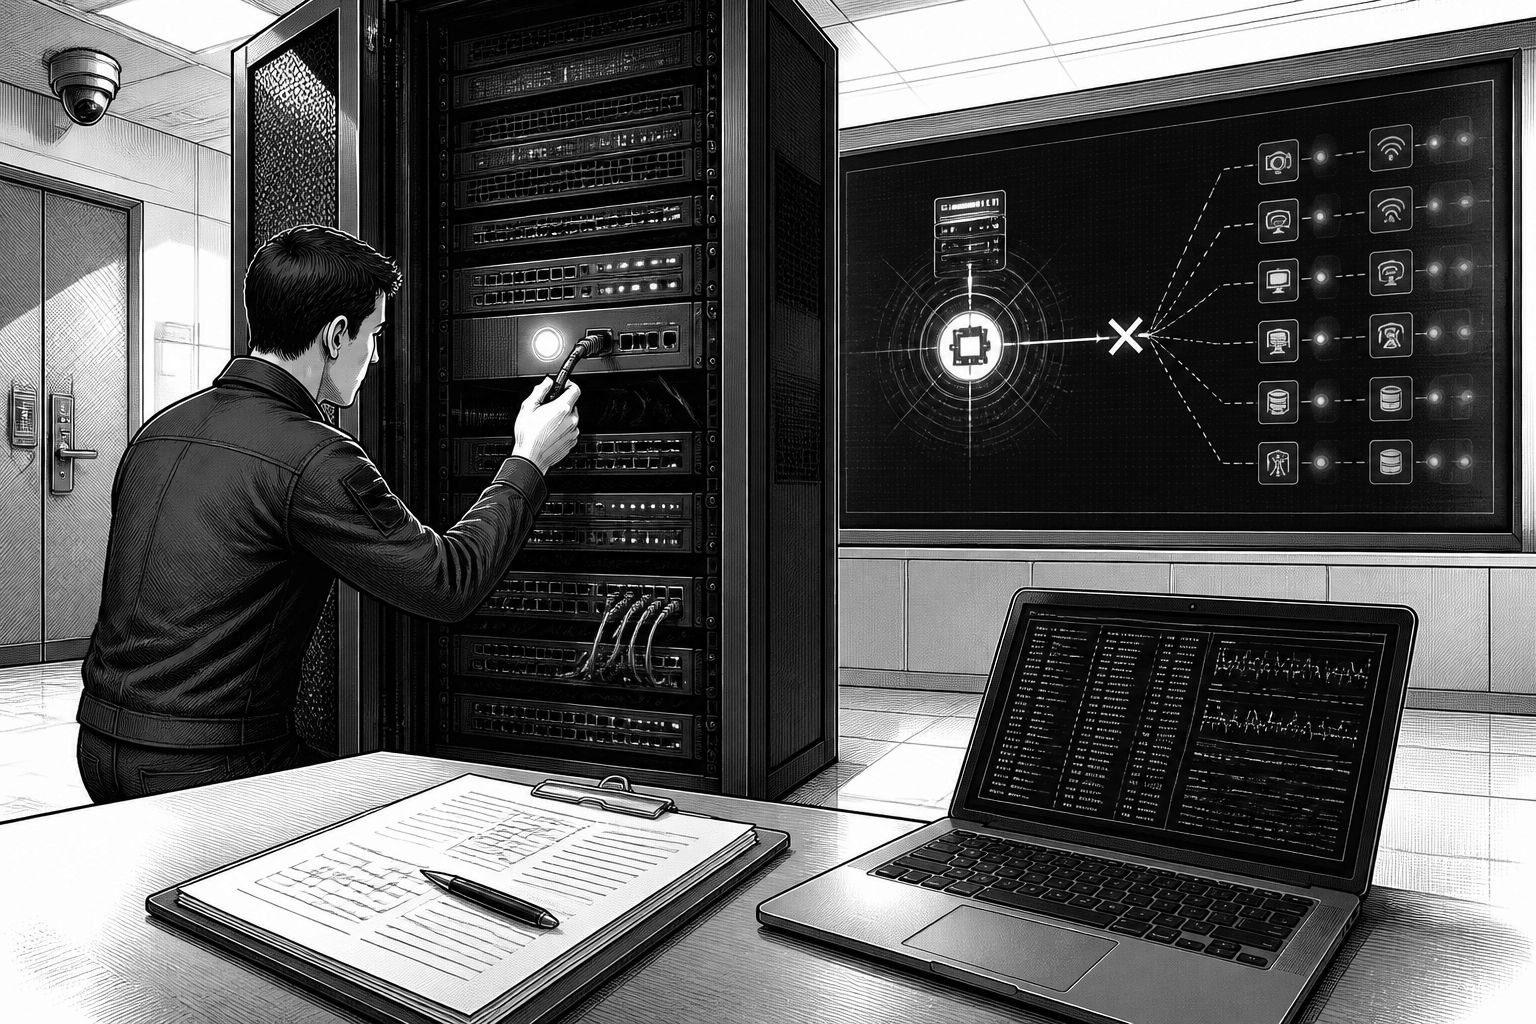
Die Aufräumarbeiten im Cyberraum beginnen für viele Vorfälle erst mit der zweiten Phase: Erst wenn Angreifer ihre Infrastruktur nicht mehr erreichen können, wird aus „Infektion“ wirklich „Kontrollverlust“. Genau an diesem Punkt setzt die aktuelle Maßnahme aus Australien an. Das australische Signals Directorate (ASD) erklärt, dass die Betreiber der Amadey-Malware nicht mehr auf das Backend zugreifen und damit keine Daten aus den betroffenen Systemen abziehen können. Konkret geht es um etwa 180.000 infizierte Computer weltweit, darunter auch Rechner in Australien.
Technisch betrachtet bedeutet das: ASD hat nach eigenen Angaben die Backend-Komponenten der kriminellen Operation erreicht und den Controller von den Opfern getrennt. Damit wird die klassische Command-and-Control-(C2)-Kette unterbrochen, über die infizierte Geräte fortlaufend Anweisungen erhalten und regelmäßig „Reports“ zurückspielen. Die Malware nutzt dabei typischerweise eine Check-in-Logik, bei der infizierte Rechner mit dem C2-Server des jeweiligen „Käufers“ kommunizieren. In der von ESET analysierten Vertriebsform „Malware-as-a-Service“ betreibt offenbar jeder Käufer sein eigenes Control-Panel auf eigenen Servern; die Infektionen melden sich folglich nicht bei einem zentralen Betreiberteam, sondern bei der Infrastruktur des jeweiligen Kunden.
Für die Wirkung der Maßnahme ist entscheidend, was damit nicht automatisch verschwindet. Das Disconnecten eines Controllers verhindert zwar weitere Aufgaben des aktuellen Kampagnenzyklus, löscht aber keine früheren Exfiltrationsversuche. ASD weist zudem in der Einordnung auf einen häufigen Praxisfehler hin, der auch in Analysen großer Sicherheitsanbieter immer wieder auftaucht: Zugangsdaten, die durch Infostealer wie StealC aus Systemen extrahiert wurden, können Monate ungenutzt liegen, bevor Angreifer sie in späteren Angriffswellen wieder aktivieren. Besonders heikel ist dabei, dass gestohlene Session-Cookies unter Umständen das Umgehen einer Multi-Faktor-Authentifizierung (MFA) ermöglichen, weil die Sitzung bereits authentifiziert war, als das Cookie ausgestellt wurde.
Auch das Größenbild macht klar, warum solche Backend-Eingriffe strategisch wirken, aber nicht alles „rückgängig“ machen. In einer Auswertung zu Amadey wurden 53 getrennte Botnetze identifiziert, die demnach keine gemeinsame Infrastruktur teilen. Das heißt: Selbst wenn ein einzelner Betreiber-Cluster gekappt wird, kann ein anderer Käufer weiterhin über eigene C2-Strukturen kommunizieren. Die nächste Frage lautet daher immer: Welche Controller wurden getrennt, und wie viele der betroffenen Opfer gehören exakt zu diesem konkreten Backend? Amadey ist außerdem primär darauf ausgerichtet, weitere Schadsoftware zu installieren, darunter eben StealC als Infostealer. In der Infektionskette spielen häufig eingesetzte Initialvektoren wie gefälschte Software-Updates, geknackte Installer und weitere Malware-Loader eine Rolle.
Das Vorgehen aus Australien fügt sich in ein breiteres Muster ein, das seit einigen Jahren unter dem Begriff „Disruption“ in der internationalen Strafverfolgungs- und Sicherheitsarbeit diskutiert wird. Im Juni wurde Amadey nach Angaben im Kontext einer internationalen Operation bereits gezielt in Teilen gestört: Zwischen dem 15. und 19. Juni wurden Server angegangen, die mit Amadey, StealC und SocGholish verbunden waren. Solche Schritte werden typischerweise in Kooperation zwischen Behörden und privaten Partnern vorbereitet, weil es für das „Abschalten“ oft darum geht, technische Zuständigkeiten, Rechtshilfe und forensische Sicherung zusammenzubringen. Zusätzlich berichtet ASD über einen weiteren Fall: Dabei ging es um einen Hinweis auf zum Verkauf stehende gestohlene Datenmengen in Höhe von 5 Terabytes. ASD beschreibt, dass die Behörde die Daten zerstört habe, bevor sie veräußert werden konnten, inklusive Dokumenten, persönlicher Daten sowie Login-Zugangsdaten.
Für Unternehmen und IT-Verantwortliche liegt die unmittelbare Lehre in der Kombination aus Prävention und Validierung nach dem Ereignis. Wenn Session-Tokens oder Zugangsdaten bereits abgegriffen wurden, reicht eine reine „Antivirus hat geblockt“-Logik nicht; dann müssen Rechte und Sitzungen aktiv neu bewertet werden. Praktisch heißt das: Konten und Sessions sollten nachweisbar neu initialisiert werden, verdächtige Anmeldeereignisse sollten mit Blick auf Zeitfenster und Quellindikatoren überprüft und die betroffenen Systeme nicht nur gereinigt, sondern auch hinsichtlich Persistenzmechanismen erneut getestet werden. Insgesamt zeigt die ASD-Intervention, wie stark der Ausbau offensiver Cyber-Disruptionen wirken kann, wenn Behörden konkrete technische Kontrolle über die C2-Backends erlangen – gleichzeitig macht sie aber sichtbar, warum Incident-Response-Prozesse deutlich weiter gehen müssen als das reine Kappen der aktuellen Kommunikationsstrecke.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "ASD kappt Amadey-Backend: Zugriff auf 180.000 infizierte Rechner blockiert" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "ASD kappt Amadey-Backend: Zugriff auf 180.000 infizierte Rechner blockiert" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »ASD kappt Amadey-Backend: Zugriff auf 180.000 infizierte Rechner blockiert« bei Google Deutschland suchen, bei Bing oder Google News!