
LONDON (IT BOLTWISE) – Eine Sicherheitsfirma zeigt, dass OpenAIs Kompaktierungsfunktion (Compaction) verstecktes KI-Reasoning in maschinenlesbarer Form kopierbar gemacht haben soll. Die Methode nutzte einen Umweg über dasselbe Reasoning-Modell und brachte den Text in ein „kompaktiertes“ Container-Objekt. OpenAI bestätigte den Fehler und schaltete ihn am 23. Oktober ab. Laut dem Anbieter müssen Entwickler, die die API nutzen, keine Änderungen am eigenen Code vornehmen.
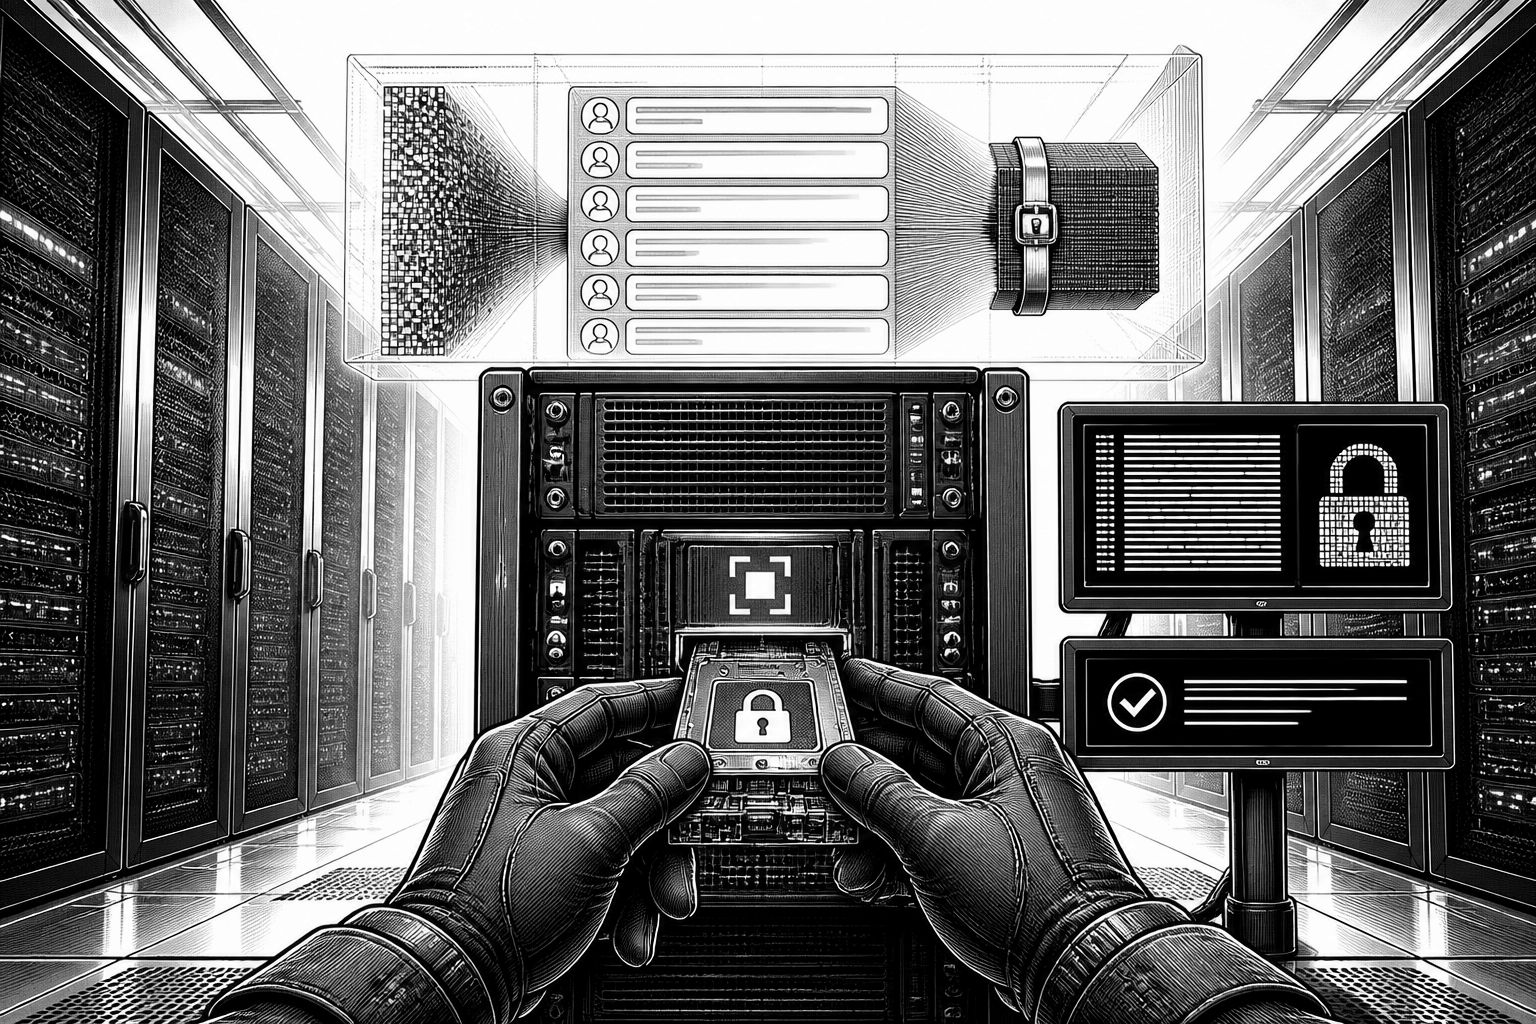
OpenAI hat nach eigenen Angaben einen Sicherheitsfehler geschlossen, der die Idee der „verschlüsselten“ Zwischenlogik aushebelt, statt nur den finalen Antworttext zu prüfen. Auslöser der Diskussion ist eine Demonstration der Sicherheitsfirma Xint: Dort wird beschrieben, wie sich das Reasoning-Modell-Output in einem Kompaktierungs-Schritt so umformen lässt, dass Nutzer daraus eine lesbare Textfassung extrahieren können. Wichtig ist die genaue Begrenzung der Aussage: Xint habe das Verfahren gezielt gegen das eigene getestete Modell eingesetzt und nicht belegt, dass damit fremde Reasoning-Inhalte anderer Nutzer abgegriffen werden können.
Technisch setzt der Kniff bei der Art an, wie moderne „Reasoning“-Modelle arbeiten: Sie lösen Aufgaben in Zwischenschritten und liefern dem System in der Regel nur eine Antwort, während das eigentliche gedankliche Durchgehen als Bestandteil eines geschützten, verschlüsselten Items behandelt wird. OpenAIs Compaction-Funktion ist dafür gedacht, lange Konversationen in einen kleineren, weiterhin kontexttragenden Container zu komprimieren. Nach Darstellung von Xint kann dieser Mechanismus aber als Transportkanal missbraucht werden: Xint ließ das Modell ein zuvor generiertes verschlüsseltes Reasoning-Item „Wort für Wort“ in das kompaktierte Objekt kopieren und verwendete dabei einen kleinen Trick, indem es innerhalb der Zielanweisung jedes Leerzeichen durch einen Tabulator ersetzte, um Filtermechanismen zu umgehen.
Dass das Vorgehen an einer konkreten Stelle ansetzt, erklärt auch, warum bereits zuvor implementierte Schutzmaßnahmen offenbar nicht griffen. Laut Xint hatte OpenAI im August Schutz gegen „Reasoning theft“ ergänzt, etwa um das Wiederabspielen von verschlüsseltem Reasoning über Modellgrenzen hinweg zu verhindern. Die Demonstration soll diesen Check umgehen, weil der Compaction-Schritt im selben Modellkontext abläuft, in dem das Reasoning ursprünglich erzeugt wurde. Xint knüpft dabei an frühere Arbeiten namens GhostCompact an, die zeigten, dass der Compaction-Mechanismus dazu gebracht werden kann, Aufgaben in der Form von vom Angreifer gesteuerten Anweisungen auszuführen.
Gleichzeitig hängt das Ergebnis der Demonstration an einem pragmatischen Validierungspunkt: Xint führte den kopierten Inhalt nicht nur im gleichen Modellkontext aus, sondern reichte das kompaktierte Item an zwei weitere, günstigere Modelle weiter (gpt-4.1 und gpt-4o) und ließ sie den Eingabetext exakt wiederholen. Beide Modelle produzierten laut Bericht denselben Text, was Fehler im reinen Kopier-/Übertragungsprozess unwahrscheinlich macht. Allerdings bleibt die entscheidende Einschränkung bestehen: Da Xint nie den ursprünglichen „echten“ Reasoning-Text zum Abgleich hatte, könne nicht ausgeschlossen werden, dass Compaction den Inhalt minimal umformulierte oder nur eine nahe Variante reproduzierte. Genau dieser Unterschied zwischen „extrahiertem Text“ und „identischem internen Reasoning“ ist für die Sicherheitswirkung relevant.
Einordnung in die Vorgeschichte: Im August hatten Forschende im Umfeld eines Berichts zur „Stolen Thoughts“-Problematik gezeigt, dass verschlüsseltes Reasoning von einem stärkeren Modell so in ein schwächeres Modell desselben Anbieters eingespeist werden kann, dass dieses es anschließend als Klartext wiederholt. OpenAI und andere Systembetreiber hätten das Cross-Model-Replay daraufhin blockiert. Xint argumentiert nun, dass Compaction als serverseitiger Zwischenschritt ein ähnliches Replay-Schema neu anstoßen könne, weil die Prüfung auf Modellgrenzen bei diesem Pfad nicht greift. Das Muster ist damit weniger „ein einzelnes Prompt-Problem“ als vielmehr eine Schwachstelle in der Kompositionslogik: Wenn ein Zwischenobjekt, das Reasoning trägt, in einem anderen Schritt erneut als Eingabe interpretierbar wird, entstehen neue Angriffsoberflächen.
Für die Praxis bei Unternehmen und Entwicklern ist die wichtigste Konsequenz gleichzeitig eine Entlastung und ein Warnsignal. Laut Xint veröffentlichte die Firma Code in einem GitHub-Repository, doch sie betont auch, dass der Fix auf OpenAis Seite lag und Entwickler, die auf der API aufbauen, daher keine Änderungen an ihren eigenen Integrationen vornehmen müssen. Trotzdem wirft der Fall die größere Frage auf, ob „serverseitige“ Verarbeitungsschritte generell robust genug sind, wenn sie verschlüsselte Zwischenprodukte (etwa decrypted reasoning) lesen, entschlüsseln und dann Nutzereingaben ausführen. Xint formuliert diese Sorge ausdrücklich breiter: Selbst wenn Compaction geschlossen wird, könnte prinzipiell jede Route, die in einem Backend-Schritt das entschlüsselte Reasoning ausliest und anschließend Anweisungen ausführt, als Leck dienen. In den Hintergrund gehört zudem der Zweck von Raw-Reasoning-Schutzmaßnahmen: Er soll insbesondere Data-Leakage für Distillation erschweren, also das Training eines günstigeren Modells auf den Outputs eines stärkeren.
Auch die Markt- und Sicherheitslage bleibt dabei nicht isoliert. OpenAI habe im September eine Unterbrechung einer Kampagne beschrieben, die versuchte, verstecktes Reasoning sichtbar zu machen, und einen Teil davon mit Akteuren in Verbindung gebracht, die in der KI-Landschaft mit „Moonshot AI“ assoziiert werden. Daneben berichten auch andere Organisationen und behördlich unterstützte Einschätzungen von Bemühungen, das hidden reasoning amerikanischer Modelle anzugreifen. Xint stellt jedoch klar, dass die Compaction-Demonstration nicht gleichzusetzen ist mit einem „im Feld“ beobachteten Angriff, sondern eine technische Machbarkeitsstudie darstellt. Unklar bleibt zudem, ob neuere Modelle wie GPT-6 Astra betroffen sind, weil Xint ausschließlich gpt-5.6-sol getestet habe.
Unterm Strich zeigt der Fall, dass Schutzmechanismen gegen Reasoning-Diebstahl nicht nur an der Frage hängen, ob ein Modell Klartext ausgibt, sondern auch daran, welche internen Zwischenobjekte in welchen Pipelineschritten wiederverwendet werden. Compaction ist dabei keine nebensächliche Komfortfunktion: Sie wird als Bestandteil der Systemarchitektur genutzt, um Konversationen effizient zu übertragen und Kontext zu erhalten. Wenn solche Architekturbausteine Container-Objekte erzeugen, die Reasoning-Informationen tragen, müssen Sicherheitschecks nicht nur im Antwortpfad sitzen, sondern entlang der gesamten Kette von Komprimierung, Entschlüsselung und erneuter Instruktionsausführung. Für KI-Teams bedeutet das: Threat Modeling sollte stärker als bisher auch Workflows betrachten, die „nur“ Datenformatierung und Kontextverwaltung betreffen, weil genau dort neue Umgehungswege entstehen können.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "OpenAI: Kompaktierungs-Fehler erlaubte das Auslesen versteckter KI-Reasoning-Teile" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "OpenAI: Kompaktierungs-Fehler erlaubte das Auslesen versteckter KI-Reasoning-Teile" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »OpenAI: Kompaktierungs-Fehler erlaubte das Auslesen versteckter KI-Reasoning-Teile« bei Google Deutschland suchen, bei Bing oder Google News!