
LONDON (IT BOLTWISE) – Keystone ordnet nach einem Webseiten-Hack die Zerstörung von 18.835 unverkauften Hardware-Wallets an, die einen kompromittierten Schlüssel für den Echtheitscheck tragen. Angreifer sollen über eine Schwachstelle in einem Drittanbieter-Tool Kundeninformationen und den verwendeten Verifikationsschlüssel abgegriffen haben. Für betroffene Geräte gilt: Nachbestellungen nach dem 20. Oktober dürfen ohne Bestätigung durch den Support nicht genutzt werden. Zusätzlich verkürzt das Unternehmen die Speicherdauer persönlicher Daten von 180 auf 90 Tage.
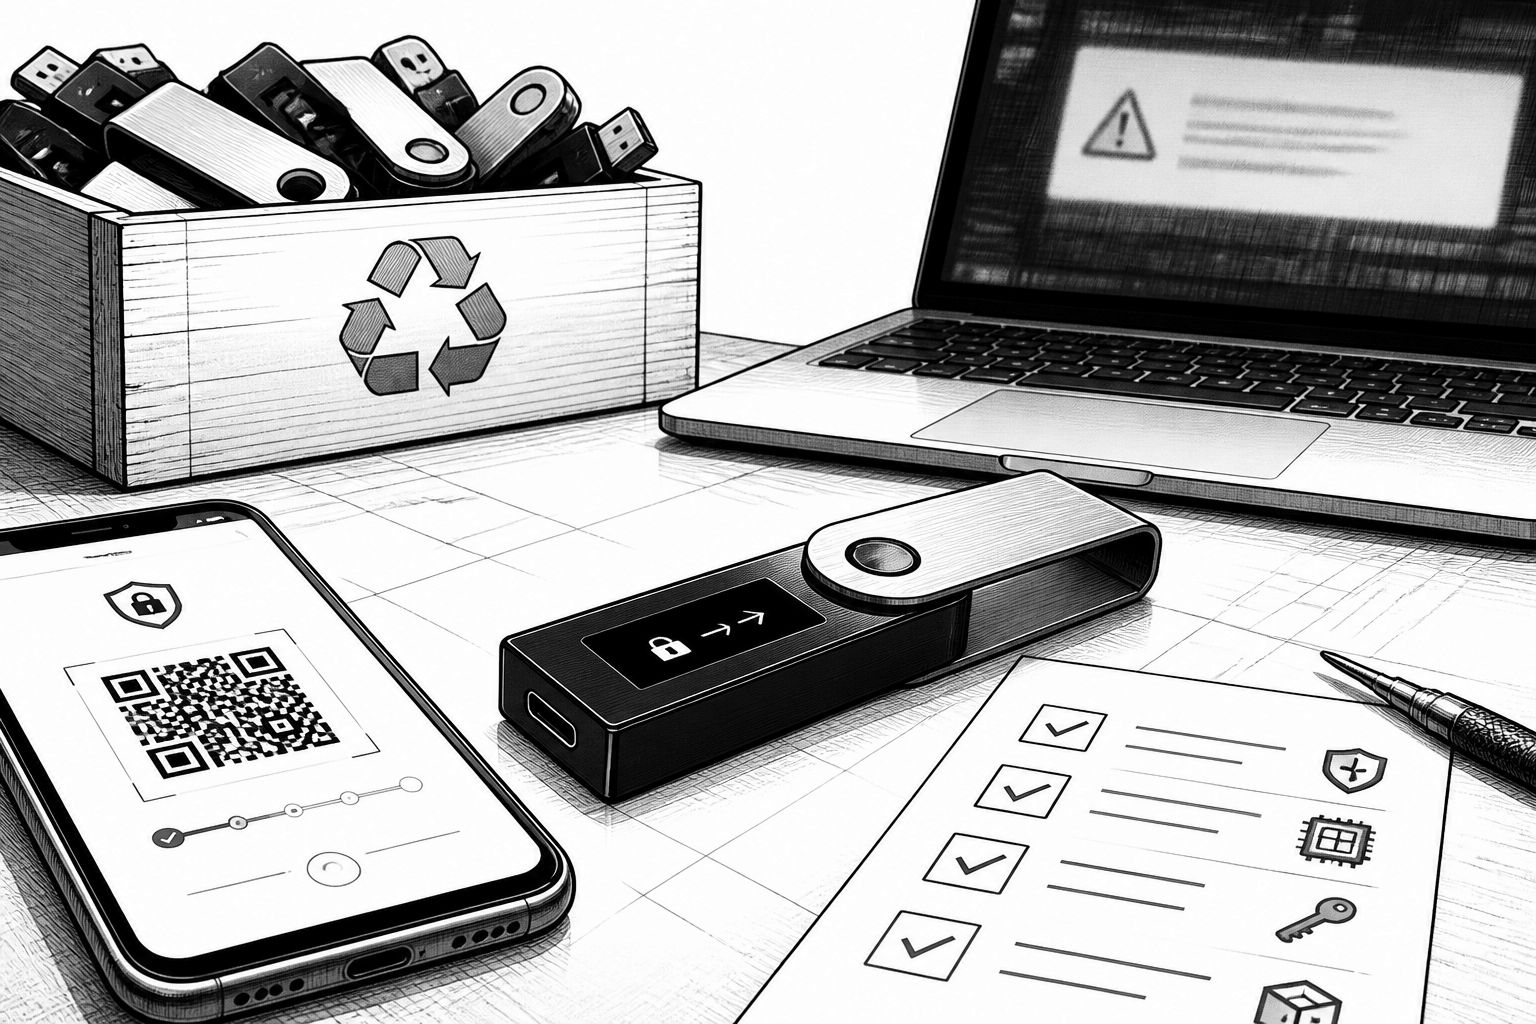
Keystone geht nach einem Sicherheitsvorfall mit ungewöhnlich klaren Konsequenzen vor: Das Unternehmen lässt 18.835 unverkaufte Hardware-Wallets zerstören, weil der Schlüssel, den die Geräte für einen Online-Echtheitscheck verwenden, nach Angaben von Keystone abgegriffen wurde. Entscheidend ist dabei weniger der eigentliche Kontospeicher, sondern der Mechanismus, mit dem Besitzer prüfen, ob ihr Gerät tatsächlich die Keystone-Authentizität trägt. Wer ein gefälschtes Gerät mit dem passenden Schlüssel kauft und dann vertraut, könnte demnach um seine Kryptowährungen gebracht werden.
Technisch beschreibt Keystone den Kern des Problems so: Besitzer scannen mit der Wallet einen QR-Code auf einer Prüfseite, geben danach die Anzeige der Wallet auf der Seite ein. In der Open-Source-Firmware ist die QR-Nutzlast in verschlüsselter Form hinterlegt; das Gerät entschlüsselt sie mit dem in der Produktion eingetragenen Schlüssel. Wenn der Code korrekt ist, wird damit die Existenz des Schlüssels im Gerät nachgewiesen. Keystone betont zugleich, dass dieser Schlüssel nur für den Check genutzt wird und keine Rolle bei Recovery Phrases, der Ableitung privater Schlüssel oder beim Signieren von Transaktionen spielt. Gerade diese Trennung erklärt aber auch die Angriffslogik: Mit einer Kopie des Schlüssels kann jemand die richtigen Codes erzeugen, sodass ein Fälschungsgerät den Online-Test bestehen könnte.
Für die konkreten Vorkehrungen unterscheidet Keystone nach Lieferzeitpunkten. Geräte, die vor dem 20. Oktober angekommen sind und beim Check bestanden haben, dürften demnach als echt gelten und normal verwendet werden. Für Geräte, die nach dem 20. Oktober geliefert wurden und weiterhin den alten Schlüssel tragen, rät Keystone zu Vorsicht: Selbst wenn ein solches Gerät den Authentifizierungsprozess besteht, könne man die Möglichkeit einer Fälschung nicht vollständig ausschließen. Betroffene sollen sich an den Support wenden (Keystone [email protected]) und das Gerät erst nach dessen Bestätigung wieder nutzen. Auffällig: Laut Keystone waren auf der Verifikationsseite zum 27. Oktober zwar Hinweise vorgesehen, die Seite zeigte jedoch keine konkreten Anweisungen.
Der Angriffsweg verlief nach Angaben des Unternehmens nicht über die Wallet-Firmware selbst, sondern über einen Drittanbietermechanismus, der die Website überwacht. Keystone berichtet, dass eine Schwachstelle in diesem Tool ausgenutzt wurde, um Berechtigungen auszubauen; dadurch sollen Angreifer sowohl Kundendaten als auch den Verifikationsschlüssel erlangt haben. Keystone blockierte den Zugriff am 20. Oktober und hat die Schwachstelle seither behoben. Eine weitere Detaillücke bleibt allerdings offen: Keystone nennt keinen Zeitpunkt, zu dem der Angreifer erstmals eingedrungen sei, und es bleibt auch unklar, wo genau der Schlüssel gespeichert war.
Neben dem Wallet-Schlüssel betrifft der Vorfall auch Daten innerhalb des Online-Shops. Keystone hatte die Sicherheitslücke bereits am 24. Oktober offengelegt und dabei berichtet, dass ein Dritter an Versandinformationen gelangt sei. Am 26. Oktober nennt Keystone dann die Reichweite: Es seien 25.964 Käuferdatensätze betroffen, die zwischen 2024 und 2026 über die Keystone-Website gekauft wurden. Die Datensätze enthalten Namen, Kontaktdaten, Versandadressen und Bestelldetails. Payment-Card-, Bank- und staatliche Ausweisdaten seien nach Unternehmensangaben nicht betroffen; ebenso seien Kaufaufzeichnungen über Amazon und weitere Verkaufskanäle nicht betroffen gewesen. Zusätzlich ordnet Keystone 12.873 unbezahlte Checkout-Aufzeichnungen als Vorsichtsmaßnahme in die Antwort ein, die ebenfalls Namen, Kontaktdaten und Versandinformationen enthalten, aber Käufe ohne Abschluss dokumentieren.
Für den Datenschutz setzt Keystone ebenfalls an: Das Unternehmen räumt ein, dass einige Löschungen automatisiert durch ein selbst gebautes Werkzeug nicht zuverlässig funktioniert hätten. Zwar hatte Keystone zugesagt, Versandinformationen 180 Tage nach Bestellung zu löschen, doch fehlgeschlagene Löschungen seien nicht rechtzeitig erkannt worden. Deshalb verkürzt Keystone die Speicherdauer persönlicher Daten nun von 180 auf 90 Tage und fordert Shopify zur Löschung von Daten an, die älter als 90 Tage sind; abgeschlossen sein soll das laut Zeitplan bis zum 3. November. Bis zum 27. Oktober habe die Privacy Policy noch 180 Tage vorgesehen, zudem informiert Keystone betroffene Kunden per E-Mail und plant eine Seite, auf der Nutzer prüfen können, ob ihre Informationen betroffen waren.
Für Anwender sind vor allem zwei Punkte entscheidend, weil sie die praktische Risikolage prägen: Erstens steht die Frage im Raum, wie Besitzer erkennen können, welches Schlüssel-Setup ein konkretes Gerät trägt. Keystone hat hierzu noch keine eindeutige Methode genannt, und auch was mit Coins ist, die bereits an ein Gerät mit altem Schlüssel gesendet wurden, bleibt bislang offen. Zweitens versucht Keystone die Social-Engineering-Gefahr einzudämmen: Das Unternehmen warnt, dass Angebote für Rückerstattungen, Ersatzgeräte, Rückrufe oder Hilfe beim Umziehen von Kryptowährungen per Telefon, Text oder E-Mail als Scam zu behandeln sind. Wer außerdem eine Recovery Phrase eintragen soll, sollte das grundsätzlich als Warnsignal sehen, und Links statt der offiziellen Domain keyst.one sollen vermieden werden.
Industrieseitig zeigt der Fall, wie verwundbar selbst vermeintlich isolierte Sicherheitsmechanismen sind, sobald ein Validierungsweg kompromittierbar wird. Keystone handelt zwar konsequent mit dem Austausch des Schlüssels in neuen Geräten und der Zerstörung bestehender Lagerbestände, doch die Nutzerrealität bleibt komplex: Geräte lassen sich nicht einfach auf den neuen Schlüssel umstellen, weil der Schlüssel bei der Herstellung in den Geräten geschrieben wird und nicht ausradierbar oder neu beschreibbar ist. Damit verschiebt sich der Schwerpunkt von „Hardware wird sicher“ hin zu „Hardware bleibt nur sicher, wenn der Validierungs- und Vertrauenspfad zuverlässig bleibt“ – und genau hier liefert der Vorfall eine direkte Lehre für Hersteller von sicherheitskritischen Krypto-Assets.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Keystone sperrt Geräte-Schlüssel nach Hack: 18.835 Wallets werden zerstört" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Keystone sperrt Geräte-Schlüssel nach Hack: 18.835 Wallets werden zerstört" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Keystone sperrt Geräte-Schlüssel nach Hack: 18.835 Wallets werden zerstört« bei Google Deutschland suchen, bei Bing oder Google News!