
LONDON (IT BOLTWISE) – Go hat mit den Versionen 1.27.3 und 1.26.10 einen Notfall-Blockfilter in den Zertifikatsprüfer eingebaut. Der Filter verhindert Verbindungen, sobald eine Zertifikatskette über acht bestimmte Zwischen-CA-Schlüssel läuft. Betroffen sind Programme, die direkt mit Go prüfen, ebenso wie macOS- und Windows-Pfade, die die Prüfung an das Betriebssystem übergeben. Laut Go erfolgt die Sperre wegen „specific security concerns“; als Workaround bleibt nur das schnelle Upgrade, ohne dass sich der Filter abschalten lässt.
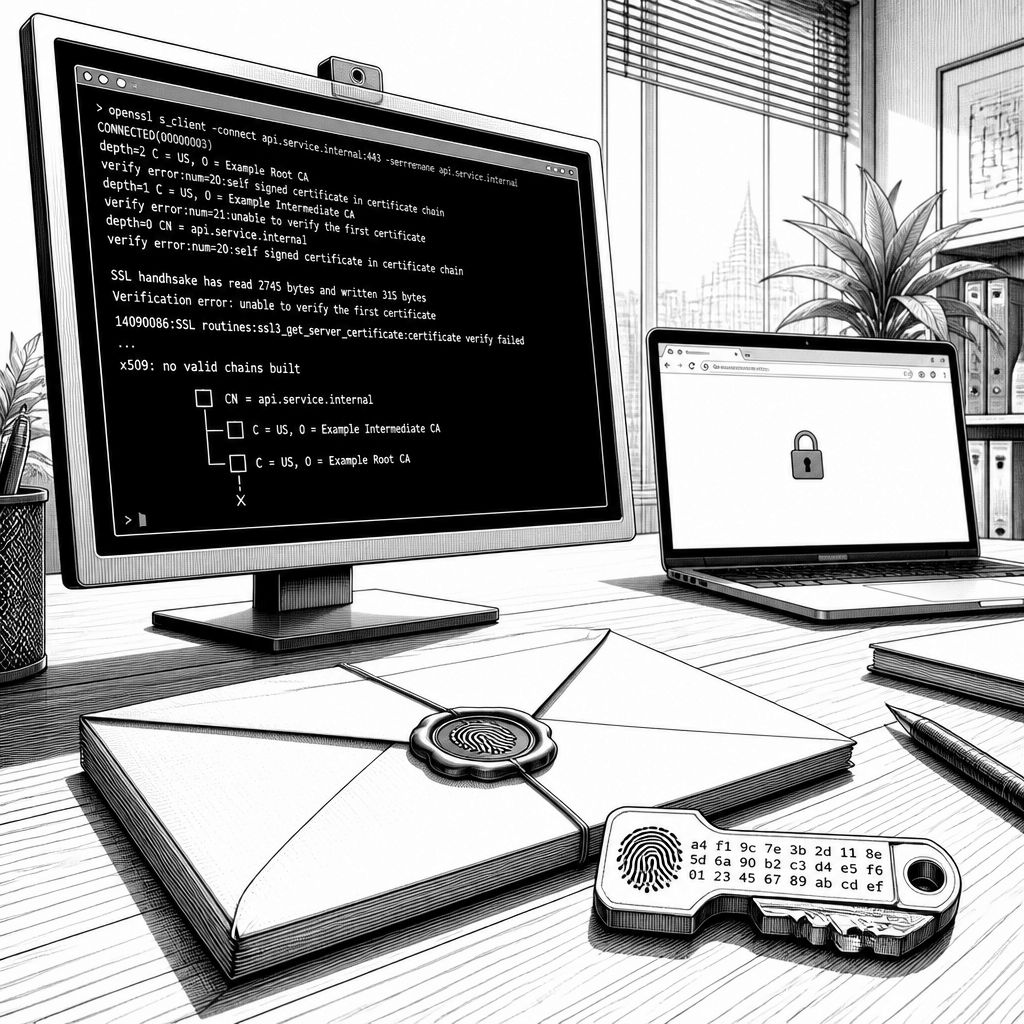
Mit Go 1.27.3 und Go 1.26.10 ist am 20. Oktober eine Änderung in den Zertifikatsprüfer gerollt, die in der Praxis eher wie eine Sperrung als wie ein normales Update wirkt. Die Go-Runtime lehnt jede Zertifikatskette ab, die über acht identifizierte Zwischen-CA-Schlüssel (Intermediates) läuft. Das betrifft nicht nur TLS-Verbindungen, die mit Go selbst aufgebaut werden, sondern auch Anwendungen, die die Kette über die macOS- oder Windows-Codepfade prüfen lassen: Sobald dort die Go-Verifikationslogik beteiligt ist, endet die Verbindung mit dem Fehler „x509: no valid chains built“. Für Betreiber heißt das vor allem eins: Es reicht nicht, nur den Webserver zu aktualisieren; auch Clients, die gegen ihre Abhängigkeiten „builde right now“ deployen, müssen neu gebaut werden.
Technisch ist interessant, wie Go die acht Schlüssel identifiziert. In der Release-Änderung werden nicht die Zertifikate selbst gespeichert, sondern nur SHA-256-Hashes der öffentlichen Schlüssel. Damit greift die Sperre auch dann, wenn ein „quasi identischer“ Zwischen-CA-Schlüssel in einer cross-signierten Variante unter einem anderen Root auftaucht: Go hash t jeden Schritt der Kette anhand des Public Keys und blockiert bei Übereinstimmung. Die Konsequenz ist, dass es keine „günstige“ Änderung auf der Serverseite gibt, solange die Kette weiterhin über einen der acht Schlüssel läuft. Ebenso wichtig: Die Filterlogik lässt sich laut Beschreibung nicht über eine Konfiguration abschalten. Selbst Deployments, die einen eigenen Satz vertrauenswürdiger Roots definieren, scheitern, sobald eine von diesen Ketten die acht Schlüssel enthält.
Der zeitliche Kontext erhöht den Druck auf Unternehmen, die Go in Produktivsystemen einsetzen. Zwei Tage vor dem Go-Fix, am 17. Oktober, hat ein großer Browserhersteller sechs Zwischenzertifikate, die unter einem in seinem System verankerten emSign Root TLS CA – G3 liegen, in seine Blockliste (OneCRL) aufgenommen. In den Einträgen ist das entscheidende Detail allerdings nicht öffentlich erklärt; das hinter der Maßnahme stehende Ticket ist nicht einsehbar, und weder der Browser-Teil noch Go haben konkretisiert, was den Schritt ausgelöst hat. Damit bleibt offen, ob es sich um eine gemeinsame Ursache handelt, etwa um fehlerhafte Zertifikatsausstellungen oder einen operativen Sicherheitsvorfall im Umfeld der betroffenen Zertifizierungsstelle. Fest steht dagegen: Der im Go-Issue verifizierte Abgleich ordnete die acht Schlüssel dem Umfeld von eMudhra zu, und ein Teil der Treffer betrifft TLS-Intermediates unter derselben Trust-Kette.
Über die technischen Auswirkungen hinaus zeigt der Fall, wie unterschiedlich Browser-, OS- und Language-Stacks Sicherheitsentscheidungen abbilden. Go betont selbst, dass sein Verifier keine klassische Revocation-Prüfung (kein „revocation checking“) vornimmt und auch keine Browser-eigenen Sperrlisten wie etwa CRLSets konsumiert. Genau deshalb ist „Blockieren“ in Go kein dynamischer Prozess über CRLs/OCSP, sondern ein Code-Update: Es wird ein Filter als fester Bestandteil ausgeliefert und gilt erst für Clients, sobald sie auf eine neue Go-Version umsteigen und neu gebaut sind. Damit entsteht ein typischer Betriebsmodus-Mismatch: Serverbetreiber können Zertifikate austauschen, aber der Client bleibt so lange kompatibel wie er die alte Go-Version ausführt. Projekte wie Bluesky’s indigo wurden bereits auf die neuen Go-Releases umgestellt, was die Dringlichkeit unterstreicht.
Was Go öffentlich schreibt, ist bewusst knapp: Das Team berichtet in einer einzelnen Passage von „specific security concerns around their operation“ und ordnet die Maßnahme der URGENT-Track-Kategorie zu. In der Go-Sicherheitsrichtlinie bedeutet URGENT typischerweise „eine Bedrohung für die Integrität des Go-Ökosystems“ oder eine Schwachstelle, die aktiv ausgenutzt wird, kombiniert mit potenziell schwerem Schaden. Offen bleibt aber, welcher dieser Gründe hier exakt zutraf. Auf der GitHub-Seite fragte ein Nutzer nach dem Zusammenhang zwischen den blockierten Schlüsseln und den konkreten Zertifikaten; zum Zeitpunkt des 20. Oktober gab es dazu keine öffentliche Antwort. Zusätzlich fällt auf, dass die betroffene Release-Kette ohne die übliche Vorankündigung vor den Go-Security-Releases vom 8. Oktober veröffentlicht wurde.
Für die Marktperspektive ist das vor allem deshalb relevant, weil eMudhra als Zertifikatsanbieter mit mehreren Roots in gängigen Root-Stores von Browsern und Betriebssystemen präsent ist. Seine neueren TLS-Wurzeln werden laut Beschreibung mit bestehenden Roots cross-signiert, wodurch Zertifikate über verschiedene Trust-Pfade in die Browser-Ökosysteme gelangen können. Dass Mozilla parallel sechs Zwischenzertifikate blockiert hat, deckt sich mit dem Muster, das der Go-Filter im Issue indirekt bestätigt: Je nach Hash-Zuordnung handelt es sich um TLS-Intermediates unter dem emSign Root TLS CA – G3 sowie um Code-Signing-Intermediates unter emSign Root CS CA – G3. Genau deshalb reicht die rein organisatorische Interpretation („wir haben doch nur TLS“) nicht: Der Block wirkt je nach Einsatzgebiet auch auf Signaturketten, sofern die Anwendung Go-Mechanismen dafür verwendet.
Unternehmensseitig führt daran kaum ein Weg vorbei: Für Systeme, die auf Go 1.25 oder älteren Versionen basieren, gibt es keine nachgeschobenen Fixes mehr, weil diese Zweige nicht unterstützt werden. Der praktische Handlungsrahmen ist deshalb klar und gleichzeitig unbequem: Es bleibt nur der Upgrade auf eine unterstützte Version von der Download-Seite und ein anschließendes Neubauen der Anwendungen. Workarounds in Form eines einfachen Schalter-Overrides existieren nicht, und der Filter kann nicht deaktiviert werden. Wer Zertifikate mit Ketten einsetzt, die potenziell über die acht Schlüssel laufen, sollte zudem vor dem nächsten Release-Zyklus gezielt prüfen, welche Root-/Intermediate-Pfade in der Kommunikation tatsächlich verwendet werden, damit der Verbindungsfehler „x509: no valid chains built“ nicht erst im Live-Betrieb sichtbar wird.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Go blockt acht CA-Schlüssel: Zertifikate werden ab Go 1.27.3 abgelehnt" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Go blockt acht CA-Schlüssel: Zertifikate werden ab Go 1.27.3 abgelehnt" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Go blockt acht CA-Schlüssel: Zertifikate werden ab Go 1.27.3 abgelehnt« bei Google Deutschland suchen, bei Bing oder Google News!