
SINGAPORE / LONDON (IT BOLTWISE) – Trezor warnt Käufer seiner Safe-5-Hardware-Wallets, die über den Händler CryptoBilis bezogen wurden, vor einem vermuteten Manipulationsbauteil. Laut Trezor soll eine zusätzliche Leiterplatte beim Einstecken die Wallet-Backup-Phrase über ein Mobilfunkmodul auslesen und übertragen. Betroffene sollen ihre Bestände laut Anleitung sofort auf eine neue Wallet mit neuer Wiederherstellungsphrase umziehen und die alte Phrase nicht auf anderen Geräten wiederherstellen. Hintergrund ist eine regionale Diskussion um kompromittierte Hardware-Wallets, die zuvor auch im Zusammenhang mit Ledger öffentlich untersucht wurde.
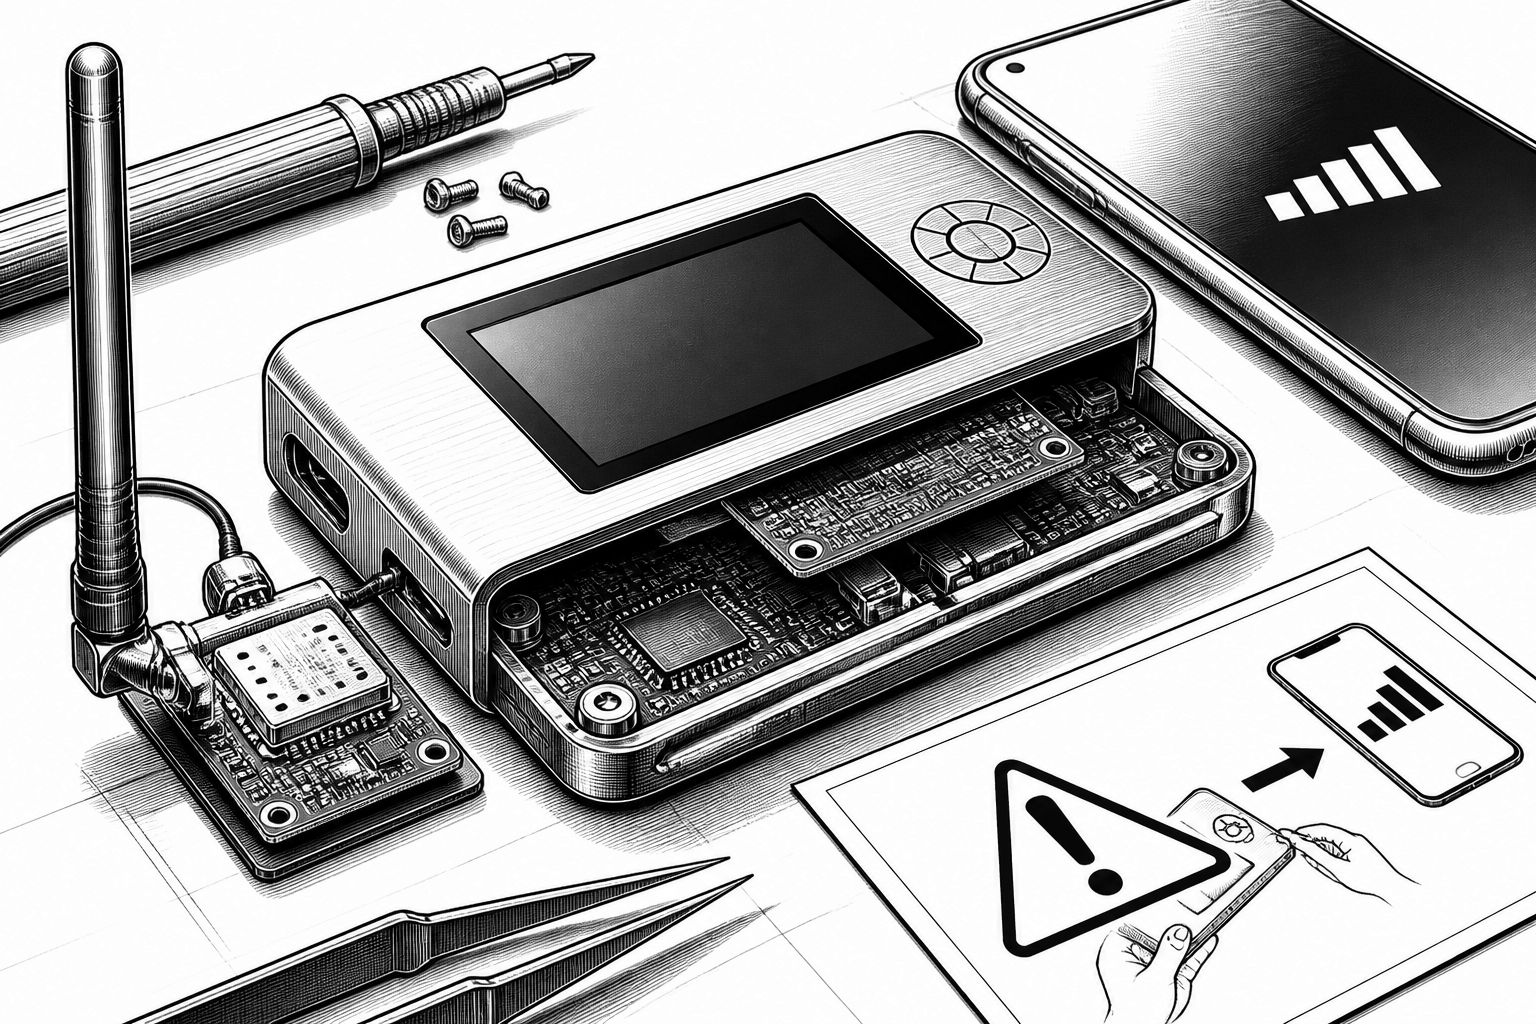
Trezor hat am 30. Oktober 2026 öffentlich vor einem vermuteten Hardware-Implant in bestimmten Safe-5-Geräten gewarnt, die über den Reseller CryptoBilis in Umlauf gebracht wurden. Ausgelöst wurde die Warnung durch einen Kundenbericht aus Indonesien, der die ungewöhnliche Zusatzplatine bemerkt hatte; die Meldung ging nach Angaben von Trezor zwei Tage vor dem Blogeintrag ein. Entscheidend ist dabei nicht nur, dass das Bauteil „zusätzlich“ wirkt, sondern dass es in der Schilderung gezielt in den Datenfluss eingreifen soll: Die Leiterplatte sitzt zwischen der Hauptplatine und dem Display des Wallets, liest die auf dem Screen angezeigte Wiederherstellungsphrase aus (bei Trezor als „Wallet Backup“ bezeichnet) und funkt diese Informationen über einen Mobilfunk- und Antennenmodul-Teil ab, sobald das Gerät eingesteckt wird.
Aus technischer Sicht zeigt diese Architektur, warum reine Sichtprüfungen für Endnutzer praktisch nicht verlässlich sind. Ein Hardware-Wallet setzt normalerweise darauf, dass der private Schlüssel und die entscheidenden kryptografischen Operationen im sicheren Inneren bleiben und dass sensible Secrets nur dort verarbeitet werden, wo sie hingehören. Wenn ein zusätzlicher Board-Abschnitt aber den Display-Output mitschneidet, um die Wiederherstellungsphrase während des Einsteckens auszulesen, verschiebt sich das Bedrohungsmodell: Der kompromittierte Pfad entsteht dann nicht erst beim Signieren von Transaktionen, sondern schon beim Prozess rund um die Wiederherstellungssicherung. Genau diese Logik bildet Trezor in seiner Empfehlung ab: Restorationsversuche mit derselben Phrase auf einem anderen Gerät würden das Kernproblem nicht lösen, weil die Phrase möglicherweise bereits vor dem Nutzer-„Beweis“ übermittelt worden ist.
Für betroffene Besitzer sind die Konsequenzen klar operationalisiert. Trezor rät, die Mittel so schnell wie möglich in eine neue Wallet mit neuer Recovery Phrase zu übertragen. Falls kein alternatives Hardware-Wallet zur Verfügung steht, sollen Bestände vorübergehend in eine Software-Wallet oder in eine Exchange verlagert werden, die der Nutzer als sicher einschätzt. Ganz wichtig ist außerdem der Setup- und Interaktionspunkt: Wer das Wallet noch nicht eingerichtet hat, soll es nicht in Betrieb nehmen und die bereits vorhandene Recovery Phrase niemals in das Gerät eintippen. Zusätzlich fordert Trezor dazu auf, die CryptoBilis-Komponente als Risikoquelle im Besitz zu behalten und den Support zu kontaktieren, um entweder ein neues Gerät oder einen Voucher zu erhalten, der die Kosten für ein Gerät abdeckt. Auffällig ist auch die Sicherheitskommunikation: Trezor betont, dass man die Herkunft nicht zuverlässig selbst prüfen kann und empfiehlt, den Verkäufernamen auf der Quittung zu prüfen oder direkt Support zu kontaktieren.
Die zeitliche Einordnung und die regionale Dimension liefern den Kontext, warum Trezor frühzeitig reagiert. Laut Trezor hat das Unternehmen keine Berichte über tatsächliche Geldverluste bei CryptoBilis-Käufern, gleichzeitig ist das Sichtproblem der Hersteller in solchen Fällen strukturell: Trezor kann nicht sehen, welche Inhalte Kunden in ihren Wallets halten. Damit wird die Lücke zwischen Verdacht und Beweis zu einem praktischen Risiko. In dem gleichen Atemzug nennt Trezor als Grund für das sofortige Handeln, dass ein Abwarten auf Laborbestätigung Käufer andernfalls weiterhin exponieren würde. Die Meldung fällt zudem in eine Phase, in der auch bei Ledger eine Untersuchung zu Verlustfällen im Zusammenhang mit CryptoBilis angelaufen war; dort war öffentlich von einer unautorisierten Hardware-Komponente die Rede, die beim Setup die Recovery Phrase abfangen soll. Trezor sagt, das beobachtete Verhalten seines Safe-5-Boards wirke ähnlich, wolle jedoch während laufender Untersuchungen keinen direkten Vergleich zu den Ledger-Bauteilen durchführen, weil die Gerätehersteller unterschiedlich konstruieren.
Nicht nur der Reseller, sondern auch die Behördenlage zeigt, dass das Thema im Südostasien-Kontext weiterhin wach ist. Parallel dazu hat die Singapore Police Force Ende Oktober eine separate Mitteilung veröffentlicht, in der es um Ledger Hardware Wallets ging, die in Singapur aus bestimmten Einzelhandelsquellen mit bösartigen Hardware-Komponenten versehen gewesen sein sollen. In der Mitteilung heißt es, dass seit einem Stichtag mehrere Fälle gemeldet wurden und dass die Komponenten potenziell Recovery Phrases oder private Keys erfassen können; zugleich laufen die Ermittlungen weiter und die betroffenen Fälle werden weiterhin von Ledger geprüft. Damit verdichtet sich ein Bild, in dem das Risiko nicht nur im „Software-Fishing“ liegt, sondern sehr konkret an der Lieferkette und an der Hardware-Ebene ansetzt.
Für die Praxis in Unternehmen und bei IT-Sicherheitsverantwortlichen ergeben sich daraus zwei Konsequenzen. Erstens steigt der Stellenwert von Lieferkettenhygiene: Wo Hardware-Wallets in Prozessen für treuhänderische Mittelverwaltung, Treasury oder verteilte Konten eingesetzt werden, sollten Bezugswege, Quittungen und Vendor-Checks nachvollziehbar dokumentiert und vor allem mehrstufig abgesichert sein. Zweitens muss die Nutzerkommunikation Teil des Sicherheitskonzepts werden: Trezor weist zudem darauf hin, dass Betrüger den Vorfall vermutlich für Phishing über gefälschte E-Mails, Briefe und Telefonanrufe ausnutzen könnten. In der Summe geht es damit weniger um eine einzelne Wallet-Generation als um ein Muster, bei dem physische Manipulation und Social Engineering zusammenwirken können – und bei dem schnelles Handeln, klare Migrationspfade und sichere Umgangsregeln mit Recovery Phrases den Unterschied machen.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Trezor warnt vor möglichem Hardware-Implant in Safe-5-Geräten über CryptoBilis" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Trezor warnt vor möglichem Hardware-Implant in Safe-5-Geräten über CryptoBilis" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Trezor warnt vor möglichem Hardware-Implant in Safe-5-Geräten über CryptoBilis« bei Google Deutschland suchen, bei Bing oder Google News!