
LONDON (IT BOLTWISE) – Über den Cursor Marketplace wurde eine manipulierte „Claude Code“-Erweiterung verteilt, die einen fremden SSH-Schlüssel in die Datei authorized_keys einschleuste. Laut Cursor betrifft das höchstens rund 5.000 Nutzer; die betroffene Version 2.1.313 wurde inzwischen gesperrt und entfernt. Die Schadsoftware baute einen Reverse-Tunnel zu einem Server der Angreifer auf, richtete Persistenz ein und sendete Host-Details ohne Verschlüsselung per HTTP. Entscheidend ist jetzt, welche Version im Zeitraum geladen wurde und ob Persistenzmechanismen oder SSH-Einträge noch aktiv sind.
Dass eine beliebte Entwicklungsumgebung für „Coding Assistants“ als Einfallstor missbraucht wird, ist leider keine neue Geschichte. Neu ist hier jedoch das konkrete Schadbild: In einer manipulierten „Claude Code“-Erweiterung für Cursor wurde nicht nur bösartiger JavaScript-Code eingeschleust, sondern gezielt versucht, über SSH dauerhaften Zugriff auf den Rechner aufzubauen. Laut Cursor erschien die schädliche Fassung im eigenen Marketplace als reguläres Update; die Version trug dabei die Kennung des echten Herausgebers „anthropic.claude-code“ und gilt damit nicht als „Plattform-Fake“ mit komplett falschem Paketnamen. Damit verschiebt sich die Risikolage spürbar: Selbst eine relativ saubere Zeichenkette von Publisher-Name und Versionsnummer kann im Updatepfad zur Sicherheitslücke werden.
Technisch beginnt die Manipulation nicht im eigentlichen Erweiterungslogik-Teil, sondern in einem vorgeschalteten Loader. Eine Analyse der Paketbestandteile beschreibt, dass im Haupt-JavaScript-Bundle ein kurzer Loader mit etwa 66 Zeilen Code vor dem eigentlichen Erweiterungscode liegt. Die Erweiterung selbst sowie die mitgelieferte Binärdatei entsprechen demnach dem Original; der Unterschied konzentriert sich auf die Datei „extension.js“. Dieses Muster ist typisch für Supply-Chain-Angriffe, bei denen Angreifer möglichst wenig auffällige Abweichungen hinterlassen möchten, um Review-Prozesse und Heuristiken zu umgehen. Für Betreiber und Security-Teams heißt das: Es reicht nicht, nur die „große“ Funktionalität oder den Paketnamen zu prüfen; entscheidend sind die tatsächlichen Artefakte, die beim Update in die lokalen Installationspfade gelangen.
Im Zeitfenster vom 29. Oktober 2026 zwischen etwa 2:27 Uhr und 13:35 Uhr (PT) war die manipulierte Version 2.1.313 im Cursor Marketplace verfügbar, wobei Cursor die Zahl der potenziell betroffenen Nutzer auf höchstens rund 5.000 beziffert. Der Punkt ist für den operativen Ablauf wichtig: Auch wer Auto-Updates aktiv hat, konnte die Version bereits geladen haben, ohne dass ein aktives manuelles Update bewusst wahrgenommen wird. Cursor beschränkt die Auswirkung laut Sicherheitswarnung auf Windows und macOS; konkrete Hinweise auf eine Verbreitung über den Open-VSX-Marktplatz oder den Visual-Studio-Code-Marketplace liegen dem Bericht zufolge nicht vor. Zusätzlich gilt das npm-Paket „@anthropic-ai/claude-code“ als nicht betroffen. Für Organisationen bedeutet das zugleich: Das Sicherheitsmanagement sollte nicht nur eine einzige Installationsschiene abdecken, sondern die tatsächlichen Verteilwege prüfen, über die Entwickler-Setups ihre Erweiterungen erhalten.
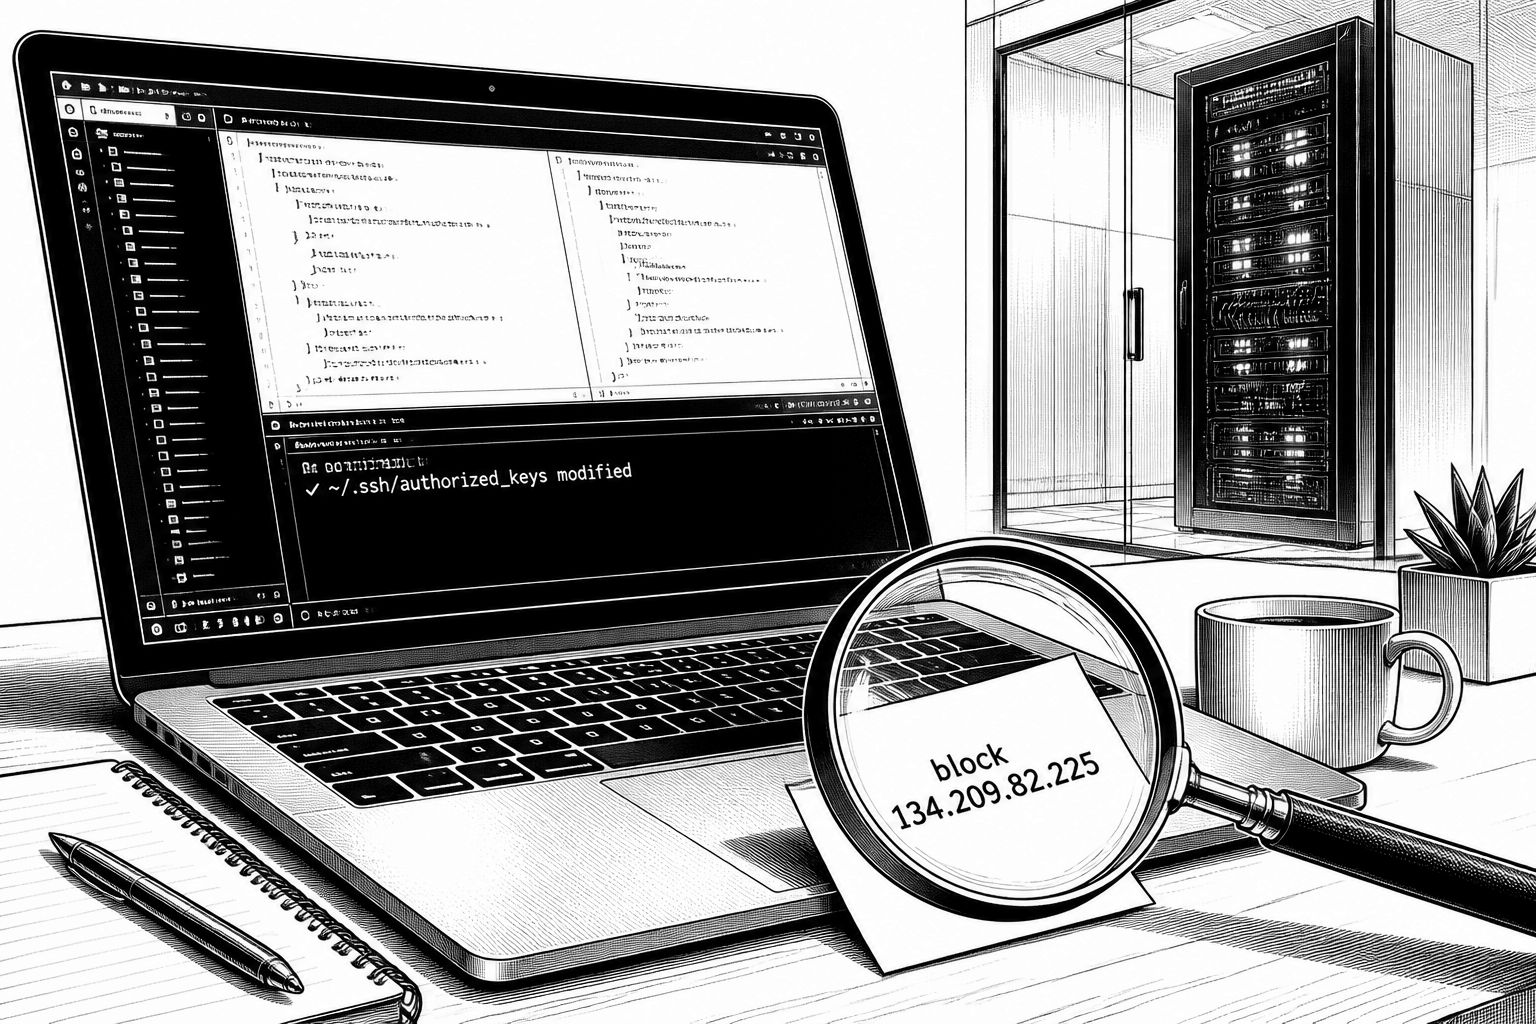
Die Schadsoftware wird bei Start von VS Code und beim Öffnen der Webansicht aktiv; es braucht also keinen direkten Chat mit Claude, weil das Laden des Moduls zur Laufzeit der Erweiterung genügt. Laut den beschriebenen Schritten versucht sie, den SSH-Zugriff zu verankern: Sie erweitert „~/.ssh/authorized_keys“ um einen Angreifer-Schlüssel („sivc-telemetry“), versucht außerdem den lokalen SSH-Dienst zu aktivieren und baut danach einen Reverse-Tunnel zu einem Server auf, der als 134.209.82.225 angegeben ist. Persistenz entsteht je nach System als geplante Aufgabe, crontab-Eintrag oder LaunchAgent; Hintergrundskripte sollen danach etwa alle 60 Sekunden den Tunnel erneut aufbauen. Auffällig ist zudem, dass Host-Erkundungsdaten unverschlüsselt per HTTP an Port 8099 desselben Servers übertragen werden. Der erste Beacon sammelt unter anderem die öffentliche IP-Adresse (über api.ipify.org), Hostname und lokalen Benutzernamen, Betriebssystem- und CPU-Architektur, Verzeichnisse sowie die globale Git-E-Mail-Adresse. Zusätzlich werden bis zu 40 Umgebungsvariablen nach Namen mit Keywords wie KEY, TOKEN, SECRET, PASS, AWS oder GCP erfasst; die Werte werden dabei nicht mitgesendet, die Namen erlauben aber Rückschlüsse darauf, welche Cloud-Anbieter oder CI-Systeme genutzt werden könnten.
Für die Frage „Wie schlimm ist es wirklich?“ liefert der Bericht eine teilweise Entwarnung, aber eben keine vollständige. Das erfolgreiche Aktivieren des lokalen SSH-Dienstes erfordert Administratorrechte, die die Erweiterung auf den meisten macOS- und Windows-Systemen demnach nicht bekommt. Auf solchen Rechnern können Angreifer folglich nicht über den Tunnel selbstständig anmelden; dennoch laufen die Schritte zur Persistenz sowie die Übermittlung der Host-Details weiter. Der Loader ruft darüber hinaus nur Textangaben zu öffentlichen IP-Adressen ab; Shell- oder Batch-Skripte sowie Tunnelschlüssel würden aus Inhalten erzeugt, die bereits in der Erweiterung enthalten sind. Wurde der Angreifer-Server später abgeschaltet, funktionieren Reverse-Shell und das Übermitteln von Host-Details nicht mehr; das reduziert den laufenden Risikopegel, ersetzt aber nicht das Forensik- und Bereinigungsbedürfnis, weil Persistenzmechanismen auch nach der Deaktivierung einzelner Komponenten bestehen können. Entscheidend ist außerdem: Selbst wenn nur SSH bezogene Zugriffe scheitern, bleibt ein Tunnel zumindest potenziell als Zugangsschnittstelle zu einem später wieder funktionsfähigen Dienst bestehen.
Praktisch rät Cursor zu einem Maßnahmenpaket, das sich weniger auf „Deinstallation allein“ stützt und mehr auf Indikatoren und Systemhygiene. Wer „Anthropic.claude-code 2.1.312 oder 2.1.313“ im fraglichen Zeitraum über den Cursor Marketplace installiert oder aktualisiert hat, soll zuerst ein von Cursor bereitgestelltes Skript ausführen, um die Betroffenheit zu prüfen. Danach empfiehlt sich das Durchsuchen von Endpoint-, Netzwerk- und Installations-Telemetrie nach den veröffentlichten Indikatoren, darunter Dateipfade, Einträge in „authorized_keys“, LaunchAgent-Bezeichnungen, Aufgabenname, die betroffene IP-Adresse sowie Hashes. Auf macOS sollten insbesondere LaunchAgents geprüft werden; auch nach lang laufenden ssh- oder autossh-Prozessen mit dem Muster „-R *: 0:localhost: 22“ ist zu suchen. Für die Incident-Response-Praxis gilt: betroffene Hosts vom Netzwerk trennen, forensische Daten sichern und die IP 134.209.82.225 auf den Ports 22 und 8099 blockieren, bevor im zweiten Schritt die Erweiterung, der fremde SSH-Schlüssel, Persistenzmechanismen und laufende Tunnelprozesse entfernt werden. Zusätzlich sollten SSH-, Shell-, Prozess-, VS-Code-, Authentifizierungs- und Netzwerkprotokolle auf Folgeaktivitäten untersucht und Zugangsdaten sowie Sitzungen von einem sauberen System aus erneuert werden. Der Bericht betont explizit, dass das bloße Deinstallieren nicht genügt, weil der Schadcode eigenständige Persistenzskripte ablegt und sich damit selbst nach Entfernung des Erweiterpakets weiter verhalten kann.
Unklar bleibt, wie genau das manipulierte Update in den Marketplace gelangte und ob damit auch die Veröffentlichung- oder Verteilinfrastruktur kompromittiert wurde. Die Analyse belegt zwar den Schadcode im konkreten Paket, liefert jedoch keinen eindeutigen Beweis für ein kompromittiertes Freigabesystem. Auch die Identität der Angreifer oder der Status einer möglichen offiziellen Veröffentlichung sind demnach nicht aus dem Paket selbst ableitbar, weil die Details nicht unmittelbar im Namen oder in den sichtbaren Metadaten des Artefakts aufgehen. Genau deshalb sollten Unternehmen ihre Schutzmaßnahmen jetzt nicht auf „ein Update-Fenster“ verengen, sondern die Mechanismen für Software-Integrität im Entwicklungsprozess stärken: automatisierte Prüfungen von Artefakt-Hashes, Monitoring auf Veränderungen in SSH-Konfigurationen, sowie Telemetrie, die Reverse-Tunnel-Verdachtsmuster und persistente Planungs-/Agent-Mechanismen früh sichtbar macht. In der Praxis entscheidet das Timing: Wer Indikatoren bereits vor dem Löschen „routiniert“ abfragt, erhöht die Chance, die spätere Abwehr sauber zu untermauern.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Cursor-Erweiterung „Claude Code“ mit SSH-Backdoor: Ermittlungsstand und Schutz" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Cursor-Erweiterung „Claude Code“ mit SSH-Backdoor: Ermittlungsstand und Schutz" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Cursor-Erweiterung „Claude Code“ mit SSH-Backdoor: Ermittlungsstand und Schutz« bei Google Deutschland suchen, bei Bing oder Google News!