
LONDON (IT BOLTWISE) – Angreifer haben einen Trojaner über eine offizielle Cursor-Erweiterung verbreitet, die auf Millionen Entwicklersystemen installiert sein kann. Betroffen ist laut Sicherheitsforscher Kevin Beaumont die Claude-Code-Erweiterung in Version 2.1.313. Die Erweiterung wurde in der Nacht auf den 30. Oktober aus dem Cursor Marketplace entfernt und durch 2.1.314 ersetzt, doch bereits infizierte Systeme bleiben gefährdet. Entwickler sollen ihre Systeme prüfen und mögliche SSH-Backdoors erkennen.
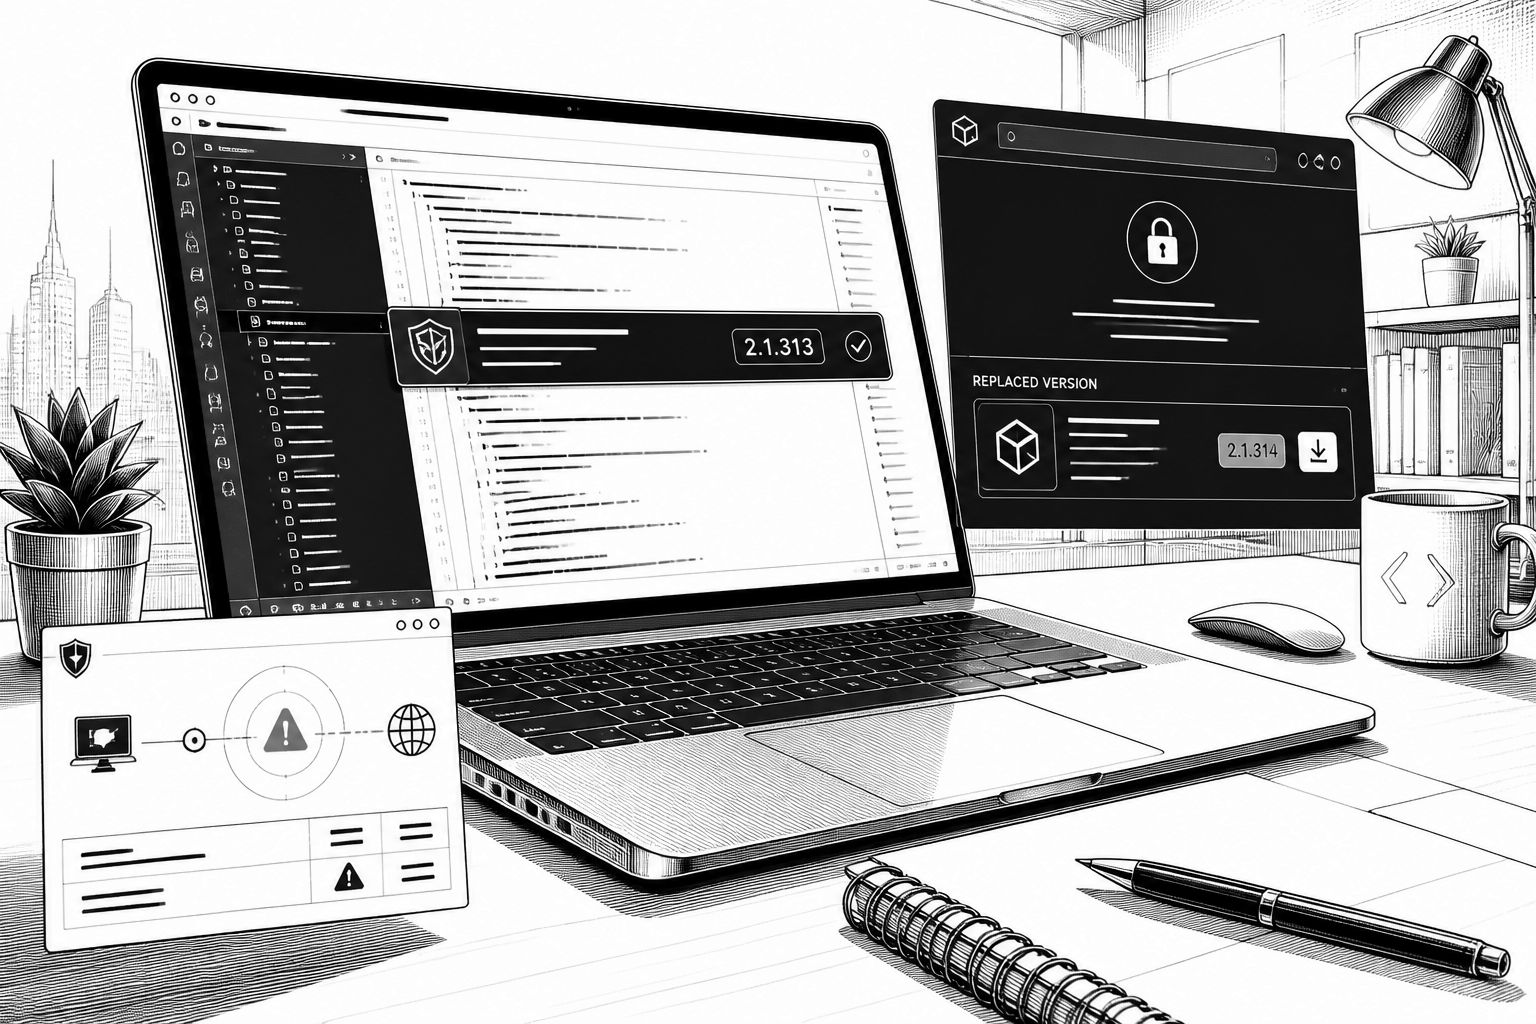
Der Vorfall zeigt einmal mehr, wie verwundbar moderne Entwickler-Toolchains gegenüber Supply-Chain-Angriffen sind. Laut Sicherheitsforscher Kevin Beaumont wurde Schadcode in die offizielle Erweiterung „Claude Code“ für den KI-gestützten Code-Editor Cursor eingeschleust. Damit konnten Angreifer über eine Komponente, die Entwickler typischerweise mit wenigen Klicks in ihre Arbeitsumgebung integrieren, einen Trojaner nachladen. Besonders kritisch ist dabei nicht nur die Tatsache eines Malware-Eintrags, sondern der Zugriff auf Systeme, auf denen Quellcode und sensible lokale Dateien ohnehin nah an produktiven Workflows liegen.
Technisch drehte sich der Angriff um eine konkrete Version: Die betroffene Cursor-Erweiterung trägt die Versionsnummer 2.1.313. In der Nacht auf den 30. Oktober wurde diese Version aus dem Marketplace von Cursor entfernt und durch die bereinigte Version 2.1.314 ersetzt. Der Austausch im Marketplace reduziert zwar das Risiko für neu installierende Nutzer, löst das Problem aber nicht automatisch bei bereits betroffenen Setups. Gerade diese Lücke ist für Vorfälle in Ökosystemen mit Erweiterungsmechanismen typisch: Sobald ein kompromittiertes Paket einmal installiert ist, kann es sich unabhängig von späteren Bereinigungen weiter verhalten.
Warum das so viele Entwickler treffen kann, hängt am Verteilungsweg. Die Claude-Code-Erweiterung ist grundsätzlich auch im VS-Code-Marketplace sowie bei OpenVSX vertreten, die kompromittierte Version soll jedoch zeitweise nur im Cursor Marketplace verfügbar gewesen sein. Dort wollte der Plattformbetreiber nach Angaben des Vorfalls offenbar „höchstens 5.000 Benutzer“ erreicht haben. Auch wenn diese Zahl verglichen mit dem gesamten Entwickler-Ökosystem relativ klein wirkt, reicht sie im Kontext von Datenabfluss aus: SSH-basierte Persistenz oder lokale Datei-Manipulation kann selbst nach wenigen Tausend Installationen erhebliche Folge-Schäden auslösen, weil die betroffenen Maschinen häufig auf spezifische Projekte zugeschnitten sind.
Der eigentliche Sicherheitsmechanismus wird in diesem Fall besonders deutlich durch die Beschreibung, dass die manipulierte Erweiterung automatisch eine SSH-Backdoor einrichtet. Wie in der Berichterstattung durch Sicherheitsforscher beschrieben wird, verschaffen sich Angreifer damit Zugriff auf lokal gespeicherte Dateien und auf Quellcode. Das betrifft Systeme auf Basis von Windows, Linux und macOS – also genau die Plattformbreite, die in Entwicklerteams üblich ist. Der Abwehrfokus verschiebt sich damit von „nur“ dem Entfernen einer Erweiterung hin zu der Frage, ob nach der Installation Spuren auf dem Hostsystem entstanden sind, die nicht allein durch ein Update verschwinden.
Parallel dazu liefert die Lage des Kontrollservers zusätzliche Hinweise auf die Taktik der Angreifer. Beaumont zufolge ist der Kontrollserver inzwischen offline; vorher sollen dort Hostnamen, Benutzernamen und andere Systeminformationen gesammelt worden sein. Damit entsteht ein klassisches Muster: Erstes Ziel ist die Identifikation erreichbarer Systeme und die Ernte von Kontextdaten, um anschließend gezielt weitere Schritte einzuleiten. Weil die Claude-Code-Erweiterung offenbar auch bei Binance im Einsatz ist, wird in der Einordnung eine mögliche Verbindung zum zuvor bekannt gewordenen Binance-Angriff als denkbar beschrieben. In der Praxis bedeutet das: Für Security-Teams von Unternehmen ist weniger die Spekulation entscheidend als der Abgleich, ob ähnliche Erweiterungsstände auch in internen Umgebungen genutzt wurden.
Für die unmittelbare Reaktion nennt Beaumont einen konkreten Ansatz zur Erkennung: Auf GitHub stellte er Erkennungsregeln für Microsoft Defender bereit. Solche Regeln sind im Vergleich zu „manuell prüfen“ deutlich effizienter, weil sie eine nachträgliche Bewertung größerer Flotten erleichtern können und typische Indikatoren einer kompromittierten Erweiterung automatisiert herausfiltern. Wichtig ist dabei die Betriebssicht: Teams sollten nicht nur die installierte Version verifizieren, sondern auch prüfen, ob die Backdoor-Komponenten bereits aktiv waren, etwa anhand verdächtiger Prozess- oder Dienstaktivitäten. Wer Cursor mit der betreffenden Claude-Code-Erweiterung in Version 2.1.313 installiert hatte, sollte betroffene Geräte als potenziell kompromittiert behandeln und entsprechend segmentieren, scannen und die notwendigen Härtungsmaßnahmen einleiten.
Über den Einzelfall hinaus passt der Vorfall in einen größeren Trend: KI- und Developer-Tools verschieben die Angriffsfläche weg vom klassischen Browser- und E-Mail-Kanal hin zu lokalem Code-Workflow-Zubehör. Erweiterungen sind bequem, aber sie bekommen damit auch die Berechtigung, sich tief in Entwicklungsumgebungen einzunisten. Unternehmen, die Cursor oder ähnliche Editoren im täglichen Betrieb einsetzen, sollten daher ihre Prozesse stärker auf „Erweiterungen als kritische Software“ ausrichten: Versionen dokumentieren, Installationsquellen überwachen, minimal zulässige Berechtigungen nutzen und Detektion mit vorhandenen Endpoint-Tools abgleichen. So wird aus dem heutigen Sicherheitsvorfall ein konkreter Anker für robustere Deployments in der Entwicklerorganisation.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Claude-Code-Erweiterung in Cursor kompromittiert: Version 2.1.313 als Risiko" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Claude-Code-Erweiterung in Cursor kompromittiert: Version 2.1.313 als Risiko" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Claude-Code-Erweiterung in Cursor kompromittiert: Version 2.1.313 als Risiko« bei Google Deutschland suchen, bei Bing oder Google News!