
LONDON (IT BOLTWISE) – Kriminelle nutzen aktuelle Datenlecks, um zielgerichtete Phishing-Angriffe auf E-Mail- und Online-Banking-Kunden vorzubereiten. KI-gestützte Tools beschleunigen dabei Suche, Ansprache und Trefferquote, wodurch mehrere Opfer parallel ins Visier geraten. Gleichzeitig steigt der Druck auf Verbraucher und Unternehmen, Einfallstore wie Links in Nachrichten und überholte Kontorechte konsequent zu prüfen. Der Artikel zeigt konkrete Schutzschritte, darunter das Verifizieren von Apps in Google-, Apple- und Mail-Konten sowie separate Passwörter je Dienst.
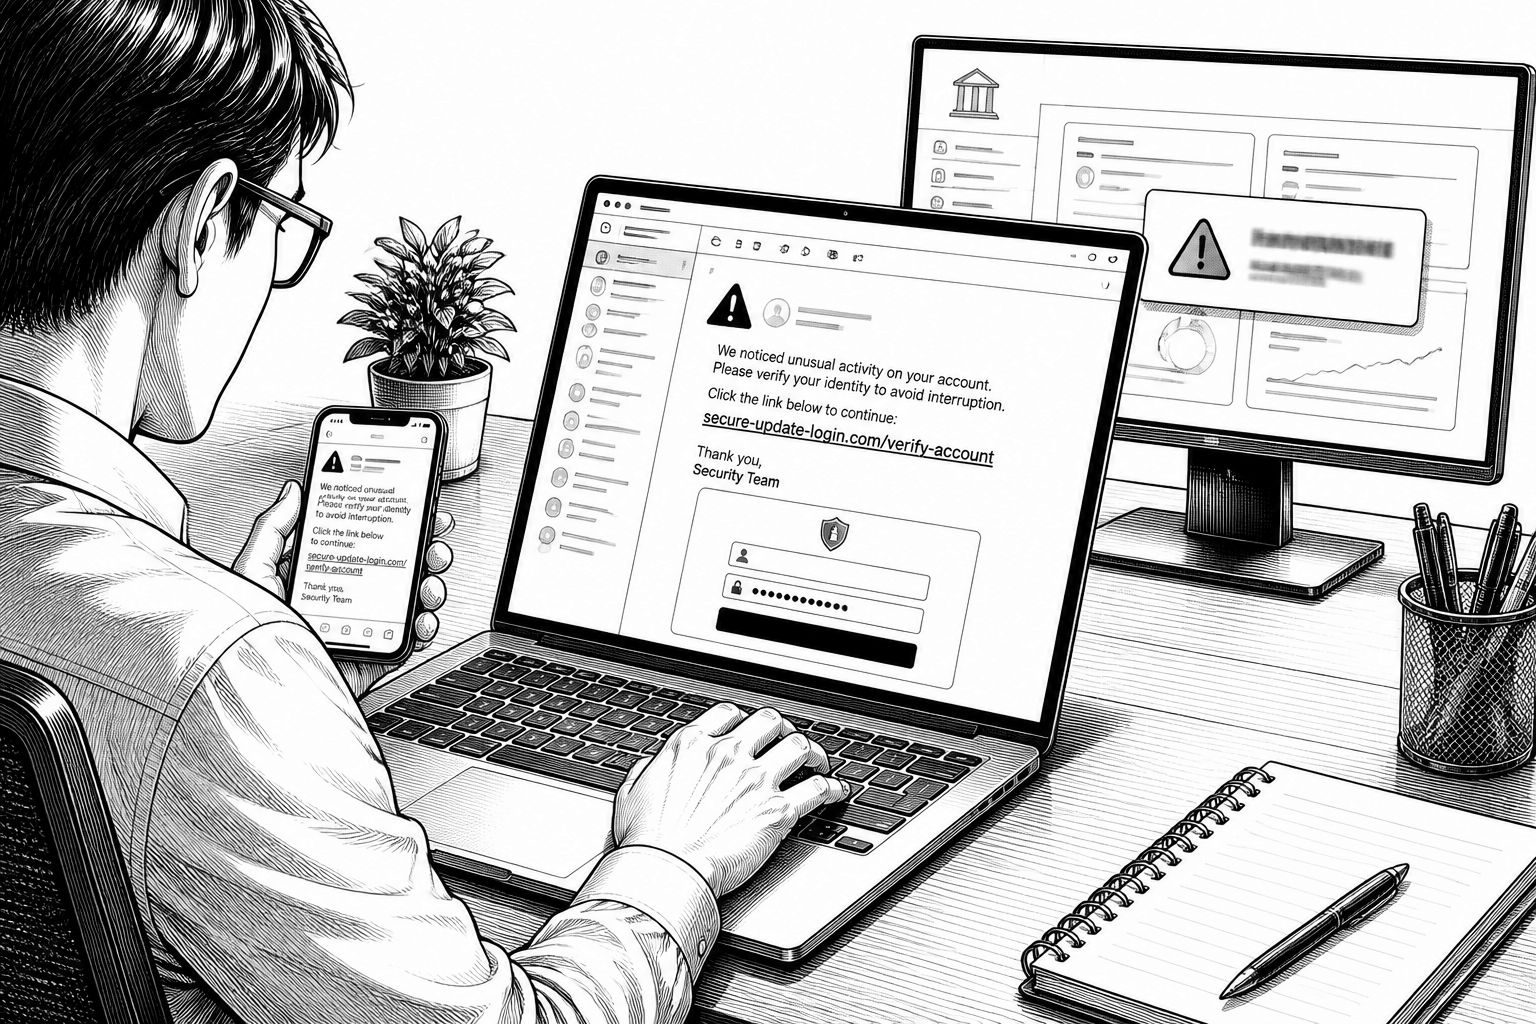
Die nächste Welle von Betrugsversuchen zeichnet sich weniger durch neue Tricks aus, sondern durch Tempo und Zielgenauigkeit. Aus Sicht der IT-Sicherheit entstehen die Angriffspunkte häufig dort, wo gestohlene Kundendaten aus früheren Vorfällen erneut in Umlauf kommen. Wer Zugangsdaten für private E-Mail-Konten oder Online-Banking-Konten in die Hände bekommt, kann damit weitere Konten übernehmen, Passwortwiederherstellungen anstoßen und im schlimmsten Fall Geldbewegungen vorbereiten. Besonders kritisch: In mehreren Fällen waren zuletzt Server und digitale Dienste das Ziel von Cyberangriffen, wodurch sich der Datenpool für nachgelagerte Betrugsmaschen vergrößert.
Dass KI dabei eine zentrale Rolle spielt, liegt vor allem an der Automatisierung. KI-gestützte Programme können rund um die Uhr Datenbanken durchsuchen, Nachrichten schneller aufbereiten und viele potenzielle Opfer gleichzeitig ansprechen. Der Sicherheitsexperte Alexander Vukcevic von Avast beschreibt das als einen Unterschied zwischen menschlicher und maschineller Ausdauer: Ein menschlicher Angreifer stößt irgendwann an Zeitgrenzen, ein KI-Agent arbeite dagegen ohne Unterbrechung und könne tausende Inhalte parallel prüfen. Für Verteidiger heißt das: Detektions- und Reaktionszeiten werden zu einem echten Wettbewerbsvorteil, weil die Angriffsphase häufig in sehr kurzen Zeitfenstern läuft.
Im Alltag starten Betrüger solche Kampagnen oft mit E-Mails, die sich an aktuellen Schlagzeilen bedienen. Wer eine Betreffzeile wie „Ihr Konto war vom Vorfall betroffen – bitte hier bestätigen“ erhält, sollte das als Sicherheitswarnsignal verstehen. Entscheidend ist die technische Logik hinter diesen Nachrichten: Sie zielen darauf, dass Empfänger ohne nachgelagerte Prüfung auf einen Link klicken oder Zugangsdaten sowie Codes eingeben. Dabei gilt als klares Muster, dass seriöse Anbieter keinen direkten Zugriff auf Passwörter oder verifizierende Codes über Links verlangen. Auch geklonte Identitäten sind ein relevanter Hebel, wie das IT-Unternehmen Ingos erläutert: Stimmen und Rollen innerhalb eines Unternehmens können so missbraucht werden, dass Mitarbeitende zu Überweisungen oder zur Herausgabe vertraulicher Zugangsdaten gedrängt werden.
Technisch betrachtet funktionieren solche Betrugsformen, weil die Oberfläche täuschend echt wirkt und Abweichungen für Menschen schwer zu erkennen sind. Schon kleine Unterschiede in Absenderadressen reichen aus, um eine Nachricht auf eine gefälschte Infrastruktur zu lenken. Gleichzeitig steigt die Wirksamkeit durch psychologischen Druck: Betrüger setzen auf Dringlichkeit, Kontrollverlust und Angst vor Konsequenzen, um den normalen Sicherheitsfilter im Kopf des Opfers zu übersteuern. Ergänzend kommt häufig Schadsoftware ins Spiel, die nach der erfolgreichen Täuschung in Netzwerke eingeschleust werden kann. Die möglichen Folgen reichen dabei von verschlüsselten oder gestohlenen Daten über deren Veröffentlichung bis hin zum Löschen von Informationen – Szenarien, die Unternehmen nicht nur finanziell, sondern auch organisatorisch hart treffen können.
Für Verbraucher ergibt sich daraus ein Maßnahmenpaket, das weniger „Hoffnung“ als Routine erfordert. Vukcevic empfiehlt, Ruhe zu bewahren und stattdessen die Kontoeinstellungen zu prüfen: In Google-, Apple- oder Mail-Konten sollte man gezielt kontrollieren, welche externen Apps und KI-Tools noch Zugriffsrechte besitzen, und alte Verknüpfungen trennen. Dazu passt ein weiterer praktischer Punkt, der sich am häufigsten in der Angriffsfläche widerspiegelt: Bank und wichtige Dienste sollten grundsätzlich selbst über die Browserzeile oder Lesezeichen aufgerufen werden, statt Links aus E-Mails oder Nachrichten zu folgen. Zusätzlich senkt ein separates Passwort je Online-Dienst die Reichweite eines möglichen Lecks, weil bei einer kompromittierten Anmeldeinfo nicht automatisch alle anderen Konten offenstehen.
Unternehmensseite müssen diese Schutzschritte mit einer klaren Sicherheitsarchitektur und einer funktionierenden Betriebsroutine zusammenkommen. Denn sobald Zugangsdaten kompromittiert sind, helfen reine „Aufklärungstexte“ allein oft nicht mehr. Entscheidend ist, dass technische Kontrollen die typischen Phishing-Routen schließen: zum Beispiel durch striktes Validieren von Absendern, das Begrenzen von OAuth-ähnlichen Zugriffsrechten für Dritt-Apps und durch Monitoring auf ungewöhnliche Login- und Überweisemuster. Gerade weil KI Kampagnen schneller eskalieren kann, wird außerdem die Frage nach Incident-Response-Prozessen relevant: Wer früh erkennt, dass ein Konto oder ein System „in der Kette“ kompromittiert wurde, kann den Schaden oft eindämmen, bevor aus einer ersten Täuschung eine umfassendere Übernahme wird.
Für die nächsten Monate bleibt die Hauptbotschaft klar: Betrüger profitieren von Datenlecks, und KI sorgt dafür, dass aus vorhandenen Informationen schneller verwertbare Angriffe werden. Das bedeutet nicht, dass jede Warnung automatisch neu ist – aber die Angriffsgeschwindigkeit verändert, wie konsequent Sicherheitsmaßnahmen umgesetzt werden müssen. Wer in privaten Konten regelmäßig Zugriffsrechte überprüft, Links konsequent meidet und Passwörter sauber segmentiert, senkt die Eintrittswahrscheinlichkeit spürbar. In Unternehmen lohnt sich parallel der Blick auf die Kette aus Identitätsprüfung, Berechtigungsverwaltung und Reaktionsfähigkeit, denn genau dort entscheidet sich, ob Phishing nur im Postfach scheitert oder in echten Zugriff mündet.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "KI-gestütztes Phishing: Wie Betrüger E-Mail- und Bankkonten angreifen" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "KI-gestütztes Phishing: Wie Betrüger E-Mail- und Bankkonten angreifen" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »KI-gestütztes Phishing: Wie Betrüger E-Mail- und Bankkonten angreifen« bei Google Deutschland suchen, bei Bing oder Google News!