
LONDON (IT BOLTWISE) – Eine neue Android-Sicherheitslücke namens GhostMap kann Geräte nach der Installation einer bösartigen App in eine endlose Crash-Loop bringen. Die Schadsoftware benötigt laut Bitdefender Labs weder ausführbaren Code noch besondere Berechtigungen und muss nicht einmal geöffnet werden. Betroffene landen häufig in einem Zustand, aus dem selbst der abgesicherte Modus nicht herausführt. Für viele Fälle bleibt nur ein Werksreset, der alle Daten löscht.
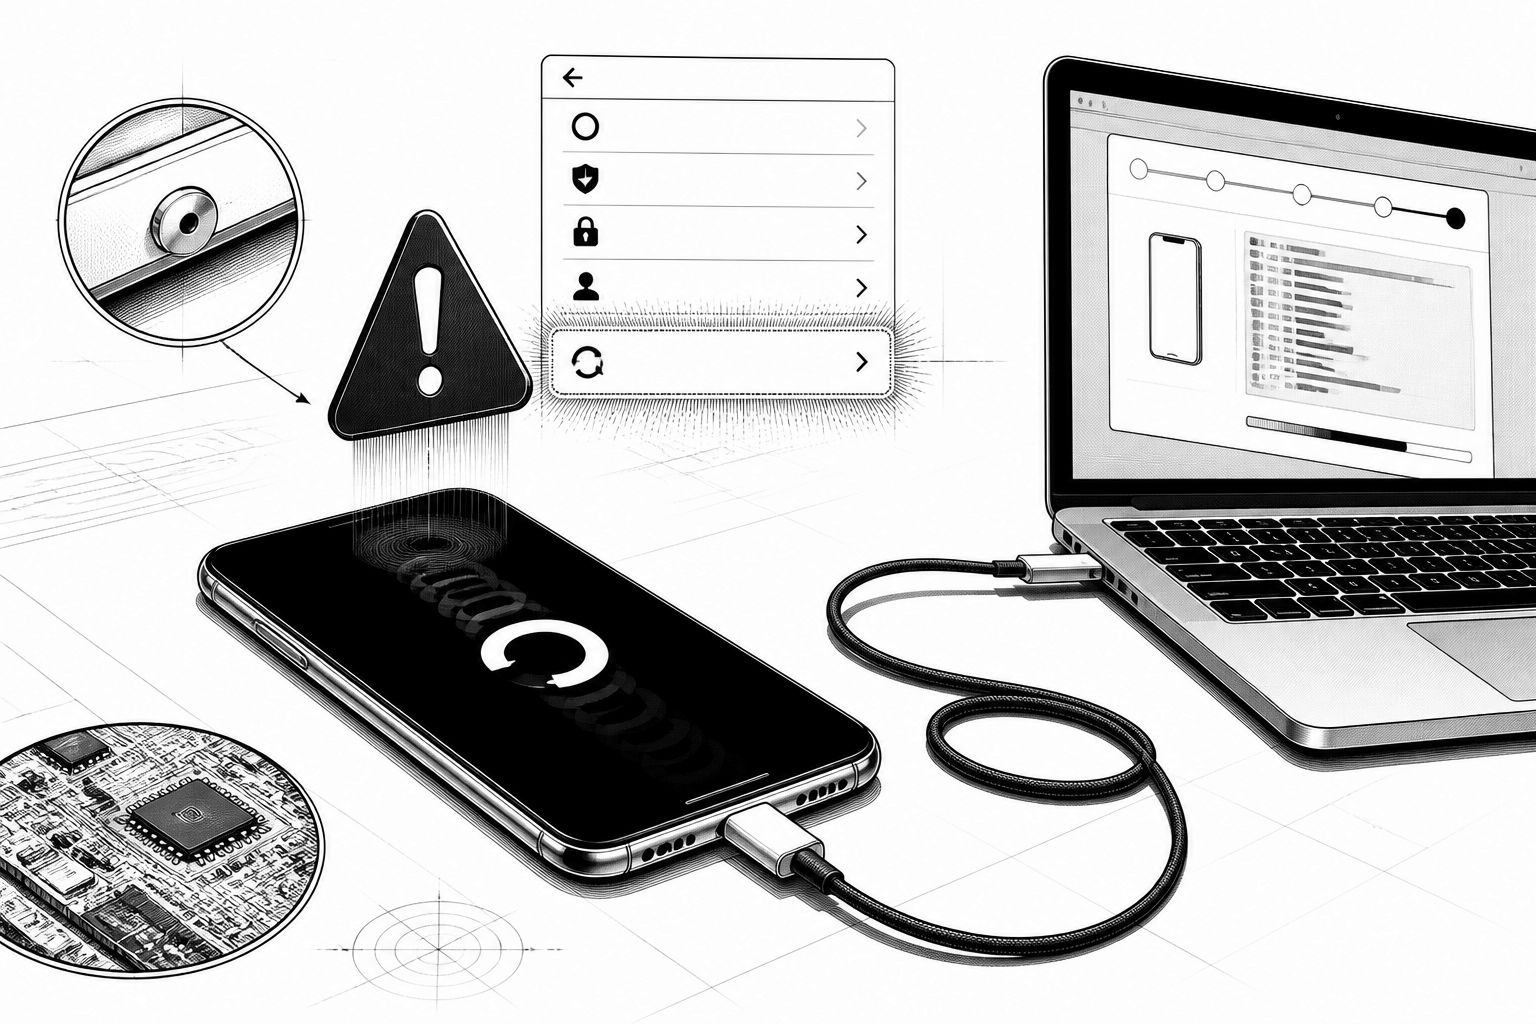
Auf den ersten Blick wirkt die GhostMap-Attacke fast wie ein paradoxer Klassiker aus der Applikationshärtung: Eine App soll Android nicht über Logik oder Berechtigungen missbrauchen, sondern allein über die Art, wie das Betriebssystem ihre Paketdatei interpretiert. Bitdefender Labs beschreibt, dass eine „nahezu leere“ APK-Datei auf Systemen mit Android 10 oder neuer allein durch das Installieren eine dauerhafte Absturzschleife auslösen kann. Entscheidend ist dabei, dass Nutzer die App nicht öffnen oder auch nur einer einzigen Anfrage zustimmen müssen; es genügt nach den beschriebenen Tests, dass das System die Datei beim Installations- und Startprozess verarbeitet.
Technisch knüpft die Lücke an den ZIP-Mechanismus an, den Android für APKs nutzt. Eine APK ist im Kern ein ZIP-Archiv, in dem zu jedem Eintrag sowohl ein Größenwert im Archiv als auch eine deklarierte Größe nach dem Entpacken enthalten ist. Laut den Bitdefender-Analysen interpretieren zwei Android-Bibliotheken die zugehörigen Kompressionsangaben unterschiedlich: libziparchive und libandroidfw. Ein Angreifer kann diese Werte so manipulieren, dass Android beim späteren Zugriff mehr Daten „liest“, als die Datei physisch enthält. Beim Versuch, außerhalb der tatsächlichen Dateigrenzen zuzugreifen, entsteht ein SIGBUS-Fehler, also ein Signal, mit dem die CPU beziehungsweise das System einen Prozess stoppt, der einen ungültigen Speicherbereich anspricht.
Damit wird auch verständlich, warum der Effekt bei GhostMap nicht bei einer einzelnen App „stehen bleibt“. Ein zentraler Systemdienst iteriert beim Start und in bestimmten Neustart-Szenarien über alle installierten Anwendungen innerhalb des system_server. Wenn die fehlerhafte Paketstruktur dabei wiederholt berührt wird, kann der Dienst abstürzen, Android startet ihn erneut, und beim nächsten Durchlauf wird erneut dieselbe problematische Datei gelesen. Genau diese Schleife verhindert den Geräte-Startup-Abschluss, weil der kritische Pfad wieder und wieder ausfällt. In den beschriebenen Tests wurde ein APK mit nur wenigen Kilobytes so konstruiert, dass es beim Mapping zeitweise auf bis zu 16 MB „Speicher“ abbilden sollte; die angegebene Größe erzeugt damit ein Loch, in das das System hineinliest, bis der Kernel den Zugriff stoppt.
Für Nutzer und IT-Betrieb ist zudem relevant, dass ein „einfaches Entfernen“ der App oft nicht zuverlässig gelingt. Bitdefender Labs nennt als praktisches Problem, dass die Datei sich ohne den Einsatz von ADB (Android Debug Bridge) nicht löschen lasse und selbst der abgesicherte Modus nicht schützt, weil Prozesse im Dateimanager beim Parsen der fehlerhaften Eintragsstruktur ebenfalls abstürzen können. Dazu kommt eine Hürde: Um ADB überhaupt verwenden zu können, muss Developer Mode bereits vor dem Crash-Zustand aktiviert sein. In der Praxis bedeutet das, dass ein Vorfall häufig erst dann greifbar wird, wenn die Geräte bereits in einer nicht endenden Start-/Absturzschleife hängen und der Zugriff eingeschränkt ist. Damit rückt der Werksreset als zentrale Gegenmaßnahme in den Vordergrund – mit der bekannten Nebenwirkung, dass dabei alle Nutzerdaten verloren gehen.
Die Angriffsfläche wirkt trotzdem strategisch, weil GhostMap nicht nur „einen Device-Brick“ auslöst, sondern verschiedene Varianten ermöglicht. Laut Beschreibung können Angreifer gezielt Prozesse treffen, die beim Lesen von Ressourcen oder UI-bezogenen Artefakten ins Spiel kommen. So wird etwa beschrieben, dass selbst die Darstellung bestimmter App-Elemente wie Icon-/Listenressourcen absturzfördernd sein kann: Jede Oberfläche, die auf diese Daten zugreift, kann dadurch ebenfalls scheitern. Ebenso wird erwähnt, dass bereits installierte Anwendungen durch Updates später bösartig werden können – das würde den Impact auf weitere Geräte vergrößern, ohne dass Nutzer die Erstinfektion bewusst bemerken. Für Security-Teams erhöht das die Bedeutung von automatisierter APK-Prüfung direkt beim Empfang: Wenn ein Tool die fehlerhafte Struktur schon vor der Installation erkennt, lässt sich der Crash-Pfad unterbrechen.
Auf der Systemseite stellt sich die Frage nach der Reaktionsgeschwindigkeit und nach den Gründen, warum es bisher keinen Patch gibt. Bitdefender Labs beschreibt, dass die Lücke zweimal gemeldet wurde: Beim ersten Report wurde der Fall mit dem Status „Won’t Fix (Not Reproducible)“ abgeschlossen, beim zweiten Bericht als außerhalb des Bereichs einer Security-Update-Korrektur abgetan. Eine Fix-Ankündigung liegt laut Quelle aktuell nicht vor, und auch eine offizielle Bestätigung eines konkreten Zeitplans fehlt. Für Unternehmen und Administratoren bedeutet das vor allem: Risikoarme App-Quellen erzwingen, Geräte sauber verwalten, und Android-Systemstände zeitnah aktualisieren, bevor eine manipulierte Paketstruktur überhaupt zum Installationszeitpunkt durchläuft. Gerade weil die App laut Beschreibung keine Berechtigungen verlangt, ist das klassische „Berechtigungs-Review“ allein kein ausreichender Schutzmechanismus.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "GhostMap: Schad-App ohne Code kann Android-Phones in Crash-Loop versetzen" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "GhostMap: Schad-App ohne Code kann Android-Phones in Crash-Loop versetzen" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »GhostMap: Schad-App ohne Code kann Android-Phones in Crash-Loop versetzen« bei Google Deutschland suchen, bei Bing oder Google News!