
LONDON (IT BOLTWISE) – Berichten zufolge haben Angreifer mit einem einmaligen Zahlungsaufwand von 15 US-Dollar einen Abfluss in Höhe von 2,5 Milliarden US-Dollar bei Binance ausgelöst. Dem Bericht zufolge konnten sie dabei 40% der gestohlenen Krypto-Assets in einem einzigen Vorgang mitnehmen und so ihre Entdeckungswahrscheinlichkeit senken. Eine Auswertung von Transaktionen auf der Ethereum-Blockchain zeigt, wie eine Funktion missbraucht wurde, die normalerweise das Erteilen von Software-Berechtigungen vereinfacht. Zentral ist dabei: Ein Konto erlaubt einer Anwendung, Geld zu verschieben, statt für jeden Transfer separat freigeben zu müssen.
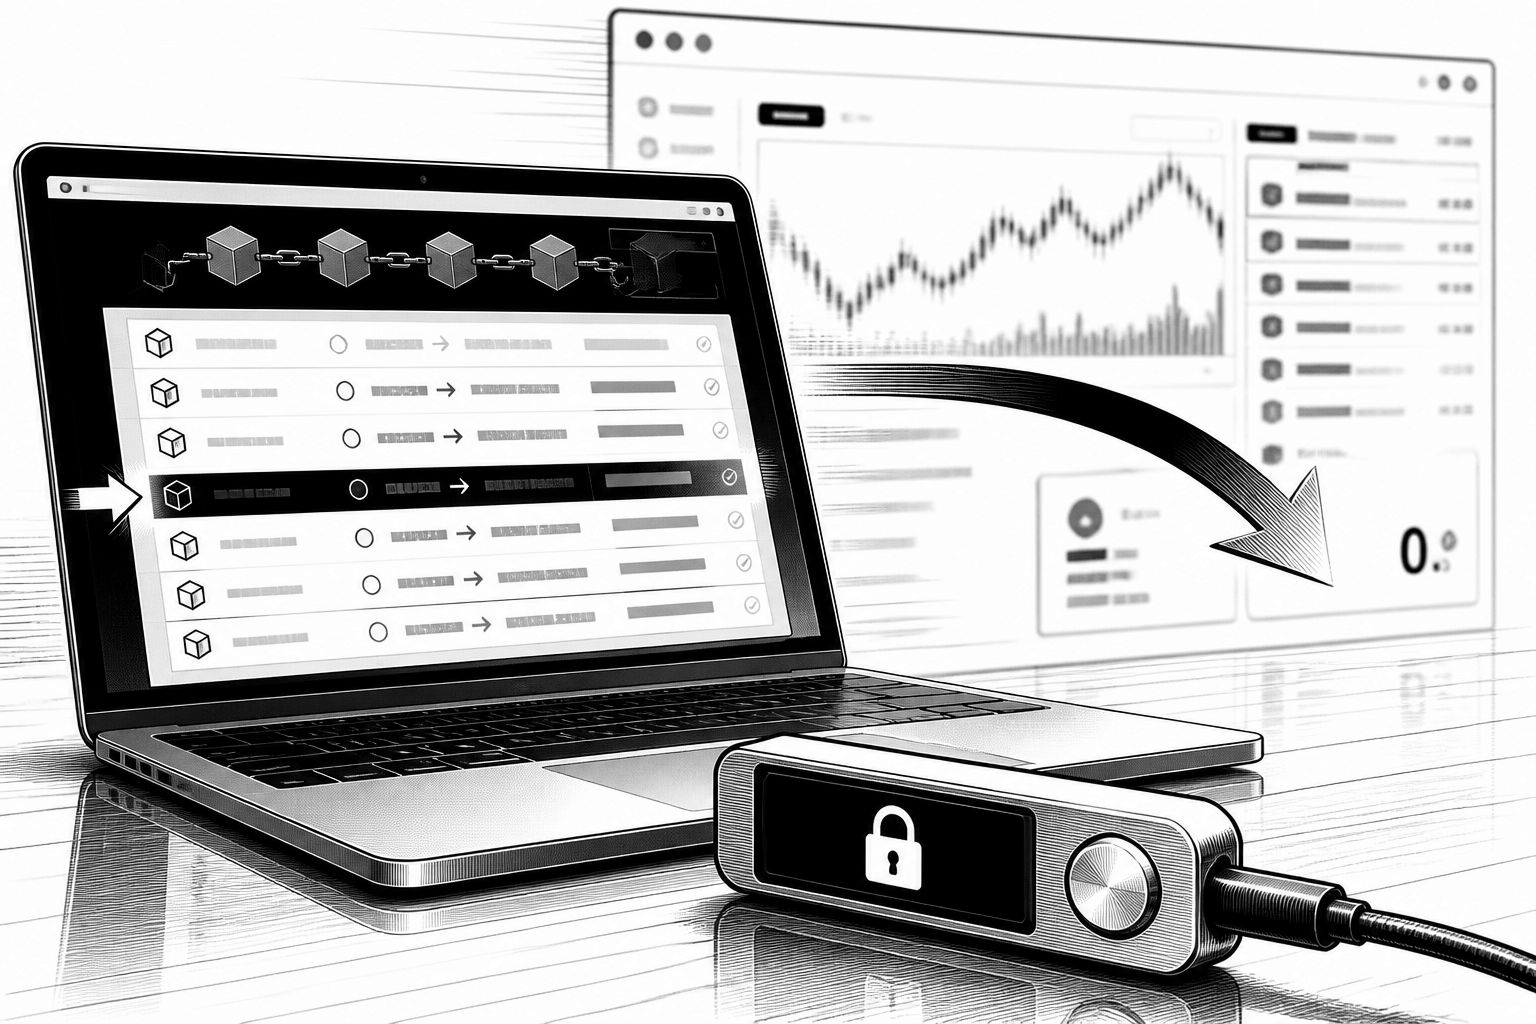
Dass Kryptowährungsdiebstähle nicht nur an technischen Lücken in Börsen liegen, sondern häufig an der „letzten Meile“ der Wallet-Rechte, zeigt der aktuelle Vorfall um Binance besonders deutlich. Laut den veröffentlichten Angaben konnten die Angreifer nach dem großen Zugriff vom vergangenen Donnerstag einen Anteil von 40% der gestohlenen Kryptowährung in einem einzigen Hit abziehen. Dafür, so heißt es, reichte offenbar ein Betrag von 15 US-Dollar. Im Ergebnis wird damit nicht nur die Größenordnung des Schadens sichtbar, sondern auch der Mechanismus: Nicht die absolute Rechenleistung oder eine ausgefeilte Manipulation der Börsenoberfläche stand im Mittelpunkt, sondern die Art, wie Berechtigungen in Krypto-Ökosystemen delegiert und später missbraucht werden.
Technisch betrachtet basiert der Ansatz auf einem Muster, das in vielen Wallet- und Token-Standards vorkommt: Ein Nutzerkonto oder ein Smart-Contract-gestütztes Wallet erteilt einer Software die Erlaubnis, bestimmte Gelder zu bewegen. Anstatt bei jedem Transfer eine neue, separate Freigabe einzuholen, genügt die einmal erteilte Genehmigung – der eigentliche „Knopf“ ist dann nicht mehr jeder einzelne Zahlungsauftrag, sondern die bereits vorhandene Autorisierung. Die nachgelagerte Auswertung der Transaktionen auf der Ethereum-Blockchain, wie sie in dem Bericht beschrieben wird, soll genau diesen Moment sichtbar machen: Die Täter sollen die vorhandene Berechtigung als Hebel genutzt haben, um die Bewegung von Geldern automatisiert und in einem Schritt auszulösen.
In der Praxis wird dabei entscheidend, wie granular und zeitlich begrenzt solche Berechtigungen gesetzt sind. Wenn eine Anwendung beispielsweise Token- oder Vertragsrechte erhält, kann ein Angriff darauf hinauslaufen, dass ein Angreifer nicht erst jede einzelne Überweisung „brute-forcen“ muss, sondern die Genehmigung in eine zusammenhängende Abfolge von Aktionen übersetzt. Der Bericht nennt für den konkreten Vorfall die Größenordnung: Insgesamt werden Diebstähle in Höhe von 6,3 Milliarden US-Dollar genannt, während der anschließende Abfluss über 2,5 Milliarden US-Dollar beziffert wird. Diese Zahlen machen klar, warum „einmalige“ Aktionen für Angreifer so attraktiv sind: Je weniger Transaktionsschritte, desto geringer ist das Zeitfenster für Gegenmaßnahmen durch Überwachungssysteme, manuelle Freigaben oder automatisierte Sperr- und Abwicklungsprozesse.
Aus Markt- und Risiko-Sicht verschiebt sich damit der Blick weg von reinen Perimeter-Mechanismen wie Kontozugängen oder API-Keys hin zu Berechtigungs- und Transaktionshygiene in dezentralen und halbzentralen Workflows. Für Unternehmen, die Krypto-Zahlungen, Treasury-Setups oder On-Chain-Automatisierungen betreiben, heißt das: Die Frage „Welche Wallet ist betroffen?“ muss in eine zweite, konkretere Frage übergehen: „Wessen Software darf was – und wie lange?“ Besonders relevant sind dafür nicht nur die technisch erteilten Rechte, sondern auch die Betriebsabläufe rund um das Widerrufen von Berechtigungen, das Monitoring ungewöhnlicher Token-Spreads oder das Erkennen ungewöhnlicher Nutzungssequenzen. Wenn ein Angreifer eine einmalige Erlaubnis in einen einzigen Schritt umsetzt, reicht klassische Regelüberwachung nach dem Motto „zu viele Transfers“ allein oft nicht aus.
Für die Abwehr bedeutet das zugleich: Sicherheitsarchitekturen sollten Berechtigungen nicht als einmalige Freigabe behandeln, sondern als laufend zu bewertende Angriffsfläche. In On-Chain-Umgebungen ist „Least Privilege“ nicht nur ein organisatorisches Prinzip, sondern eine messbare Eigenschaft von Token-Allowances, Smart-Contract-Interaktionen und temporären Freigaben. Zudem werden Forensik-Teams stärker als zuvor auf die konkrete Abfolge von Transaktionen achten müssen: Welche Rechte waren schon vorhanden, welche Calls wurden ausgeführt, und wie schnell liefen die Schritte nach dem Zugriff durch? Genau diese Kette wird im Bericht über die Ethereum-Auswertung nachgezeichnet, und gerade das ist für künftige Vorfälle wertvoll, weil sich daraus messbare Signale ableiten lassen.
Unterm Strich zeigt der Fall, dass die technische Angriffsoberfläche im Krypto-Kontext oft nicht dort liegt, wo viele Sicherungsmaßnahmen zuerst ansetzen. Wenn laut den Angaben 15 US-Dollar Aufwand genügen, um einen massiven Abfluss anzustoßen, dann wird die Bedeutung von Berechtigungsmanagement und granularer Autorisierungspolitik praktisch vor Augen geführt. Gleichzeitig entsteht für Betreiber ein klarer Handlungsdruck: Prozesse zum Widerruf, zur Begrenzung von Berechtigungen und zur Erkennung „seltener, aber großer“ Ausführungen müssen so gestaltet sein, dass sie nicht nur einzelne Transaktionen bewerten, sondern auch die Logik dahinter. In einer Branche, in der Software-Delegation allgegenwärtig ist, wird Sicherheit damit zunehmend eine Frage von Kontrolle über das Delegationsmodell – und weniger eine Frage reiner Authentifizierung.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Angreifer nutzen Wallet-Berechtigungen: $15 für $2,5 Mrd.-Abfluss bei Binance" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Angreifer nutzen Wallet-Berechtigungen: $15 für $2,5 Mrd.-Abfluss bei Binance" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Angreifer nutzen Wallet-Berechtigungen: $15 für $2,5 Mrd.-Abfluss bei Binance« bei Google Deutschland suchen, bei Bing oder Google News!