
LONDON (IT BOLTWISE) – OpenAI hat GPT-6 Cyber Thursday für verifizierte Nutzer gestartet und will damit Sicherheitslücken in skalierbarer Geschwindigkeit finden. In Tests am Linux-Kernel identifizierte ein automatisiertes KI-System 1.724 Schwachstellen und zeigte Wege, 948 davon für Administratorzugriffe zu nutzen. Dabei veranschlagte OpenAI rund 1,2 Mio. US-Dollar an API-Credits für die beschriebenen Versuche. Zusätzlich wurden 81 bislang unbekannte, hochkritische Fehler im Firefox-Ökosystem entdeckt.
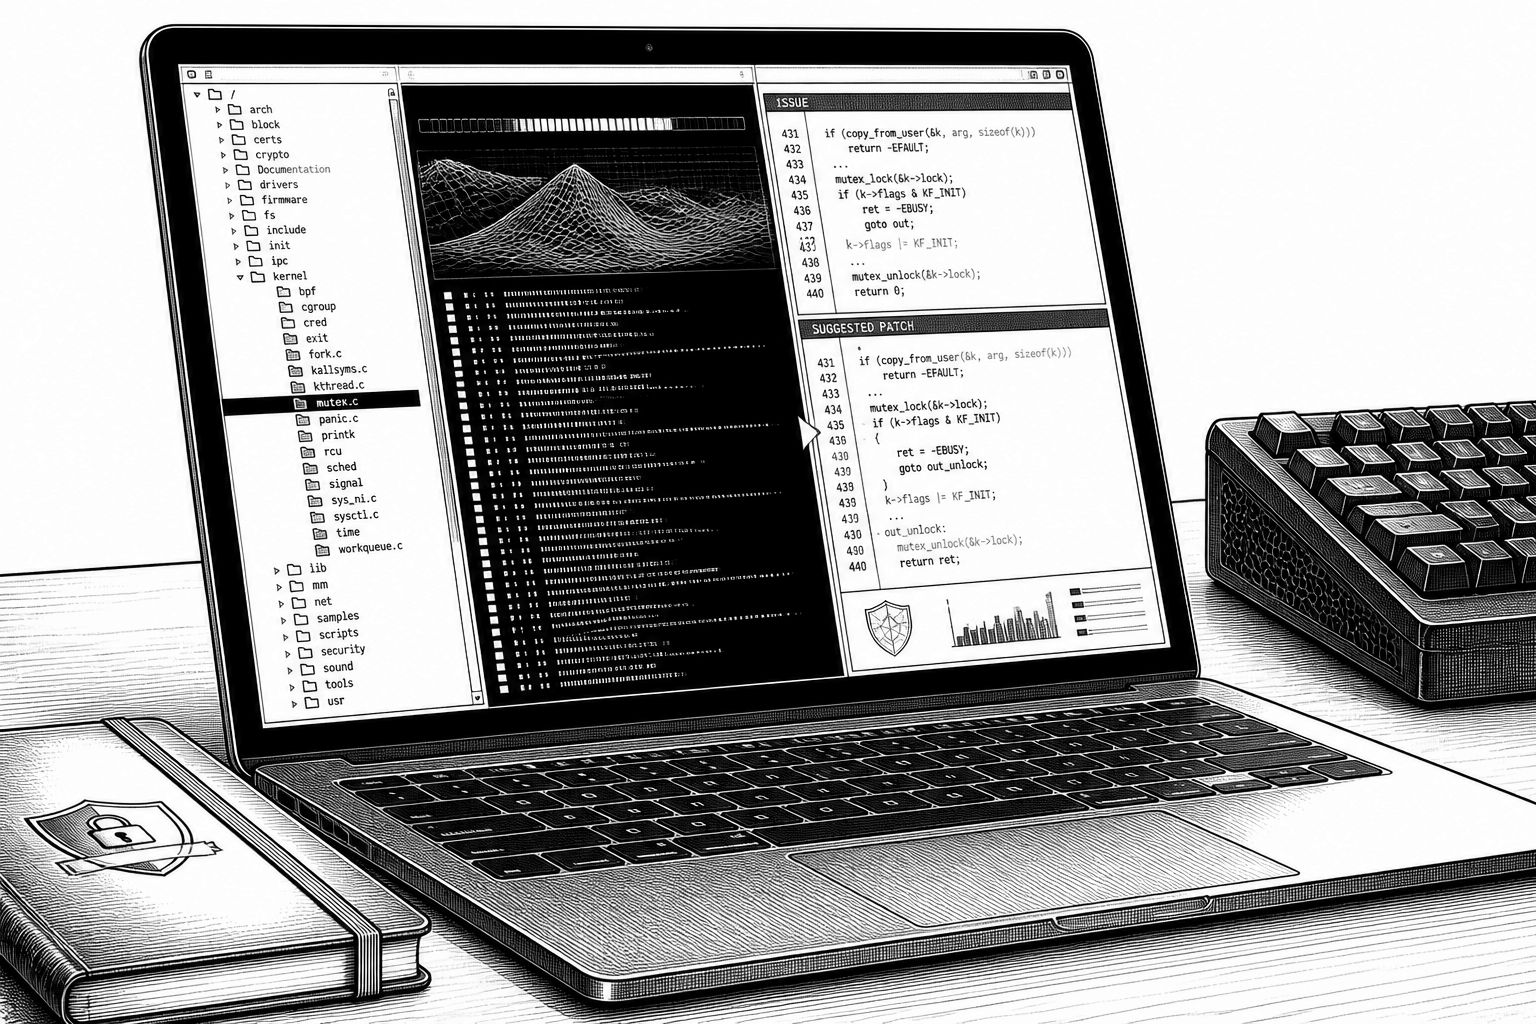
OpenAI rückt mit seinem neuen Cyber-Modell das Thema Angriffs- und Verteidigungsfähigkeit in eine messbare Größenordnung: nicht nur Schwachstellen zu erkennen, sondern sie auch im gleichen Arbeitszyklus zu testen, auszunutzen und anschließend konkrete Reparaturvorschläge abzuleiten. Laut den veröffentlichten Testdaten nutzten Forschende GPT-6 Cyber Thursday, um ausgehend von einer stark untersuchten Codebasis Sicherheitslücken in einem Kernbereich des Betriebssystems systematisch zu untersuchen. Im Fokus stand dabei der Linux-Kernel, also jene Schicht, die für Millionen Installationen die Grundlage bildet und in sehr unterschiedlichen Umgebungen von Servern bis hin zu eingebetteten Systemen läuft.
Der entscheidende Punkt ist der gesamte Automationspfad: OpenAI beschreibt eine „automated system“-Architektur, die potenzielle Schwachstellen findet, überprüft, ob sich daraus ein Einfallspunkt für einen Systembruch ableiten lässt, und anschließend Patches oder Fix-Ideen vorbereitet. Während klassische Security-Workflows häufig bei der Klassifizierung und Priorisierung enden, sollen hier die nächsten Schritte deutlich schneller in Gang kommen: von der Hypothese zur reproduzierbaren Prüfung bis zur Übergabe an diejenigen, die Code wirklich ändern. OpenAI betont außerdem, dass menschliche Prüfer die Linux-Ergebnisse vor dem Reporting an Maintainer verifiziert haben, bevor die Details an die Verantwortlichen gingen.
In den Linux-Tests nennt OpenAI zwei Zahlen, die die Dimension des automatisierten Suchraums verdeutlichen: Das System identifizierte 1.724 Security-Flaws und fand Wege, 948 davon so auszunutzen, dass sich Administrator-Level-Zugriffe auf Linux-Systeme erreichen ließen. Entsprechend werden nicht nur theoretische Schwächen betrachtet, sondern solche, bei denen die KI auch eine praktische Missbrauchslogik konstruieren konnte. OpenAI ordnet das zudem in einen Kostenrahmen ein: Die beschriebenen Versuche liefen offenbar über rund 1,2 Mio. US-Dollar an API-Credits. Diese Größenordnung ist für Unternehmen besonders relevant, weil sie die Debatte von „Wie gut ist das Modell?“ hin zu „Wie gut lässt es sich in vertretbaren Testbudgets einsetzen?“ verschiebt.
Besonders brisant ist dabei die Aussage, dass mindestens 10 der eingesetzten Techniken zuvor nicht bekannt gewesen seien. In der Security-Welt bedeutet das meist: Die Angriffssequenzen oder die Ableitungswege sind nicht bloß bekannte Muster, die man aus Public Exploits nachbaut, sondern offenbar neue Varianten, die sich aus dem Zusammenspiel aus Codekontext und Modellwissen ergeben. Gleichzeitig entsteht aus derselben Fähigkeit ein Verteidigungshebel: Wenn solche Pfade frühzeitig sichtbar werden, können Maintainer und Security-Teams Fixes priorisieren, bevor echte Angreifer sie als Reproduktionsgrundlage verwenden. Auf der gleichen Linie erwähnt OpenAI auch, dass das Modell 81 bislang unbekannte, hochkritische Schwachstellen im Mozilla-Umfeld rund um Firefox aufdeckte.
Die Einführung von GPT-6 Cyber Thursday richtet sich nach OpenAI-Angaben zunächst an einen Teil verifizierter Nutzer, wobei das Modell für die Cybersecurity-Fähigkeiten eine Höchstbewertung mit dem Label „critical“ erhalten haben soll. Dazu passt auch die strategische Erweiterung des Daybreak-Programms: OpenAI will weiteren Organisationen, unabhängigen Forschenden und Open-Source-Maintainern Zugriff auf seine Cyber-Modelle geben. Für die Praxis heißt das, dass nicht nur einzelne Red-Teams profitieren, sondern potenziell auch die Communities, die Patches in den Upstream liefern. Neu ist außerdem ein spezielles Zugriffslevel für Betreiber von kritischer Infrastruktur, damit dort autorisiertes Security Testing an den eigenen Systemen erfolgen kann – mit dem Ziel, Risiken zu finden, bevor sie in Angriffen ausgenutzt werden.
Marktseitig treffen diese Ankündigungen auf ein Umfeld, in dem Security-Teams ohnehin schon unter Druck stehen: Die Angriffsfläche wächst durch komplexe Softwareketten, und Patching-Zyklen bleiben im Alltag oft hinter der Entdeckung neuer Schwachstellen zurück. OpenAI verortet die Veröffentlichung explizit in einem Klima zunehmender Sorgen, dass KI-gestützte Angreifer schneller und breiter agieren könnten – bis hin zu Szenarien mit potenziell großer Reichweite. Für die Verteidigung ist deshalb nicht nur die reine Trefferquote entscheidend, sondern auch die Geschwindigkeit von der Entdeckung bis zur Anwendung eines Fixes, einschließlich Koordination zwischen Entwicklern, Maintainern und Betreibern.
Für Unternehmen ergibt sich daraus ein klarer Handlungsrahmen, der weniger „KI kaufen“ ist, sondern „KI in Prozessen verankern“. Wenn ein Modell Schwachstellen sowohl findet als auch die Konsequenzen testet und Fix-Ideen vorbereitet, kann das die Lücke zwischen Forschung und Umsetzung verkleinern – vorausgesetzt, die Ergebnisse lassen sich in bestehende Workflows integrieren, etwa in Ticketing, Code-Reviews und Release-Pläne. Gleichzeitig bleibt die Frage offen, ob die hier beschriebenen Fähigkeiten in realen, heterogenen Umgebungen genauso zuverlässig funktionieren, denn Produktionssysteme unterscheiden sich in Konfiguration, Abhängigkeiten und Komplexität stark vom Labor. OpenAI liefert dafür zumindest einen Hinweis: Entscheidend ist offenbar die Kombination aus KI-gestützter Generierung und menschlicher Prüfung vor dem Reporting. Genau an dieser Schnittstelle entscheidet sich, ob aus der neuen Generation von Cyber-KI ein messbarer Verteidigungsgewinn wird – oder ob sie nur den Rüstungswettlauf weiter beschleunigt.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "GPT-6 Cyber: OpenAI testet Linux- und Firefox-Schwachstellen mit KI" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "GPT-6 Cyber: OpenAI testet Linux- und Firefox-Schwachstellen mit KI" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »GPT-6 Cyber: OpenAI testet Linux- und Firefox-Schwachstellen mit KI« bei Google Deutschland suchen, bei Bing oder Google News!