
LONDON (IT BOLTWISE) – Eine neu entdeckte OpenSSH-Schwachstelle namens SSHole (CVE-2026-123158, CVSS 8,1) wird bereits wenige Stunden nach der Veröffentlichung aktiv ausgenutzt. Laut Beobachtungen eines Threat-Intel-Anbieters gelang in einem Honeypot mit Alpine Linux und OpenSSH erfolgreich Root-Zugriff. Voraussetzung ist unter anderem, dass OpenSSH auf musl-basierten Systemen mit deaktiviertem PAM läuft und ein Account mit einem Passwort-Hash gekennzeichnet ist. Betroffene sollen OpenSSH 10.6p2 installieren und den sshd-Dienst anschließend neu starten.
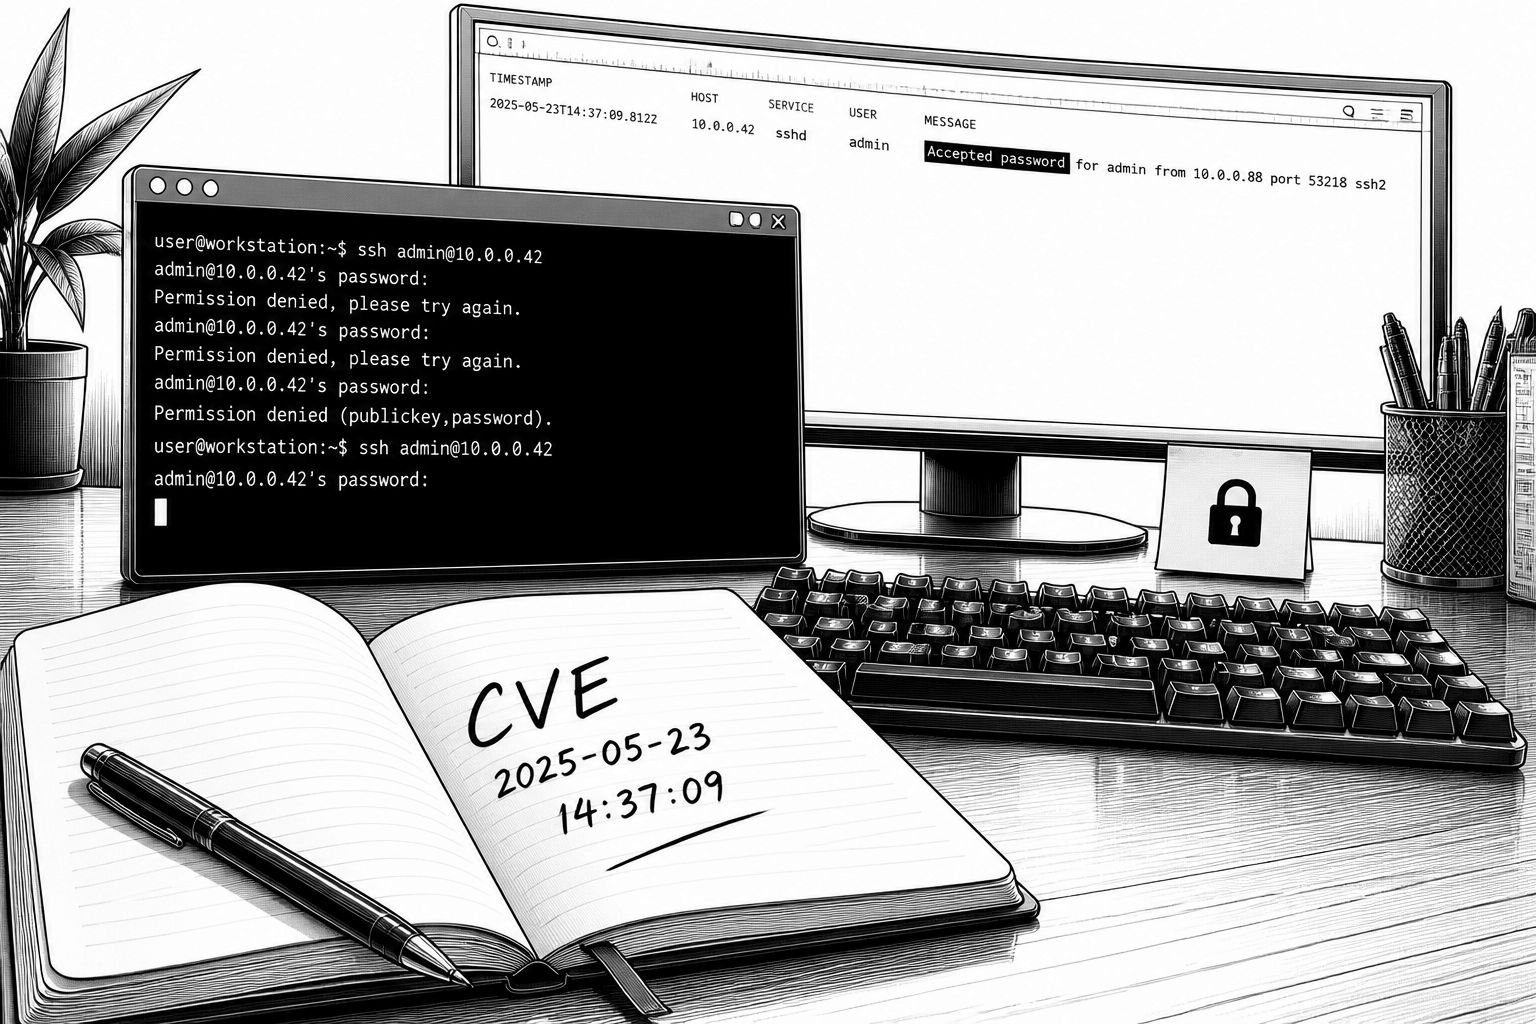
Innerhalb weniger Stunden nach der Veröffentlichung einer neuen OpenSSH-Schwachstelle sind erste aktive Ausnutzungsschritte dokumentiert worden. Konkret geht es um CVE-2026-123158, technisch als SSHole (auch „sshole“) bezeichnet, die in bestimmten OpenSSH-Konfigurationen Authentifizierungslücken öffnet: Ein Angreifer kann eine Anmeldung erreichen, obwohl das Zielkonto auf Systemebene ohne nutzbares Passwort eingerichtet wurde. Das klingt zunächst nach einem rein theoretischen Randfall – tatsächlich drehen sich die Anforderungen aber um gängige Betriebsparameter, die gerade in Container- und Minimal-Distributionen häufiger vorkommen.
Die Schwachstelle betrifft Linux-Systeme, auf denen OpenSSH gegen die musl C Library läuft, und zwar dann, wenn Pluggable Authentication Modules (PAM) in der SSH-Konfiguration deaktiviert sind. Besonders relevant ist das für Setups wie Alpine Linux, bei dem die Standardkonfiguration des OpenSSH-Servers in diese Risikokategorie fallen kann. Laut Beschreibung reicht ein unautorisierter Angriffsversuch, der statt eines korrekt formatierten Passworts eine überlange Zeichenkette übermittelt. Dabei wird kein gültiges Passwort oder gestohlener SSH-Key benötigt, weil das Zielkontenprofil gezielt so vorbereitet wurde, dass es eigentlich keine Passwortanmeldungen akzeptieren sollte.
Technisch verknüpft ist SSHole mit einem älteren Fix: Der Kern der Problematik soll auf eine 2016 eingeführte Änderung zurückgehen, die ursprünglich eine Username-Enumeration-Schwachstelle adressierte (CVE-2016-6210). Unter genau definierten Bedingungen interpretiert OpenSSH demnach eine fehlgeschlagene Passwort-Hash-Berechnung fälschlich als erfolgreiche Authentifizierung. Das wird daran festgemacht, dass OpenSSH einen Platzhalterwert produziert, der dem Zeichen „*“ entspricht – einem Wert, der verwendet wird, um ein Konto mit deaktiviertem Passwort auf der Systemseite zu markieren. Der Angriff nutzt diese Logik: Ein Angreifer kann einen beliebigen Passwortstring zwischen 257 und 1.024 Byte angeben, so dass der Hash-Versuch scheitert und genau dieses „*“-Ergebnis zurückkommt.
Damit die Anmeldung wirklich klappt, braucht es eine zusätzliche Bedingung: Es muss mindestens ein Konto existieren, dessen Passwort-Hash in der Systemdatenbank als „*“ hinterlegt ist. Gleichzeitig betont die Beschreibung ausdrücklich, dass SSHole keine generische Umgehung für Konten mit einem gültigen Passwort-Hash darstellt; für diese Konten bleibt der normale Schutzmechanismus wirksam. Gelingt die Ausnutzung dennoch, erhält der Angreifer Zugang mit den bereits bestehenden Berechtigungen des kompromittierten Kontos. Genau hier entsteht der betriebliche Schaden: Auch wenn „nur“ eine SSH-Session aufgebaut wird, kann die Folge je nach Rechtemodell reichen, etwa bis zu dem Zugriff auf Deployment-Credentials, Anwendungsspezifika (Secrets) oder weitere verbundene Systeme, die dann wiederum seitliche Bewegung (Lateral Movement) oder Störungen im Betrieb ermöglichen.
Aus der Anfangsphase der Ausnutzung liegen dabei konkrete Beobachtungen vor: Ein Threat-Intel-Unternehmen hat laut eigener Darstellung die erste Ausnutzungsanfrage bereits unter neun Stunden nach der CVE-Publikation festgestellt. Außerdem wird berichtet, dass erfolgreicher Root-Zugriff in einem Honeypot bestätigt wurde, der aus Alpine Linux und OpenSSH bestand. In den Telemetriedaten taucht zudem eine IP-Adresse auf, die geolokationsseitig Japan zugeordnet wurde; in der Meldung ist von insgesamt acht Exploit-Versuchen aus derselben Quelle die Rede. Der beschriebene Angreiferprozess umfasste dabei nicht nur die Authentifizierungstests, sondern auch Reconnaissance-Kommandos wie id, uname und hostname über nicht-interaktive SSH-Sessions.
Nicht jedes Linux-Setup ist betroffen: Dropbear wird explizit ausgeschlossen, ebenso glibc-basierte Distributionen sowie Nicht-Linux-Plattformen. Außerdem greifen die Bedingungen nicht, wenn Systeme Passwörter über PAM prüfen. Das ist aus Sicherheits-Engineering-Sicht zweischneidig: Wer „einfach nur“ nach dem Vorhandensein von OpenSSH sucht, könnte sich in falscher Sicherheit wiegen, während umgekehrt Systeme mit musl und deaktiviertem PAM besonders genau geprüft werden sollten. Praktisch bedeutet das, dass Security-Teams ihre Konfigurationslage nicht nur auf Paketversionen abgleichen, sondern auch die Authentifizierungsstrecke betrachten müssen: PAM-Status, musl-Umgebung und das Vorhandensein von Konten, deren Passwort-Hash auf „*“ gesetzt ist.
Als Gegenmaßnahme wird OpenSSH auf 10.6p2 aktualisiert und danach der sshd-Dienst neu gestartet. Für Alpine-Nutzer gibt es zusätzlich einen forensischen Hinweis: In /var/log/messages sollen Zeilen gesucht werden, die „Accepted password for“ in Kombination mit Konten enthalten, die eigentlich keine Passwort-Logins annehmen sollten – genannt werden dabei ausdrücklich Kontexte wie „alpine“, „root“ oder key-only Nutzer. Wer entsprechende Muster findet, soll das System, falls die Annahme eines legitimen Logins nicht sauber ausgeschlossen werden kann, als kompromittiert behandeln. Damit verschiebt sich der Fokus vom „nur patchen“ hin zu einer kurzfristigen Validierung der Exponierung, besonders für Systeme, die bereits öffentlich erreichbar sind oder über schlecht überwachte Jump-Hosts betreten werden.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "OpenSSH SSHole: Root-Zugriffe auf Honeypots schon nach neun Stunden" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "OpenSSH SSHole: Root-Zugriffe auf Honeypots schon nach neun Stunden" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »OpenSSH SSHole: Root-Zugriffe auf Honeypots schon nach neun Stunden« bei Google Deutschland suchen, bei Bing oder Google News!