
LONDON (IT BOLTWISE) – Die mexikanische Sicherheitsbehörde SSPC rät Bürgerinnen und Bürgern, für digitale Dienste konsequent Multi-Faktor-Authentifizierung zu aktivieren. Besonders empfiehlt sie, als zweiten Faktor nach Möglichkeit physische Sicherheitsschlüssel oder Passkeys zu nutzen statt per SMS oder E-Mail zugestellte Codes. Ergänzend sollen Nutzer für jedes Profil starke, individuelle Passwörter verwenden und unerwartete Anmeldeanfragen konsequent ignorieren. Auch bei Endgeräten fordert die Behörde schnelle Updates sowie Sperren per PIN, Passwort oder Biometrie.
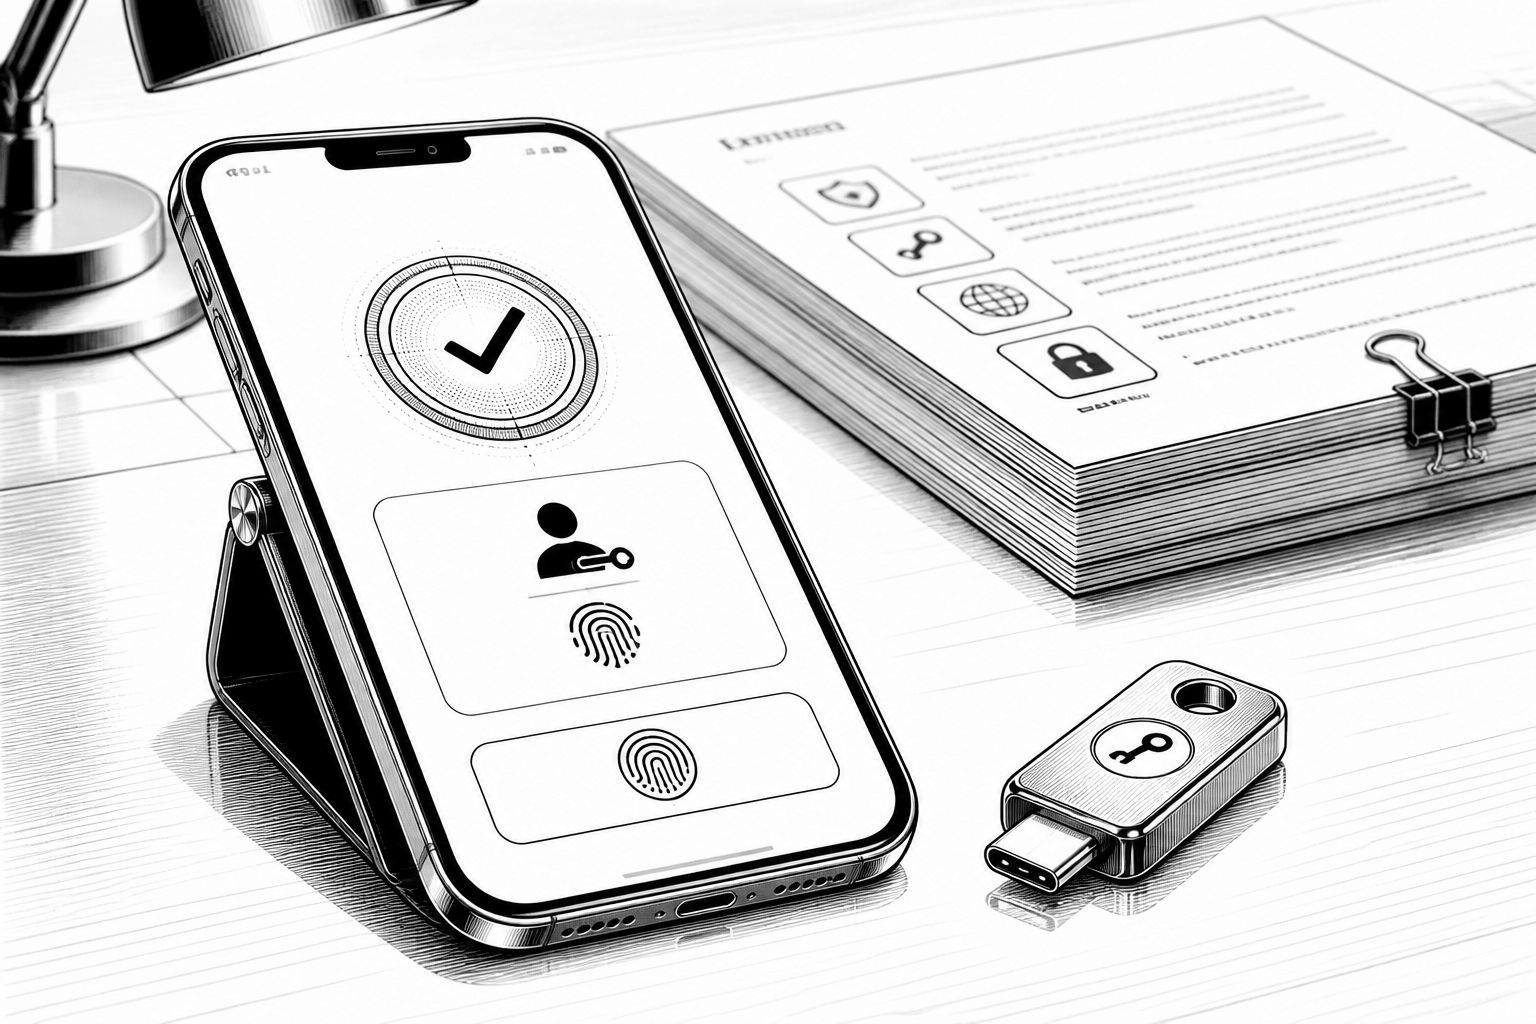
Wer in Mexiko heute noch primär über SMS-Codes oder E-Mail-Links auf Konten zugreift, bekommt von der mexikanischen Behörde für Sicherheit und Bürgerschutz (SSPC) jetzt deutlichen Rückenwind für einen grundlegenden Richtungswechsel. Hintergrund ist der Hinweis der SSPC, dass Multi-Faktor-Authentifizierung (MFA) im Alltag eine erste, praktische Verteidigungslinie gegen digitale Straftaten bildet. Die Empfehlungen zielen dabei weniger auf einzelne Spezialfälle, sondern auf eine breite Absicherung von Identitäten, die sich in der Praxis über Jahre hinweg immer wieder verwenden: E-Mail, Messenger-Dienste, soziale Netzwerke und Online-Banking-Zugänge.
Technisch betrachtet verschiebt MFA das Risiko von „Passwort allein“ hin zu einer zusätzlichen Prüfung, die nicht zwangsläufig durch ein kompromittiertes Passwort sofort entwertet wird. Genau dieses Prinzip führt die SSPC als Argument an: Selbst wenn ein Passwort bereits geleakt, wiederverwendet oder Dritten bekannt geworden ist, soll ein zweiter Nachweis beim Login verhindern, dass unbefugte Personen allein mit den Zugangsdaten durchkommen. Für Nutzer heißt das konkret, dass nicht nur klassische Konten wie E-Mail oder Banking in den Fokus gehören, sondern auch Cloud-Speicher, arbeitsbezogene Profile und Kundenkonten in Online-Shops.
Beim zweiten Faktor setzt die Behörde besonders auf physische Sicherheitsschlüssel oder Passkeys, sofern diese technisch verfügbar sind. Der entscheidende Unterschied zu SMS- oder E-Mail-basierten Codes liegt darin, dass die Authentifizierung nicht auf einen Kanal angewiesen ist, der in bestimmten Angriffs- und Betrugsszenarien als „verwundbarer Übergabepunkt“ genutzt werden kann. Die SSPC formuliert daher klar: Codes, die per SMS oder E-Mail zugestellt werden, sollten nach Möglichkeit nicht die bevorzugte Lösung sein. Zusätzlich unterstreicht die Behörde die Notwendigkeit stark individualisierter Passwörter pro Profil sowie die Faustregel, einmalige Verifizierungscodes nicht an Dritte weiterzugeben.
Damit die Absicherung im Ernstfall auch tatsächlich greift, verknüpft die SSPC die Login-Hinweise eng mit Verhaltenssignalen im Nutzeralltag. Sie weist darauf hin, dass weder Bank- noch Firmenvertreter solche Codes typischerweise per Telefonanruf, Kurznachricht oder E-Mail einfordern. Wo Nutzer unerwartete Benachrichtigungen oder Anfragen im Zusammenhang mit Anmeldeversuchen erhalten, empfiehlt die Behörde, diese konsequent abzuweisen. Für Unternehmen und IT-Verantwortliche ist das ebenso relevant: Wenn Nutzerinnen und Nutzer in Phishing- oder Social-Engineering-Ketten geraten, entscheidet häufig nicht nur das Authentifizierungssystem, sondern auch die Schnittstelle zwischen Produkt und Nutzerentscheidung.
Der Blick der SSPC geht dabei über Konten hinaus und umfasst das Endgerät als Angriffsziel. Smartphones, Computer und Tablets sollen grundlegend gesperrt werden, etwa per PIN, Passwort, Muster oder Biometrie. Dazu kommt der zweite Hebel, der in der Praxis oft unterschätzt wird: zeitnahe Updates für Betriebssysteme und Anwendungen, damit bekannte Schwachstellen geschlossen werden, die sonst für Angriffe ausgenutzt werden können. Aus Sicherheitssicht ist das eine sinnvolle Ergänzung, denn selbst ein moderner Authentifizierungsmechanismus kann in der Kette an Wirksamkeit verlieren, wenn ein Gerät kompromittiert ist oder Sicherheitsfunktionen wie Sperrmechanismen nicht zuverlässig greifen.
Dass Passkeys als moderner Ansatz „künftig herkömmliche Passwörter ersetzen“ sollen, ist in der Empfehlung spürbar: Dienste sollen Anmeldungen sicherer und zugleich für Nutzer weniger friktionsreich machen. In einer Welt, in der viele Anwender Passwörter zwischen Diensten wiederverwenden oder sie mangels Komfort nur unzureichend verwalten, kann die Abkopplung von Passwortwissen den Sicherheitsgewinn spürbar erhöhen. Entscheidend ist dabei, dass Passkeys als Teil einer gut umgesetzten Authentifizierungsstrategie die Übergabe von Geheimnissen reduzieren und den Zugriff an gerätespezifische oder kontoindividuelle Eigenschaften koppeln.
Für die nächste Umsetzungsschleife ergibt sich daraus eine klare Prioritätensetzung: MFA auf allen relevanten Konten aktivieren, als zweiten Faktor, wo möglich, Sicherheitsschlüssel oder Passkeys nutzen und SMS/E-Mail-Codes zumindest dort reduzieren, wo Alternativen verfügbar sind. Parallel sollte jedes Konto mit einem starken, individuellen Passwort abgesichert und der Umgang mit unerwarteten Login-Anfragen konsequent geübt werden. Wer zudem Endgeräte regelmäßig aktualisiert und sauber sperrt, schließt die Lücke zwischen „guter Authentifizierung“ und „sicherer Nutzung im Alltag“. Die SSPC verweist für weitere Orientierung auf einen Leitfaden zur Internetsicherheit auf dem institutionellen Portal der mexikanischen Regierung.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Mexikos SSPC empfiehlt Passkeys statt SMS-Codes für sichere Anmeldung" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Mexikos SSPC empfiehlt Passkeys statt SMS-Codes für sichere Anmeldung" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Mexikos SSPC empfiehlt Passkeys statt SMS-Codes für sichere Anmeldung« bei Google Deutschland suchen, bei Bing oder Google News!