
LONDON (IT BOLTWISE) – Beim Coding-Agenten Claude Code können freigegebene Shell-Befehle mitsamt Passwörtern und API-Keys in einer Projektdatei gespeichert werden. Besonders kritisch ist die Option, ausgewählte Aktionen künftig ohne erneute Bestätigung auszuführen. Laut einer Analyse eines Security-Unternehmens landeten in öffentlichen Git-Repositories 1.122 Dateien mit mindestens einem Secret. Betroffene Teams sollen daher zuerst rotieren und anschließend Regeln aus den Agent-Dateien entfernen.
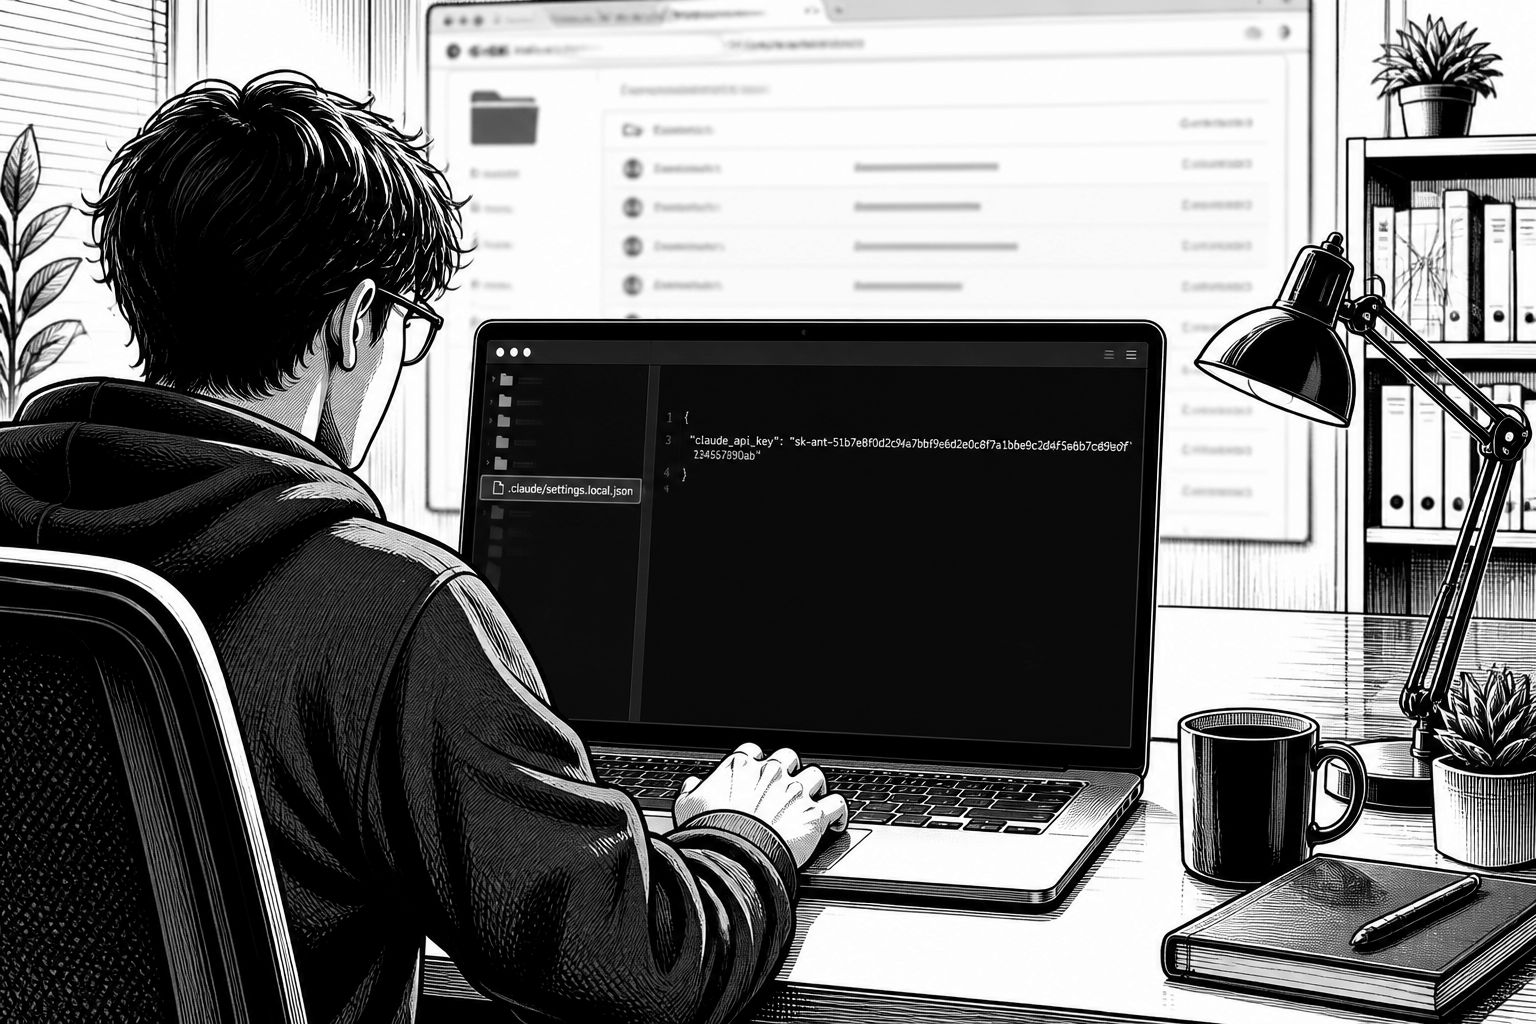
Die Nachricht hat eine unkomfortable Konsequenz für viele Teams, die KI-gestützte Coding-Agenten in ihren Workflow integrieren: Wer Claude Code Shell-Kommandos „durchwinkt“ und dabei versehentlich Passwörter oder Tokens eintippt, kann diese Secrets später in einer Projektdatei wiederfinden. Konkret geht es um die Datei .claude/settings.local.json, die im Projektordner abgelegt wird, wenn der Nutzer eine Freigabe-Option wie „Yes, and don’t ask again“ wählt. Dann speichert der Agent die freigegebene Aktion wortwörtlich samt allem, was im Kommando selbst vorkam – und zwar nicht als verschlüsselte Referenz, sondern als Klartext.
Technisch betrachtet hängt das Risiko an der Kombination aus automatischer Ausführung und der Art, wie die Allow-Rule in der Settings-Datei gespeichert wird. Claude Code fordert standardmäßig vor vielen Shell-Kommandos eine Zustimmung an. Wählt man jedoch die Option, nicht erneut nachzufragen, schreibt der Assistent eine Regel in die Projektkonfiguration, die spätere Treffer ohne weitere Rückfrage erlaubt. Je nachdem, ob das Kommando nur einem Muster entspricht (zum Beispiel ein Platzhalter-Globbing) oder ob es exakt eine einzelne Zeile ist, kann der Agent in letzterem Fall auch jedes darin eingetippte Secret mit übernehmen. Für die Nutzer ist das besonders tückisch, weil der eigentliche „Fehler“ nicht in der App selbst liegt, sondern in der Erwartung, dass Secrets schon aus den Eingaben herausgefiltert oder zumindest nicht persistiert würden.
Die Studie und Auswertung von Apiiro beschreibt die Größenordnung als breiten Abfluss in die Öffentlichkeit: Insgesamt wurden 104.185 Kopien der genannten Datei in 103.617 Git-Repositories gefunden. Davon hielten 1,122 Kopien mindestens ein Secret; zusammen kamen laut Recherche 1.379 unterschiedliche Secrets zusammen. Als Secret galt dabei unter anderem, wenn Inhalte bekannten Key-Formaten entsprechen oder wenn ein Passwort oder Token neben der Adresse eines öffentlichen Servers erkannt wurde; zusätzlich prüfte ein KI-gestützter Review-Prozess die Einstufung. Bemerkenswert ist dabei die Bandbreite der betroffenen Zugriffsdaten: Mehr als ein Drittel der Secrets bezog sich direkt auf Datenbanken, darunter 379 Datenbankpasswörter. Daneben tauchten auch 43 SSH-Logins für öffentliche Server auf, 42 Tokens für Plattformen wie GitHub, GitLab und npm sowie 23 AWS-Keys.
Für die Sicherheitslage ist nicht nur entscheidend, ob die Datei irgendwo im Projekt liegt, sondern ob sie tatsächlich in der Git-Historie wieder auftaucht. Laut den Forschern bleibt das Problem bestehen, selbst wenn Teams die Datei aus dem Repository entfernen: Ältere Versionen können weiterhin in Commits und Forks enthalten sein. Besonders auffällig ist außerdem, dass Git auf einer lokalen Entwicklermaschine zwar ein Ausblenden erreichen kann, wenn der Assistent die Datei zur globalen git excludes-Liste hinzufügt. Diese Maßnahme wirkt jedoch nur auf exakt diese eine Nutzerkonfiguration auf genau diesem Rechner und verhindert nicht, dass bereits committed Inhalte in späteren Klonen oder über Forks verfügbar bleiben. In der Stichprobe von Apiiro zeigten sich zudem Fälle, in denen Commits mit „Claude“ als Mitautor auftauchten, was darauf hindeutet, dass der Agent die Datei in bestimmten Situationen selbst in den Projektstand übernommen hat.
Auch die zeitliche Verteilung macht die Dringlichkeit klar: Zum Stichtag lagen alle Dateien mit erkannten Secrets noch im Default-Branch der jeweiligen Repositories, und in der Hälfte der betroffenen Projekte war das mindestens 217 Tage der Fall. Zusätzlich existierten offenbar ältere Dateiversionen, in denen weitere 734 Secrets in 509 Repository-Historien enthalten waren, die in den aktuellen Kopien nicht mehr vorkamen, typischerweise weil die Datei gelöscht wurde. Darüber hinaus verbreiten Forks die Inhalte weiter: 211 Forks aus 74 Repositories enthielten dieselben Secrets wie die Originale. Insgesamt wird das durch weitere Fundstellen ergänzt, etwa durch Secrets in .claude/settings.json, die Teams offenbar absichtlich committen – zusammen mit Agent-Chatlogs und älteren Versionen summieren sich die erfassten Secrets in der Auswertung auf 2.539 über 1.994 Repositories.
Für die Praxis lautet die Empfehlung der Forscher daher „zuerst rotieren, dann aufräumen“. Betroffene Teams sollten laut Anleitung nach .claude/settings.local.json und .claude/settings.json in ihren GitHub-Organisationen suchen und nicht nur dort prüfen, wo die Dateien noch existieren, sondern auch über die Git-Historie hinweg. Anschließend gelte: Passwörter, Tokens und Keys müssen konsequent neu ausgestellt werden, weil das spätere Löschen aus dem Projekt den historischen Abfluss nicht rückgängig macht. Außerdem sollten Teams die lokale Datei mit git rm –cached.claude/settings.local.json nicht mehr ins Tracking aufnehmen und die Speicherung künftig über die Repository-eigene .gitignore-Regel verhindern. Auf der Arbeitsstation empfiehlt sich zudem, die Datei selbst zu öffnen – auch wenn sie nie committed wurde – und alle Regeln zu löschen, die Secrets enthalten.
Doch selbst gute Secret-Scanner sind nicht immer ausreichend, wenn Passwörter in erlaubten Kommandos als Klartext stecken. Apiiro berichtet, dass in der Trefferliste gängige Tools unterschiedlich gut anschlugen: Von den 1.122 Dateien mit Secret markierte gitleaks 564, TruffleHog 643, und beide zusammen verfehlten 215. Häufige Ursachen seien, dass Scanner stark auf bekannte Key-Formate trainiert sind; ein Passwort innerhalb eines typischen Shell-Kommandos wirkt dann wie ein normales Wort im Kontext der Zeile. Für Security-Teams schlägt die Auswertung deshalb vor, Agent-Ordner wie .claude/ (und vergleichbare) sowie Agent-„Memory“-Dateien ähnlich wie .env-Dateien zu behandeln – also nicht nur auf Repositories, sondern auch auf Laptops und in CI- bzw. Pre-commit-Checks. Zusätzlich sollte die Erkennung so erweitert werden, dass sie Secrets in Kommandozeilen berücksichtigt, nicht nur „klassische“ Key-Pattern.
Historisch passt das Muster in eine breitere Entwicklung: Agenten und Copilots verkürzen den Weg von der Idee zum lauffähigen Code, aber sie bringen auch eine neue Angriffsfläche in den Dev-Prozess, weil freigegebene Aktionen zu persistierten Artefakten werden können. Laut dem Bericht gab es bereits früher Bug- bzw. Issue-Meldungen zu genau diesem Verhalten; diese wurden später geschlossen, ohne dass eine Reaktion von Anthropic in Aussicht gestellt worden sei. Für Entscheider in Unternehmen bedeutet das weniger „Einzelfehler“, sondern eher ein Trainingsthema: Teams sollten KI-Agenten so einführen, dass Passwörter nicht in interaktiven Kommandos erscheinen müssen (z. B. durch Variablen aus einem Secrets-Manager wie $DB_URL), und dass Freigaben möglichst auf Muster und nicht auf Einzelkommandos beschränkt bleiben. Erst wenn der Workflow Secrets vermeidet, werden die verbleibenden Scanner eine wirklich robuste letzte Linie.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Claude Code: settings.local.json speichert Freigabe-Kommandos mit Secrets" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Claude Code: settings.local.json speichert Freigabe-Kommandos mit Secrets" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Claude Code: settings.local.json speichert Freigabe-Kommandos mit Secrets« bei Google Deutschland suchen, bei Bing oder Google News!