
LONDON (IT BOLTWISE) – Seit Mitte August 2026 sollen Phisher in Live-Umgebungen echte Google-Anmeldeseiten als Reverse-Proxy nachbilden. Wer auf Google-Calendar-Einladungen klickt, tippt Passwörter und löst MFA aus, während der Angreifer die Session in Echtzeit mitliest. Den üblichen Schutzmechanismen wie Domain-Reputation, Zertifikatsprüfungen oder Link-Scans entgeht das, weil die kritischen Seiten erst nach einer Challenge im Browser entstehen. Mit Operation CloudFire wurden danach massenhaft Angreifer-Domains entfernt und die Infrastruktur über den Missbrauchsprozess von Cloudflare gekappt.
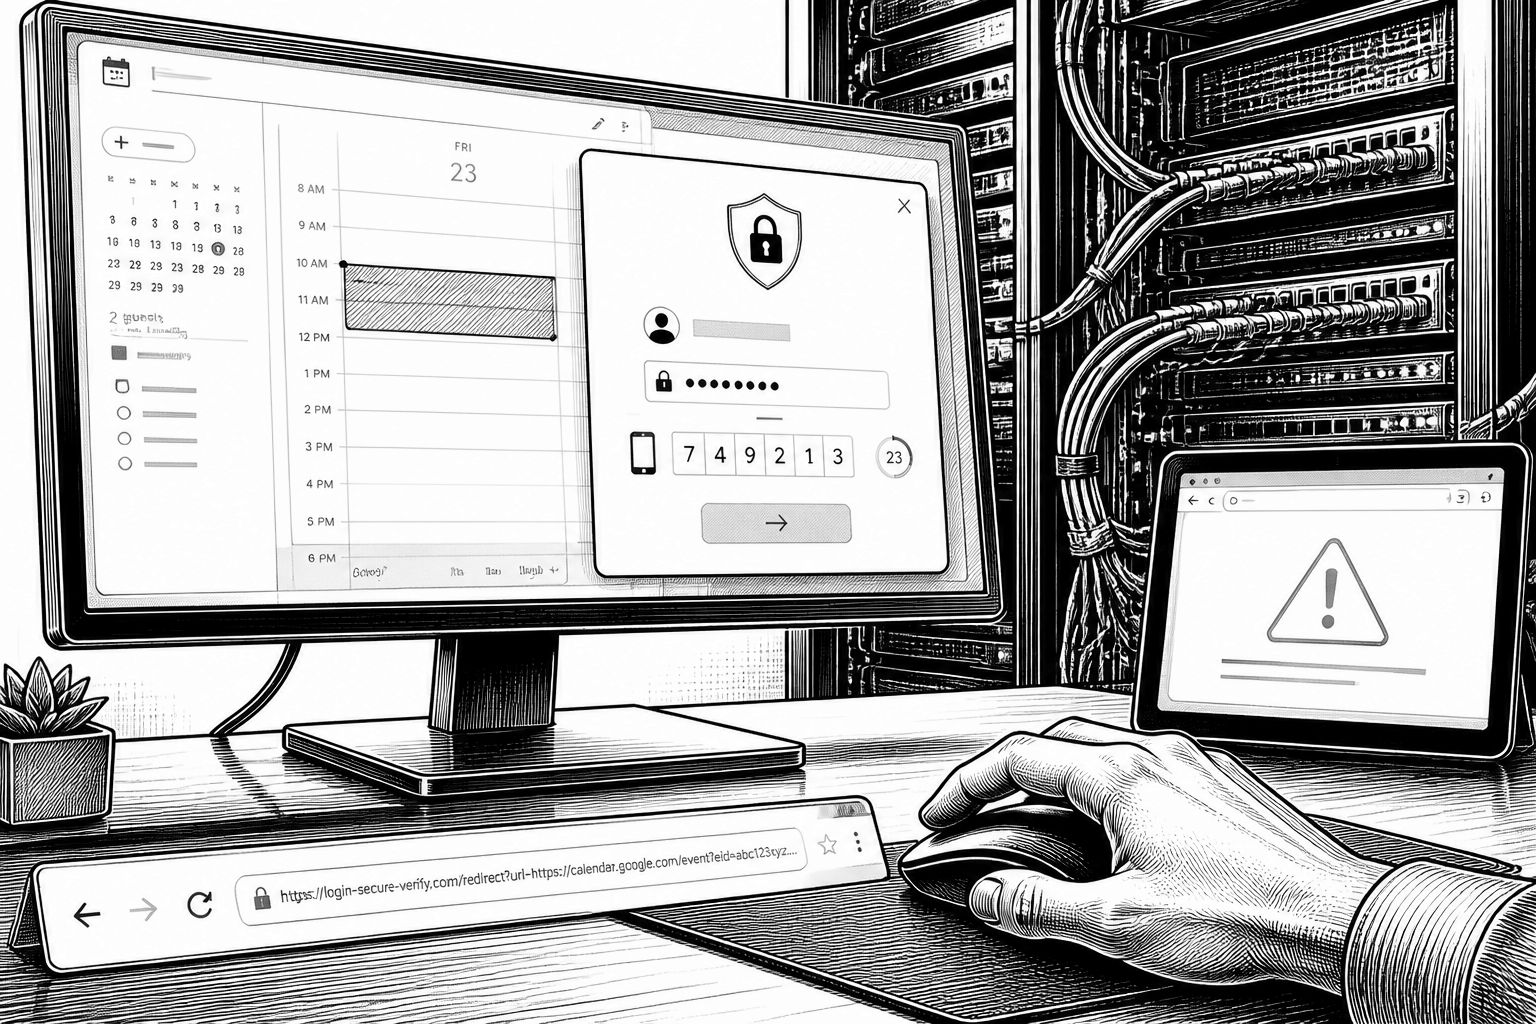
Seit Mitte August 2026 zeichnet sich eine besonders hartnäckige Form von Phishing ab: Eine Kampagne soll nicht nur Anmeldedaten abgreifen, sondern echte Google-Sitzungen von Beschäftigten in Unternehmen im Moment der Nutzung übernehmen. Auffällig ist dabei, wie konsequent das Vorgehen die typischen Sicherheitschecks umgeht. Der Kern der Masche besteht aus scheinbar harmlosen Google Calendar-Einladungen, die in vielen Fällen aus einem Absenderkontext kommen, mit dem Empfänger bereits per E-Mail kommuniziert haben. Dazu gesellen sich „langweilige“ Betreffzeilen und Inhalte wie Voicemail-Benachrichtigungen, RFP- und RFI-Anfragen, Gerichtsvorladungen oder Hinweise auf verpasste Zahlungen – also genau die Art von Nachrichten, die in überfüllten Postfächern selten automatisiert eskaliert werden.
Technisch wird der Schutz dadurch ausgehöhlt, dass viele Links zunächst als legitime Google-Ziele erscheinen. Laut den Forschern folgt die übliche Route häufig über Googles /url-Redirector, bei dem die eigentliche Zieladresse in einem Query-Parameter versteckt ist. In weiteren Wellen nutzte die Gruppe auch share.google- und Drive-Freigabelinks oder wandte sich an Nutzer über Transaktionsbenachrichtigungen anderer Dienste. Entscheidend: Sobald ein System eine Nachricht bewertet, wirken Domain, Zertifikat und Reputation auf der Anzeigeebene unauffällig. Damit verschiebt sich die Frage vom „Ist der Link verdächtig?“ hin zu „Was passiert nach dem Klick wirklich?“. Denn der Angriff setzt auf einen Live-Reverse-Proxy vor der echten Google-Anmeldung.
Nach dem Klick soll der Angreifer eine Proxy-Instanz in Front der realen Google-Loginseite schalten. Der Nutzer sieht dabei eine echte Aufforderung, gibt sein Passwort ein und bestätigt die Multi-Faktor-Authentifizierung. Der Proxy leitet dabei die zweiten Faktoren in Echtzeit an Google weiter, sobald sie ankommen – ob SMS-Code, Authenticator-Code, das Tap-Yes-Nummernmatching oder ein telefonbasiertes Wiederherstellungsverfahren. Genau diese Echtzeit-Weiterleitung erklärt, warum Gegenmaßnahmen, die auf klassischen Mustern beruhen, „still“ bleiben können: Die MFA wirkt aus Sicht von Google korrekt, und die Sitzung wird nicht über einen statischen Formular-Workflow gekapert, sondern über einen aktiven Vermittlungsprozess. Das dahinterliegende Framework wird als Nyasher beschrieben, das seit Februar öffentlich dokumentiert war – unter anderem, weil bei einer früheren Analyse ein hardcodierter Schlüssel im JavaScript auffiel.
Auch die Architektur der „Gate“-Schicht verhindert den Aufbau von aussagekräftigen Signaturen. In mehreren Varianten sitzt vor dem eigentlichen Capturing eine Cloudflare Turnstile Challenge; teils wird sogar ein entsprechendes Widget aus Cloudflares eigener Infrastruktur ausgeliefert. Erst nachdem die Challenge im Browser erfolgreich durchlaufen wurde, soll die kritische Passwort-Erfassungsseite entstehen – per JavaScript im Client. Für Crawler existiert sie damit faktisch nicht als statisches Ziel, und Proxy-Logdaten allein liefern keine vollständige Sicht auf den endgültigen Inhalt. Dazu kommt ein weiteres ökonomisches Prinzip: Die Infrastruktur ist so gestaltet, dass sie nach dem Abfangen schnell verworfen und neu aufgebaut werden kann. Frühere Wellen sollen viele Lockvogel-Domains genutzt haben, über mehrere Registrar-Konten verteilt und oft erst wenige Tage vor Einsatz registriert; zudem sollen Ziel-Endpoints mit Vorlauf von etwa 1 bis 20 Tagen online gegangen sein. In einem Beispiel wird berichtet, dass ein Wildcard-Zertifikat rund 46 Minuten vor der Registrierung der zugehörigen Domain ausgestellt wurde. Für Verteidiger bedeutet das: Das Blockieren einzelner Bausteine kostet zwar Aufwand, reduziert den Angreifer aber nicht dauerhaft, weil der Betreiber das Gesamtsetup relativ günstig ersetzen kann.
Genau deshalb berichten die Forscher von einer detektionspraktischen Strategie, die nicht auf ein einziges Signal setzt. Reputation allein hätte diese Kampagne laut Analyse kaum sauber erkannt, weil die initialen Weiterleitungen über vertrauenswürdige Google-URLs laufen und die Endseite ohne Browser-Interaktion nicht „auftaucht“. Ebenso wenig genügt allein die Link-Analyse, da der entscheidende Teil erst nach der Challenge und der clientseitigen Seitenkonstruktion sichtbar wird. Stattdessen soll ein Bewertungsansatz die technische Ebene mit dem scheinbaren Intent der Nachricht sowie dem tatsächlichen Zielverhalten nach dem Klick verknüpfen. In der Folge konnten die Teams in der eigenen Umgebung laut Angaben mehr als 99% der schädlichen Nachrichten blockieren, bei einer sehr niedrigen Re-Klassifizierungsrate von 0,01%. Besonders bemerkenswert ist zudem, dass die Angreifer fortlaufend Themen, Textvarianten und Lure-Formulierungen austauschten, um statische, wissensbasierte und agentische Detektionsansätze zu stressen.
Der Schaden landet dabei nicht nur „im Postfach“. Eine entführte Session hinterlässt Spuren in Google-Workspace-Audit-Logs. Weil eine Live-Session auch Zugriff auf Mail, Drive und das Erteilen von OAuth-Berechtigungen im Namen des Opfers ermöglicht, kann der Radius deutlich über eine einzelne Nachricht hinausreichen. Daraus ergeben sich harte operative Fragen für Security-Teams: Wer prüft die relevanten Audit-Logs in der richtigen Geschwindigkeit, und wie schnell lässt sich handeln, wenn OAuth-Zugriffe entstanden sind? In vielen Organisationen dauert die Reaktionskette länger als die Zeitspanne, in der ein Angreifer aus einer aktiven Session Kapital schlägt. Ein weiteres Problem ist zudem, dass Gateways, die Mail im Transit untersuchen, bei Calendar-Einladungen strukturell schlechter greifen als bei klassischen Attachments oder klar zuordenbaren Formularfeldern – deswegen müssen Kalender-Einladungen selbst als eigenständige Angriffsfläche behandelt werden, inklusive Nutzung der Account-Historie als Kontext.
Gegen diese zweite Dimension – die aktive Vorbereitung neuer Wellen – gingen die Forschenden schließlich über reine Erkennungslogik hinaus. Spätestens Ende September soll sich gezeigt haben, dass das reine Tuning von Regeln, das Retraining von Modellen oder die Anpassung von Agenten die nächste Welle nicht aufhält. Stattdessen wurden laut Bericht Gateway- und Backend-URLs aus laufenden Nachrichten herausgezogen und über den Missbrauchsprozess gemeldet. Cloudflare bestätigte demnach die gefälschten Interstitials und die proxied Google-Loginseite hinter den Zustellungen und platzierte Warnhinweise vor den betroffenen Zielen. Für den Angreifer bedeutet das: Jede gemeldete Komponente muss erneut registriert, neu verknüpft und re-zertifiziert werden, bevor die Kampagne wieder rollen kann. Gleichzeitig erhalten Personen, die bereits auf bekannte Links klicken, eine sichtbare Warnseite statt eines Credential-Formulars – ein Effekt, der über einzelne Kunden hinweg skaliert, weil der Block an der Infrastruktur angreift.
Über einen Monat Operation CloudFire wurden in dem Bericht Zahlen genannt, die nur Organisationen abdecken, die Daten teilen wollten: 68.676 blockierte Kampagnennachrichten, 2.112 analysierte eindeutige bösartige URLs, 897 entfernte Domains und 8.570 kompromittierte Absenderadressen über 6.354 Root-Domains. Außerdem soll der Versand einem Rhythmus gefolgt sein, der US-Geschäftszeiten spiegelt. Das erklärt, warum die Absenderadressen für Empfänger plausibel wirken konnten: Jeder kompromittierte Account habe Einladungen an gespeicherte Kontakte verschickt, teils kurz nach dem Zeitpunkt, zu dem das Opfer die Absenderkennung bereits kannte. Inzwischen wird berichtet, dass die Lure-Logik von reinen Calendar-Einladungen hin zu Google Drive-Datei- und Dokumentfreigabe-Einladungen gewandert sei. Für den Moment scheint die Gruppe „fertig“, zugleich betonen die Forschenden, dass die Framework-Variante öffentlich ist und eine nächste Pivot-Welle organisatorisch billig wäre. Interessant ist außerdem eine noch nicht aktiv aufgerufene Microsoft-365-Variante: Sie soll eine zweite Harness-Struktur und einen Titel enthalten, der auf eine Microsoft-Anmeldeseite hindeutet. Da Pfade aktuell nicht auslieferten, müssten künftig offenbar nur passende Dateien ergänzt werden – mit dem Effekt, dass sich das gleiche Live-Proxy-Konzept auf eine neue Markenwelt übertragen lässt.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Calendar-Phishing mit Live-Proxys: So wurden Google-Session gekapert" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Calendar-Phishing mit Live-Proxys: So wurden Google-Session gekapert" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Calendar-Phishing mit Live-Proxys: So wurden Google-Session gekapert« bei Google Deutschland suchen, bei Bing oder Google News!