
LONDON (IT BOLTWISE) – Laut einem Bericht von Arctic Wolf nutzen Angreifer Microsoft Teams, um IT-Support-Scams als Einstieg in Malware- und Ransomware-Ketten zu tarnen. Dabei setzen sie auf neu erstellte oder übernommene Microsoft-365-Tenants mit IT-nahen Display-Namen sowie teils auf das Onmicrosoft-Fallback-Domainmuster. In den untersuchten Fällen werden nach der Kontaktaufnahme häufig Remote-Access-Tools missbraucht, um Payloads nachzuladen und später zu exfiltrieren. Besonders kritisch ist, dass die Angriffe nicht über eine Software-Schwachstelle starten, sondern über das Vertrauensmodell externer Chats.
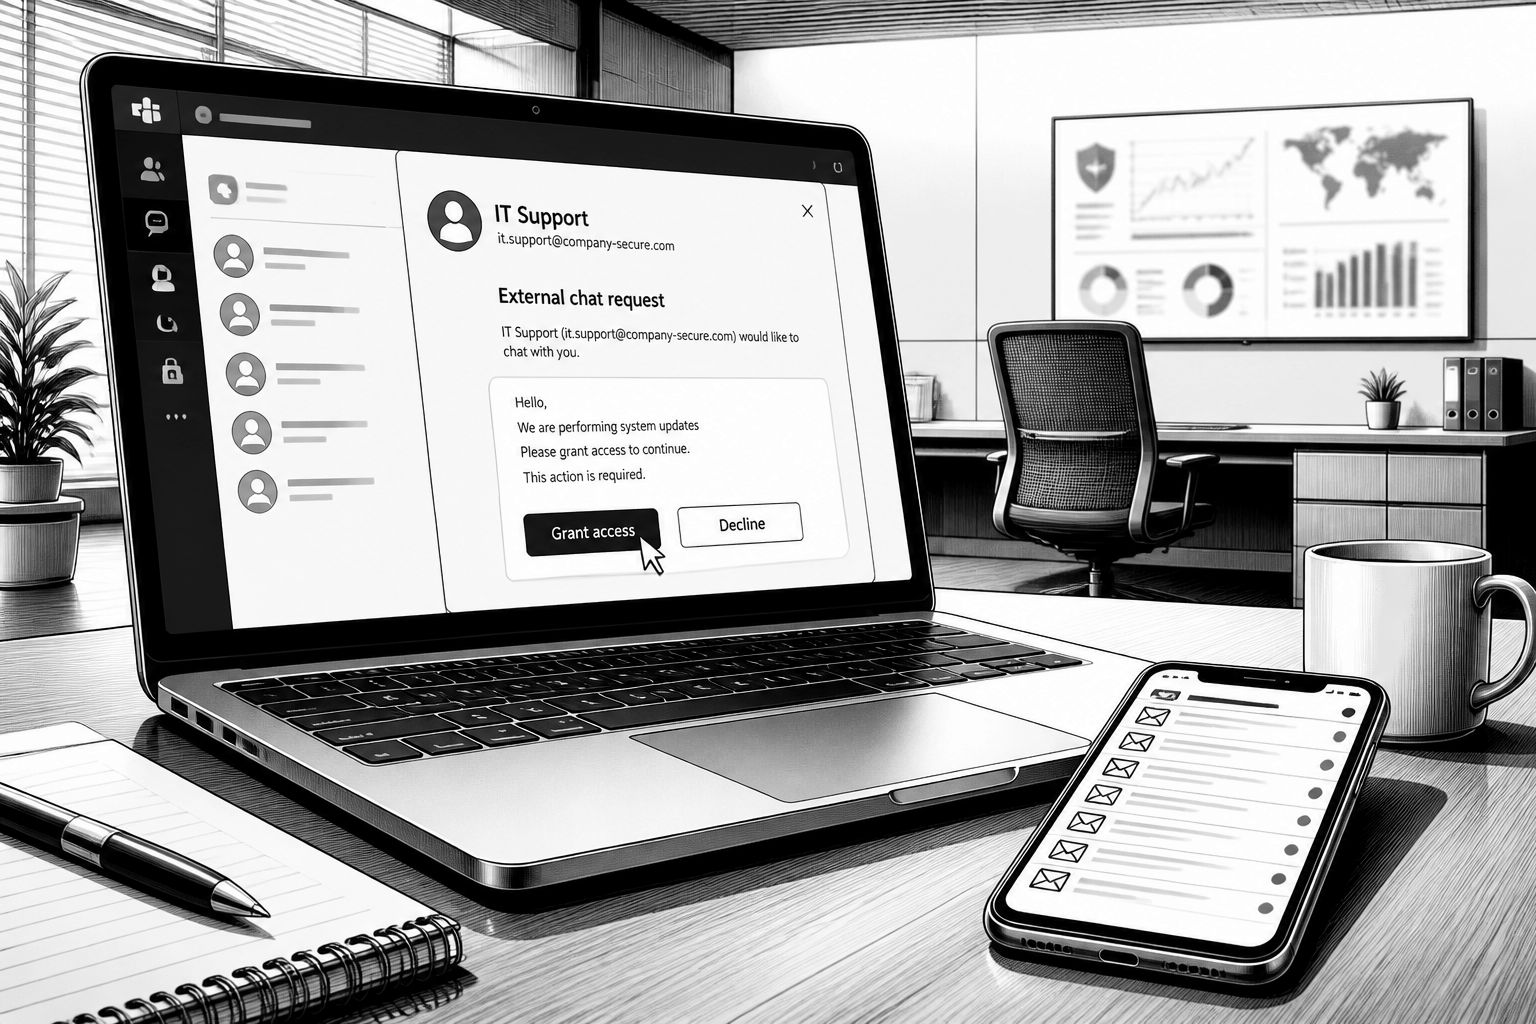
Microsoft Teams entwickelt sich in diesen Fällen weniger zu einer Sicherheitslücke als vielmehr zu einem Auslöser für Social-Engineering-Ketten: Angreifer nutzen die Funktion zum Erstellen externer Chats und überlisten damit die Erwartung der Empfänger, es handle sich um einen legitimen IT-Kontakt. Arctic Wolf Labs beschreibt einen „wiederkehrenden Social-Engineering-Pattern“ über Hunderte Fälle hinweg, bei denen Bedrohungsakteure zuerst den Tonfall eines Help-Desks nachahmen und anschließend Remote-Zugriff sowie Schadcodebereitstellung in die Wege leiten. Auffällig ist dabei, dass die Identitätsfälschung im Vordergrund steht und nicht eine klassische Exploit-Strategie gegen Teams selbst: Vertrauen in bekannte Kommunikationswege wird zum eigentlichen Einfallstor.
Technisch beginnt der Betrug oft damit, dass neue oder übernommene Microsoft-365-Tenants genutzt werden, um Teams-Identitäten aufzubauen, die im Design „nach Unternehmen und IT“ wirken. Laut Arctic Wolf taucht in knapp 30 bis 40 % der untersuchten Fälle das Muster „*.onmicrosoft.com“ auf – eine von Microsoft generierte Fallback-Domain, sobald ein Tenant erstellt wird. Damit verschieben die Angreifer den Fokus der Opfer weg von „wer bist du wirklich?“ hin zu „das sieht nach IT-Infrastruktur aus“. Um zusätzliche Glaubwürdigkeit zu erzeugen, wählen sie Tenant- und Display-Namen wie „Help Desk“, „IT Support“, „IT Service Desk“ oder teils sogar Varianten, die einen Vor- oder Nachnamen imitieren. In späteren Iterationen ergänzt die Gruppe außerdem Domain- oder Unternehmensnamen in den Display-Namen, um Warnhinweise bei externen Benutzern weiter abzumildern.
Der soziale Hebel wird zusätzlich über eine Vorstufe verstärkt: Viele Sessions in den beschriebenen Vorfällen sollen einem sogenannten Mail-Bombing vorausgehen, bei dem Postfächer in kurzer Zeit mit Hunderten Newsletter- oder Bestätigungs-E-Mails geflutet werden. Die zeitliche Koinzidenz wirkt wie ein „das System meldet sich gerade“, wodurch die IT-Support-Nachricht in Teams als passende Reaktion erscheint. In der Praxis versuchen die Angreifer so, aus einer scheinbar routinemäßigen Nachricht eine gefühlte Dringlichkeit zu erzeugen. Auf Domain-Ebene beobachtet Arctic Wolf zudem, dass Angreifer zunehmend bezahlte Top-Level-Domains (TLDs) für die Tenant-Erstellung verwenden: Rund 50 % der identifizierten Fake-Identitäten sollen die.top-Endung nutzen, etwa 40 % eine klassische.com-Domain, und nur ein kleinerer Anteil (knapp über fünf Prozent) verwendet mehrstufige Konstrukte wie.com.pl, .com.vn oder.com.br.
Für die operative Ausführung folgt dann der Schritt von der Nachricht zum Zugriff. Laut Bericht zielen die Angriffe gezielt auf Organisationen, bei denen externer Zugriff erlaubt ist; zudem wird ein vishing-Anteil genutzt, um Opfer dazu zu bringen, „Hands-on-Keyboard“-Zugriff zu gewähren. Als Vehikel dienen Remote-Access- und Remote-Monitoring- und -Management-Tools wie Quick Assist, AnyDesk, ScreenConnect (ConnectWise), TeamViewer, Atera, Zoho Assist, NetSupport und LogMeIn. Nachdem die Angreifer die Kontrolle erlangt haben, geht es in einer typischen Reihenfolge um Reconnaissance, das Nachladen weiterer Komponenten (u. a. ein GoGRPC-Backdoor), laterale Bewegung bis zu Domain Controllern und das Hinzufügen zusätzlicher RMM-Werkzeuge – sogar mit Blick auf Redundanz, bevor sensible Daten exfiltriert und das Ransomware-Binary abgelegt wird. In den geschilderten Fällen wird dabei auch Chaos-Ransomware als Ergebnis erwähnt; eine konkrete Zuordnung zu jedem einzelnen Teilschritt bleibt dabei in der Beschreibung nicht für jeden Einzelfall gleich detailliert.
Besonders relevant für die Verteidigung ist, wie die Gruppe die Schutzmechanismen von Teams und Endpoint-Sicherungen umgeht. Arctic Wolf hebt hervor, dass Angreifer in neueren Varianten häufig vermeiden, eine URL direkt in Teams einzufügen, weil Links andernfalls durch Safe-Links-/ZAP-Scans auffallen könnten. Stattdessen sollen sie während der Remote-Session selbst durch die Schritte navigieren, wodurch Endpunkt- und Identitätstelemetrie zu zentralen Monitoring-Oberflächen werden. In einem konkreten Fall beschreibt der Bericht zudem, dass der Angreifer das Opfer angewiesen haben soll, einen PowerShell-Befehl auszuführen, der ein MSI-Installer aus Microsoft Azure Blob Storage nachlädt. Das ausgerollte Setup soll anschließend eine PowerShell-Logik starten, die darin eingebettete Python-Komponenten extrahiert und ausführt; danach erfolgen weitere Schritte, darunter LDAP-Abfragen gegen Active Directory, um Computer- und Benutzerobjekte zu ermitteln, bevor die Ergebnisse an einen externen Server übermittelt werden.
Für Unternehmen ergibt sich daraus eine klare Konsequenz: Externer Chat in Microsoft Teams ist in solchen Szenarien nicht nur „ein Kommunikationskanal“, sondern wird zum Baustein einer kompletten Incident-Kette. Der Kernpunkt des Berichts liegt deshalb in der Angriffslogik selbst: Teams wird als Initial Access genutzt, weil das Vertrauen in etablierte Kommunikationsprozesse ausgenutzt wird, nicht weil eine Softwarekomponente zwingend kompromittiert werden muss. Wer in der Praxis darauf setzt, nur auf Malware-Scans oder reine URL-Blockierung zu vertrauen, verfehlt die Realität dieser Kampagnen; stattdessen sollten Sicherheitsteams Prozesse rund um externe Chat-Erstellungen, Identitätsprüfung, Remote-Zugriffsfreigaben und Telemetrie-Auswertung enger verzahnen, damit ein „Routinekontakt“ nicht unbemerkt in Ausführung, Persistenz und Datenabfluss kippt.
Auch organisatorisch verschiebt sich die Aufgabe: IT-Support-Workflows müssen so gestaltet werden, dass externe „Support“-Nachrichten nicht automatisch als Handlungsanweisung gelten. Arctic Wolf beschreibt die Kombination aus Mail-Bombing, IT-Impersonation, neu geschaffenen Tenants und schnellen Social-Engineering-Schritten als funktionales Gesamtmuster. Für Sicherheitsverantwortliche heißt das, dass Trainings, Richtlinien und technische Kontrollen nicht isoliert betrachtet werden dürfen: Erst wenn externe Chat-Nachrichten, Remote-Tool-Nutzung und Endpoint-Ausführung als zusammenhängende Signalkette behandelt werden, sinkt die Chance, dass aus einer Nachricht innerhalb kürzester Zeit ein kompromittiertes System wird.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Angreifer missbrauchen Microsoft Teams für IT-Support-Scams und Ransomware" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Angreifer missbrauchen Microsoft Teams für IT-Support-Scams und Ransomware" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Angreifer missbrauchen Microsoft Teams für IT-Support-Scams und Ransomware« bei Google Deutschland suchen, bei Bing oder Google News!