
FRANKREICH / LONDON (IT BOLTWISE) – Unbekannte Angreifer sollen in Europa zweimal Supermarkt-Kühlschränke übernommen haben. Dabei wurden Geräte in etwa 700 französischen Filialen auf bis zu 50 °C erhitzt, was Lebensmittel im großen Stil unbrauchbar machte. Nach dem ersten Vorfall macht Frankreich einen iranisch-affiliierten Akteur für die Tat verantwortlich; der Hintergrund der zweiten Welle ist laut Angaben noch unklar. Die Vorfälle zeigen, wie schnell Schwachstellen in netzwerkfähiger Hardware zu Risiken für weit mehr als nur Kühlketten werden können.
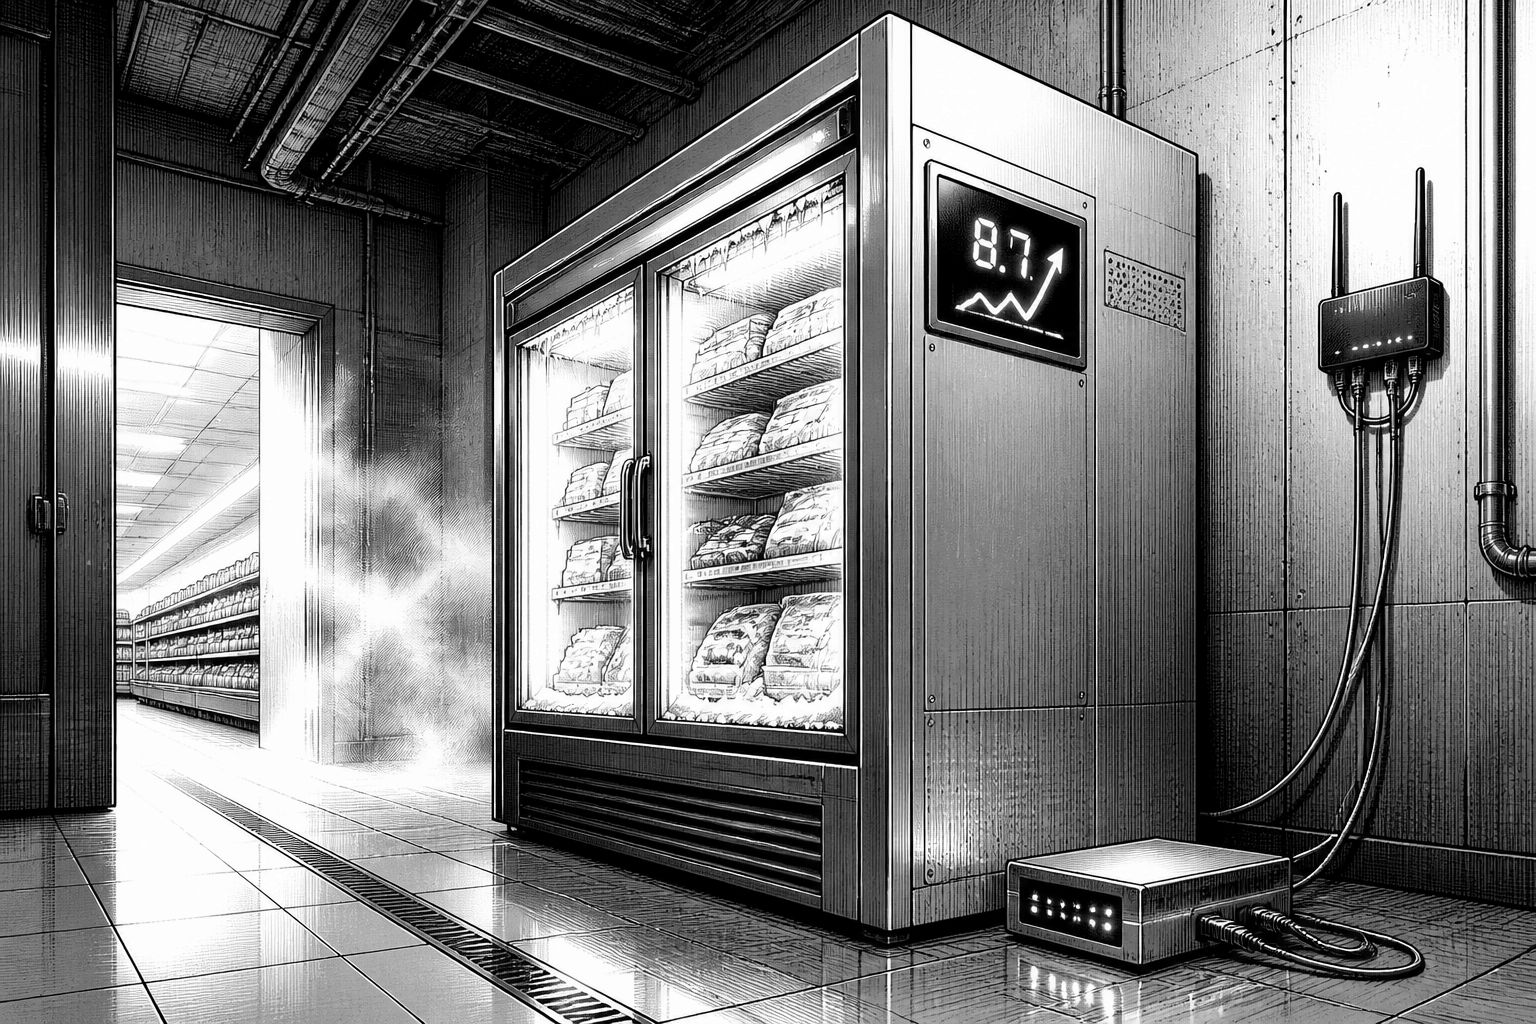
Die Vorstellung, dass ein Kühlschrank zum Einfallstor für Cyberangriffe werden kann, wirkt zunächst absurd. Genau diese Barriere ist aber in mehreren Fällen gefallen: Innerhalb von weniger als einem Monat sollen Angreifer in Europa bereits zweimal Kontrolle über internetfähige Supermarkt-Kühlschränke übernommen haben. Beim ersten Ereignis, datiert auf den 11. und 12. Oktober, wurden laut den vorliegenden Angaben etwa 700 französische Standorte mit Temperaturen von bis zu 50 °C (122 °F) beaufschlagt. Das Ergebnis waren Brände und verdorbene Ware im Wert von mehreren Millionen Euro. Nach einer zweiten Welle am 2. November sollen mindestens neun Länder betroffen gewesen sein, darunter Belgien, Estland, Finnland, Irland, Italien, Luxemburg, die Niederlande, Portugal und Schweden.
Bemerkenswert ist dabei nicht nur die Wahl des „Opfers“, sondern die Art der Angriffsfläche. Für die erste Welle macht Frankreich Shahid Kaveh verantwortlich, der einer iranisch-affiliierten Einheit zugeordnet wird; die Bewertung erfolgt dabei als Vorwurf und nicht als gerichtliche Feststellung. Der zweite Vorfall hingegen bleibt nach den Angaben bislang ohne klare Zuschreibung. Technisch lässt sich das Muster trotzdem nachvollziehen: Supermarkt-Kühl- und Gefriersysteme werden häufig über ein zentrales Bedien- und Steuerpanel betrieben, das mit dem Internet verbunden ist, damit Vertragsdienstleister die Anlagen aus der Ferne warten können. In der Praxis ähnelt das dem Setup vieler „Smart Fridges“ im Privathaushalt, die ebenfalls per WLAN, App oder Cloud-Dienst erreichbar sind.
Als besonders aufschlussreich gilt dabei die konkrete Vorgehensweise bei der Sichtbarkeit. Berichten zufolge sollen Angreifer die betroffenen Systeme über Shodan gefunden haben, eine Suchmaschine speziell für internetexponierte Geräte. Danach reichen offenbar klassische Sicherheitsmängel, die in realen Umgebungen immer noch vorkommen: Die Geräte waren direkt dem offenen Internet ausgesetzt, oft ohne zusätzliche Schutzschichten. Außerdem wurden zahlreiche Systeme nur durch schwache oder werkseitige Standardpasswörter abgesichert. Zusätzlich handelte es sich in vielen Fällen um ältere Modelle, die keine Sicherheitsupdates mehr erhalten. Sobald ein Angreifer Zugriff erlangt, kann er die Temperatursteuerung manipulieren, Geräte abschalten oder Zugangsdaten abgreifen. Im französischen Kontext wird zudem beschrieben, dass die Angreifer die eigenen Controller-Funktionen zur Abtauung nutzten, was die Kontrolle besonders unkompliziert macht. Eine schlecht geschützte Kühlanlage kann zudem als „Sprungbrett“ dienen, weil sich Angreifer in Netzwerken mit gemeinsam genutzten Segmenten weiterbewegen können – vom Laptop im gleichen LAN bis hin zu Smart-Locks.
Für den Alltag bedeutet das: Wenn ein Gerät über das Internet erreichbar ist, ist es potenziell angreifbar. Die Größenordnung des Problems wird in der Debatte häufig über die Anzahl vernetzter Endpunkte greifbar gemacht. Laut dem „Digital 2027 Global Overview Report“ von Kepios gibt es weltweit rund 21 Milliarden kurzreichweitige vernetzte Geräte wie Smartwatches und etwa 5,4 Milliarden „long-range“ Geräte, darunter Systeme für Fernüberwachung. Auch im privaten Umfeld steigt die Zahl der Anschlüsse: Für US-Haushalte wird ein Mittel von etwa 18 verbundenen Geräten genannt, nahezu doppelt so viele wie vor einem Jahrzehnt. Eine zentrale Rolle spielen dabei Router, weil sie dauerhaft online sind. Im April soll das nationale Cybersecurity-Kommando des Vereinigten Königreichs vor Hijacking-Angriffen durch Angreifer gewarnt haben, die mit Russlands GRU in Verbindung gebracht werden; die Methode bestand demnach darin, DNS-Einstellungen zu manipulieren und Nutzer auf gefälschte Webseiten umzulenken, um Passwörter und persönliche Daten zu stehlen.
Vernetzte Risiken enden dabei nicht bei „klassischen“ IoT-Geräten. Smart-TVs gelten ebenfalls als Angriffsfläche, weil Apps unter Umständen unbemerkt eine Internetverbindung über das Heimnetz nutzen können. Berichtet wurde, dass mehr als ein Drittel der Apps auf TV-Geräten von LG und Samsung in der Lage gewesen sein sollen, fremde Zugriffe zu ermöglichen, wobei die Aktivität hinter der IP-Adresse eines Haushalts verborgen werden konnte. Noch weiter geht die Komplexität bei Robotern: Für DJI Romo-Roboterstaubsauger wurde beschrieben, dass ein Entwickler mit einem PlayStation-5-Controller nahezu 7.000 Geräte kontrollieren konnte. Aus dem beschriebenen Ansatz folgt ein wichtiges Prinzip: Wer versteht, wie Geräte mit Herstellerservern kommunizieren, kann unter Umständen Live-Streams, Audiodaten und sogar Grundrisse in die Hände Dritter bekommen. Für Künstliche Intelligenz (KI) kommt in solchen Szenarien vor allem eine indirekte Rolle hinzu, etwa bei der Unterstützung bei der Code-Analyse und beim Erstellen von Test- oder Automationsskripten, nicht als „magische“ Sicherheitslösung.
Während der Kühlschrank Angriffsszenarien anschaulich macht, betrifft die gleiche Techniklogik auch „kritische Infrastruktur“. Die Schwachstellen, die bei Kühlanlagen ausgenutzt werden, können genauso in Steuer- und Kommunikationssystemen von Stromversorgung, Wasserwerken, Banken oder Krankenhäusern auftauchen. Solche Systeme werden häufig mit industriellen Computern betrieben, die – je nach Architektur – online erreichbar sind oder zumindest über Fernzugriffe verwaltet werden. In den vorliegenden Angaben wird zudem auf Warnungen aus den USA verwiesen, wonach irangebundene Gruppen seit Beginn des Konflikts zwischen den USA und Israel gegen Infrastruktursysteme vorgehen. Konkret wird ein Angriff auf mehr als 30 kommunale Wassersysteme in Minnesota genannt, bei dem zeitweise in 12 Bundesstaaten betroffene Einrichtungen beschrieben werden; außerdem wird ein Fall erwähnt, in dem eine kleine britische Stromanlage für vier Tage offline gegangen sein soll. Hinzu kommt ein stärker politisches Muster: Die European Repository of Cyber Incidents (EuRepoC) erfasst politisch motivierte Vorfälle. Für den Zeitraum von Januar 2000 bis November 2026 werden 4.932 größere Incidents genannt, mit einem Peak von 795 im Jahr 2024 und dem Befund, dass etwa zwei Drittel der seit 2000 dokumentierten Vorfälle ab 2022 stattgefunden haben.
Für Unternehmen und Haushalte ist die wichtigste Erkenntnis weniger „Welches Gerät“ als „Welche Angriffsgrundlagen“. Die Angreifer setzen auf schwache Passwörter, fehlende Aktualisierungen und offene Exponierung. Praktisch empfiehlt sich daher ein Maßnahmenmix: Funktionen abschalten, die man nicht nutzt (z. B. Remote-Zugriff für Kameras), Geräte konsequent patchen und Standard- oder schwache Zugangsdaten durch starke, eindeutig verwaltete Credentials ersetzen. Wenn ein Router kompromittiert ist, reichen isolierte Maßnahmen am Endgerät häufig nicht aus; hier hilft vor allem ein sauberes Netzwerkdesign, regelmäßige Firmware-Updates und die konsequente Begrenzung von Fernzugriffen. Auf der Haushaltsebene wird zudem auf die britische „Be Ready“-Kampagne verwiesen, die Haushalte ermutigt, eine Art Basispuffer vorzuhalten – etwa über drei Tage hinweg Wasser, Nahrung, Medizin, Bargeld und Taschenlampen. Bei Ereignissen in Strom- oder Wassersystemen ist der Handlungsspielraum Einzelner begrenzt; entscheidend ist dann, dass Resilienzpläne, klare Kommunikationswege und technische Härtung im Vorfeld greifen.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Angriff auf Supermarkt-Kühlschränke: So verwundbar ist vernetzter Alltag" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Angriff auf Supermarkt-Kühlschränke: So verwundbar ist vernetzter Alltag" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Angriff auf Supermarkt-Kühlschränke: So verwundbar ist vernetzter Alltag« bei Google Deutschland suchen, bei Bing oder Google News!