
LONDON (IT BOLTWISE) – Eine Analyse ordnet dem China-nahen Bedrohungsakteur Vapor Panda den Einsatz eines Go-basierten, KI-gestützten Pentesting-Frameworks namens ARTEX zu. Ab dem 17. Oktober 2026 soll die Gruppe damit über 200 Organisationen parallel angegriffen haben, darunter Regierungs- und Technologieziele. Laut den Angaben wurden Planungsagenten mit etwa 1,4 Milliarden Input-Token pro Einbruch beschrieben. Im Zusammenspiel mit verschiedenen LLM-Backends sowie bekannten Post-Exploitation-Schritten soll ARTEX die Skalierung komplexer Intrusionen erleichtern.
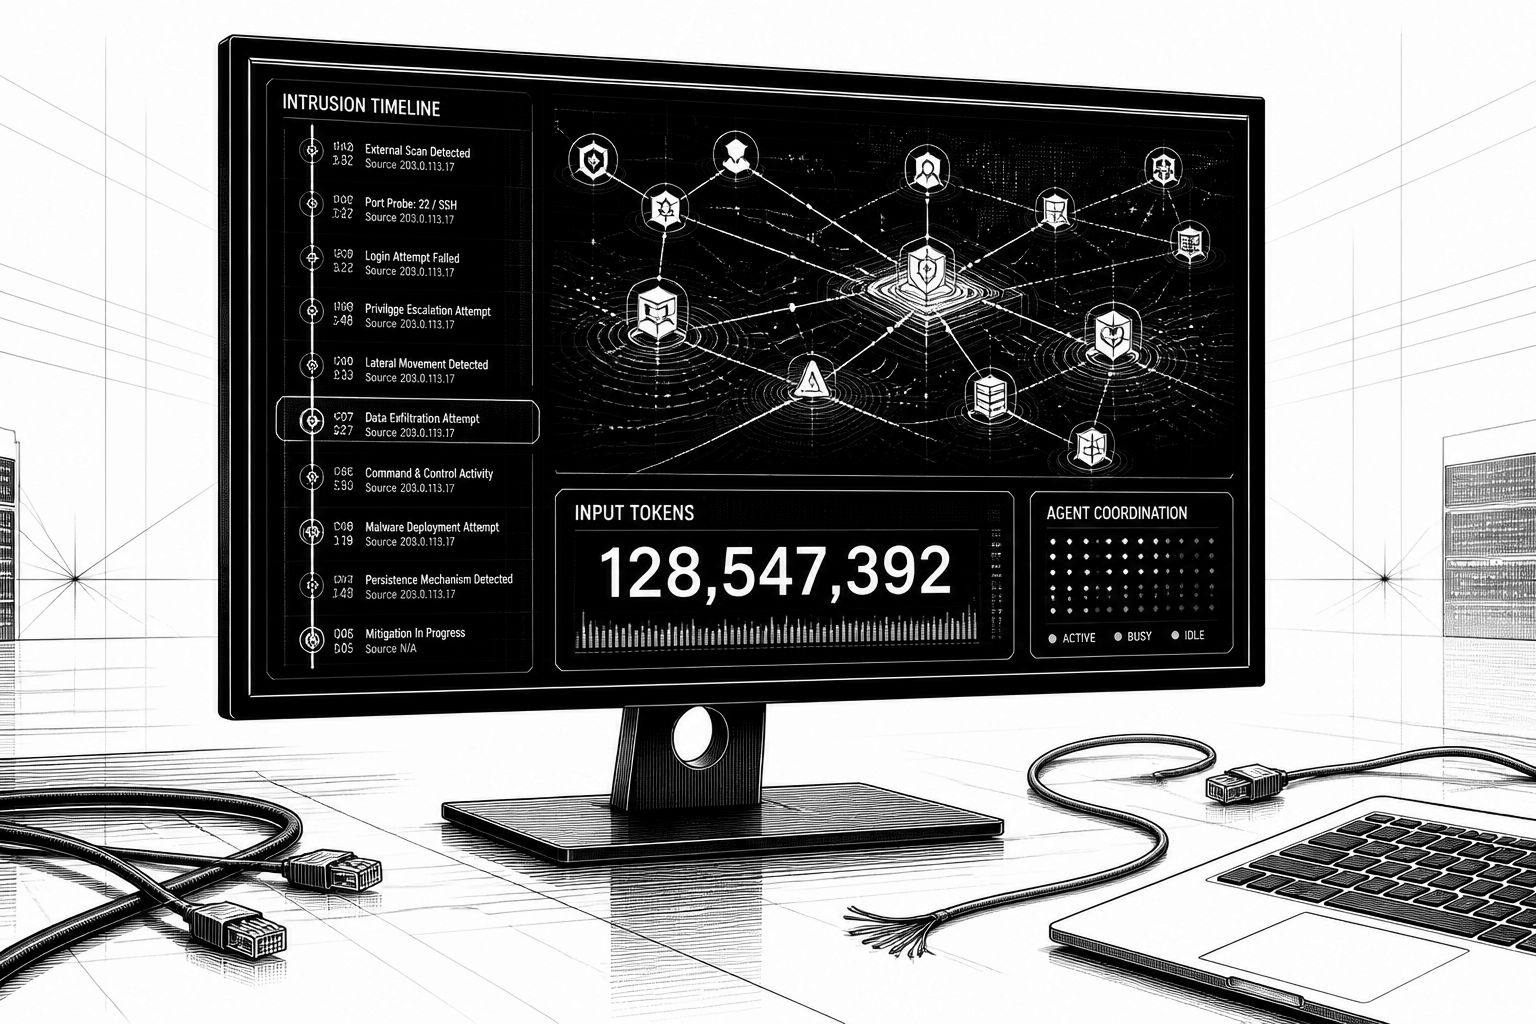
Der Einsatz von KI in der Offensive verschiebt die Arbeitsweise von Angreifern spürbar: Nicht nur einzelne Schritte werden automatisiert, sondern ganze Angriffsabläufe lassen sich organisatorisch „parallelisieren“. In einer neuen Einordnung wird dem China-nahen Bedrohungskontext Vapor Panda (früher VexatiousTemper) zugeschrieben, ein Go-basiertes, KI-gestütztes Penetration-Testing-Framework namens ARTEX in Kampagnen gegen „High-Value“-Ziele weltweit zu nutzen. Die Aktivitäten wurden dabei einem „targeted intrusion adversary“ zugeordnet, den eine Sicherheitsanalyse als überlappend zu einem Cluster um Earth Estries beschreibt. Für Unternehmen ist der Kernpunkt weniger die Existenz von Schwachstellen, sondern die Geschwindigkeit und Skalierung: Ein kleines Team kann mit agentenbasierten Prozessen einen deutlich breiteren Zielkorridor bearbeiten, als dies manuelle Operationen allein leisten würden.
Als Zeitraum wird in der Analyse ab dem 17. Oktober 2026 genannt: Vapor Panda soll ARTEX gegen mehr als 200 Organisationen in mehreren Regionen eingesetzt haben. Genannt werden dabei unter anderem ausländische Ministerien in Lateinamerika, Europa, Asien und dem Nahen Osten, außerdem Verteidigungs- und Think-Tank-Organisationen in den USA. Auch Telekommunikationsanbieter in den USA, in Belgien und auf den Philippinen werden als betroffene Gruppen erwähnt. Zudem werden in einer Liste 19 US-basierte Organisationen aus den Bereichen Pharma, Halbleiter, Verteidigung, Nuklear- und Finanzsektor hervorgehoben. Besonders relevant für die Risikobewertung ist, dass die Nacharbeiten nach der ersten Kompromittierung bei neun Organisationen bestätigt wurden: Dabei soll der Angreifer BLOODALCHEMY (als Ableitung von ShadowPad) ausgerollt und anschließend mit Credential-Spraying, Netzwerk-Scanning und Reconnaissance weitergearbeitet haben.
Technisch betrachtet zeigt die Beschreibung, wie ARTEX als „agentic tooling“ arbeiten soll: Ein menschlicher Operator bleibt im Loop und lenkt die Agenten, doch die wesentliche Routine übernehmen Planner- und Worker-Agents, die sich untereinander koordinieren, um vom initialen Zugriff zur Host-Reconnaissance sowie zur lateralen Bewegung zu gelangen. Laut der Analyse verbrauchten die Planungsagenten in einem einzelnen Einbruch in der Größenordnung von 1,4 Milliarden Input-Tokens. Das ist keine reine Marketingzahl, sondern ein Hinweis auf die rechnerische Ausarbeitung von Angriffspfaden und die möglichen Iterationen, die im Hintergrund laufen, bis ein brauchbarer Weg in die nächste Stufe gefunden ist. Im Vergleich zu Kampagnen, die vor Jahren eher auf einzelne digitale Einbrüche setzten, wird ARTEX hier als Mittel beschrieben, um mehrere Engagements parallel laufen zu lassen – mit dem Operator eher als „Kommandostelle“ statt als ausführendes Werkzeug.
Die Angriffssequenzen kombinieren dabei mehrere bekannte Techniken, die in den Berichten als Bausteine für eine Kette vom Exploit bis zur Persistenz und Rechteausweitung erscheinen. Genannt wird beispielsweise das Verketten einer unsignierten SAML-Assertion mit einer XXE-Schwäche, um Daten aus dem Cloud Instance Metadata Service abzufragen. Danach soll eine Rolle erlangt werden, die Administration-Kommandos für Tausende Instanzen ausführen kann, bevor das Vorgehen eskaliere, um ein Konto auf Enterprise-Administrator-Niveau wiederherzustellen. Ergänzend wird die Nutzung von Web Shells beschrieben; außerdem soll ein Missbrauch einer nicht authentifizierten Orchestrierungs- bzw. Steuerkomponente in einer Container-Produktionsumgebung Root-Zugriff ermöglichen. In diesem Zusammenhang fallen auch Begriffe wie LAPS-Passwörter (Local Administrator Password Solution) und der Einsatz von resource-based constrained delegation zur Identitätsanmaßung. Schließlich wird erläutert, wie Agenten mit nicht rotierten Authentifizierungsschlüsseln aus einem Zeitraum ab 2022 arbeiten sollen, um Administrator-Tokens zu fälschen, Postfächer auszulesen und über wiedergewonnene VPN-Konfigurationen sowie Schlüssel aus einem vermeintlichen E-Mail-Leak später ins interne Netzwerk zu gelangen.
Die Breite der Vorgehensweisen wird als strategischer Effekt interpretiert: Die Agenten sollen über Engagements hinweg mehrere Angriffspfade parallel verfolgen – über Webanwendungen, Cloud-Dienste, Container-Umgebungen, Active Directory sowie Mail- und VPN-Infrastruktur. Wenn ein Pfad scheitert, sollen sie auf Alternativen wechseln. Aus Sicht der Verteidigung ist das eine Verschärfung, weil Abwehrmaßnahmen, die nur auf „den einen“ erwarteten Einstiegspfad fokussieren, schneller ins Leere laufen. Ebenso wichtig ist der Kontext, dass ARTEX offenbar rasch Adoption unter Bedrohungsakteuren gefunden haben soll. In diesem Zusammenhang wird erwähnt, dass der Entwickler Li Puhua mit dem Handle „Autumn-27“ das Framework auf „closed source“ umgestellt haben soll. Das unterstreicht zugleich eine typische Dynamik: Sobald eine KI-gestützte Infrastruktur als Multiplikator wirkt, entsteht ein Wettbewerb um Wiederverwendbarkeit – und Sicherheitsforscher müssen dann davon ausgehen, dass sich ähnliche Muster schneller verbreiten als bei rein handwerklichen Werkzeugen.
Über ARTEX hinaus ordnet die Analyse weitere China-verknüpfte, zuvor nicht dokumentierte Bedrohungsgruppen ein: Hollow Panda, Overcast Panda, Titan Panda und Veiled Panda. Overcast Panda wird dabei als besonders operativ ausgefeilt beschrieben, insbesondere für Ziele mit Reisen nach China. Genannt wird der proprietäre FlowCloud-Backdoor-Ansatz, bei dem Komponenten per DLL-Sideloading über direkten physischen Zugriff auf Opfergeräte gelangen sollen; die Kommunikation soll über legitime Cloud-Infrastruktur erfolgen. Bei Titan Panda steht ein Angriff auf legal billing Software im Fokus: Ausgenutzt werden soll eine hard-coded IIS machine key Schwachstelle in Intapp Time Server, wodurch es zu Remote Code Execution in Kanzleiumgebungen kommen soll. Anschließend wird ein in-memory Framework namens IceGiant für Reconnaissance, Persistenz, laterale Bewegung und Exfiltration beschrieben, wobei die Gruppierung bereits seit mindestens 2021 aktiv sein soll. Für CIOs und Security-Teams ist das vor allem ein Signal: Agentic KI-Instrumente erhöhen nicht automatisch die „neuen“ Zero-Days; sie erhöhen die Wahrscheinlichkeit, dass vorhandene Schwachstellen systematisch und in großem Umfang kombiniert werden.
Für die Praxis ergibt sich daraus ein klarer Prioritätenmix. Erstens müssen Verteidigungsteams ihre Detektion so ausrichten, dass sie nicht nur einzelne Exploits, sondern auch die wiederkehrenden Muster rund um Rechteeskalation, Web Shell-Aktivitäten, Token- und Credential-Abfluss sowie ungewöhnliche Cloud- oder Orchestrierungszugriffe abdecken. Zweitens lohnt sich ein verstärkter Blick auf „Token- und Schlüsselhygiene“: Wenn in einer Kampagne Authentifizierungsschlüssel seit 2022 nicht rotiert waren und diese später für Administrator-Token genutzt werden sollen, wird der konkrete Schaden weniger von theoretischen Angriffsvarianten als von vernachlässigten Schlüsselprozessen getrieben. Drittens sollten Unternehmen Annahmen über „ein Operator, ein Einbruch“ neu justieren: Wenn Agenten parallel arbeiten und Pfade dynamisch wechseln, wird die Time-to-Detect für mehrere gleichzeitige Indikatoren zur entscheidenden Größe. Genau hier liegt die strategische Herausforderung der nächsten Monate – nicht die Frage, ob KI missbraucht wird, sondern wie schnell sich die resultierenden Arbeitsweisen in bestehende Abwehrlinien integrieren lassen.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "ARTEX mit KI: Vapor Panda attackiert laut Analyse über 200 Organisationen" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "ARTEX mit KI: Vapor Panda attackiert laut Analyse über 200 Organisationen" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »ARTEX mit KI: Vapor Panda attackiert laut Analyse über 200 Organisationen« bei Google Deutschland suchen, bei Bing oder Google News!