
LONDON (IT BOLTWISE) – CISA, FBI sowie HHS, USDA und DOT warnen vor gezielten Angriffen auf industrielle Kälteanlagen und Cold-Chain-Monitoring-Systeme. Betroffen sind laut Hinweisunterlagen unter anderem elektronische Temperaturcontroller in Supermärkten und Lagereinrichtungen. Die Behörden raten, Steuerungen aus dem direkten Internet zu entfernen, Fernzugriff strikt abzusichern und Firmware-Updates konsequent einzuspielen. Zusätzlich sollen Betreiber Netzwerke segmentieren, Passwörter ersetzen und protokollbasierte Erkennung über Logs und Traffic-Analysen absichern.
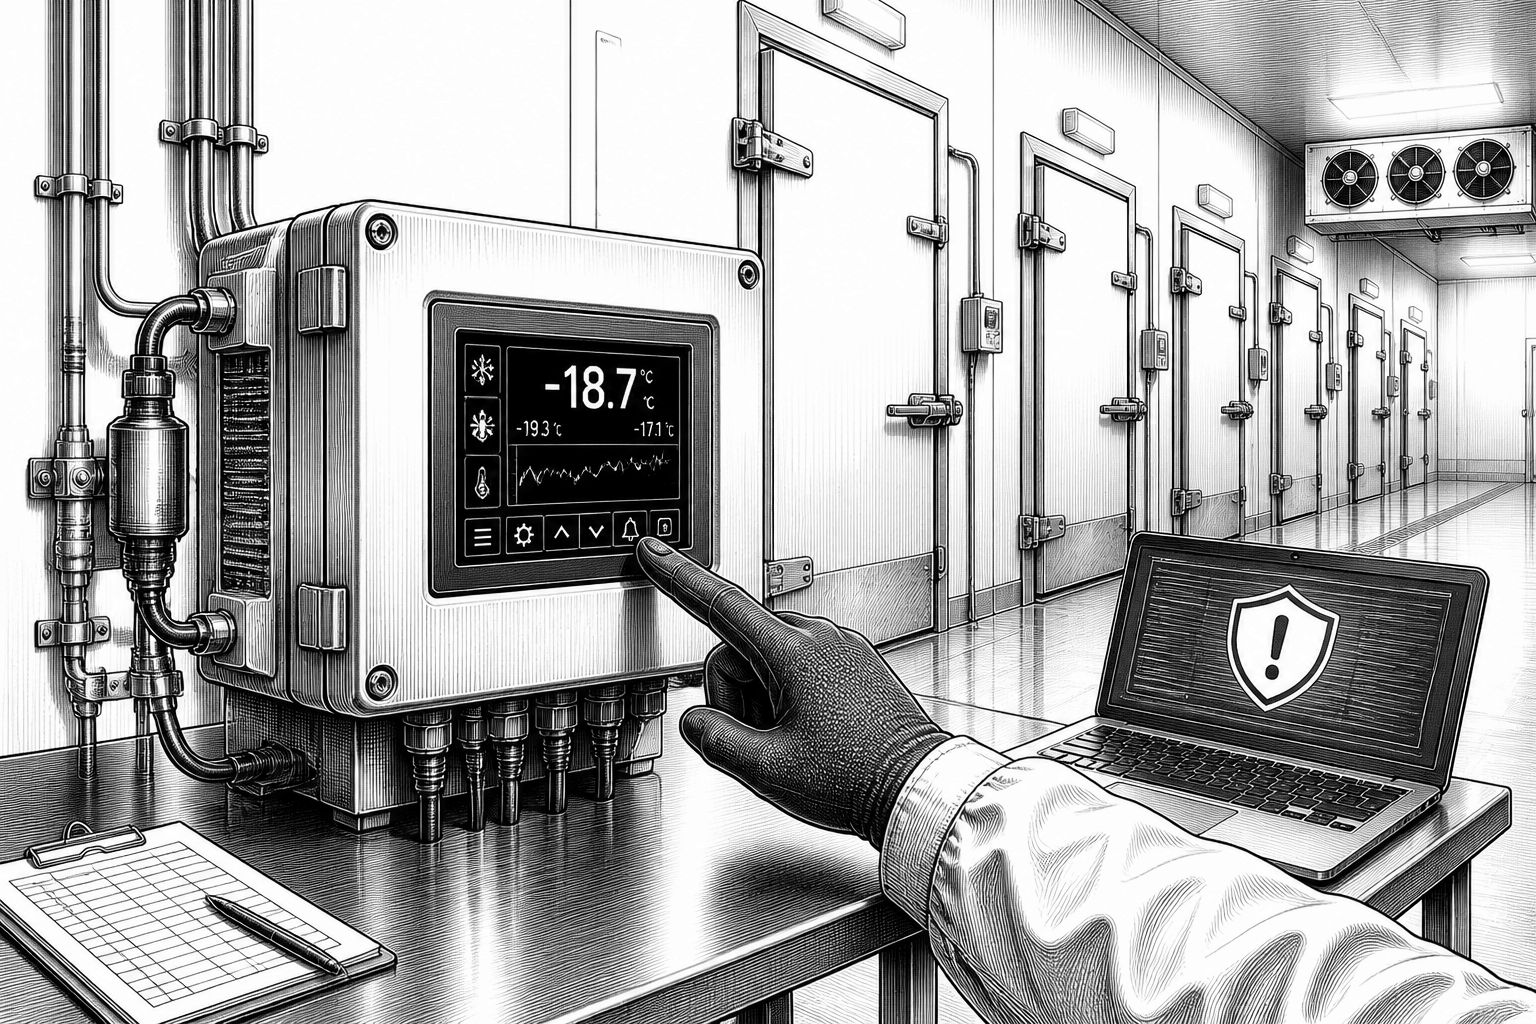
Wer in Unternehmen für OT-Sicherheit (Operational Technology) zuständig ist, sollte die aktuelle Bundeswarnung nicht als „Randthema“ abtun: Die US-Behörden CISA und FBI nennen gemeinsam mit HHS, USDA und DOT eine konkrete Angriffsfläche, die im Alltag meist nebenbei mitläuft. Im Fokus stehen industrielle Kälteanlagen und Systeme zur Überwachung der Cold Chain, also der lückenlosen Kühlung für Lebensmittel, Medizin und andere temperaturempfindliche Waren. Laut der am 5. November 2026 veröffentlichten Hinweisunterlage geht es dabei nicht nur um einzelne Geräte, sondern um eine Kette aus Temperaturmessung, Steuerung und Betrieb, die an vielen Stellen weltweit ähnlich aufgebaut ist.
Technisch beschreibt der gemeinsame Hinweis vor allem, wie Angreifer typischerweise an elektronische Temperaturcontroller und kommerzielle Kältesteuerungen gelangen könnten. Genannt werden als mögliche Einstiegspunkte ein Authentifizierungsumgehungsfehler (Authentication Bypass), das Einschleusen beliebigen Codes (Arbitrary Code Injection) sowie schwache Konfigurationen. Wichtig ist dabei die Perspektive: Es werden keine konkreten Angreifer, keine betroffenen Hersteller und keine einzelnen CVEs genannt, aber die Methodik ist klar genug, um Rückschlüsse auf den erwartbaren technischen Verlauf zuzulassen. Gelangt ein Angreifer in den Steuerpfad, kann er Kühlaggregate in problematische Betriebsmodi zwingen, etwa durch dauerhafte Heiz- oder Abtauzyklen.
Die Behörden machen die potenziellen Folgen dabei bewusst nicht zu einer Einzelfallbestätigung, sondern formulieren als Szenario, was nach erfolgreichem Zugriff passieren kann. Dazu zählen Temperaturabweichungen, die gelagerte Güter unbrauchbar machen oder die Lebensdauer der Anlagen verkürzen. In den Unterlagen wird außerdem auf ein Risiko für Brandgefahren hingewiesen, wenn das System über längere Zeit in unpassenden Zuständen betrieben wird. Daneben nennt die Warnung einen zweiten, oft unterschätzten Effekt: eine „denial-of-view“-Situation, bei der das Personal die aktuellen Temperaturen nicht zuverlässig einsehen kann. Für Betriebe heißt das operativ, dass selbst dann Handlungsbedarf entsteht, wenn keine unmittelbare sichtbare Beschädigung vorliegt – denn ohne Temperaturdaten fehlt die Entscheidungsgrundlage, um Sicherheit und Haltbarkeit bewerten zu können.
In der Einordnung verweisen CISA und FBI auf gemeldete Angriffe gegen Supermarkt-Kälteanlagen in Europa, bei denen veränderte Temperatursteuerungen dazu führten, dass Händler gekühlte und gefrorene Waren aus dem Verkauf nehmen mussten. Gleichzeitig stellt die Hinweisunterlage klar, dass sie die aktuellen Erkenntnisse nicht explizit mit diesen früheren Vorfällen verknüpft. Für Sicherheitsverantwortliche ist das dennoch verwertbar: Die europäischen Meldungen zeigen, dass manipulationsanfällige Steuerlogik in der Praxis realen Schaden verursacht, während die US-Warnung eher den Mechanismus und die Schutzhebel adressiert. Ergänzend wird auf frühere Forschung zu Schwachstellen in bestimmten Kälte-Controller-Designs hingewiesen; diese Arbeit bezieht sich jedoch auf konkrete Produkte und soll nicht als Beleg dafür verstanden werden, dass genau dieselben Einstiegspunkte in der aktuellen Aktivität eingesetzt werden.
Die empfohlenen Gegenmaßnahmen sind daher auch weniger „Einzelpatches“, sondern ein Maßnahmenbündel aus Netzwerkhygiene, Fernzugriffs-Absicherung und Betriebsvorsorge. An erster Stelle steht der klare Appell, Kältesteuerungssysteme nicht direkt aus dem Internet erreichbar zu machen. Wenn Fernzugriff unvermeidbar ist, soll er hinter einer Firewall oder einer Edge-Lösung erfolgen und durchgängig aktualisiert bleiben. Die Unterlage betont zudem die Trennung von Dedizierten Operational-Technologie-Netzwerken und Geschäftssystemen – ein Ansatz, der in vielen Umgebungen noch nicht konsequent umgesetzt ist, obwohl er die Reichweite eines Angriffs reduziert. Ebenso genannt werden das Ersetzen von Standardpasswörtern, starke Zugangsdaten und die Nutzung „phishing-resistenter“ Multi-Faktor-Authentifizierung, sobald es die Plattformen unterstützen.
Darüber hinaus verweist der Hinweis auf Firmware-Updates und auf die Notwendigkeit, Geräte auszusortieren, wenn sie keine Unterstützung des Herstellers mehr erhalten. Ergänzend sollen Zugriffe auf freigegebene Geräte und IP-Adressen beschränkt werden, während Offline-Backups getestet und Logs sowie Netzwerk-Traffic analysiert werden, insbesondere dann, wenn Controller-Logs selbst nicht verfügbar sind. Für die operative Erkennung nennt die Warnung außerdem sichere Temperaturgrenzen und Alerts für unerwartete Änderungen – das schafft eine zweite Feedback-Schleife neben der Sichtbarkeit in Dashboards. Wer solche Empfehlungen umsetzt, reduziert nicht nur die Wahrscheinlichkeit erfolgreicher Kompromittierung; er erhöht auch die Chance, Zwischenfälle früh zu erkennen und den Betrieb so zu steuern, dass Schaden von Waren und Anlagen abgewendet werden kann.
Für SOC- und Sicherheitsbetriebs-Teams ist die praktische Konsequenz vor allem die Priorisierung im Ticketsystem: Die Behörden empfehlen, verdächtige Aktivitäten an CISA, lokale FBI-Stellen oder das Internet Crime Complaint Center zu melden. Gleichzeitig eignet sich die Warnung als Kontextlieferant für laufende Erkennungslogik – etwa, um Remote-Management-Zugriffe, ungewöhnliche Konfigurationsänderungen oder Muster zu identifizieren, die zu Betriebszustandswechseln passen. In vielen Organisationen lohnt sich außerdem der Blick auf Monitoring-Strategien jenseits klassischer SIEM-Events: Bei OT-Systemen entscheidet häufig die Kombination aus Netzwerk-Traffic, sicheren Grenzwert-Alarmen und Segmentierungsnachweisen darüber, wie schnell sich ein Angriff als solcher entlarven lässt. Und auch wenn die Warnung nicht primär von KI spricht, lässt sich der Bedarf an präziser Mustererkennung in solchen Umgebungen klar begründen – KI kann dort unterstützend helfen, Abweichungen früher zu markieren, ersetzt aber nicht die grundlegenden Schutzmaßnahmen wie Patch- und Segmentierungsdisziplin.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Behörden warnen vor Hacks auf Kälteanlagen: Zugriff auf Temperaturcontroller im Visier" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Behörden warnen vor Hacks auf Kälteanlagen: Zugriff auf Temperaturcontroller im Visier" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Behörden warnen vor Hacks auf Kälteanlagen: Zugriff auf Temperaturcontroller im Visier« bei Google Deutschland suchen, bei Bing oder Google News!