
LONDON (IT BOLTWISE) – Ein internes Experiment mit dem Browser-Agenten „Rehearsal“ zeigt, wie leicht KI-Assistenz in Nutzer-Sessions Sicherheitsgrenzen verwischen kann. Der Agent führt Aktionen im Browser aus, erscheint für Server jedoch wie „normale“ Nutzerinteraktion. Daraus leitet das Team konkrete Gegenmaßnahmen ab: Identitäten der Agenten, rollenbasierte Zugriffsspannen und eine getrennte Protokollierung von Agent- und Menschhandlungen. Bis Webstandards diese Signale zusammensetzen, müssen Unternehmen Schritt-für-Schritt-Checks und saubere Audit-Strategien einsetzen.
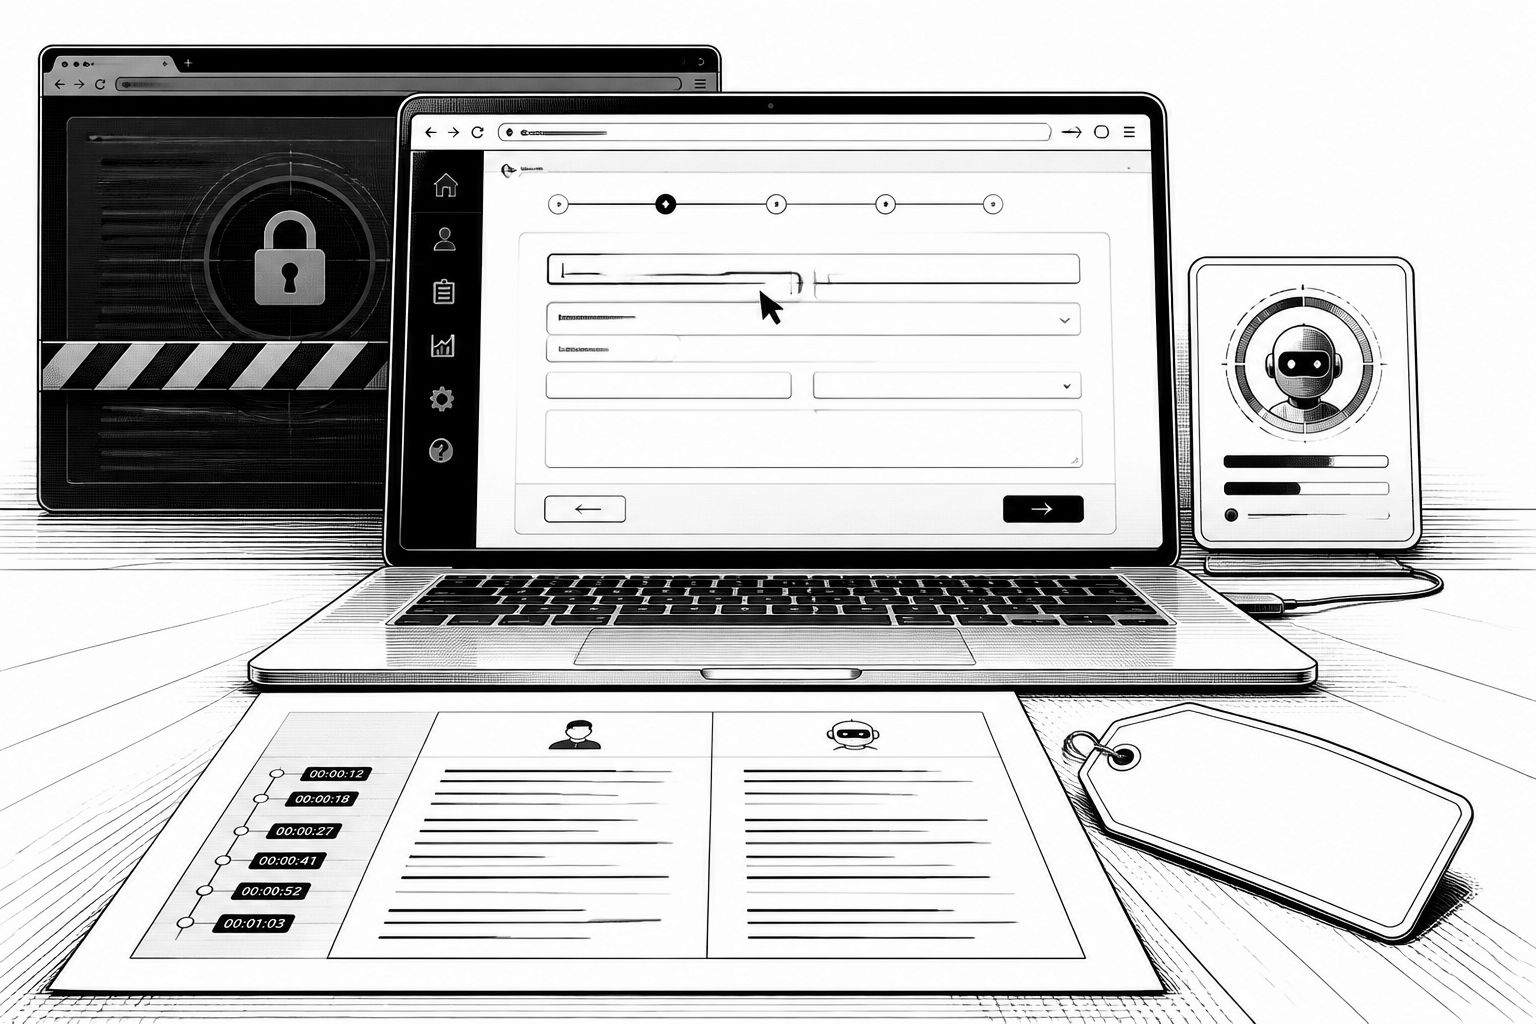
Wer heute KI-Agenten in Web-Oberflächen einbindet, profitiert vor allem von einem: dem Zugriff auf bestehende Workflows. Genau darin steckt aber auch ein Sicherheitsproblem. Wenn ein Agent innerhalb einer bereits authentifizierten Nutzersession handelt, sieht die Anwendung oft nur „den Benutzer“ – nicht aber, ob die Klicks vom Menschen, von einem anderen Tool oder von der delegierten KI stammen. Das Team hinter dem Plattformanbieter Token beschreibt, dass es für eigene Zwecke einen Agenten gebaut hat, der bewusst genau diese Lücke ausnutzt: „Rehearsal“ beantwortet Fragen im Token-Ökosystem, indem er statt erklärender Texte konkrete Browseraktionen ausführt – Seiten öffnet, Filter setzt und Formulare befüllt. Aus Sicherheitssicht ist das zunächst ein typischer UI-Agent, aber die technische Folge ist eindeutig: Der Agent teilt sich den Session-Kontext mit der Person und erhält damit deren Reichweite.
„Rehearsal“ dient im Bericht nicht als Marketingbeispiel, sondern als kontrolliertes Gegenmodell zu den drei Sicherheitsprinzipien, die das Team für KI-Agenten in der Praxis als nötig beschreibt: eigene Identitäten, Zugriff passend zur jeweiligen Aufgabe und Nachvollziehbarkeit, die nicht einfach der menschlichen Handlung zugeschrieben werden kann. Besonders kritisch wird es, sobald ein Browser-Agent über die UI arbeitet: Die Anwendung kann zwar sehen, dass eine Session aktiv ist, aber sie bekommt keine Information darüber, wer oder was die Interaktionen delegiert hat. Der Kern ist simpel und gefährlich zugleich: In einer Session-Cookie-Logik zeigt sich nicht, welcher „Session Driver“ gerade agiert. Damit werden Agentenhandlungen für das Backend strukturell unsichtbar – selbst wenn das Frontend weiß, dass ein Agent gerade „am Steuer“ ist.
Um die Lücke aus dem Inneren heraus zu schließen, konnte Token in seinem eigenen Setup jede Komponente kontrollieren. Der Bericht beschreibt daher auch, wie das Problem entschärft werden kann, sobald Identität und Delegation explizit zwischen Agent und Plattform ausgetauscht werden. Wenn der Agent der Plattform mitteilt, dass er die Session gerade antreibt, kann das System die Aktionen differenziert erfassen. Gleichzeitig empfiehlt das Team konkrete Betriebsregeln für Agenten, solange Standards noch nicht vollständig die nötigen Signale zwischen Browser, App und Tool transportieren: Während der Agent aktiv ist, soll die Anwendung gedimmt und gesperrt werden und klar machen, wer die Kontrolle hat. Zudem fordert der Ansatz ein vollständiges Recording jeder Agentenhandlung pro Session – auch wenn bestimmte Schritte blockiert wurden. Am Ende geht es um Reichweitenbegrenzung: Bei Rehearsal werden Dashboards etwa auf „read-only“ gesetzt, damit der Agent nicht speichern, keine „secret fields“ ausfüllen und keine Calls ausführen kann, die von der Plattform abgelehnt wurden.
Für die breitere Industrie stellt sich aber die Kernfrage: Was passiert, wenn der Agent nicht von derselben Plattform kontrolliert wird? Genau daran knüpft der Bericht an. Ein Browser-Agent, der etwa ein CRM oder eine Cloud-Konsole bedient, kann weder dem Backend zuverlässig sagen, welche Aufgabe er ausführt, noch kann die Anwendung erkennen, welcher Agent gerade handelt. Selbst das Erkennen sensibler UI-Elemente ist in der Praxis unzuverlässig, weil „Schnittstellenwissen“ – welche Felder geheim sind, welche Buttons Datensätze löschen – nicht von der Plattform an den Agenten übermittelt wird. Der Bericht betont deshalb einen Ausweg, der inzwischen auch in der Weblandschaft sichtbar wird: Agenten sollen „eigene Fahrspuren“ haben, also Signale erhalten, die sie von menschlichen Nutzern trennen. Chrome auto-browse etwa verlangt bereits für „high-stakes actions“ wie Zahlungen oder Massen-E-Mails eine Freigabe und beschränkt Agenten auf die Sites, die die Aufgabe erfordert; außerdem werden besuchte Seiten in der Nutzer-Historie gekennzeichnet. Microsoft wiederum erlaubt es Administratoren, agentic browsing pro Site zu aktivieren oder vor dem Eingeben von Passwörtern und Kartendaten zu pausieren.
Technisch interessant wird es dann, wenn Browser und Apps nicht nur Regeln umsetzen, sondern Rollen und Toolaufrufe semantisch absichern. Der Bericht nennt dafür drei Standardisierungs- bzw. Draft-Ansätze: WebMCP aus einer W3C-Community-Gruppe, mit dem eine Site Aktionen so expose’n kann, dass ein Agent sie gezielt aufrufen kann und jede Aktion als read-only oder consequential markiert. Zusätzlich nennt der Text Web Bot Auth als IETF-Arbeitsgruppenentwurf, der verifizieren soll, welcher Agent eine Anfrage gesendet hat. Das zentrale Problem ist aus Sicht des Teams jedoch nicht das Fehlen einzelner Bausteine, sondern die fehlende „Klammer“ zwischen ihnen: WebMCP allein bleibt im Kontext der Nutzersession und verengt Rechte nicht automatisch; Web Bot Auth benennt zwar den Agenten, deckt laut Bericht aber keine Delegation ab und lässt damit gerade den personellen Kontext, für den gehandelt wird, unvollständig. Ergebnis: Die App hält Kontextfragmente, aber sie kann daraus keine wirklich minimale, überprüfbare Autorisierungsentscheidung ableiten.
Daraus folgt eine klare Sicherheitsforderung, die der Bericht als pragmatische Leitlinie formuliert: Jede „Lane“ für Agenten soll drei Signale mitführen – die Agentenidentität, eine verifizierbare Verknüpfung zur Person, für die der Agent handelt, und eine Zugriffsspanne, die enger ist als der volle Zugriff der Person. Ohne diese Kombination sieht das System nur „schneller statt sicherer“: ein schnellerer Weg zu Missbrauch, weil Berechtigungen nicht auf die tatsächliche Aufgabe zugeschnitten werden. Für Security-Teams lautet die kurzfristige Agenda daher nicht „abwarten, bis Standards fertig sind“, sondern: Agentic Browser und Extensions frühzeitig inventarisieren, inklusive der Nutzer, deren Sessions sie „leihen“. Wo Klicks nicht zuverlässig als Agentenhandeln erkennbar sind, müssen Schritt-für-Schritt-Absicherungen greifen, etwa Step-up-Checks wie eine Passkey-Anfrage vor irreversiblen oder besonders sensiblen Aktionen. Außerdem rät der Bericht, SaaS-Anbieter kritisch zu prüfen: Unterscheiden sie auditierbar zwischen menschlicher Aktivität und Agententätigkeit? Unterstützen sie task-scoped delegation, oder bleiben Agenten faktisch unter „delegated access“ ohne ausreichende Grenzen? Bis diese technische Kopplung aus Identität, Delegation und Scope im Alltag zuverlässig verfügbar ist, sollten Unternehmen jeden Agentenzugriff über eine menschliche Session als delegierten Zugriff behandeln, der entdeckt, eingeschränkt und streng protokolliert werden muss.
Für die Umsetzung bedeutet das in der Praxis weniger „KI einführen“ und mehr „KI handhabbar machen“. Der Lernwert aus Rehearsal liegt gerade darin, dass die gefährliche Eigenschaft nicht die Sprachfähigkeit ist, sondern die UI-Delegation: Sobald ein Agent als Browserdriver agiert, braucht er nicht nur Aufgabenlogik, sondern auch Sicherheitstelemetrie und kontrollierbare Grenzen. Das ist auch operativ relevant, denn Sicherheitsabteilungen sollten damit beginnen, Angriffswege zu modellieren, die Agenten dazu nutzen, Access Controls zu umgehen. Je früher Unternehmen diese Pfade und die Audit-Fähigkeiten ihrer Systeme testen, desto weniger Überraschungen entstehen, wenn Agenten künftig standardmäßig schneller und häufiger eingesetzt werden.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Browser-Agenten knacken Authentifizierung: Token zeigt Rehearsal als Lernfall" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Browser-Agenten knacken Authentifizierung: Token zeigt Rehearsal als Lernfall" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Browser-Agenten knacken Authentifizierung: Token zeigt Rehearsal als Lernfall« bei Google Deutschland suchen, bei Bing oder Google News!