
LONDON (IT BOLTWISE) – Google liefert Chrome 156 mit insgesamt 353 behobenen Sicherheitslücken aus. Besonders relevant: Das Update schließt mehrere kritisch bewertete Schwachstellen, darunter CVE-2026-113072 im CSS-Modul mit einem CVSS 3.1-Score von 9,6. Zusätzlich führt der Browser über den Modus für verstärkten Schutz ein zweistufiges Warnsystem ein, das verdächtige Webseiten visuell abdunkelt und Nutzer gezielt abfängt. Die Betrugserkennung setzt dabei auf ein serverseitiges Gemini-Modell und kombiniert Domain-Reputation mit Wahrscheinlichkeiten für Betrugsabsichten.
Mit Chrome 156 erhöht Google den Aufwand im Sicherheitsbetrieb spürbar: Das neue Release schließt insgesamt 353 Sicherheitslücken. Damit fällt das aktuelle Sicherheitspaket deutlich umfangreicher aus als noch im Vormonat, als im September 108 Schwachstellen behoben wurden. Laut Rollout-Plan wird Chrome 156 schrittweise über Tage und Wochen verteilt; für Linux ist die Version 156.0.8078.47 vorgesehen, während Windows und macOS die Builds 156.0.8078.47 sowie 156.0.8078.48 erhalten. Für Unternehmen und IT-Teams bedeutet das vor allem eines: Patch-Planung und Testfenster sollten nicht nur auf Funktionsänderungen, sondern gezielt auf die Vielzahl der Sicherheitsfixes ausgerichtet werden.
Im Fokus stehen dabei mehrere als kritisch eingestufte Fehler, die in unterschiedlichen Browser-Komponenten sitzen. Google nennt sechs Schwachstellen mit hoher Priorität; gleichzeitig betont der Anbieter, dass bislang keine bestätigten Fälle einer aktiven Ausnutzung der behobenen Fehler vorliegen. Besonders auffällig ist CVE-2026-113303 im Bereich WebRTC, bewertet mit 8,8 nach CVSS 3.1. Der Fehler erlaubt Angreifern über eine manipulierte HTML-Seite potenziell die Ausführung beliebigen Codes innerhalb der Sandbox. Auch CVE-2026-113279 im Barrierefreiheits-Subsystem erreicht einen Wert von 8,8 und schafft ebenfalls die Voraussetzung, bei Besuch einer schädlichen Seite eine Codeausführung in der Sandbox auszulösen.
Für die Praxis ist vor allem die Gewichtung innerhalb des CSS-Moduls relevant: CVE-2026-113072 trägt einen Score von 9,6 und zielt auf eine Umgehung von Schutzmechanismen ab, bevor Schadcode ausgeführt wird. Solche Lücken sind für Sicherheitsverantwortliche besonders unbequem, weil sie weniger an klassischen „Eingabe“-Szenarien hängen und häufiger über komplexe Parsing- und Ausführungswege in UI-nahe Komponenten entstehen. Daneben wurden weitere kritische Schwachstellen in Skia und Paint sowie an weiteren Stellen des Barrierefreiheits-Subsystems adressiert. Bei der Erforschung eines Teils dieser Sicherheitslücken kamen KI-Werkzeuge wie Claude und OpenAI Codex Security zum Einsatz; das unterstreicht, dass Sicherheitsteams zunehmend auch automatisierte Codeanalyse und Synthese in ihre Workflows integrieren, um schwer sichtbare Angriffspfade schneller zu identifizieren.
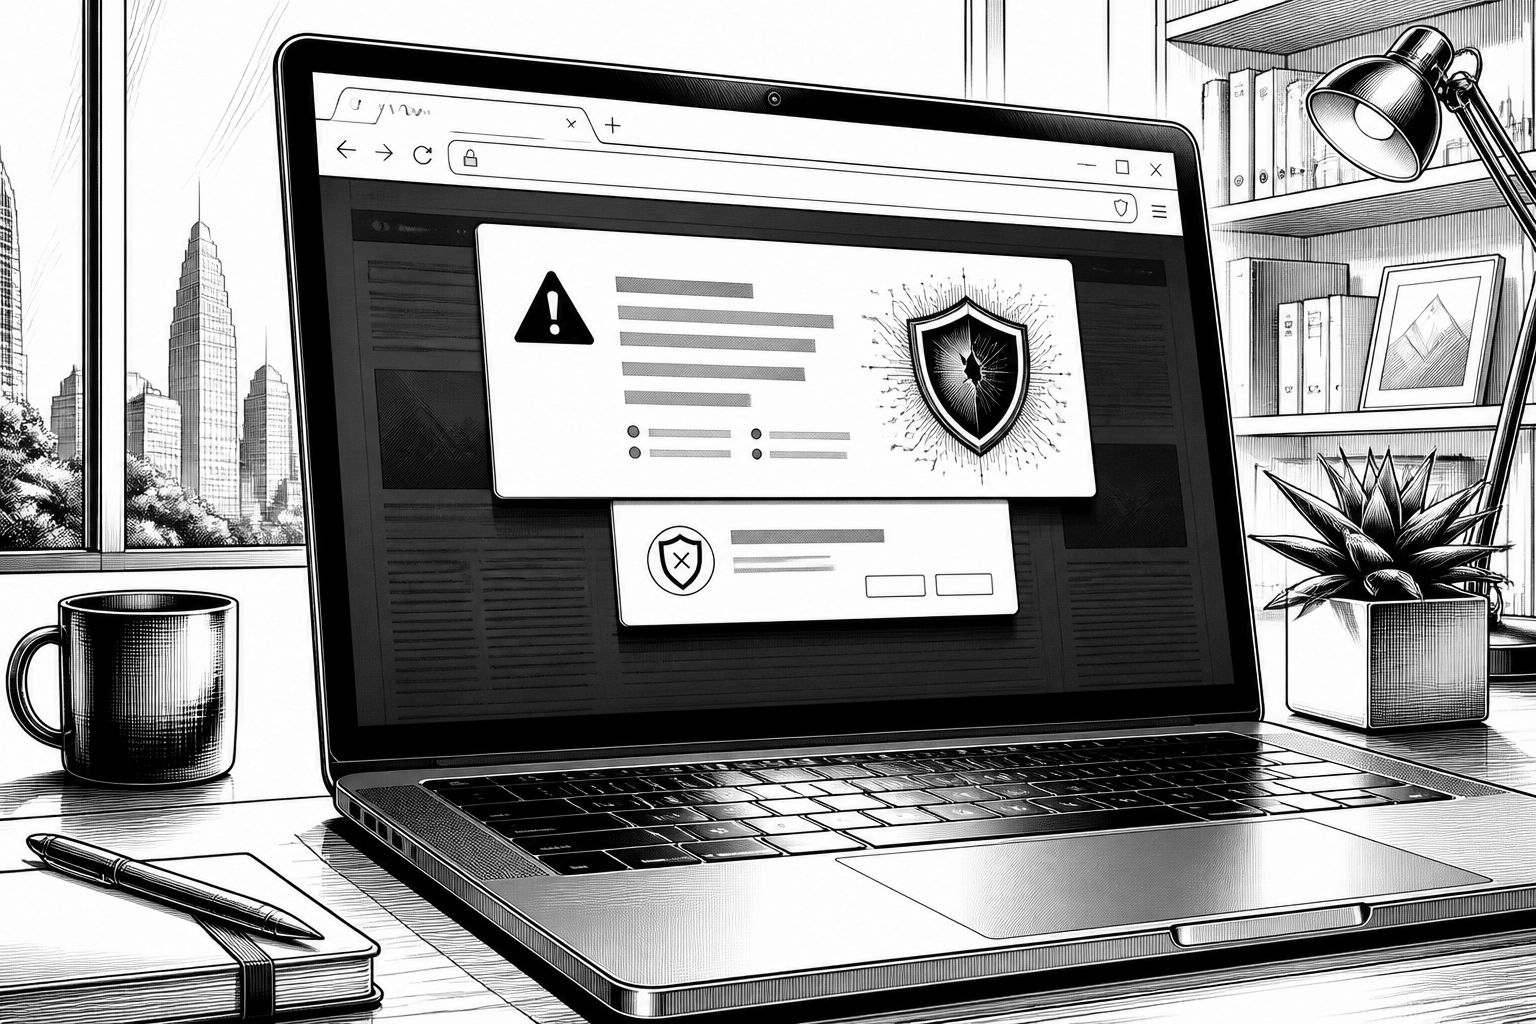
Neben den Patches verschiebt Chrome 156 auch die Interaktion mit potenziell gefährlichen Webseiten. Google erweitert die Abwehr von Malware und Online-Betrug um ein zweistufiges Warnsystem, das auf einem bereits 2024 für Downloads eingeführten Konzept basiert. Für Seiten mit geringerer Verlässlichkeit der Einstufung erscheint künftig die Warnung, dass die Seite nicht in Ordnung zu sein scheine: Die Zielseite bleibt dabei sichtbar, wird jedoch abgedunkelt. Das Warnfenster wird im mobilen Kontext zentral ausgerichtet; auf dem Desktop poppt es unterhalb der Adressleiste auf. Diese Gestaltung ist technisch und UX-seitig interessant, weil sie die Aufmerksamkeit des Nutzers ohne vollständiges Blockieren sofort kanalisiert und gleichzeitig den Kontext der Seite zumindest teilweise sichtbar lässt.
Bei hoher Verlässlichkeit und hohem Risiko greift eine zweite Stufe: Dann blockiert eine Warnung vor gefährlichen Webseiten den Bildschirm mit einem roten Vollbild-Hintergrund und bietet eine Option zur Rückkehr in einen sicheren Zustand. Dass diese Mechanismen nicht „blind“ für alle Fälle gelten, ist ein entscheidender Punkt für die Implementierung in Unternehmen: Google koppelt die Neuerungen explizit an den Modus für verstärkten Schutz. Dieser lässt sich über die Sicherheitsoptionen von Safe Browsing einschalten und wird laut Angaben des Unternehmens von mehr als einer Milliarde Nutzern verwendet. Damit ist das Update nicht nur ein weiteres Patch-Release, sondern ein Upgrade der Sicherheits-Policy, das in der Praxis vor allem dort Wirkung entfaltet, wo der verstärkte Modus aktiv ist.
Die Betrugserkennung profitiert ebenfalls von einer tieferen Modellintegration. Künftig stützt sie sich auf ein serverseitiges Gemini-Modell, das unter anderem gefälschte Virenwarnungen sowie manipulierte Browser-Updates erkennen soll. Das System verknüpft Domain-Reputationen mit Absichten und Betrugswahrscheinlichkeiten; aus Datenschutzgründen überträgt Google Textdaten nur bei eindeutigen Hinweisen, verarbeitet sie flüchtig und speichert sie weder dauerhaft noch nutzt sie für Trainingszwecke. Ergänzend integriert Chrome 156 eine Schutzfunktion gegen ClickFix-Angriffe: Dabei werden schädliche Befehle in die Zwischenablage geschleust, damit Nutzer diese unwissentlich in Terminals oder Eingabeaufforderungen ausführen. Im Modus für verstärkten Schutz überwacht der Browser die Zwischenablage, filtert nach eigenen Angaben personenbezogene Informationen heraus und lässt verdächtige Skripte analysieren, um vor der Ausführung zu warnen.
Für IT-Entscheider und Security-Teams ergibt sich daraus eine klare Priorisierung: Erstens sollten Chrome 156 und der verstärkte Schutzmodus in den Rollout- und Richtlinienfahrplan eingeplant werden, weil das Warnsystem gerade bei hohen Risiken mit einer Vollbildblockierung und einer Rückkehroption unmittelbar in das Nutzerverhalten eingreift. Zweitens lohnt sich ein Blick auf typische Angriffsoberflächen, die in der Meldung adressiert werden: WebRTC- und Barrierefreiheits-Komponenten, CSS-/Rendering-Pfade sowie Zwischenablage-Interaktionen. Gerade diese Mischform aus klassischer Browser-Schwachstelle und modernem Social-Engineering zeigt, dass moderne Angriffe selten nur eine „Technikschwäche“ ausnutzen, sondern die Kette aus Erkennung, UI-Interaktion und Ausführungsbedingungen beeinflussen. Wenn Chrome 156 also in den nächsten Tagen in den Unternehmensumgebungen auftaucht, sollte die Kommunikation intern klar machen, warum neue Warnbilder auftreten können und wie der verstärkte Modus dabei helfen soll, Phishing und Social Engineering besser abzufedern.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Chrome 156 schließt 353 Sicherheitslücken und verbessert Warnsysteme" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Chrome 156 schließt 353 Sicherheitslücken und verbessert Warnsysteme" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Chrome 156 schließt 353 Sicherheitslücken und verbessert Warnsysteme« bei Google Deutschland suchen, bei Bing oder Google News!