


LONDON (IT BOLTWISE) – Anthropic erweitert sein Programmierwerkzeug Claude Code mit Modifikationen, die ab Version 2.1.287 am 1. Oktober 2026 auf npm verfügbar sind. Entwickler können damit Arbeitsabläufe in der Kommandozeile und im Code-Tab der Desktop-App anpassen, etwa Eingaben umschreiben oder Werkzeugaufrufe abfangen. Die Mod-Logik läuft laut Anbieter mit den Rechten des Nutzers und ist nicht automatisch in einer isolierten Sandbox. Für die Risikominimierung gibt es Validierungs- und Safe-Mode-Funktionen sowie Hinweise zu sicherer Mod-Installation.
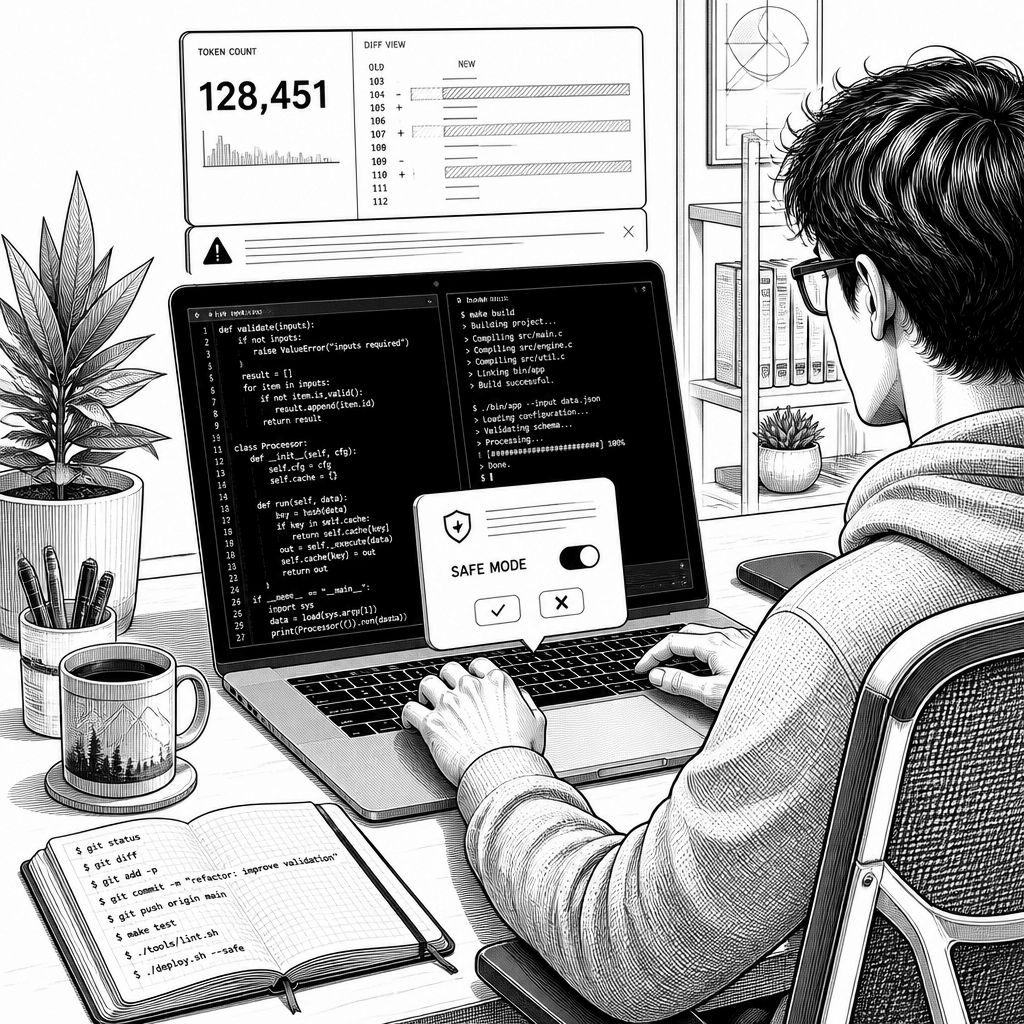
Anthropic bringt mit Claude Code 2.1.287 eine neue Ebene in den Alltag von KI-gestützter Programmierung: Ab dem 1. Oktober 2026 stellt der Anbieter die Version zur Nutzung auf npm bereit und ergänzt das Werkzeug um ein Mod-System. Damit verschieben sich Arbeitsweisen weg von reinen Einmal-Abläufen hin zu wiederverwendbaren Erweiterungen, die sowohl die Befehlszeilenschnittstelle als auch den Code-Tab der Desktop-Anwendung betreffen. Praktisch heißt das: Teams können ihr eigenes „KI-Workflow-Lego“ bauen, anstatt jedes Mal die gleiche Logik manuell in Prompts und Skripten nachzubilden.
Technisch basiert das Mod-Ökosystem auf Erweiterungen in JavaScript und TypeScript. Anthropic beschreibt mehrere Eingriffsmöglichkeiten, darunter das Umschreiben von Eingaben, das Abfangen und Modifizieren von Werkzeugaufrufen sowie Anpassungen an der Benutzeroberfläche. Entscheidend für die Betriebssicherheit ist dabei die Ausführungsumgebung: Die neuen Erweiterungen sind ab Version 2.1.287 standardmäßig aktiv, laufen direkt mit den Rechten des jeweiligen Nutzers und befinden sich nicht in einer isolierten Sandbox-Umgebung. Für Unternehmen bedeutet das, dass „einfach nur installieren“ nicht ausreicht, sondern dass Freigabeprozesse für Erweiterungen und klare Rollenmodelle in der Toolchain an Bedeutung gewinnen.
Um Risiken zu adressieren, nennt Anthropic mehrere Kontrollmechanismen. Über den Befehl claude plugin validate lässt sich offenbar prüfen, welche angeforderten Ereignisse und Aktionen von einem Mod auslösen würden, ohne den Mod selbst auszuführen. Zusätzlich kann das System für eine einzelne Sitzung in den Safe-Mode versetzt werden, indem der Startparameter –safe-mode genutzt wird; damit werden sämtliche installierten Erweiterungen vorübergehend deaktiviert. Für Team- und Enterprise-Setups nennt der Anbieter zudem einen Sicherheits-Mod namens sec-default, der bei verwalteten Konfigurationen zuerst geladen werden soll, um vorgegebene Berechtigungsregeln abzusichern. Der Hintergrund ist nachvollziehbar: Wenn Mods mit Nutzerrechten laufen, brauchen sie im Zweifel eine harte Bremsstrecke, bevor sie auf Dateien, Umgebungsvariablen oder Netzwerkzugriffe treffen.
Konkrete Angaben zu möglichen Auswirkungen unterstreichen genau diese Bremsstrecke. Der Anbieter nennt als Beispiel, dass Skripte Umgebungsvariablen und Einstellungsdateien auslesen können, inklusive gespeicherter API-Schlüssel, und zudem lokale Dateien bearbeiten, Prozesse starten sowie Netzwerkverbindungen aufbauen. Die zentrale Empfehlung lautet daher, ausschließlich Modifikationen aus vertrauenswürdigen Quellen zu installieren. Als Beispiel für „sicheres Lernen“ führt Anthropic außerdem einen Mod namens „You Should Know“ an, der per /plugin enable cc-plugin-you-should-know@builtin aktiviert werden kann und standardmäßig abgeschaltet ist; dabei soll ein zweiter Agent auf übersehene Hinweise aufmerksam machen, wobei der Mod laut Beschreibung Telemetrie in First-Party-Sitzungen voraussetzt. Für Admins ist hier vor allem relevant, dass selbst hilfreiche Erweiterungen Informationsflüsse und Betriebsparameter berühren können.
Neben dem Mod-Feature bringt das Update auch funktionale Verbesserungen mit, die in der Praxis oft direkt die Produktivität beeinflussen. Anthropic nennt mehrere Mod-Beispiele: „Blast Radius“ zum Anhalten riskanter Shell-Befehle, „Replay Theater“ zur Aufzeichnung von Änderungen sowie „Token Weather“ zur Visualisierung der Kontextauslastung. In diesem Zusammenhang wird auch eine konkrete Auslastungs-Logik genannt, die Füllstände von 18 %, 67 % und 81 % eines Kontextfensters von 200.000 Tokens abbildet. Ergänzend setzt Anthropic die Funktion /diff bereits vollständig als Mod um, was die Trennlinie zwischen „eingebauter Funktion“ und „Modularer Erweiterung“ weiter verwischt.
Für Plattform- und Architekturentscheidungen ist außerdem die Kontextskalierung wichtig: Anthropic erweitert das standardmäßige Kontextfenster für Opus 4.7 und spätere Versionen auf 1 Million Tokens auf Bedrock, Vertex, Foundry und in Claude Apps Gateway. Laut Anbieter lässt sich dieses 1-Million-Token-Verhalten über die Umgebungsvariable CLAUDE_CODE_DISABLE_1M_CONTEXT=1 deaktivieren. Das ist für viele Unternehmen ein zweischneidiges Messer: Größere Kontexte helfen bei großen Codebasen und längeren Recherchen, erhöhen aber auch die Relevanz von Prozesshygiene, weil mehr Material potenziell in den Arbeitszyklus gelangt. Zusätzlich nennt der Anbieter, dass MCP-Server künftig den Parameter bareElicitationCapability: true voraussetzen sollen, was vor allem Integratoren betrifft, die eigene Tool-Server anbinden.
Auch aus Release-Sicht lohnt sich der Blick auf die Verteilung: Auf npm war 2.1.287 zunächst über die Zweige „latest“ und „next“ abrufbar, während der „stable“-Zweig noch Version 2.1.285 auswies. Das deutet auf einen gestaffelten Rollout-Ansatz hin, bei dem die Neuerungen zuerst in weniger konservativen Kanälen getestet werden. Für Administratoren heißt das: Ein kontrollierter Pilot auf einem eigenen Branch-Setup oder in einer Testumgebung bleibt sinnvoll, gerade weil die Mods laut Beschreibung standardmäßig aktiv sind und nicht in einer isolierten Sandbox laufen. Am Ende steht für viele Teams weniger die Frage, ob Mods möglich sind, sondern wie man ihre Vorteile in einen sicheren Entwicklungsbetrieb einbettet – mit Validierung, Safe-Mode-Strategien und sauberer Governance für Erweiterungsquellen.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Claude Code 2.1.287: Mods ab Oktober 2026, mit Sicherheits-Checks und 1 Mio. Tokens" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Claude Code 2.1.287: Mods ab Oktober 2026, mit Sicherheits-Checks und 1 Mio. Tokens" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Claude Code 2.1.287: Mods ab Oktober 2026, mit Sicherheits-Checks und 1 Mio. Tokens« bei Google Deutschland suchen, bei Bing oder Google News!