


LONDON (IT BOLTWISE) – Ein neuer weltweiter Threat-Report ordnet ClickFix als führende Initial-Access-Technik in Enterprise-Umgebungen ein. Laut den Auswertungen stecken Angreifer keine Exploits oder Downloads in klassische E-Mail- oder Browser-Ketten, sondern instrumentieren eine gefälschte „Verifizierung“ direkt über Copy-and-Paste. Technisch fällt vor allem eine mehrstufige, takedownresistente Auflösung der Ziel-Hostnamen über On-Chain-Daten auf. Entscheidend für die Abwehr ist daher weniger Domain-Blocking als vielmehr das restriktive Steuern von Clipboard-Zugriff, Interpreter-Ausführung und Netzwerkzugriff.
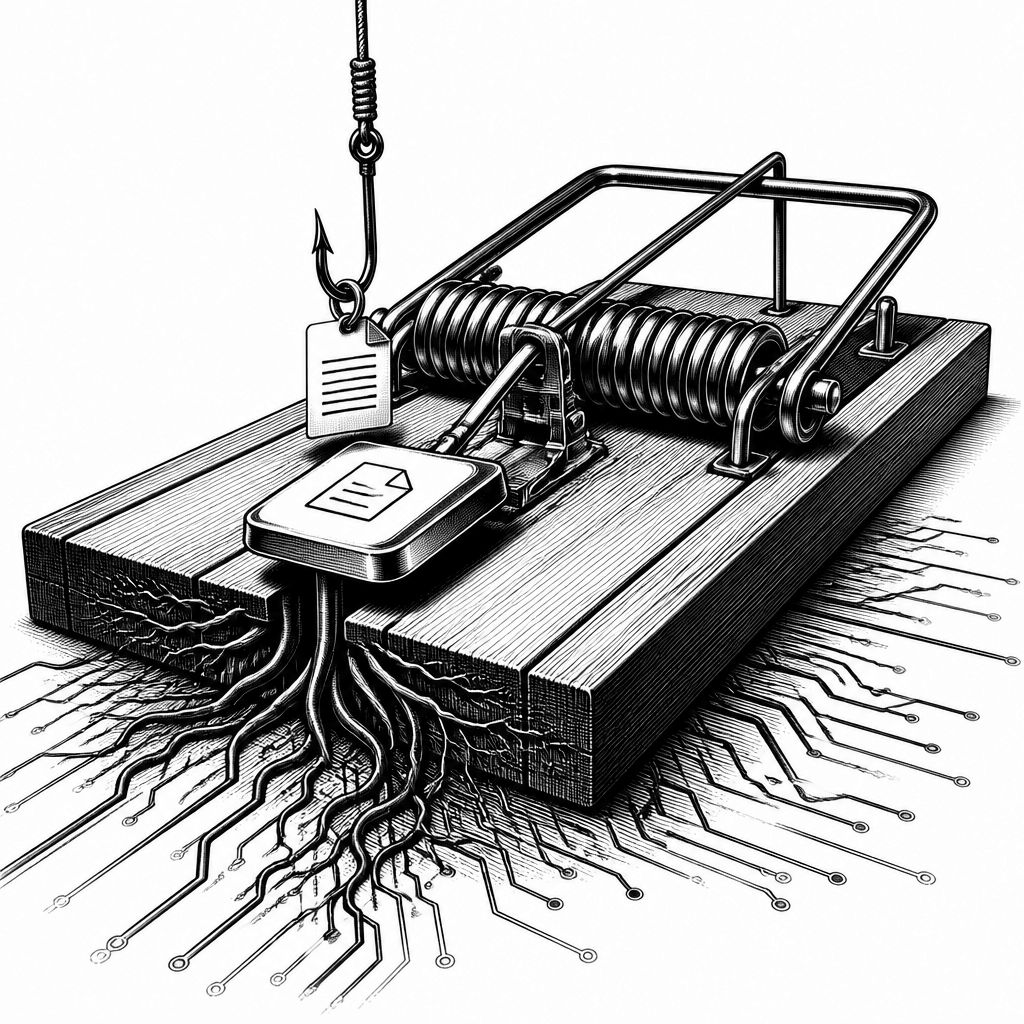
ClickFix verschiebt die Angriffslogik weg von typischen Signaturen, die Security-Teams in der Praxis seit Jahren trainieren. Der zentrale Mechanismus wirkt auf den ersten Blick banal: Eine manipulierte Seite stellt dem Nutzer ein vermeintliches Problem zur Lösung in den Mittelpunkt. Dann folgt eine „Verifizierung“, die nicht fertig wird, oder eine Darstellung, die der Browser nicht zuverlässig rendern kann. Statt einen Anhang zu liefern oder eine Datei per Download anzustoßen, bietet die Seite Anweisungen an, die der Nutzer nach dem gleichen Muster wie bei legitimen Admin-Aufgaben „manuell“ ausführen soll: Er soll eine Zwischenablage öffnen, etwas einfügen und anschließend in einer vertrauten Systemoberfläche die Eingabe mit Enter bestätigen.
Genau hier liegt der Kern der neuen Datenlage: In den zusammengefassten Analysen werden nicht nur vereinzelte Infektionen betrachtet, sondern eine Kampagnensicht über mehr als 17.000 kompromittierte URLs. In dieser Erhebung dienen etwa 3.000 der betroffenen Seiten zur Zeit der Auswertung weiterhin als Köder und liefern die vermeintliche Cloudflare-ähnliche Bestätigungsmaske. Parallel dazu untersucht eine zweite Analyse einen einzelnen WordPress-Host vollständig über die Antworten, die er ausliefert. Gemeinsam ergibt das Bild eine durchgängige Kette von der injizierten „Fix“-Seite bis hin zum Stealer, der in einem signierten Microsoft-Kontext ausgeführt wird. Auffällig ist dabei, dass klassische Abwehransätze wie „es gibt keinen Exploit für den Scanner“ oder „kein Attachment, das im Gateway detonieren könnte“ nicht nur rhetorische Zuspitzung sind, sondern direkt zur Erkennungsblindheit vieler Werkzeuge führen.
Technisch versuchen Angreifer dabei nicht, ihre Infrastruktur nur im Verborgenen zu halten, sondern sie so zu bauen, dass Abschaltungen ins Leere laufen. In den beobachteten Präparaten enthält das injizierte Skript keinerlei Angreifer-Domains. Stattdessen greift der Browser des Besuchers bei Aufruf der Seite direkt auf einen Smart Contract zu, der auf der Polygon-Blockchain abgelegt ist. Der Contract liefert beim Laden eine kodierte Zeichenkette, aus der sich der aktuelle „Lure“-Hostname ableitet. Es gibt keinen Wallet-Login, keine Transaktion und damit auch keinen messbaren Kostenimpuls für den Betreiber. Selbst in einem eintägigen Analysezeitfenster wechselten die Contract-Antworten die Köder-Hostnamen in Folge; zudem wurden die kompromittierten Websites in diesem Zeitraum nicht angepasst, was die operative Robustheit unterstreicht. Ergänzend zeigen weitere Auflösungsstufen im Verlauf der Kette etwa bei Telegram-Kanalbeschreibungen und einer Steam-Profilseite, dass der Betreiber mehrere, getrennte Auflösungspunkte einplant. Aus Verteidigersicht bedeutet das: Blocklisten verlieren ihren Nutzen, weil die Zielparameter schneller rotieren als Publish-Zyklen.
Darüber hinaus wird die Technik aktiv gegen automatisierte Prüfverfahren immunisiert. Die Köderseite meldet Betriebssystem und Version an den Betreiber zurück; anschließend entscheidet die Gegenseite serverseitig, welche Plattformen wirklich „scharf“ sind. In einem analysierten Beispiel waren Windows-Varianten aktiviert, während macOS- und Linux-Seiten als Reserve existierten. Mobile wurde unterdrückt, und zusätzlich verhinderte ein Cookie den Overlay für wiederkehrende Besucher für 90 Tage. Diese Konfiguration ist mehr als nur eine Detailnotiz, weil sie eine verbreitete Annahme entkräftet: Dass ClickFix „Windows-basiert“ sei, beschreibt primär die aktuelle Konfiguration, nicht die Fähigkeit des Kits. Die macOS-Route gilt als parallel ausgebaut und ein Disk-Space-„Maintenance“-Vorwand folgt dabei sogar einem Apple-ähnlichen Support-Muster. Für Linux war im konkreten Sample immerhin eine Slot-Existenz vorhanden, aber keine gefüllte Landing-Seite, was die modulare Architektur erneut bestätigt. Zusätzlich fungiert ein Traffic-Distribution-System als unsichtbarer Schalter: Es pollt den Betreiber etwa alle 1,5 Sekunden und kann eine Sitzung als „verified“ markieren, ohne die bösartige Eingabe jemals sichtbar zu machen. Damit erhalten Crawler, Sandboxes und klassische Reputation-Checks oft eine „saubere“ Seite, während nur die vorgesehenen Zielsysteme den eigentlichen Befehl bekommen.
Der dritte Befund verschiebt die Bewertungslogik für Security-Teams noch einmal. Im Dropper, der auf dem betroffenen Live-Host wiedergefunden wurde, sind maschinelle und accountbezogene Fingerprints in den Downloadpfad integriert, unter anderem Machine GUID, Volume Serial, Computername, BIOS-Hersteller, Systemmodell, GPU und Username; das Material wird dabei base64-kodiert. Der Command-and-Control-Server sieht folglich die Identität des Zielsystems, noch bevor überhaupt eine payload-nahe Antwort ausgeliefert wird. Daraus entsteht ein entscheidender Unterschied zu Detonation-orientierten Verfahren: Eine Sandbox kann zwar „nicht erkennen“, dass der Payload kommt, aber genau diese Abwesenheit beweist in der Kette nicht, dass der Host sauber ist. Die Systeme, die später wirklich kompromittiert werden, erhalten zudem maschinenspezifischen Inhalt, während Analyseumgebungen selektiv „aus dem Takt“ gesetzt werden. Entsprechend betont der Report die strukturelle Unzuverlässigkeit verdict-basierter Urteile und rückt Kontrollen in den Vordergrund, die unabhängiger von konkreten Indikatoren bleiben und stattdessen Interaktionsrechte für interaktive Nutzer sowie Ausführungspfade begrenzen.
Auch bei der Frage, warum ausgerechnet WordPress als Lieferplattform so prominent bleibt, liefern die Daten eine pragmatische Erklärung. WordPress liefert „Substrat“, das Betreiber für Angriffe nicht teuer einkaufen müssen: echte Domains, gültige Zertifikate, üblicherweise anrollenden Traffic und in vielen Fällen mangelhafte Überwachung auf Host-Ebene. Im konkret untersuchten Fall wird die bösartige Komponente nicht als sichtbare Injection in Post oder Theme betrieben, sondern per PHP an jede dynamische Antwort angehängt. Die Inhalte waren über HTML, RSS und JSON hinweg byte-identisch, was stark auf ein must-use Plugin schließen lässt, das auf jede Anfrage lädt und in der klassischen Plugin-Übersicht kaum auffällt. Zusätzlich legten Skripte etwa zwei Dutzend Backdoor-Administrator-Accounts an. Das ist für Cleanup-Teams zentral: Das Entfernen der sichtbaren Skriptspur oder das Löschen einzelner Spamseiten behebt selten das eigentliche Problem, wenn die Persistenzschicht weiterhin jede Anfrage manipuliert. Der Report bündelt die Remediation daher um vier Engpässe, die jede Kampagne passieren muss: Schreibrechte in die Zwischenablage, die Fähigkeit des Nutzers, einen Interpreter zu öffnen, Netzwerkzugriff aus dem Interpreter heraus sowie ein Persistenz- und Exfiltrationspfad.
Praktisch besonders wirksam sind dabei zwei Kontrollen, die laut Darstellung im Alltag oft zu spät oder zu locker aktiviert werden. Das Blockieren von Clipboard-Write in verwalteten Browsern stoppt die gesamte Klasse bereits in einem frühen Staging-Schritt: Die Seite kann noch Anweisungen anzeigen, aber der Nutzer müsste den entscheidenden Einzeiler mühsam von Hand tippen oder rekonstruierten Variablen zuarbeiten, was Angriffsquoten typischerweise senkt. Ebenso restriktiv wirkt das Erzwingen von Script-Interpretern und Fetch-Utilities über einen authentifizierten Proxy, weil damit die Kette beim ersten „hop“ bricht, ohne auf einen einzigen Indicator angewiesen zu sein. Für Anwender wird zudem eine einzige Regel hervorgehoben, die unabhängig von Variantenfamilien stabil bleibt: Keine legitime Website, kein Verifizierungscheck, keine Fehlermeldung, kein Video-Call und kein Update-Prozess verlangt, dass Nutzer etwas in die Run-Box, PowerShell, Terminal, die Kommandozeile oder die Adresszeile des Datei-Explorers kopieren und einfügen. Wenn ein Prozess exakt dieses Muster adressiert, ist die Seite in der Regel selbst der Angriff.
Der Report ordnet ClickFix in die Entwicklung von 2023 bis 2026 ein, beschreibt die Variantenfamilie unter anderem mit FileFix und CrashFix, liefert eine Taxonomie der Ködervorlagen auf Windows und macOS und mappt das Verhalten in der MITRE-ATT&CK-Terminologie über eine eigene Untertechnik für User Execution: Malicious Copy and Paste (T1204.004). Als Marktsignal wird zudem genannt, dass Microsoft 2025 in seinem Defender-Expertenkontext 47% der Initial-Access-Fälle auf ClickFix zurückführte, noch vor klassischem Phishing. Gleichzeitig werden Messungen genannt, die innerhalb von 2025 bis 2026 teils starke Anstiege verzeichnen (ESET: 517% im ersten Halbjahr 2025 und weitere 108% zwischen zweitem Halbjahr 2025 und erstem Halbjahr 2026). Für Entscheider heißt das: Wenn Detektion primär auf Domainlisten, Download-Reputation oder Detonation basiert, entsteht ein Wartungsrisiko. Kontrollen, die interaktive Ausführung und Datenflüsse vom Browser in Interpreter und Netzwerkkanäle regeln, bleiben dagegen über Varianten hinweg belastbar.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "ClickFix: 17.000 URLs zeigen Copy-and-Paste als KI-freie Malware-Falle" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "ClickFix: 17.000 URLs zeigen Copy-and-Paste als KI-freie Malware-Falle" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »ClickFix: 17.000 URLs zeigen Copy-and-Paste als KI-freie Malware-Falle« bei Google Deutschland suchen, bei Bing oder Google News!