


LONDON (IT BOLTWISE) – Cloudflare hat eine Schwachstelle in Containers behoben, die unter bestimmten Bedingungen Datenrückstände aus zuvor gelöschten Containern auf gemeinsam genutzten Server-Disks sichtbar gemacht haben soll. Betroffen waren auch Cloudflare Sandboxes, das zur Ausführung untrusted Codes genutzt wird. Die Ursache lag in der Thin-Provisioning-Konfiguration, bei der beim Weiterreichen von 64-Kilobyte-Blocks das Üblich-Wischen nicht zuverlässig erfolgte. Cloudflare sagt, Kunden müssten nichts tun und habe zusätzlich die laufenden Container-Disks sowie Caches bereinigt.
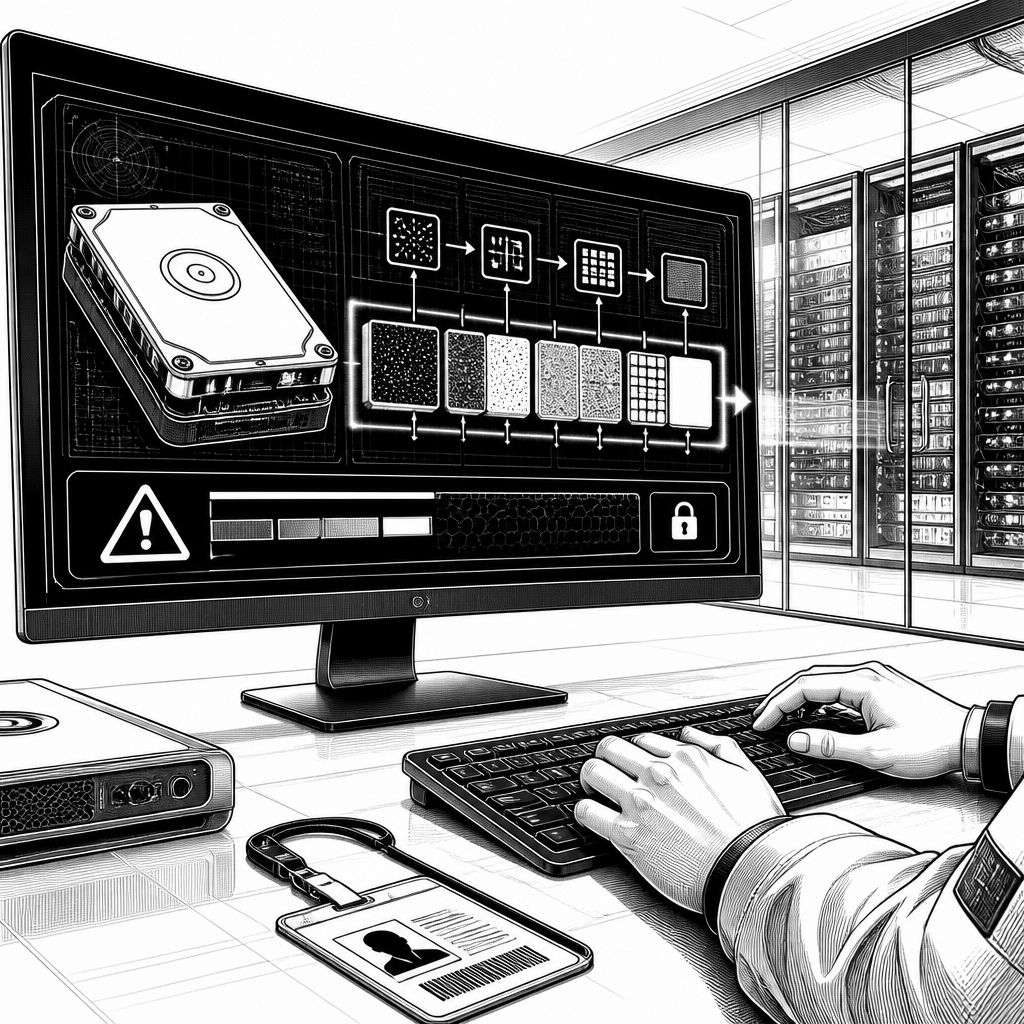
Cloudflare hat nach eigenen Angaben eine Sicherheitslücke in seiner Container-Plattform geschlossen, bei der ein Kunde potenziell auf Datenschnipsel aus dem Restbereich einer zuvor verwendeten Container-Instanz zugreifen konnte. Der Kernpunkt wirkt auf den ersten Blick wie ein klassischer „Cross-Tenant“-Fehler, technisch jedoch ist die Ursache deutlich konkreter: In der Umgebung laufen Programme in Containern auf gemeinsam genutzter Hardware, wobei Cloudflare selbst den Server auswählt und die Kunden dabei keine direkte Kontrolle über die Zuordnung haben. Laut Cloudflare kam der Zugriff nicht aus einer laufenden Workload, sondern aus Disk-Bereichen, die nach dem Löschen früherer Container freigegeben und später wiederverwendet wurden.
Für die Risikoabschätzung ist entscheidend, wie die Speicherblöcke in Cloudflare Containers aufgebaut sind. Jeder Container erhält demnach eine Disk-Instanz, die auf Linux-Mechanismen für „thin provisioning“ setzt: Storage wird dabei in 64-Kilobyte-Blöcken zugewiesen. Wenn ein Container gelöscht wird, sollen die Blöcke in einen Pool zurückkehren, der über mehrere Kunden hinweg geteilt werden kann. In diesem Pool wurde nach Angaben der Beteiligten so konfiguriert, dass beim Übergang an den nächsten Container nicht vor jedem Block standardmäßig ein Wipe erfolgt; normalerweise ist das Üblich-Wischen als Default vorgesehen. Dadurch konnte ein Angreifer, der einen neuen Container mit nur wenig neu geschriebenem Datenumfang startet, Teile der alten Nutzdaten innerhalb des wiederverwendeten 64-Kilobyte-Blocks rekonstruieren.
Wie das praktisch überprüft wurde, zeigt die von den Forschern beschriebene Methode: Sie schrieben einen kleinen 4-Kilobyte-Block in einen zuvor nicht genutzten Bereich und lasen anschließend den gesamten Block auf Rohdatenniveau zurück. Die nicht überschriebenen Bytes innerhalb der restlichen 60-Kilobyte-Anteile konnten dabei noch die strukturellen Spuren des früheren Containers tragen. In produktionsnahen Tests fanden die Forscher demnach in 18 von 24 Versuchen verwertbare Rückstände auf Servern, die Cloudflare ausgewählt hatte, sowie in 20 von 22 Fällen über zugrunde liegende Maschinen verteilt auf vier Kontinente. Die geborgenen Blöcke enthielten Cloudflare zufolge unter anderem Verzeichnisstrukturen, Datenbankseiten sowie strukturell vollständige SQLite-Datenbanken.
Interessant ist dabei auch der Detailgrad, der zwar Rückschlüsse auf Inhalte erlaubt, aber nach Cloudflare- und Forscherangaben keine breite Aussage über „live“ Daten oder beliebige Auswahl des Zieltenants liefert. Laut den Beschreibungen hätten die Forschenden in ihren Auswertungsskripten zunächst nur Zählungen und Formatchecks ausgegeben, also nicht den kompletten Inhalt rekonstruiert, und die an Cloudflare übermittelten Daten hätten keine Hinweise auf Drittparteinamen, Kennungen oder Credentials enthalten. Cloudflare betont außerdem, dass die übergebenen Daten nach der Einreichung privat gehalten und nach Abschluss der Prüfung sicher gelöscht wurden. Zudem gibt es aus der Berichterstattung keine Demonstration, dass die Lücke die laufenden Daten eines anderen Kunden verändern oder einen laufenden Workload beeinträchtigen konnte.
Die Behebung erfolgte in zwei Schritten, was für Betreiber von Multi-Tenant-Umgebungen ein typisches Muster ist: Erst wird die „Zukunft“ geschützt, dann wird der vorhandene Zustand bereinigt. Cloudflare habe zunächst das Wiping für neu bereitgestellte Blöcke wieder aktiviert, wodurch die beschriebene Proof-of-Concept-Methode laut Bestätigung der Forschenden bereits am 14. September nicht mehr funktionierte. Dieser Schritt genügte jedoch nicht für Blöcke, die bereits in laufende Container-Disks eingebunden waren oder im Cache vorbereiteter Image-Layer auf den Servern lagen, also Bereiche, die schon vor der Korrektur „unsicher“ abgebildet waren. Deshalb ließ Cloudflare nach eigenen Angaben jede laufende Container-Disk ersetzen und räumte die relevanten Caches auf, was über drain und Restart von Servern in ruhigen Zeitfenstern lief; bis zum 19. September sei das Cleanup abgeschlossen gewesen, die Offenlegung folgte fünf Tage später.
Unabhängig vom konkreten Patch zeigt die Meldung, wie sensibel die Speicherhygiene in Container- und Sandbox-Setups ist. Gerade Thin-Provisioning spart Betriebskosten, erhöht aber den Bedarf an sauberen Lebenszyklusregeln für Blöcke, insbesondere in Umgebungen, in denen sich Kunden-Container wiederverwendete Speicherbereiche teilen. Dass zusätzlich Cloudflare Sandboxes als betroffen nennt, unterstreicht die reale Angriffsfläche, denn dort wird untrusted Code ausgeführt, auch wenn dieser Code von KI-Agenten stammen kann. Für Unternehmen, die KI-Workflows über solche Laufzeitumgebungen ausrollen, bedeutet das vor allem eines: Security hängt nicht nur vom Modell oder der Orchestrierung ab, sondern auch von Details der Infrastruktur – von Disk-Wiping, Caching-Strategien und dem Zeitpunkt, an dem Korrekturen in laufenden Systemzuständen wirksam werden.
Marktseitig fällt zudem auf, dass die Forscher die Lücke als sechsten „Escape“-Fund in einer Reihe veröffentlichter Befunde beschreiben, die seit Juli in verschiedenen Sandboxing- bzw. Container-Kontexten adressiert worden seien. In diesem Umfeld arbeitet die Branche zwar an sichereren Isolationstechniken, aber Fehler tauchen regelmäßig an Grenzstellen auf: dort, wo Caches gehostet werden, wo Images „vorbereitet“ liegen, oder wo Speicherschichten aus Effizienzgründen nicht jede Sekunde voll neu initialisiert werden. Für den Betrieb heißt das, dass Detektion und Forensik schnell an Relevanz gewinnen. Cloudflare sagt, es habe mit Signaturen aus der Proof-of-Concept-Methode und einer eigenen Kopie der Attacke gegen aufgezeichnete Disk-Aktivitäten gesucht und dabei keine Hinweise auf eine Nutzung durch Dritte gefunden – zugleich bleibt aus der Darstellung unklar, wie lange die problematische Konfiguration schon aktiv war. Die Kombination aus fehlenden Zeitangaben und der Tatsache, dass die Bereinigung erst durch das Ersetzen laufender Zustände vollständig war, zeigt, wie wichtig robuste Auditierbarkeit und transparente Risikozeiträume für die nächste Patch-Welle sind.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Cloudflare schließt Container-Lücke: Reste von Kundendaten auf Shared Disks" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Cloudflare schließt Container-Lücke: Reste von Kundendaten auf Shared Disks" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Cloudflare schließt Container-Lücke: Reste von Kundendaten auf Shared Disks« bei Google Deutschland suchen, bei Bing oder Google News!