
LONDON (IT BOLTWISE) – ConnectWise stoppt nach einem Security-Vorfall den Cloud-Backup-Betrieb und setzt betroffene Konten sowie Anwendungscodes zurück. Das Unternehmen hat die administrativen Zugriffsschutzmechanismen verstärkt und genaue technische Hinweise für Partner veröffentlicht. Gleichzeitig werden verbundene Dienste vorsorglich ausgesetzt, weil sie in Cloud Backup integriert sind. Unklar bleibt, ob einzelne Microsoft-365-Tenants betroffen sind, weshalb die Überprüfung pro Mandant weiterhin zentral ist.
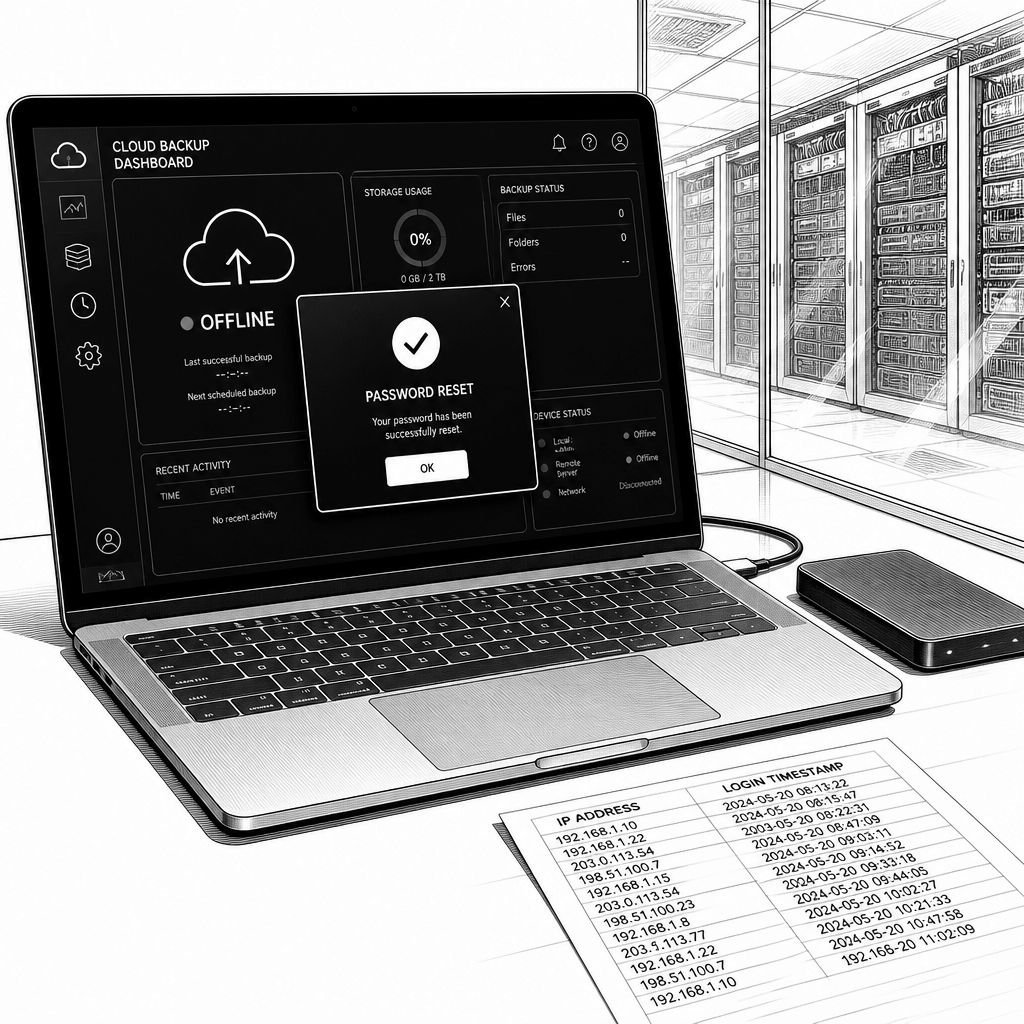
Nach einem Sicherheitsvorfall, der zu einem unautorisierten Zugriff auf Anwendung-Identitäten im Umfeld von Cloud Backup geführt haben soll, zieht ConnectWise jetzt die klassischen Konsequenzen aus einer Kompromittierung: betroffene Credentials werden zurückgesetzt, zentrale Verbindungen werden getrennt und der betroffene Dienst bleibt vorerst offline. Konkret nennt das Unternehmen Remediationsmaßnahmen wie das Ersetzen von Anwendungs- und Kontoanmeldeinformationen sowie eine nachgelagerte Validierung der Wirksamkeit von Eindämmungsschritten. Besonders relevant ist dabei der Zeitbezug: Die Eindämmungsmaßnahmen starteten laut Angaben bereits am 17. Oktober um 5:00 Uhr UTC, nur wenige Tage nach der erstmaligen Identifikation des Vorfalls.
Technisch setzt ConnectWise nicht nur auf „Reset“, sondern auf eine Kombination aus Abschaltung, Absicherung und Wiederherstellungssteuerung. Das Unternehmen deaktiviert betroffene Anwendungs-Verbindungen und suspendiert Cloud Backup; außerdem setzt es vorsorglich SaaS Security und Cloud Management aus, da beide in Cloud Backup integriert sind. Damit reduziert der Anbieter die Angriffsfläche für späteres erneutes Andocken: Wenn Anwendungscodes oder Tokens zuvor über „application identities“ missbraucht werden konnten, ist die sichere Basis zunächst das Unterbrechen der Funktionen, bevor man die Identitäten kontrolliert erneuert. Ergänzend heißt es, ConnectWise arbeite mit unabhängigen Drittspezialisten für Incident Response und Remediation und veröffentliche technische Leitlinien, damit Partner potenziell unautorisierte Aktivitäten in eigenen sowie gemanagten Kundenumgebungen nachvollziehen und bereinigen können.
Für IT-Verantwortliche ist die wichtigste Frage aber weniger „Was hat ConnectWise abgeschaltet?“, sondern „Wie stark betrifft es die Mandanten?“ In den veröffentlichten Aussagen macht der Anbieter genau diesen Punkt: Es gebe keine Hinweise, dass andere ConnectWise-Produkte und -Services als Cloud Backup sowie die vorsorglichen Aussetzungen von SaaS Security und Cloud Management betroffen seien. Gleichzeitig schränkt ConnectWise ein, dass die Beobachtung nicht automatisch auf einzelne Microsoft-365-Tenants übertragbar ist. Genau deshalb fordert das Unternehmen, potenziell betroffene Tenants weiterhin einzeln zu prüfen und Anwendungen erst dann wieder zu verbinden, wenn es formale Restore-Anweisungen bereitstellt. Diese Vorgehenslogik passt zu typischen Containment-Strategien nach Credential-Diebstahl: Erst Belege sichern, Validierungsbefunde ableiten und dann die operative Wiederherstellung so planen, dass man nicht durch vorschnelles Reconnect die Kompromittierung erneut aktiviert.
Konkrete Indizien liefert außerdem die Zuordnung von IP-Adressen, die im Kontext des Vorfalls beobachtet wurden. In dem Zusammenhang werden unter anderem 144.172.64[.]128 als Adresse genannt, die Anwendungseinlogins auslöste, während 144.172.64[.]99 als „Failed user password spray“ mit Konzentration im Zeitraum 10. bis 14. Oktober 2026 eingeordnet wird. Weitere Quellen wie 144.172.64[.]60 (wenige fehlgeschlagene User-Logins am 18. Oktober 2026) und 144.172.94[.]243 (breiter Login-Spray gegen viele Organisationen) ergänzen das Gesamtbild eines Angriffs, der offenbar sowohl Credential-Spraying gegen Nutzerzugänge als auch gezielte Aktivitäten auf Anwendungsebene kombiniert. Wichtig ist die Formulierung „wahrscheinlich nicht zugeordnet“: Laut den Forschern stehe die Passwort-Spray-Aktivität bei einigen Adressen eher nicht direkt mit der spezifischen Application-Sign-in-Aktivität von 144.172.64[.]128 im Zusammenhang, auch wenn der Provider-Bereich derselbe sein kann.
Besonders aufschlussreich ist die Beschreibung von Post-Compromise-Aktionen in einem zweiten Tenantsample. Dabei wird geschildert, dass die Anwendung sich selbst Global Administrator-Rechte verschafft haben soll und anschließend ein neues Secret in einer kleinen Anzahl weiterer Anwendungen innerhalb desselben Tenants ergänzt wurde, um dauerhaften Zugriff zu ermöglichen („persistence“). Gleichzeitig betonen die veröffentlichten Analysen, es gebe keine Anzeichen, dass die Angreifer die Rechte für klassisches „Weaponizing“ genutzt hätten, etwa für Manipulationen von Mailboxen oder Dateien oder für Änderungen an Nutzern und Policies. Das Muster „Rechteausweitung“ plus „gezieltes Secret-Planten“ ist jedoch genau das, was Security-Teams bei solchen Vorfällen nach Credentials-Reset besonders im Blick behalten sollten: Wenn Tokens nicht nur einmal verwendet, sondern in der App-Registrierung neu verankert werden, braucht es eine Bereinigung auf Ebene der betroffenen App-Registrierungen, nicht nur der ursprünglichen Sitzungen.
Aus Sicht der Markt- und Betriebsrealität zeigt der Vorfall auch, warum die Wahl der betroffenen Backdoor-Ziele nicht zwangsläufig nach „Power“ oder „Berechtigungsprofil“ erfolgt. Laut den Forschern wirkte die Auswahl der Applikationen in zwei überprüften Tenants zufällig: Im Identitätsfluss wurden zwar jeweils Global-Administrator- und Secret-Änderungen durchgeführt, aber die konkrete Menge an Backdoor-fähigen Anwendungen war unterschiedlich. Als konsistentes Kriterium wird vor allem ein strukturelles Merkmal genannt: Credentials wurden in Anwendungen gepflanzt, die im betroffenen Tenant registriert sind, unabhängig davon, welche Fähigkeiten diese Apps tatsächlich ausüben. Für Unternehmen bedeutet das, dass die Validierung nach einem Anbieter-Reset nicht bei einer oberflächlichen Liste „bekannter sensibler Apps“ enden darf, sondern Mandanten-spezifisch die tatsächlichen App-Registrierungen und deren Credential-Historie überprüfen sollte.
Für die Praxis folgt daraus ein klarer Handlungsrahmen: Partner sollten zunächst die vom Anbieter bereitgestellten technischen Leitlinien nutzen, relevante Belege sichern und pro Tenant systematisch prüfen, ob Anwendungseinlogins aus dem Umfeld verdächtiger IPs oder zeitlicher Muster vorkamen. Das gilt besonders, weil ConnectWise explizit betont, dass ein abgeschlossenes „Containment“ nicht automatisch beweist, dass ein Mandant unberührt blieb. Danach kommt die operative Wiederherstellung: Anwendungen erst nach formalen Restoration-Anweisungen wieder zu verbinden, reduziert das Risiko, dass neu geschaffene Rechte oder Secrets erneut genutzt werden können. In Summe ist der Vorfall weniger ein einzelnes „Cloud-Backup-Problem“ als ein Lehrstück dafür, wie eng moderne SaaS-Integrationen mit Anwendungsidentitäten, Secrets und Berechtigungsflüssen zusammenhängen – und warum Incident Response bei solchen Architekturen immer gleichzeitig aus Abschalten, Credential-Reset und Mandanten-Validierung bestehen muss.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "ConnectWise setzt Cloud-Backup-Konten zurück und hält Cloud Backup offline" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "ConnectWise setzt Cloud-Backup-Konten zurück und hält Cloud Backup offline" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »ConnectWise setzt Cloud-Backup-Konten zurück und hält Cloud Backup offline« bei Google Deutschland suchen, bei Bing oder Google News!