


PARIS / LONDON (IT BOLTWISE) – In Frankreich soll eine Cyberattacke in großem Stil Tiefkühltruhen in hunderten Supermärkten manipuliert haben. Unbekannte Täter sollen die Temperaturregler so verändert haben, dass Ware innerhalb kurzer Zeit auftaut und verdorben ist. Laut Pariser Staatsanwaltschaft sind unter anderem Intermarché- und Coopérative-U-Filialen sowie weitere Ketten betroffen gewesen. In einzelnen Märkten soll es dabei sogar zu Brandausbrüchen gekommen sein; die Ermittlungen laufen.
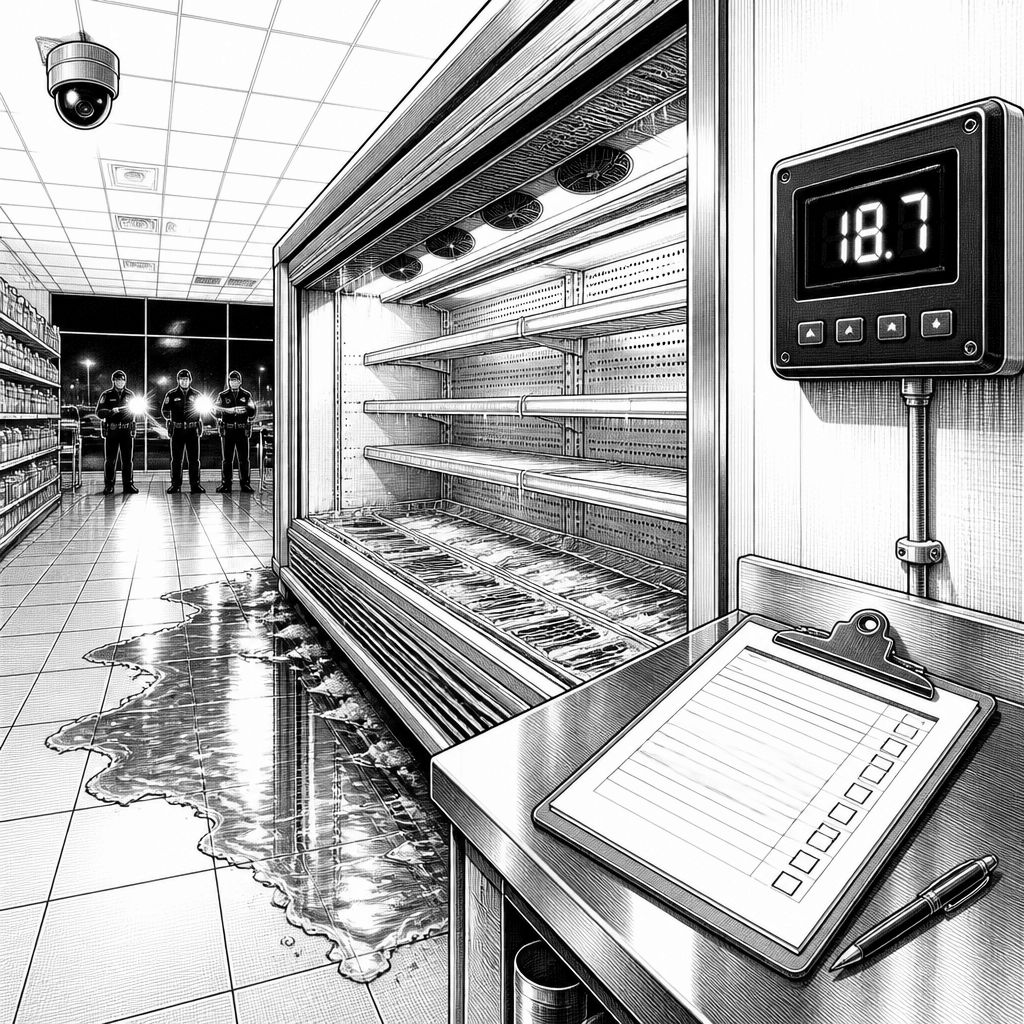
Die Meldung wirkt wie ein klassischer Angriff auf die digitale Infrastruktur von Unternehmen – trifft aber physisch den Kühlraum. Unbekannte Täter sollen in der Nacht zum Montag die Temperaturregler von Tiefkühltruhen in Hunderten französischer Supermärkte so manipuliert haben, dass die Geräte statt auf Minusgrade plötzlich auf Plusgrade liefen. Die Folge war schnell: Bei bis zu 50 Grad plus taute gelagerte Ware nach Darstellung der Ermittlungsseite sofort auf und musste anschließend entsorgt werden. Damit reicht der Schaden von verdorbenen Lebensmitteln bis zu unmittelbaren Betriebsunterbrechungen, weil ein Kühlprozess in Supermärkten nicht „einfach später“ nachgeholt werden kann.
Das Ausmaß der Störung wird in der Quelle mit konkreten Größenordnungen umrissen: Laut Pariser Staatsanwaltschaft soll der Angriff bis zu 200 Intermarché-Filialen sowie knapp 100 Standorte der Coopérative U betroffen haben; zudem werden auch Supermärkte von E. Leclerc, Monoprix und Carrefour genannt. Für die IT-Sicherheit ist dabei entscheidend, wie die Manipulation technisch möglich gewesen sein soll: Die landesweite Attacke wird damit begründet, dass die Geräte offenbar eine Schwachstelle in ihrer Software aufwiesen, die die Täter kannten. Über diese Lücke soll die Abtaufunktion nicht nur ausgelöst, sondern extern gestartet und damit die Abkühl-Kette gezielt außer Kraft gesetzt worden sein – als Ergebnis wurden die Truhen nach Darstellung sogar regelrecht „aufgeheizt“.
Besonders deutlich wird die Schnittstelle zwischen IT und Betriebstechnik (OT), weil die betroffenen Kühlgeräte offenbar nicht markenübergreifend „irgendwie vernetzt“ waren, sondern aus einer gemeinsamen Systemlinie stammen sollen. Dem Bericht zufolge sollen die sabotierten Tiefkühler-Geräte alle vom dänischen Hersteller Danfoss stammen. Genau solche gemeinsamen Abhängigkeiten machen Angriffe im Retail besonders riskant: Wenn viele Standorte auf dieselbe Gerätesoftware oder dieselbe Fernsteuer-Logik setzen, kann eine einzige Schwachstelle die Wirkung vervielfachen. Dazu kommt der Timing-Faktor: Da der Angriff nach Mitternacht gestartet wurde, blieb er mehrere Stunden unbemerkt – in dieser Phase entscheiden Minuten über Temperaturkurven, nicht erst Stunden nach dem Schichtwechsel.
Die Folgen scheinen dabei nicht rein „nur“ kulinarisch zu sein. In einigen der betroffenen Märkte soll es Berichten zufolge sogar zu Feuer gekommen sein, was die Brisanz noch einmal verschärft: Wird eine Kälteanlage in einen unpassenden Betriebszustand versetzt, können Schutzmechanismen ausfallen oder andere Betriebsparameter in ungünstige Bereiche geraten. Die Quelle hält fest, dass die französische Polizei die Ermittlungen über eine Spezialeinheit für Cyberkriminalität aufgenommen hat. Aus juristischer Sicht ist wichtig, dass es sich bei den technischen Ursachen und der Zuordnung weiterhin um den Stand der Angaben handelt; die Ermittlung wird erst abgeschlossen sein, wenn weitere Belege vorliegen, etwa für den konkreten Angriffsvektor und die Reichweite der Manipulation.
Für Unternehmen mit Filial- und Kühlkettenlogistik ist der Fall ein Lehrstück für das Zusammenspiel aus Gerätesoftware, Netzwerkzugriffen und Monitoring. Kühlanlagen werden oft als „langsame“ Systeme betrachtet, während die eigentliche IT-Sicherheitsarbeit in Sekundenbruchteilen stattfinden müsste: Alarmierung über Temperaturabweichungen, Verifikation der Sollwerte und Begrenzung von Fernaktionen sind daher nicht „nice to have“, sondern eine Voraussetzung, um einen großflächigen Ausfall frühzeitig zu stoppen. Dazu gehört auch, dass Herstellerabhängigkeiten nicht nur procurement-seitig, sondern sicherheitstechnisch bewertet werden: Wenn viele Standorte auf identische Regler- und Firmware-Varianten setzen, muss das Patch- und Update-Management für OT-Komponenten ähnlich strikt betrieben werden wie für Server und Endpunkte.
Marktseitig dürfte die Nachricht die Diskussion um sichere Fernwartung und die Absicherung vernetzter Kältekomponenten weiter anheizen. Gerade im Handel verschiebt sich der Fokus von reiner „Datensicherheit“ hin zu Resilienz gegen manipulative Eingriffe in physische Prozesse – also darum, wie schnell sich ein System in einen sicheren Zustand zurückversetzen lässt, sobald unplausible Befehle eintreffen. Für die IT- und OT-Verantwortlichen entsteht daraus eine klare Prioritätenliste: Schwachstellen in relevanten Geräten konsequent erfassen, Fernzugriffe minimieren und Sicherheitskontrollen so gestalten, dass ein Angriff nicht erst nach Stunden erkannt wird. Ob die Täter tatsächlich genau diese Schwachstelle nutzten, wird im weiteren Verlauf der Ermittlungen geklärt; bis dahin zeigt der Vorfall vor allem, wie eng Kettenlogistik, Geräte-Software und Cyberrisiken heute zusammenhängen.
Unterm Strich steht damit weniger die Frage „Ob“ Kühltechnik angegriffen werden kann, sondern „Wie schnell“ ein Unternehmen den Effekt begrenzen kann. Die Quelle nennt als Kernmechanismus die Manipulation der Temperaturregler und die externe Auslösung von Funktionen, die eigentlich im lokalen Betriebsszenario kontrolliert werden sollten. Wenn sich solche Angriffe tatsächlich systematisch wiederholen ließen, müssten Retailer ihre Sicherheitsarchitektur auch an der Realität einer Nacht ohne Personal ausrichten. Genau hier entscheidet sich, ob aus einem Cybervorfall nur ein Betriebsalarm wird – oder ein Millionenrisiko durch verdorbene Ware und beschädigte Anlagen.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Cyberangriff in Frankreich: Tiefkühltruhen in Supermärkten manipuliert" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Cyberangriff in Frankreich: Tiefkühltruhen in Supermärkten manipuliert" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Cyberangriff in Frankreich: Tiefkühltruhen in Supermärkten manipuliert« bei Google Deutschland suchen, bei Bing oder Google News!